손으로 구운 PDF 서명 검증기는 모든 바이트를 올바로 읽으면서도 주어진 올바르게 서명된 파일을 전부 거절할 수 있습니다. CMS 블롭을 /Contents에서 꺼내 서명 속성을 찾고 저장된 그대로 정확히 해싱한 뒤 RSA 비교가 실패하는 식입니다. 문서는 멀쩡합니다. 문제는 단 한 바이트입니다. SignerInfo 안에서 속성들은 [0] IMPLICIT 태그가 붙어 첫 바이트가 0xA0인데, RFC 5652 §5.4는 서명자가 같은 콘텐츠를 DER SET OF로 인코딩한 형태, 즉 첫 바이트가 0x31인 형태 위에 서명을 계산했다고 말합니다. 해싱 전에 그 바이트를 바꾸면 "위조된" 서명들이 valid로 돌아옵니다
그 태그 불일치가 PDF 서명 검사가 빗나갈 수 있는 여러 지점 중 첫 번째이고, 나머지는 더 덜 자명합니다. 서명은 서명 후에 편집된 파일 위에서 수학적으로 완벽할 수 있습니다. 공격자가 자작 인증서로 재서명한 문서 위에서도 완벽할 수 있습니다. 거래처가 서명된 계약서를 돌려보내고 워크플로는 그것을 접수해야 하는데, 누군가 묻습니다. 이것이 여러분이 보낸 그 문서인가, 바이트까지, 주장하는 인증서로 서명된 것인가라고요. 서명을 처음 만들어 내는 쪽은 Delphi에서 PAdES 전자 서명을 만드는 짝 글이 다루고, 이 글은 반대 방향으로, 이미 서명된 상태로 도착한 파일에서 출발합니다
서명된 바이트는 PDF 파일 어디에 사는가
PDF 서명은 디스크의 파일 바이트 범위를 보호하고, HotPDF는 정확히 그 바이트를 대상으로 검증합니다. ISO 32000-1 §12.8.1은 CMS SignedData 컨테이너(RFC 5652)를 서명 딕셔너리의 /Contents 항목에 두고 그 옆에 서명이 커버하는 영역을 이름 짓는 /ByteRange 배열을 둡니다. 실제로 배열은 오프셋과 길이 쌍 두 개를 담습니다. 오프셋 0부터 /Contents 16진수 문자열까지, 그리고 그 이후 전부입니다. 서명은 자기 값을 커버할 수 없으므로 파일은 그 구멍을 피해 해싱됩니다
검증자에게 주는 결론은 뼈아픕니다. 직렬화된 원본을 해싱해야 합니다. 파싱된 객체 모델은 여기서 쓸모가 없습니다. 손대지 않은 문서조차 다시 쓰면 다른 바이트가 나오기 때문입니다. HotPDF는 따라서 문서가 로드된 소스 파일, 또는 여러분이 공급한 raw 바이트 TStream을 읽으며, 메모리 표현을 결코 해싱하지 않습니다
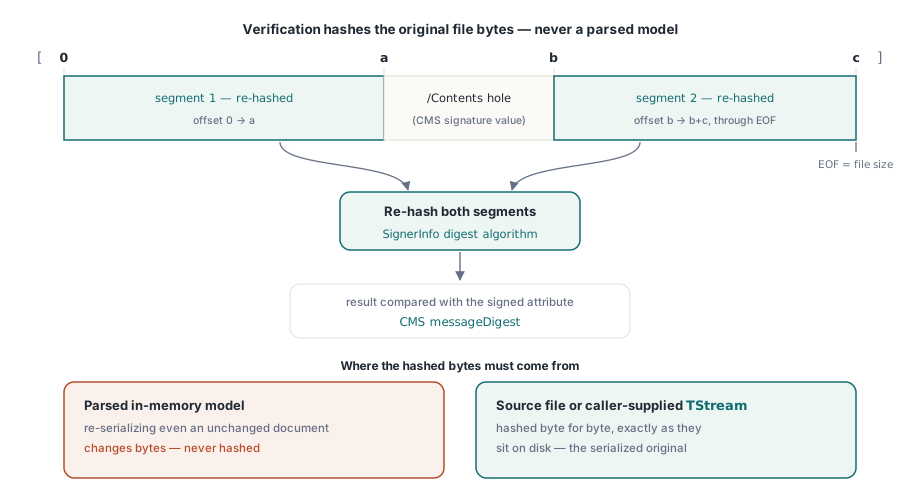
그 구멍 자체도 의심받아 마땅합니다. 서명된 범위 밖의 바이트는 리더가 여전히 파싱할 수 있는 바이트이고, 서명 값 외의 것을 담은 간격은 서명 래핑 공격의 입구입니다. HotPDF는 /ByteRange가 오프셋 0에서 시작하는지, 두 번째 세그먼트가 첫 번째 끝 뒤에서 시작하는지, 둘 다 파일 안에 머무는지, 그리고 간격이 이 서명 자신의 /Contents 16진수 자릿수, 선택적으로 그 <와 > 구분자 외의 것을 담지 않는지 검사합니다. 하나라도 어기는 파일은 CMS 수학이 통과했을지라도 svInvalidByteRange를 반환합니다
무엇이든 검사하기 전에 누가 서명했는지 읽기
GetLoadedSignatureInfo는 문서 바이트를 하나도 해싱하지 않고 서명 딕셔너리와 CMS 컨테이너를 파싱하므로, UI가 누가 언제 서명했는지 보여주기만 하면 될 때 부를 함수입니다. 서명 필드는 폼 필드 순서대로 0부터 인덱스되고, GetLoadedSignatureFieldCount가 개수를 돌려줍니다. 끝을 넘는 인덱스는 빈 레코드를 돌려주는 대신 예외를 raise하므로, 개수로 루프하세요
반환되는 THPDFSignatureInfo 레코드는 필드 이름, /SubFilter, 서명자 인증서의 common name, subject와 issuer 식별 이름, 16진수 시리얼 번호, 인증서 유효 기간, 그리고 서명 시각을 실립니다. 서명 시각은 서명 속성에 있으면 그것에서, 없으면 딕셔너리의 /M 항목에서 옵니다. 다이제스트와 공개 키 알고리즘 이름, /Reason, /Location, /ContactInfo 문자열, 그리고 인증서 유효 창 밖의 서명 시각을 표시하는 CertificateTimeValidity도 보고합니다. Status는 svNotVerified에 머무릅니다. 파싱됐을 뿐 검사되지 않았다는 뜻입니다. 서명 API는 Delphi 2009 이상 컴파일러 가드 뒤에 있습니다
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('signed-contract.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Info := Pdf.GetLoadedSignatureInfo(I);
      Writeln('Field:     ', Info.FieldName);
      Writeln('Signer:    ', Info.SignerName);
      Writeln('Issuer:    ', Info.IssuerDN);
      Writeln('Key/hash:  ', Info.PublicKeyAlgorithm, ' / ', Info.HashAlgorithm);
      Writeln('SubFilter: ', Info.SubFilter);
      if Info.CertificateTimeValidity = stvSigningTimeOutsideCertificate then
        Writeln('Signing time is outside the certificate validity period');
    end;
  finally
    Pdf.Free;
  end;
end;
VerifyLoadedSignatureEx로 암호학적 검사 돌리기
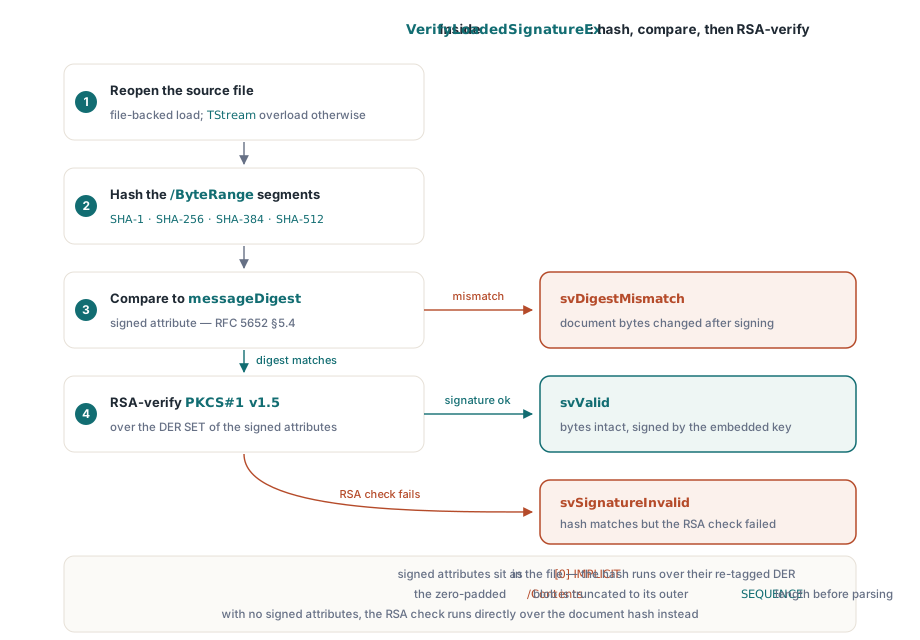
VerifyLoadedSignatureEx는 파일로 로드된 문서에 대해 전체 검사를 돌리고 같은 호출에서 채워진 정보 레코드를 반환합니다. 소스 파일을 다시 열고, /ByteRange를 검증하고, SignerInfo의 다이제스트 알고리즘으로 두 세그먼트를 해싱하며, 결과를 messageDigest 서명 속성과 비교한 다음, 내장된 서명자 인증서의 공개 키로 서명 속성의 DER SET OF 형태 위에서 서명 값을 검증합니다. 서명이 서명 속성을 실지 않으면 RSA나 ECDSA 검사가 문서 해시 위에서 직접 돕니다
알고리즘 커버리지는 서명 도구가 실제로 내놓는 것을 따릅니다. 다이제스트는 SHA-1, SHA-256, SHA-384, SHA-512, SHA-3 계열과 SHAKE256입니다. 서명은 PKCS#1 v1.5나 PSS 패딩의 RSA, 이름 붙은 곡선의 ECDSA, 또는 Ed25519와 Ed448입니다. ECDSA 검증은 Windows CNG 공급자를 쓰고, Ed25519와 Ed448은 Windows CNG나 OpenSSL 라이브러리가 떠받치는 플랫폼 공급자로 갑니다. 그래서 필요한 공급자를 로드할 수 없는 머신에서는 파일에 대한 판정 대신 svUnsupportedAlgorithm이나 svCryptoProviderError가 나옵니다. 특정 OpenSSL 라이브러리를 지정하거나 자체 THPDFSignatureProvider를 끼워 넣어야 할 때는 VerifyLoadedSignatureWithOptions가 THPDFCMSVerifyOptions 레코드를 받습니다
var
  Status: THPDFSignatureVerifyStatus;
  Info: THPDFSignatureInfo;
begin
  Status := Pdf.VerifyLoadedSignatureEx(0, Info);
  case Status of
    svValid:
      if Info.CoversWholeDocument then
        Writeln('Valid; signature covers the whole file')
      else
        Writeln('Valid; ', Info.UnsignedTrailingBytes,
          ' bytes were appended after signing');
    svDigestMismatch:
      Writeln('Document bytes changed after signing');
    svSignatureInvalid:
      Writeln('Hash matches, signature value does not verify');
    svInvalidByteRange:
      Writeln('ByteRange is malformed or the gap holds extra bytes');
    svDigestAlgorithmMismatch:
      Writeln('CMS digest algorithm identifiers disagree');
    svUnsupportedAlgorithm, svCryptoProviderError:
      Writeln('Cannot evaluate this key or digest here');
    svMalformed:
      Writeln('CMS container could not be parsed');
    svSourceUnavailable:
      Writeln('No source bytes; use the TStream overload');
  else
    Writeln('Status ', Ord(Status));
  end;
end;
밖에서는 신비로워 보이는 실패를 설명하는 파싱 디테일 둘. 첫째는 도입부의 재태깅입니다. HotPDF는 서명 속성을 해싱할 때 선두 바이트를 0x31로 다시 쓰는데, RFC 5652 §5.4가 정확히 그렇게 규정하기 때문입니다. 둘째는 패딩입니다. 서명 도구들은 서명이 존재하기 전에 /Contents를 위해 고정 바이트 예산을 예약하고 안 쓴 꼬리를 0으로 채우므로, 검증자는 블롭을 걷기 전에 바깥 DER SEQUENCE의 실제 길이로 잘라 냅니다. /Contents의 후행 0 나열은 정상입니다. 인증서 들이기 쪽에서 본 같은 부류의 ASN.1 파싱 위험은 Delphi에서의 PKCS#12와 ASN.1 보안 강화 기사의 주제입니다
더 엄격한 검사 몇 개가 길목에서 돕니다. SignerInfo의 다이제스트 알고리즘은 SignedData 다이제스트 목록, 서명 알고리즘 식별자, CMS 알고리즘 보호 속성과 일치해야 하며, 아니면 svDigestAlgorithmMismatch입니다. 서명 속성은 서명된 콘텐츠와 맞는 content-type 속성을 정확히 하나 담아야 하고, 아니면 svMalformed입니다. CMS가 내장된 RFC 3161 서명 타임스탬프를 지니면 그 토큰은 서명 값으로 검증되어 Info.Timestamp에 보고되고, ETSI.RFC3161 문서 타임스탬프는 같은 방식으로 해싱된 바이트 범위에 대해 검증됩니다
svValid는 실제로 무엇을 증명할까?
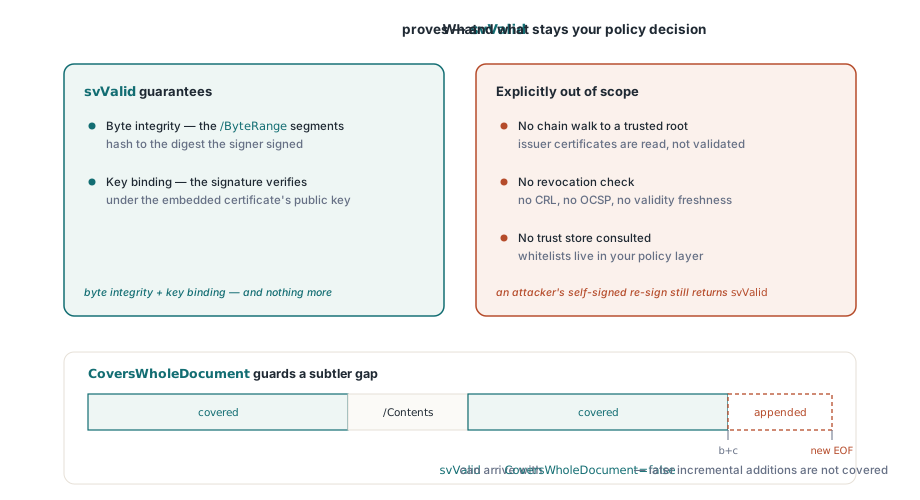
svValid는 두 가지를 뜻합니다. /ByteRange가 이름 짓는 바이트들이 서명자가 서명한 값으로 해싱된다는 것, 그리고 그 서명이 CMS 컨테이너에 내장된 인증서의 공개 키 아래에서 검증을 통과한다는 것입니다. 바이트 무결성에 키 바인딩을 더한 것입니다. 그 키의 소유자가 누구인지는 말해주지 않습니다. 계약서를 편집하고 자체 생성 인증서로 재서명한 공격자도 svValid를 받습니다. 수학이 내부적으로 일관되기 때문이고, SignerName 필드는 공격자가 인증서에 타이핑한 이름이라면 무엇이든 보여줍니다
CoversWholeDocument는 두 번째 간격을 다룹니다. PDF 증분 업데이트는 서명을 깨지 않고 서명 뒤에 콘텐츠를 덧붙이는 것을 허용하는데, 설계된 동작이며 다중 서명 워크플로가 도는 방식이기도 합니다. 플래그는 검증 중에 계산되며 두 세그먼트와 /Contents 간격의 합이 파일 전체를 잇을 때만 true입니다. SignedRevisionLength는 서명된 접두부의 크기를, UnsignedTrailingBytes는 그 뒤에 더해진 바이트 수를 줍니다. 52,300바이트 파일 안에서 48,000바이트 서명 리비전을 선언하는 파일이라면 UnsignedTrailingBytes는 4,300이고 CoversWholeDocument는 false입니다
아카이브 수집 파이프라인은 CoversWholeDocument가 false인 svValid만으로 통과시켜서는 안 됩니다. 먼저 AnalyzeLoadedSignatureRevisions를 돌리세요. 선택한 서명 뒤에 덧붙은 모든 리비전을 분류하고, ChangedFieldNames에 바뀐 필드 이름을 나열하며, 변경이 서명자가 정한 DocMDP와 FieldMDP 권한을 존중하는지 DocMDPCompliant와 FieldMDPCompliant로 보고합니다. 빈 서명 필드에 추가된 나중 서명은 일상입니다. 페이지 객체를 다시 쓰는 리비전은 아니고, 분석의 ChangeKinds가 이 두 사례를 가릅니다
서명자를 자체 신뢰 앵커와 대조하기
신뢰는 HotPDF에서 별도의 호출이고, 그 분리가 옳은 기본값입니다. VerifyLoadedSignatureWithTrust는 먼저 같은 바이트 범위 검증을 돌려 실패하면 cvsSignatureInvalid를 반환한 뒤, 서명자부터 THPDFCertificateValidationOptions.TrustAnchors로 넘긴 앵커까지 인증서 경로를 만듭니다. 길목에서 해지 증거를 평가합니다. 문서의 DSS와 /VRI 딕셔너리에 저장된 OCSP 응답과 CRL은 자동으로 모으고, OCSPResponses나 CRLs로 공급한 것들은 풀에 더해집니다
uses
  System.IOUtils;

var
  Options: THPDFCertificateValidationOptions;
  Info: THPDFSignatureInfo;
  Trust: THPDFCertificateValidationStatus;
begin
  Options := THPDFCertificateValidationOptions.Default;
  SetLength(Options.TrustAnchors, 1);
  // DER 인코딩 루트 인증서; 로드 전에 PEM 파일을 변환
  Options.TrustAnchors[0] := TFile.ReadAllBytes('company-root.cer');
  Options.RevocationMode := rvmBestEffort;

  Trust := Pdf.VerifyLoadedSignatureWithTrust(0, Options, Info);
  if Trust = cvsTrusted then
    Writeln('Signed by a certificate chaining to our root')
  else
    Writeln('Not trusted: ', Info.CertificateValidation.Issue);
end;
해지 모드는 정책 선택입니다. rvmBestEffort는 이용 가능한 증거를 쓰고 없으면 계속 진행하는 반면, rvmRequire는 증거 부재를 cvsRevocationUnknown으로 바꿉니다. 수년 뒤 감사받을 계약서라면, 서명자들이 서명 시점에 OCSP나 CRL 데이터를 심어 두는 한 rvmRequire가 더 안전한 설정입니다. 그 증거가 파일에 없으면 모든 문서가 cvsRevocationUnknown으로 돌아옵니다
스트림 로드 문서는 왜 svSourceUnavailable을 반환할까?
파일 기반 호출, 그러니까 인자 하나짜리 VerifyLoadedSignature, VerifyLoadedSignatureEx, 파일 기반 VerifyLoadedSignatureWithTrust는 컴포넌트가 문서가 어떤 파일에서 왔는지 기억해야 합니다. LoadFromStream으로 로드한 문서에는 다시 열 파일명이 없습니다. 암호화 문서용 비밀번호 재로드 후에도 같은데, 이는 Delphi에서의 AES-256 PDF 암호화 글이 설명하는 부분으로, 컴포넌트는 문서를 복호화한 뒤 소스 파일 참조를 내려놓습니다. 두 경우 모두 파일 기반 오버로드는 svSourceUnavailable을 반환하며 추측하지 않습니다
TStream 오버로드는 원본 raw 바이트를 어디에 보관했든 거기서 가져갑니다. 파일, 메모리 버퍼, 데이터베이스 블롭이든요. 스트림 위치는 해싱 후 복원되므로 같은 스트림을 여러 서명 인덱스에 차례로 넘길 수 있습니다. 최소 하나의 서명 필드가 존재하고 모든 필드가 svValid로 검증될 때만 true를 반환하는 VerifyAllLoadedSignatures는 파일 기반 경로로 가므로, 스트림 로드 문서에서는 서명 내용과 무관하게 false를 반환합니다. 대신 스트림 오버로드를 루프하세요
function AllSignaturesValid(Pdf: THotPDF; Src: TStream): Boolean;
// 독자가 추가할 헬퍼: LoadFromStream으로 로드한 문서를 위한
// VerifyAllLoadedSignatures의 스트림 기반 등가물
var
  I, Count: Integer;
  Info: THPDFSignatureInfo;
begin
  Count := Pdf.GetLoadedSignatureFieldCount;
  Result := Count > 0;
  for I := 0 to Count - 1 do
    if Pdf.VerifyLoadedSignature(I, Src, Info) <> svValid then
    begin
      Writeln(Info.FieldName, ': status ', Ord(Info.Status));
      Exit(False);
    end;
end;
바이트 범위 검증, 신뢰 앵커 경로 구축, PAdES 서명, AES-256 암호화는 모두 Delphi와 C++Builder용 같은 네이티브 VCL 라이브러리에 살고, RSA 해싱과 패딩 검사는 Pascal 코드로 이루어집니다. 에디션, 지원 IDE 버전, 더 넓은 기능 목록은 HotPDF Delphi Component 제품 페이지에 있습니다