서명된 PDF는 위조된 페이지를 실어 나를 수 있습니다. CMS 다이제스트 검사를 통과하면서 서명이 문서 전체를 덮는다고 보고하는 것이 동시에 가능합니다. 서명된 바이트는 signer가 남겨둔 그대로이고, /ByteRange는 여전히 0에서 시작해 파일 크기에서 끝나며, 추가 오브젝트들은 PDF 서명이 일부러 다이제스트에서 빼놓는 구간, 즉 /Contents hex 문자열을 위해 예약된 공간에 앉습니다
그 구간은 대부분이 생각하는 것보다 넓습니다. CMS 컨테이너에 8,192바이트를 예약하면 디스크에는 16,384개의 hex 숫자가 놓이고, 실제 서명이 쓰고 남은 부분은 0 숫자로 채워집니다. 두 범위 사이 갭이 비지 않았는지만 묻는 verifier는 갭이 무엇을 담는지 전혀 보지 않죠. 같은 배치 질문은 반대 방향에서도 나옵니다. 계약서에 반서명이 필요할 때, 승인자의 서명은 벤더가 서명한 바이트 하나 건드리지 않고 덧붙여져야 하고, 그 플레이스홀더는 엄격한 verifier가 받아들이는 정확한 모양으로 자리 잡아야 합니다
ByteRange 갭에는 무엇이 들어가야 하는가
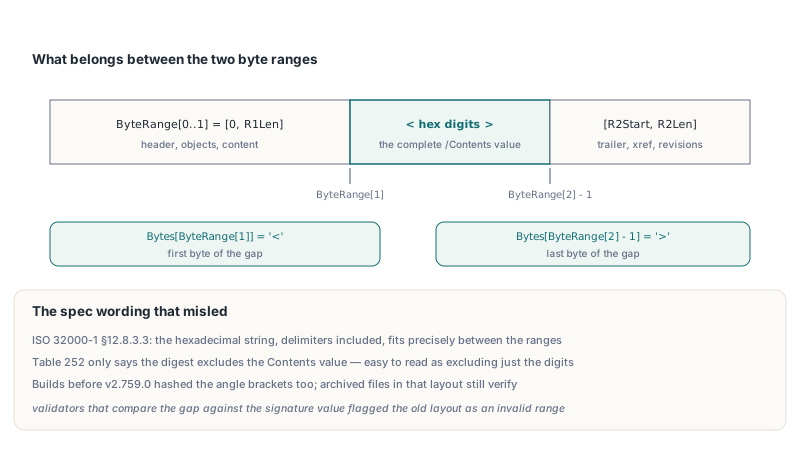
갭은 완전한 /Contents 값, 그것만을 담아야 합니다. ISO 32000-1 §12.8.3.3은 <와 > 구분자를 갖춘 hex 문자열이 두 바이트 범위 사이 공간에 정확히 맞는다고 말하고, ISO 32000-2 §12.8.1이 같은 규칙을 이어갑니다. Table 252와 PAdES 문서들은 더 느슨하게, 다이제스트가 Contents 값을 제외한다고만 말합니다. 대충 읽으면 "hex 숫자를 제외한다"는 뜻으로 들리고, 느슨한 읽기를 따른 signer는 두 angle bracket까지 함께 해시합니다. 갭을 서명 값과 비교하는 validator들은 그때 byte range를 무효로 표시합니다
HotPDF는 두 서명 경로 모두에서 §12.8.3.3 문구를 따릅니다. THotPDF.PreparePDFForSigning은 첫 범위를 < 바로 앞에서 끝내고 둘째 범위를 > 바로 뒤에서 시작하며, CMS 서명 파이프라인 안의 스트리밍 준비도 같은 오프셋을 계산합니다. 서명 딕셔너리의 /ByteRange 플레이스홀더는 고정폭 literal string이라 실제 숫자로 패치해도 바이트가 밀리지 않고 cross-reference 테이블이 유효하게 유지됩니다. 네 값 각각은 10문자 필드에 오른쪽 정렬되므로, 이렇게 서명된 파일은 /ByteRange [ 뒤에 공백 런이 붙는 모습을 보입니다. 우리는 자체 standalone verifier를 만들면서 그 패딩 값을 한 번 치렀습니다. 첫 버전은 네 숫자를 공백 하나 단위로 쪼개 아무것도 찾지 못했고, /Contents hex는 끝의 0 패딩을 떼어 낸 뒤에야 진짜 CMS 바이트를 냈습니다
누가 만들었든, 서명된 파일은 바이트 두 개로 직접 검사할 수 있습니다. 오프셋 ByteRange[1]의 바이트는 <여야 하고, 오프셋 ByteRange[2] - 1의 바이트는 >여야 합니다. 아래 헬퍼는 라이브러리의 일부가 아닙니다. 감사 도구에 넣을 수 있는 열두 줄 정도의 코드로, GetLoadedSignatureInfo의 ByteRange 배열을 먹입니다
// Suggested helper for your own audit code, not a HotPDF API
function GapIsSpecLayout(const FileName: string;
  const BR: array of Int64): Boolean;
var
  FS: TFileStream;
  B: AnsiChar;
begin
  Result := False;
  if Length(BR) <> 4 then Exit;
  FS := TFileStream.Create(FileName, fmOpenRead or fmShareDenyWrite);
  try
    FS.Position := BR[1];               // 갭의 첫 바이트
    if (FS.Read(B, 1) <> 1) or (B <> '<') then Exit;
    FS.Position := BR[2] - 1;           // 갭의 마지막 바이트
    if (FS.Read(B, 1) <> 1) or (B <> '>') then Exit;
    Result := True;
  finally
    FS.Free;
  end;
end;

// 사용법. Pdf.LoadFromFile('Signed.pdf') 뒤에서:
//   if not GapIsSpecLayout('Signed.pdf',
//     Pdf.GetLoadedSignatureInfo(0).ByteRange) then
//     Writeln('Brackets sit inside the signed ranges');
암호학 쪽은 OpenSSL이 CMS를 독립적으로 검증합니다. 두 범위를 하나의 파일로 이어 붙여 external content로 넘기면 됩니다. 예컨대 openssl cms -verify -binary -inform DER -in contents.der -content signed-ranges.bin -noverify입니다. 이 명령은 넘겨준 바이트 그대로에 대해 다이제스트와 서명을 검사합니다. 갭은 전혀 보지 못하므로, 위의 두 바이트 검사는 여전히 여러분 몫입니다
비지 않은 갭 검사는 왜 서명 래핑을 놓칠까요?
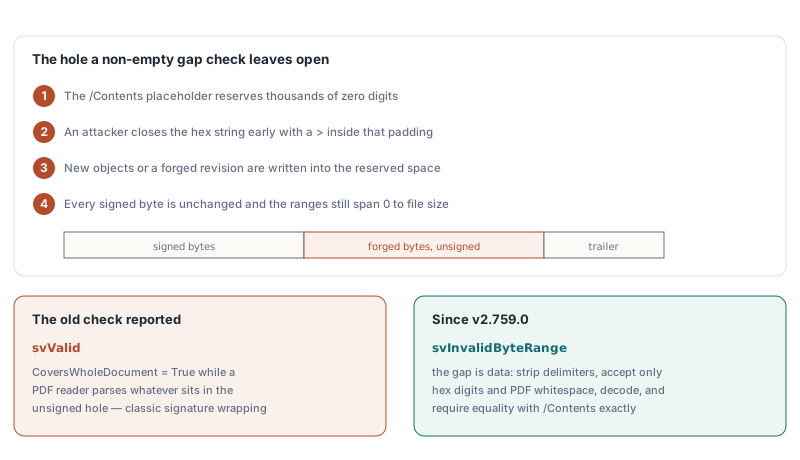
비지 않은 갭은 뭔가가 다이제스트에서 빠졌다는 것만 증명하고 무엇이 빠졌는지는 말하지 않습니다. 그게 공격면 전부입니다. /Contents 플레이스홀더는 수천 개의 0 숫자로 예약되는데 실제 CMS 컨테이너는 그것을 채우는 일이 드뭅니다. 공격자는 그 패딩 안에서 >로 hex 문자열을 일찍 닫고, 남은 예약 공간에 새 오브젝트나 위조 리비전 통째를 쓴 뒤 byte range는 건드리지 않습니다. CMS는 여전히 검증됩니다. 서명된 바이트가 하나도 안 바뀌었으니까요. 범위는 여전히 0부터 파일 크기까지입니다. "갭이 비지 않았다"에서 멈추는 verifier는 CoversWholeDocument를 True로 둔 svValid를 보고하고, 한편 파일을 여는 어떤 PDF parser든 서명 안 된 구멍에 앉은 오브젝트들을 따라갑니다
THotPDF.VerifyLoadedSignatureEx는 갭을 검증할 데이터로 다룹니다. CMS 검사가 통과하면 verifier는 갭을 읽고, 구분자를 벗기고, hex 숫자와 다섯 가지 PDF 공백 바이트(탭, line feed, form feed, carriage return, 공백)만 받아들입니다. 디코딩된 숫자는 서명 딕셔너리 자신의 /Contents와 바이트 단위로 같아야 합니다. 떠돌이 >, 이진 바이트 하나, 한 바이트 어긋난 디코딩 값은 결과를 svInvalidByteRange로 만들고, 64 MiB를 넘는 갭도 그렇습니다. 같은 검사가 ValidateLoadedSignatureBatch에서도 돕니다. VerifyAllLoadedSignatures와 VerifyLoadedSignatureWithTrust는 단일 서명 경로를 거치므로 함께 상속합니다
한 가지 배치는 일부러 통과시킵니다. signer가 괄호를 서명된 범위 안에 넣어 갭에 숫자만 남긴 파일입니다. 이 경우 verifier는 갭 바로 앞 바이트가 <이고 바로 뒤 바이트가 >임을 확인한 뒤 같은 숫자·공백 검사를 적용합니다. 그 배치를 거부해도 안전성은 사지 않습니다. 갭에는 여전히 서명 값만 담기고, 완전히 온전한 보관 계약서가 실패할 뿐입니다. 받아들이는 것이 옳은 기본값입니다
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  Status: THPDFSignatureVerifyStatus;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('SignedTwice.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Status := Pdf.VerifyLoadedSignatureEx(I, Info);
      case Status of
        svValid:
          if Info.CoversWholeDocument then
            Writeln(Info.FieldName, ': valid, covers the whole file')
          else
            Writeln(Info.FieldName, ': valid, ',
              Info.UnsignedTrailingBytes, ' bytes appended later');
        svInvalidByteRange:
          Writeln(Info.FieldName, ': ByteRange gap rejected (wrapping?)');
        svSourceUnavailable:
          Writeln('Loaded from a stream: use the TStream overload');
      else
        Writeln(Info.FieldName, ': failed, status ', Ord(Status));
      end;
    end;
  finally
    Pdf.Free;
  end;
end;GetLoadedSignatureFieldCount와 VerifyLoadedSignatureEx에 넘기는 인덱스는 form-field 순서의 서명 필드를 0부터 셉니다. 반서명된 파일에서 벤더의 서명은 CoversWholeDocument = False와 양수 UnsignedTrailingBytes를 단 첫 브랜치로 떨어집니다. 그 뒤에 덧붙은 모든 것, 승인자 리비전 포함이 그 값에 들어갑니다. 이 API의 기본이 낯설다면 HotPDF로 PDF 전자 서명 검증하기 가이드가 status 값과 info 레코드를 더 깊이 다룹니다
AddLoadedSignedSignatureField로 반서명하기
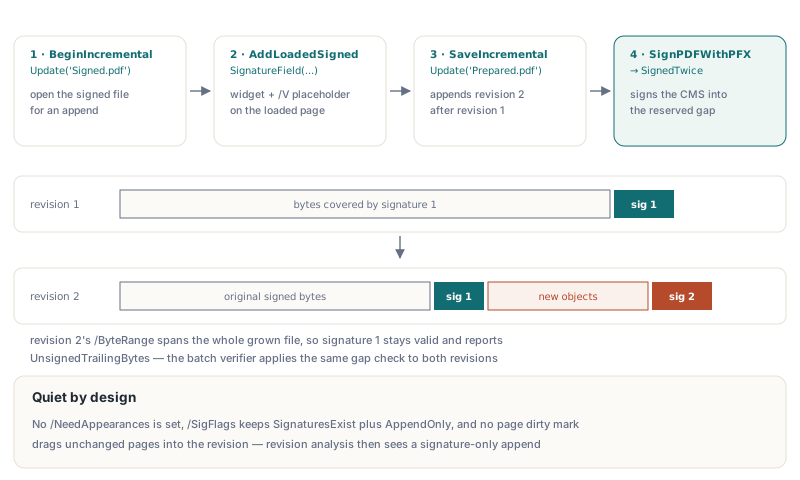
반서명은 네 호출로 끝납니다. 서명된 파일을 BeginIncrementalUpdate로 열고, AddLoadedSignedSignatureField로 필드를 추가하고, SaveIncrementalUpdate로 새 리비전을 쓰고, 클래스 함수 THotPDF.SignPDFWithPFX로 준비된 파일에 서명하는 것입니다. 페이지 수준의 THPDFPage.AddSignedSignatureField는 여기에 해당하지 않습니다. 증분 업데이트 중에는 CurrentPage가 nil이고, 문서는 배치되는 중이 아니라 로드된 것이므로. loaded-document 메서드는 기존 페이지 위에 위젯을 만들고 새 문서 경로가 만드는 것과 같은 플레이스홀더 서명 딕셔너리를 /V 아래에 답니다. 두 서명 경로가 같은 바이트를 보는 이유입니다. 첫 서명 그 자체는 Delphi에서 PAdES 전자 서명 만들기 글이 PFX 파이프라인을 안내합니다
var
  Pdf: THotPDF;
  FieldIndex: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.BeginIncrementalUpdate('Signed.pdf');
    // 페이지 0, 포인트 단위 위젯 사각형, CMS에 8192바이트 예약
    FieldIndex := Pdf.AddLoadedSignedSignatureField(0, 320, 60, 520, 120,
      'ApproverSignature', 8192, 'adbe.pkcs7.detached',
      'Approved for payment', 'Head office');
    if FieldIndex < 0 then
      raise Exception.Create('Page index out of range');
    Pdf.SaveIncrementalUpdate('Prepared.pdf');
  finally
    Pdf.Free;
  end;

  // 첫 미채움 플레이스홀더에 서명합니다. PFX나 암호 오류 시 예외를 일으킵니다
  if not THotPDF.SignPDFWithPFX('Prepared.pdf', 'SignedTwice.pdf',
    'approver.pfx', 'pfx-password') then
    raise Exception.Create('Second signature failed');
end;
파라미터 목록은 짧지만 각 값의 효과는 눈에 보입니다. ContentsBytes는 기본 8192로 디코딩된 CMS 컨테이너 크기를 정하고, 디스크의 플레이스홀더는 그 두 배의 hex 숫자를 최소 64바이트 바닥과 함께 쥡니다. SubFilter는 기본 adbe.pkcs7.detached이고, Reason, Location, ContactName은 서명 딕셔너리에 /Reason, /Location, /ContactInfo로, 필드 생성 시점의 /M 타임스탬프 곁에 자리합니다. 반환값은 새 필드 인덱스이고 페이지 인덱스가 범위를 벗어나면 -1입니다. 빈 필드 이름이나 너비·높이가 0인 사각형은 아무것도 쓰기 전에 예외를 일으킵니다
덧붙은 리비전이 가져오는 것과 두고 가는 것
AddLoadedSignedSignatureField는 형제들보다 일부러 조용합니다. 다른 AddLoaded* 필드 생성자들은 AcroForm에 /NeedAppearances true를 설정해 뷰어가 파일을 열 때 필드 외양을 다시 그리도록 요청합니다. 서명된 문서에서 그 재생성은 첫 signer가 덮은 content를 다시 쓸 수 있습니다. 그래서 새 메서드는 소스 파일이 원래 갖고 있지 않았다면 그 플래그를 다시 제거하고, /NeedAppearances를 갖고 도착한 파일은 그대로 둡니다. /SigFlags는 기존 비트를 유지한 채 3을 더합니다. ISO 32000-1 §12.7.2 Table 219의 SignaturesExist(1) 더하기 AppendOnly(2)입니다
페이지의 MarkDirty는 건드리지 마세요. 증분 모드에서 새로 만든 오브젝트는 자동으로 쓰이고, 로드된 오브젝트는 뭔가 표시할 때만 쓰입니다. 위젯을 페이지의 /Annots와 AcroForm /Fields에 추가하는 것만으로 그 배열들을 소유한 간접 오브젝트가 새 리비전에 들어갑니다. 명시적 페이지 마크는 /Annots 배열이 별도 오브젝트에 살아 있어도 페이지 딕셔너리를 끌어당기고, 리비전 분석은 서명 필드만 담아야 할 리비전에서 페이지 수정을 보고합니다
플레이스홀더 딕셔너리는 /Contents 전에 /ByteRange를 씁니다. 준비된 파일을 자체 도구로 후처리할 때 이 순서가 중요합니다. PreparePDFForSigning은 /ByteRange sentinel을 먼저 찾은 뒤 앞으로 검색해 다음 /Contents <를 찾습니다. 키가 뒤바뀐 딕셔너리는 그 앞방향 검색을 자기 hex 문자열 너머, 파일에서 그 다음에 오는 무엇이든 보내 버립니다
첫 signer가 DocMDP나 FieldMDP 제약을 적용했다면 SaveIncrementalUpdateAuthenticated가 리비전 2를 쓰는 더 엄격한 방법입니다. 같은 디렉터리의 후보 파일에 저장하고, transform 정책을 지닌 모든 서명을 인증하고, 각각 기준으로 모든 리비전을 평가한 뒤 모든 정책이 변경을 허용할 때만 후보를 출판합니다. 제약 없는 계약서라면 평범한 SaveIncrementalUpdate로 충분히 덜 번거롭게 끝납니다
다이제스트를 외부 signer나 HSM에 넘기기
CMS가 스마트 카드, HSM, 원격 서명 서비스에서 나와도 워크플로는 아무것도 바뀌지 않습니다. 마지막 단계만 바뀝니다. THotPDF.PreparePDFForSigning은 준비된 바이트에서 /ByteRange를 패치하고, 갭이 /Contents 문자열 전체인 0 기반 두 범위를 반환하며, AnsiString에서 첫 hex 숫자의 1 기반 인덱스인 ContentsHexStart와 ContentsHexLen을 함께 줍니다. 0 기반 파일 오프셋과 1 기반 문자열 인덱스를 섞는 것이 이 단계의 고전적 off-by-one입니다. 샘플은 아무것도 해시하기 전에 두 구분자 위치를 assert합니다
var
  Bytes, ToSign, CmsHex: AnsiString;
  R1Start, R1Len, R2Start, R2Len, HexStart, HexLen: Integer;
begin
  Bytes := LoadFileAsAnsiString('Prepared.pdf');   // 직접 작성한 헬퍼
  if not THotPDF.PreparePDFForSigning(Bytes, R1Start, R1Len,
    R2Start, R2Len, HexStart, HexLen) then
    raise Exception.Create('No signature placeholder found');

  // 제안하는 온전성 검사입니다(직접 작성, 라이브러리 호출 아님):
  // '<'가 범위 1을 끝내고 '>'는 범위 2 바로 앞에 옵니다
  Assert(Bytes[R1Start + R1Len + 1] = '<');
  Assert(Bytes[R2Start] = '>');

  ToSign := Copy(Bytes, R1Start + 1, R1Len) + Copy(Bytes, R2Start + 1, R2Len);
  CmsHex := SignDetachedWithHsm(ToSign);           // 직접 작성한 CMS signer, hex DER
  if not THotPDF.InsertSignatureHexAt(Bytes, HexStart, HexLen, CmsHex) then
    raise Exception.Create('CMS does not fit the reserved space');
  SaveAnsiStringToFile(Bytes, 'SignedTwice.pdf');  // 직접 작성한 헬퍼
end;
리비전마다 플레이스홀더를 정확히 하나만 준비하세요. PreparePDFForSigning은 찾은 첫 미패치 /ByteRange sentinel을 패치하고, 같은 리비전에 남겨진 둘째 플레이스홀더는 첫 서명이 덮는 바이트 안에 앉으므로 나중에 채우면 그 서명이 깨집니다. CMS를 되돌아 쓸 때는 반환된 오프셋으로 InsertSignatureHexAt를 쓰는 것이 정답입니다. InsertSignatureHex는 숫자가 전부 0인 첫 /Contents 문자열을 검색하는데, 빈 플레이스홀더 하나뿐인 파일에서는 동작합니다. 오프셋이 손에 있으면 검색할 것도, 어긋날 것도 없습니다. 더 짧은 CMS는 닫는 > 앞을 0으로 패딩합니다. 더 긴 CMS는 파일 바이트를 건드리지 않은 채 InsertSignatureHexAt가 False를 반환하게 만듭니다
갭 검사는 무엇을 증명하고 무엇을 증명하지 않는가
갭 검사는 하나의 특정 구멍을 닫습니다. svValid는 여전히 바이트 무결성에 CMS에 내장된 인증서와 맞는 서명까지를 뜻합니다. 그 인증서가 여러분이 받아들이는 trust anchor로 이어지는지는 VerifyLoadedSignatureWithTrust가 trust anchor와 폐기 증거를 받아 답합니다. 소스 바이트가 없으면 svValid까지 도달하는 것이 아예 없습니다. VerifyLoadedSignatureEx는 문서를 로드한 파일에서 읽고 스트림으로 로드된 문서에는 svSourceUnavailable을 반환하는데, VerifyLoadedSignature의 TStream 오버로드는 소스 바이트를 여러분에게서 받습니다
반서명된 파일의 첫 서명은 CoversWholeDocument가 올바르게 False입니다. 덧붙은 리비전이 서명만 추가했는지 페이지까지 바꿨는지는 AnalyzeLoadedSignatureRevisions의 질문이고, HotPDF의 DocMDP, FieldMDP, 리비전 분석에서 설명합니다
괄호 배치는 ISO TS 32004가 정의한 첨부 PDF MAC(/MACLocation /AttachedToSig)에도 새어 나갑니다. 그 검사는 오프셋을 파일 안 <와 >의 정확한 위치와 비교합니다. HotPDF는 거기서도 두 배치를 모두 받아들입니다. 괄호 포함 오프셋을 하드코딩한 자작 도구는 §12.8.3.3 배치로 서명된 파일을 만나는 순간 가장 먼저 부서지는 물건이고, 첫 절의 두 바이트 헬퍼를 자기 도구의 출력에 돌려 보는 데는 일 분이면 충분합니다
이 영역의 서명 문제는 대부분, 서명하는 도구와 반서명하는 도구와 감사하는 도구가 괄호 위치에 대해 서로 다른 이야기를 할 때 시작됩니다. Delphi와 C++Builder용 native PDF 컴포넌트인 HotPDF는 모든 서명 경로에서 §12.8.3.3 배치를 쓰고, 모든 검증 경로에서 갭을 바이트 단위로 검사하며, 반서명을 하나의 API로 깨끗한 증분 리비전으로 덧붙입니다