手作りのPDF署名検証器は、すべてのバイトを正しく読みながら、正しく署名されたファイルをことごとく拒否できます。/Contents から CMS ブロブを取り出し、署名属性を見つけ、格納されたとおりにハッシュしても、RSA の比較は失敗します。文書は無実です。問題は1バイトです。SignerInfo の中では属性に [0] IMPLICIT のタグが付き、先頭バイトは 0xA0 です。一方 RFC 5652 §5.4 は、署名者が同じ内容を DER SET OF としてエンコードしたもの、つまり先頭バイトが 0x31 の形式に対して署名を計算したと言っています。ハッシュ前にこの1バイトを差し替えれば、「偽造」署名は有効に変わります
このタグの不一致は、PDF 署名チェックが間違いを起こす場所の最初の1つにすぎず、他はもっと分かりにくいです。署名は、署名後に編集されたファイルの上で数学的に完璧であり得ます。攻撃者が自己作成の証明書で再署名した文書の上でも完璧であり得ます。取引先が署名済みの契約書を送り返し、ワークフローがそれを保管しなければならないとき、誰かが尋ねます。これは送った文書とバイト単位で同じか、主張どおりの証明書で署名されているのか、と。署名そのものを作る側はDelphi で PAdES デジタル署名を作成する姉妹記事で扱っています。こちらは逆方向で、すでに署名されて届いたファイルから始めます
署名対象バイトがPDFファイルのどこにあるのか
PDF の署名はディスク上のファイルのバイトレンジを保護し、HotPDF はまさにそのバイトに対して検証します。ISO 32000-1 §12.8.1 は、CMS SignedData コンテナ(RFC 5652)を署名辞書の /Contents エントリに置き、隣に /ByteRange 配列を置いて署名がカバーする領域を名指します。実際の配列はオフセットと長さのペア2つです。オフセット0から /Contents の16進文字列までと、その後のすべてです。署名は自分自身の値をカバーできないため、ファイルはその穴の周りでハッシュされます
どんな検証器にとっても帰結は明快です。シリアライズされた元ファイルをハッシュしなければなりません。パース済みのオブジェクトモデルは役に立ちません。触れていない文書でも書き出せばバイトは変わるからです。そこで HotPDF は、文書のロード元のソースファイル、または渡された生バイトの TStream を読み、メモリ上の表現をハッシュすることは決してありません
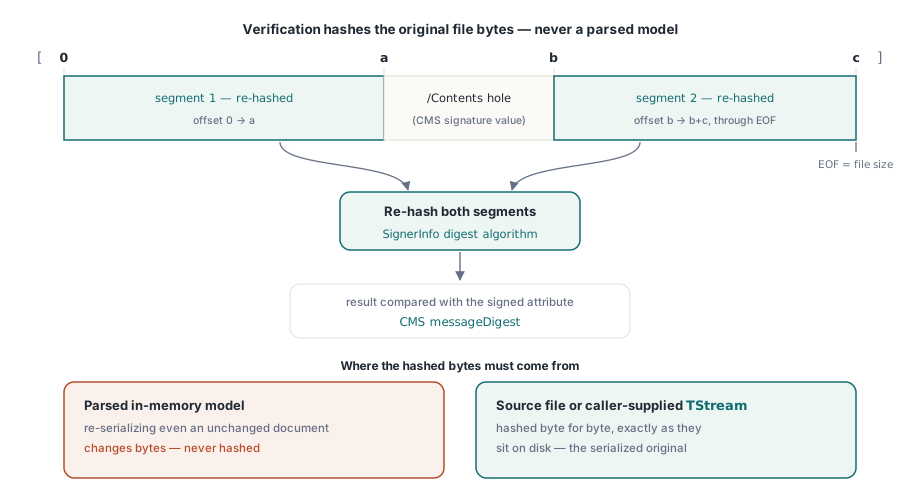
その穴自体も疑うに値します。署名範囲の外のバイトは、リーダが引き続きパースし得るバイトです。署名値以外の何かが入った隙間は、署名ラッピング攻撃の入口です。HotPDF は、/ByteRange がオフセット0から始まること、2つ目のセグメントが1つ目の終わりより後に始まること、両方がファイル内に収まること、そして隙間にこの署名自身の /Contents の16進数字以外の何もないこと(< と > の区切りはあってもよい)を検査します。どれか1つでも失敗したファイルは svInvalidByteRange を返します。CMS の数学なら通ったであろうときでもです
何かを検査する前に、誰が署名したかを読む
GetLoadedSignatureInfo は、文書のバイトを1つもハッシュせずに署名辞書と CMS コンテナを解析します。UI が誰がいつ署名したかを示すだけなら、呼ぶべきのはこれです。署名フィールドはフォームフィールドの順序で0からインデックス付けされ、GetLoadedSignatureFieldCount が総数を返します。末尾を超えるインデックスは空のレコードを返す代わりに例外を投げるため、ループはカウントで回してください
返される THPDFSignatureInfo レコードは、フィールド名、/SubFilter、署名者証明書の共通名、Subject と Issuer の識別名、16進のシリアル番号、証明書の有効期間、そして署名時刻を運びます。署名時刻は署名属性があればそこから、なければ辞書の /M エントリから取られます。さらにダイジェストと公開鍵アルゴリズムの名前、/Reason、/Location、/ContactInfo の文字列、そして CertificateTimeValidity を報告します。最後のものは、署名時刻が証明書の有効期間の外に落ちる場合に旗を立てます。Status は svNotVerified のままです。解析済み、未検証です。署名 API は Delphi 2009 以降のコンパイラガードの内側にあります
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('signed-contract.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Info := Pdf.GetLoadedSignatureInfo(I);
      Writeln('Field:     ', Info.FieldName);
      Writeln('Signer:    ', Info.SignerName);
      Writeln('Issuer:    ', Info.IssuerDN);
      Writeln('Key/hash:  ', Info.PublicKeyAlgorithm, ' / ', Info.HashAlgorithm);
      Writeln('SubFilter: ', Info.SubFilter);
      if Info.CertificateTimeValidity = stvSigningTimeOutsideCertificate then
        Writeln('Signing time is outside the certificate validity period');
    end;
  finally
    Pdf.Free;
  end;
end;
VerifyLoadedSignatureExで暗号検査を実行する
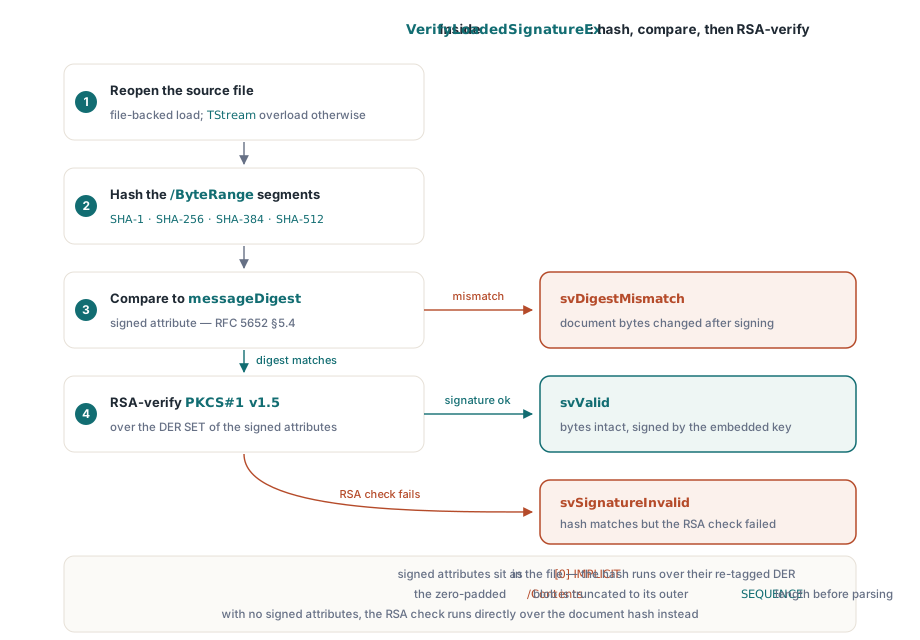
VerifyLoadedSignatureEx は、ファイルからロードした文書の完全な検査を実行し、埋められた情報レコードを同じ呼び出しで返します。ソースファイルを開き直し、/ByteRange を検証し、SignerInfo のダイジェストアルゴリズムで2つのセグメントをハッシュし、結果を messageDigest 署名属性と比較し、それから署名属性の DER SET OF 形式の上で、埋め込まれた署名者証明書の公開鍵を使って署名値を検証します。署名が署名属性を持たない場合は、代わりに RSA か ECDSA の検査が文書ハッシュの上で直接走ります
アルゴリズムのカバー範囲は、署名ツールが実際に出すものに合わせています。ダイジェストは SHA-1、SHA-256、SHA-384、SHA-512、SHA-3 ファミリー、SHAKE256。署名は PKCS#1 v1.5 か PSS パディングの RSA、名前付き曲線の ECDSA、そして Ed25519 と Ed448 です。ECDSA 検証は Windows CNG プロバイダを使い、Ed25519 と Ed448 は Windows CNG か OpenSSL ライブラリを基盤とするプラットフォームプロバイダを通ります。したがって必要なプロバイダをロードできないマシンでは、ファイルについての判定の代わりに svUnsupportedAlgorithm や svCryptoProviderError が返ります。特定の OpenSSL ライブラリを指したり、自前の THPDFSignatureProvider を差し込んだりする必要があるときは、VerifyLoadedSignatureWithOptions が THPDFCMSVerifyOptions レコードを受け付けます
var
  Status: THPDFSignatureVerifyStatus;
  Info: THPDFSignatureInfo;
begin
  Status := Pdf.VerifyLoadedSignatureEx(0, Info);
  case Status of
    svValid:
      if Info.CoversWholeDocument then
        Writeln('Valid; signature covers the whole file')
      else
        Writeln('Valid; ', Info.UnsignedTrailingBytes,
          ' bytes were appended after signing');
    svDigestMismatch:
      Writeln('Document bytes changed after signing');
    svSignatureInvalid:
      Writeln('Hash matches, signature value does not verify');
    svInvalidByteRange:
      Writeln('ByteRange is malformed or the gap holds extra bytes');
    svDigestAlgorithmMismatch:
      Writeln('CMS digest algorithm identifiers disagree');
    svUnsupportedAlgorithm, svCryptoProviderError:
      Writeln('Cannot evaluate this key or digest here');
    svMalformed:
      Writeln('CMS container could not be parsed');
    svSourceUnavailable:
      Writeln('No source bytes; use the TStream overload');
  else
    Writeln('Status ', Ord(Status));
  end;
end;
外からは謎に見える失敗を説明するパース上の細部が2つあります。1つ目は冒頭の再タグ付けです。HotPDF は署名属性を、先頭バイトを 0x31 に書き換えた状態でハッシュします。RFC 5652 §5.4 が定めるとおりです。2つ目はパディングです。署名ツールは署名が存在する前に /Contents の固定バイト予算を確保し、未使用の末尾をゼロで埋めるため、検証器はデコードしたブロブを、外側の DER SEQUENCE の実際の長さに切り詰めてから歩きます。/Contents の末尾に続くゼロの並びは正常です。証明書インポート側から見た同族の ASN.1 パースの危険は、Delphi における PKCS#12 と ASN.1 のセキュリティ強化の記事の主題です
道中で走るより厳格な検査がいくつかあります。SignerInfo のダイジェストアルゴリズムは、SignedData のダイジェストリスト、署名アルゴリズム識別子、そして CMS algorithm-protection 属性と一致しなければならず、そうでなければステータスは svDigestAlgorithmMismatch です。署名属性は、署名されたコンテンツと一致する content-type 属性をちょうど1つ含まなければならず、そうでなければ svMalformed です。CMS が埋め込みの RFC 3161 署名タイムスタンプを運ぶとき、そのトークンは署名値に対して検証され Info.Timestamp に報告されます。ETSI.RFC3161 の文書タイムスタンプも、同じやり方でハッシュ済みバイトレンジに対して検証されます
svValidは実際に何を証明するのか
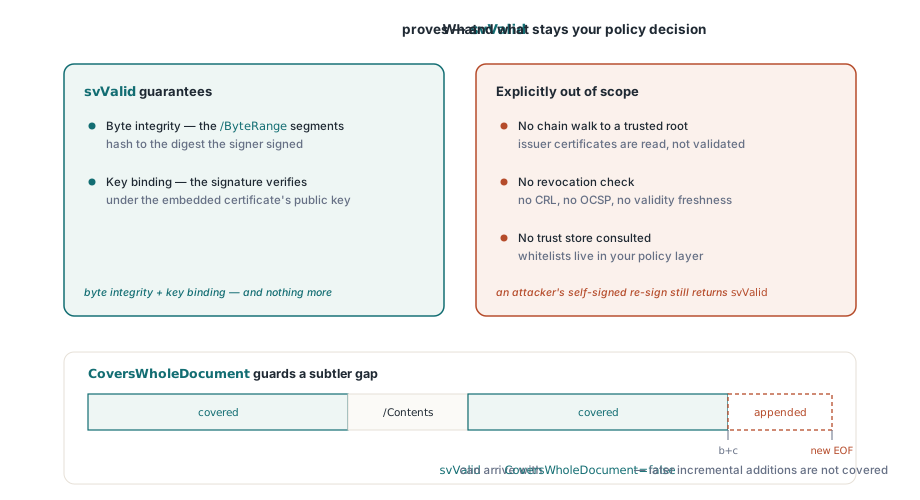
svValid が意味するのは2つです。/ByteRange の名指すバイトが署名者が署名した値へハッシュされること、そしてその署名が CMS コンテナに埋め込まれた証明書の公開鍵のもとで検証に成功すること。バイトの完全性と鍵の束縛です。その鍵の所有者が誰かまでは言いません。契約書を編集して自己生成の証明書で再署名した攻撃者は svValid を得ます。数学は内部的に一貫しているからです。そして SignerName フィールドは、攻撃者が証明書に打ち込んだ名前を何であれ表示します
CoversWholeDocument は2つ目の隙間を扱います。PDF の増分更新は、署名を壊さずにライタが署名の後にコンテンツを追記することを許します。これは設計どおりであり、複数署名ワークフローが動く仕組みです。このフラグは検証中に計算され、2つのセグメントと /Contents の隙間の合計がファイル全体に及ぶときにだけ true になります。SignedRevisionLength が署名済みプレフィックスのサイズを、UnsignedTrailingBytes がその後に追加されたバイト数を与えます。52,300バイトのファイルの中に48,000バイトの署名済みリビジョンを宣言するファイルでは、UnsignedTrailingBytes は 4,300 で、CoversWholeDocument は false です
アーカイブ取り込みのパイプラインは、CoversWholeDocument が false の svValid を、それ単体では受け付けるべきではありません。まず AnalyzeLoadedSignatureRevisions を実行します。選択した署名の後に追記されたすべてのリビジョンを分類し、変更されたフィールド名を ChangedFieldNames に列挙し、その変更が署名者が設定した DocMDP と FieldMDP の許可を尊重するかを DocMDPCompliant と FieldMDPCompliant で報告します。空の署名フィールドに後から追加される署名は日常茶飯です。ページオブジェクトを書き換えるリビジョンはそうではありません。この2つを分けるのが、解析結果の ChangeKinds です
署名者を自分のトラストアンカーで検査する
信頼は HotPDF では別の呼び出しであり、その分割は正しい既定です。VerifyLoadedSignatureWithTrust は、まず同じバイトレンジ検証を実行し、失敗すれば cvsSignatureInvalid を返します。それから、署名者から THPDFCertificateValidationOptions.TrustAnchors で渡したアンカーへの証明書パスを構築します。道中で失効の証拠も評価します。文書の DSS と /VRI 辞書に格納された OCSP レスポンスと CRL は自動的に集められ、OCSPResponses や CRLs で渡したものはプールに加わります
uses
  System.IOUtils;

var
  Options: THPDFCertificateValidationOptions;
  Info: THPDFSignatureInfo;
  Trust: THPDFCertificateValidationStatus;
begin
  Options := THPDFCertificateValidationOptions.Default;
  SetLength(Options.TrustAnchors, 1);
  // DER エンコードされたルート証明書。PEM ファイルはロード前に変換する
  Options.TrustAnchors[0] := TFile.ReadAllBytes('company-root.cer');
  Options.RevocationMode := rvmBestEffort;

  Trust := Pdf.VerifyLoadedSignatureWithTrust(0, Options, Info);
  if Trust = cvsTrusted then
    Writeln('Signed by a certificate chaining to our root')
  else
    Writeln('Not trusted: ', Info.CertificateValidation.Issue);
end;失効モードはポリシーの選択です。rvmBestEffort は手に入る証拠を使い、見つからなくても検証を続けます。rvmRequire は欠けた証拠を cvsRevocationUnknown にします。何年も後に監査される契約書には、署名者が署名時に OCSP や CRL データを埋め込んでいるのであれば、rvmRequire のほうが安全な設定です。その証拠がファイルになければ、すべての文書が cvsRevocationUnknown で戻ります
ストリームからロードした文書がsvSourceUnavailableを返す理由
ファイル経由の呼び出し、つまり1引数の VerifyLoadedSignature、VerifyLoadedSignatureEx、そしてファイル経由の VerifyLoadedSignatureWithTrust は、コンポーネントが文書のロード元ファイルを覚えていることに依存します。LoadFromStream でロードした文書には、開き直すファイル名がありません。暗号化文書で使うパスワード再ロードの後も同じです。Delphi における AES-256 PDF 暗号化の記事で述べているワークフローです。コンポーネントは文書を復号した時点でソースファイルへの参照を手放すためです。どちらの場合も、ファイル経由のオーバーロードは推測せずに svSourceUnavailable を返します
TStream のオーバーロードは、保存しておいた場所から元の生バイトを受け取ります。ファイル、メモリバッファ、データベースの blob です。ストリームの位置はハッシュ後に復元されるため、同じストリームを複数の署名インデックスに順番に渡せます。VerifyAllLoadedSignatures は、少なくとも1つの署名フィールドが存在し、すべてのフィールドが svValid と検証されるときにだけ true を返しますが、ファイル経由のパスを通るため、ストリームロードの文書では署名の中身にかかわらず false を返します。代わりにストリームのオーバーロードでループしてください
function AllSignaturesValid(Pdf: THotPDF; Src: TStream): Boolean;
// 読者自身が追加するためのヘルパー:LoadFromStream でロードした
// 文書向けの、VerifyAllLoadedSignatures のストリーム版相当
var
  I, Count: Integer;
  Info: THPDFSignatureInfo;
begin
  Count := Pdf.GetLoadedSignatureFieldCount;
  Result := Count > 0;
  for I := 0 to Count - 1 do
    if Pdf.VerifyLoadedSignature(I, Src, Info) <> svValid then
    begin
      Writeln(Info.FieldName, ': status ', Ord(Info.Status));
      Exit(False);
    end;
end;
バイトレンジ検証、トラストアンカーのパス構築、PAdES 署名、AES-256 暗号化は、Delphi と C++Builder 向けの同じネイティブ VCL ライブラリに住んでおり、RSA のハッシュとパディングの検査は Pascal コードで行われます。エディション、サポートされる IDE バージョン、より広い機能一覧は、HotPDF Delphi Component の製品ページにあります