一份已簽署的 PDF,可以同時帶著偽造頁面、通過 CMS 摘要檢查、並回報它的簽章涵蓋整份文件。每個被簽署的位元組都維持簽署者留下的原樣,/ByteRange 仍從 0 開始、到檔案大小結束,而多出來的物件坐在檔案裡 PDF 簽章刻意排除在摘要之外的那一段:為 /Contents 十六進位字串保留的空間
那一段比多數人想像的大。為 CMS 容器保留 8,192 位元組,磁碟上就是 16,384 個十六進位數位,真簽章沒用到的部分全用數位 0 墊滿。只問「兩個範圍之間的間隙非不非空」的驗證器,從不看間隙裡裝了什麼。同一個版面問題也會從反方向冒出來:合約需要會簽時,核可人的簽章必須在完全不動供應商簽過的任何位元組的前提下附加,而它的佔位符必須正好落在嚴格驗證器接受的形狀上
ByteRange 間隙必須裝什麼
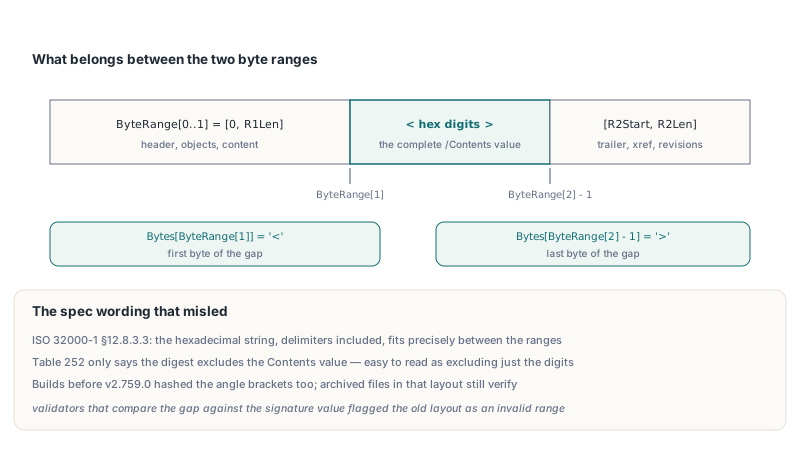
間隙必須裝完整的 /Contents 值,其他什麼都不裝。ISO 32000-1 §12.8.3.3 說,十六進位字串連同它的 < 與 > 分隔符,正好放進兩個位元組範圍之間的空間;ISO 32000-2 §12.8.1 延續同一條規則。Table 252 與 PAdES 文件的措辭寬鬆些,只說摘要排除 Contents 值。匆匆讀過,聽起來像「排除那些十六進位數位」,照寬鬆讀法走的簽署器便把兩個角括號跟其他東西一起雜湊。把間隙與簽章值比對的驗證器,接著就把位元組範圍標成無效
HotPDF 的兩條簽章路徑都照 §12.8.3.3 的措辭走。THotPDF.PreparePDFForSigning 把第一個範圍結束在 < 的前一位元組、第二個範圍開始在 > 的後一位元組,CMS 簽章管線裡的串流準備也計算出相同的偏移。簽章字典裡的 /ByteRange 佔位符是固定寬度的字面字串,所以補入真數字不會移動任何位元組,交叉參照表保持有效。四個值各自右對齊在十字元欄位裡,這就是這樣簽出的檔案顯示 /ByteRange [ 後面跟著成串空格的原因。我們自家的獨立驗證器為這種墊付過一次學費:第一版按單一空格切四個數字,什麼也切不出來;/Contents 的十六進位也要把尾部的零墊剝掉之後,才產出真正的 CMS 位元組
不管檔案是誰產的,兩個位元組就夠你自己檢查任何已簽署檔案。偏移 ByteRange[1] 處的位元組必須是 <,偏移 ByteRange[2] - 1 處的必須是 >。下面的輔助函式不是程式庫的一部分;它是十幾行程式碼,可以放進稽核工具,餵入 GetLoadedSignatureInfo 給的 ByteRange 陣列
// 建議給你自己稽核程式碼用的輔助函式,不是 HotPDF API
function GapIsSpecLayout(const FileName: string;
  const BR: array of Int64): Boolean;
var
  FS: TFileStream;
  B: AnsiChar;
begin
  Result := False;
  if Length(BR) <> 4 then Exit;
  FS := TFileStream.Create(FileName, fmOpenRead or fmShareDenyWrite);
  try
    FS.Position := BR[1];               // 間隙的第一個位元組
    if (FS.Read(B, 1) <> 1) or (B <> '<') then Exit;
    FS.Position := BR[2] - 1;           // 間隙的最後一個位元組
    if (FS.Read(B, 1) <> 1) or (B <> '>') then Exit;
    Result := True;
  finally
    FS.Free;
  end;
end;

// 用法,在 Pdf.LoadFromFile('Signed.pdf') 之後:
//   if not GapIsSpecLayout('Signed.pdf',
//     Pdf.GetLoadedSignatureInfo(0).ByteRange) then
//     Writeln('Brackets sit inside the signed ranges');
密碼學那一半,OpenSSL 可以獨立驗證 CMS:把兩個範圍接成一個檔案當外部內容傳入,例如 openssl cms -verify -binary -inform DER -in contents.der -content signed-ranges.bin -noverify。這條命令對你交給它的位元組檢查摘要與簽章。它永遠看不到間隙,所以上面那兩位元組檢查仍是你的事
為什麼非空間隙檢查抓不到簽章包裹攻擊?
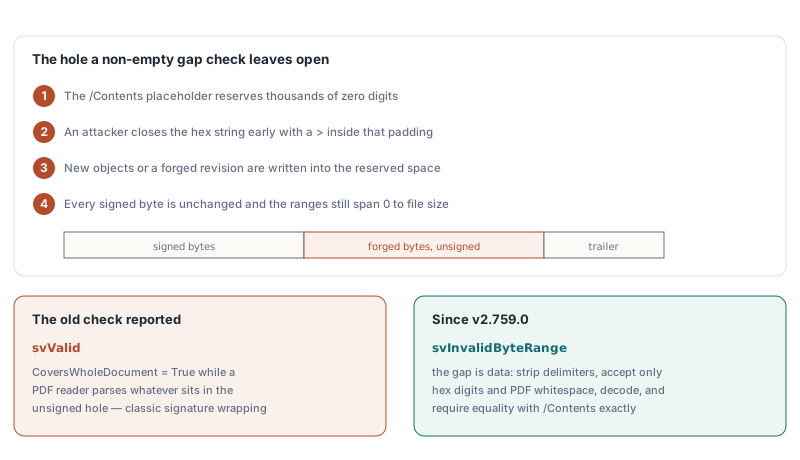
非空間隙只證明摘要排除了某些東西,對排除的是什麼隻字未提。這就是全部的攻擊面。/Contents 佔位符用幾千個零數位保留,真正的 CMS 容器很少填滿它。攻擊者在墊子裡用一個 > 提前收掉十六進位字串,把新物件或整個偽造修訂寫進保留空間的其餘部分,位元組範圍原封不動。CMS 照樣驗得過,因為每個被簽署位元組都沒變。範圍照樣從 0 跑到檔案大小。停在「間隙非空」的驗證器回報 svValid 且 CoversWholeDocument 為 True,而任何打開檔案的 PDF 剖析器都會跟著未簽署洞裡的物件走
THotPDF.VerifyLoadedSignatureEx 把間隙當成要驗證的資料。CMS 檢查通過後,驗證器讀出間隙、剝掉分隔符,只接受十六進位數位與五個 PDF 空白位元組(tab、換行、換頁、回車、空格)。解碼後的數位還必須與簽章字典自己的 /Contents 逐位元組相等。多一個 >、一個二進位位元組、或解碼值長短一位元組,結果都變 svInvalidByteRange;大過 64 MiB 的間隙也一樣。同一檢查也跑在 ValidateLoadedSignatureBatch 裡;VerifyAllLoadedSignatures 與 VerifyLoadedSignatureWithTrust 走單簽章路徑,所以同樣繼承它
有一種版面被刻意放行:簽署者把角括號留在被簽署範圍內的檔案,間隙裡只剩數位。對這種檔案,驗證器確認間隙前一位元組是 <、後一位元組是 >,然後套用同一套數位加空白測試。拒掉這種版面買不到安全性——間隙裡除簽章值外仍什麼都沒有——卻會讓完好歸檔的合約驗不過。接受它是對的預設
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  Status: THPDFSignatureVerifyStatus;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('SignedTwice.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Status := Pdf.VerifyLoadedSignatureEx(I, Info);
      case Status of
        svValid:
          if Info.CoversWholeDocument then
            Writeln(Info.FieldName, ': valid, covers the whole file')
          else
            Writeln(Info.FieldName, ': valid, ',
              Info.UnsignedTrailingBytes, ' bytes appended later');
        svInvalidByteRange:
          Writeln(Info.FieldName, ': ByteRange gap rejected (wrapping?)');
        svSourceUnavailable:
          Writeln('Loaded from a stream: use the TStream overload');
      else
        Writeln(Info.FieldName, ': failed, status ', Ord(Status));
      end;
    end;
  finally
    Pdf.Free;
  end;
end;
GetLoadedSignatureFieldCount 與傳給 VerifyLoadedSignatureEx 的索引都按表單欄位順序從 0 數簽章欄位。會簽過的檔案裡,供應商的簽章落在第一個分支:CoversWholeDocument = False、UnsignedTrailingBytes 為正——它之後附加的一切,包括核可人的修訂。這個 API 的基礎對你是新東西的話,用 HotPDF 驗證 PDF 數位簽章指南對狀態值與資訊記錄講得更深
用 AddLoadedSignedSignatureField 會簽
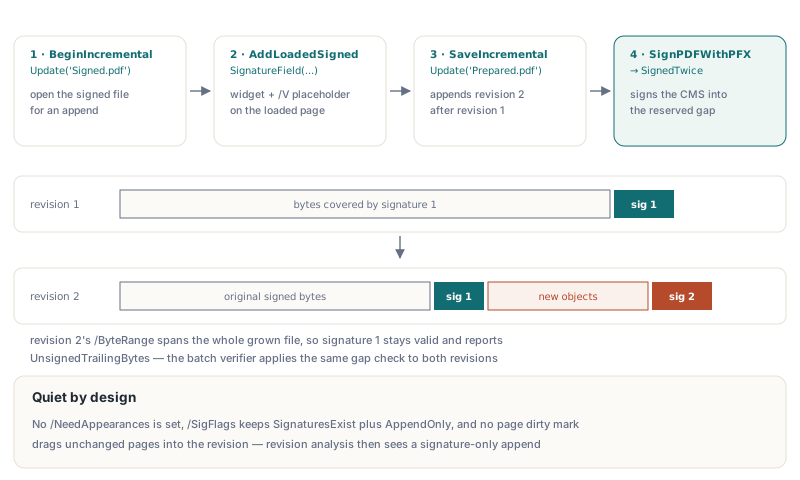
會簽需要四個呼叫:用 BeginIncrementalUpdate 開啟已簽署檔案、用 AddLoadedSignedSignatureField 加欄位、用 SaveIncrementalUpdate 寫出新修訂、再用類別函式 THotPDF.SignPDFWithPFX 簽署備妥的檔案。頁面層級的 THPDFPage.AddSignedSignatureField 在這裡用不上,因為增量更新期間 CurrentPage 是 nil——文件是載入的,不是正在排版。載入文件版的方法在既有頁面上建立 widget,並在 /V 下掛上新文件路徑會建的那份佔位符簽章字典,兩條簽章路徑看到的位元組因此完全相同。第一張簽章本身怎麼來,在 Delphi 建立 PAdES 數位簽章的文章走過一遍 PFX 管線
var
  Pdf: THotPDF;
  FieldIndex: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.BeginIncrementalUpdate('Signed.pdf');
    // 第 0 頁,widget 矩形以點為單位,為 CMS 保留 8192 位元組
    FieldIndex := Pdf.AddLoadedSignedSignatureField(0, 320, 60, 520, 120,
      'ApproverSignature', 8192, 'adbe.pkcs7.detached',
      'Approved for payment', 'Head office');
    if FieldIndex < 0 then
      raise Exception.Create('Page index out of range');
    Pdf.SaveIncrementalUpdate('Prepared.pdf');
  finally
    Pdf.Free;
  end;

  // 簽第一個未填的佔位符;PFX 或加密錯誤時引發例外
  if not THotPDF.SignPDFWithPFX('Prepared.pdf', 'SignedTwice.pdf',
    'approver.pfx', 'pfx-password') then
    raise Exception.Create('Second signature failed');
end;參數清單不長,但每個值都有看得見的效果。ContentsBytes 預設 8192,決定解碼後 CMS 容器的大小;磁碟上的佔位符裝兩倍數目的十六進位數位,下限 64 位元組。SubFilter 預設 adbe.pkcs7.detached;Reason、Location 與 ContactName 最後成為簽章字典裡的 /Reason、/Location 與 /ContactInfo,旁邊是欄位建立當下取的 /M 時間戳。回傳值是新欄位索引,頁索引超出範圍時是 -1。空欄位名稱、或寬高為零的矩形,在寫入任何東西之前就引發例外
附加的修訂帶什麼、不碰什麼
AddLoadedSignedSignatureField 刻意比它的兄弟們安靜。其他 AddLoaded* 欄位建立器會在 AcroForm 上設 /NeedAppearances true,請檢視器開檔時重產欄位外觀。在已簽署文件上,這種重產可能改寫第一位簽署者覆蓋過的內容。所以新方法在來源檔本來沒帶這個旗標時會把它再次移除,而帶著 /NeedAppearances 進來的檔案原樣保留它。/SigFlags 保留既有位元並加上 3,即 ISO 32000-1 §12.7.2 Table 219 的 SignaturesExist(1)加 AppendOnly(2)
頁面不要去動 MarkDirty。增量模式下,新建物件自動寫出,載入物件只有被標記時才寫出。把 widget 加進頁面的 /Annots 與 AcroForm 的 /Fields,已經把擁有那些陣列的間接物件帶進新修訂。明確標記頁面會把頁面字典也拖進來,就算它的 /Annots 陣列住在另一個物件裡;修訂分析接著就會在一個本該只有簽章欄位的修訂裡回報頁面修改
佔位符字典把 /ByteRange 寫在 /Contents 之前。想用自己的工具後處理備妥檔案時,這個順序有分量:PreparePDFForSigning 先找 /ByteRange 哨兵,再向前搜尋下一個 /Contents <。鍵序對調的字典會讓那次向前搜尋掠過自己的十六進位字串、撞上檔案裡接下來的任何東西
第一位簽署者套用了 DocMDP 或 FieldMDP 限制時,SaveIncrementalUpdateAuthenticated 是寫修訂 2 的更嚴謹方式。它先存到同目錄下的候選檔,驗明每一個帶轉換政策的簽章,在每個簽章之後評估所有修訂,只有每條政策都允許這次變更才發布候選檔。無限制的合約上,普通的 SaveIncrementalUpdate 少些儀式就把事辦了
把摘要交給外部簽署器或 HSM
CMS 來自智慧卡、HSM 或遠端簽章服務時,工作流程什麼都不變,變的只有最後一步。THotPDF.PreparePDFForSigning 在備妥的位元組裡補寫 /ByteRange,回傳兩個零基範圍(其間隙就是完整的 /Contents 字串),外加 ContentsHexStart——AnsiString 裡第一個十六進位數位的一基索引——與 ContentsHexLen。把零基檔案偏移與一基字串索引混著用,是這一步的經典差一錯誤。範例在雜湊任何東西之前,先斷言兩個分隔符的位置
var
  Bytes, ToSign, CmsHex: AnsiString;
  R1Start, R1Len, R2Start, R2Len, HexStart, HexLen: Integer;
begin
  Bytes := LoadFileAsAnsiString('Prepared.pdf');   // 你自己的輔助函式
  if not THotPDF.PreparePDFForSigning(Bytes, R1Start, R1Len,
    R2Start, R2Len, HexStart, HexLen) then
    raise Exception.Create('No signature placeholder found');

  // 建議的健全性檢查(你自己加的,不是程式庫呼叫):
  // '<' 結束範圍 1,'>' 坐在範圍 2 之前
  Assert(Bytes[R1Start + R1Len + 1] = '<');
  Assert(Bytes[R2Start] = '>');

  ToSign := Copy(Bytes, R1Start + 1, R1Len) + Copy(Bytes, R2Start + 1, R2Len);
  CmsHex := SignDetachedWithHsm(ToSign);           // 你自己的 CMS 簽署器,十六進位 DER
  if not THotPDF.InsertSignatureHexAt(Bytes, HexStart, HexLen, CmsHex) then
    raise Exception.Create('CMS does not fit the reserved space');
  SaveAnsiStringToFile(Bytes, 'SignedTwice.pdf');  // 你自己的輔助函式
end;每個修訂只準備一個佔位符。PreparePDFForSigning 補寫它找到的第一個未補寫的 /ByteRange 哨兵,留在同一修訂裡的第二個佔位符會坐在第一張簽章覆蓋的位元組內,日後填它就毀了那張簽章。把 CMS 寫回去,用回傳偏移呼叫 InsertSignatureHexAt。InsertSignatureHex 搜尋第一個數位全為零的 /Contents 字串,對只有一個空佔位符的檔案行得通;手上有了偏移,就沒有東西要找、也沒有東西會配錯。較短的 CMS 以 0 在結尾 > 之前墊滿;較長的讓 InsertSignatureHexAt 回傳 False,不碰檔案位元組
間隙檢查證明什麼、不證明什麼?
間隙檢查堵的是一個特定的洞。svValid 仍然只意味位元組完整性加一張與 CMS 內嵌憑證相符的簽章;那張憑證是否鏈到你接受的信任錨點,由 VerifyLoadedSignatureWithTrust 給出——前提是你提供信任錨點與撤銷證據。沒有來源位元組,什麼也到不了 svValid。VerifyLoadedSignatureEx 從文件載入的那個檔案讀來源位元組,串流載入的文件回傳 svSourceUnavailable——那種情況下 VerifyLoadedSignature 的 TStream 超載由你提供來源
會簽檔案裡的第一張簽章,CoversWholeDocument 正確地是 False。附加的修訂是只加了簽章、還是也動了頁面,是 AnalyzeLoadedSignatureRevisions 的問題,詳見HotPDF 的 DocMDP、FieldMDP 與修訂分析
角括號版面還會滲進 ISO TS 32004 定義的附接式 PDF MAC(/MACLocation /AttachedToSig),它的檢查把偏移對上檔案裡 < 與 > 的精確位置。HotPDF 在那裡同樣兩種版面都收。把含括號偏移寫死的自製工具,遇上照 §12.8.3.3 版面簽出的檔案時通常最先出事;拿第一節的兩位元組輔助函式跑一遍你自己工具的輸出,只花一分鐘
這個領域的大多數簽章麻煩,始於簽章的工具、會簽的工具與稽核的工具對括號位置各執一詞。HotPDF,Delphi 與 C++Builder 的原生 PDF 元件在每條簽章路徑上都寫 §12.8.3.3 版面、在每條驗證路徑上逐位元組檢查間隙,並用一個 API 把會簽附加成乾淨的增量修訂