手刻的 PDF 簽章驗證器,可能把送進來的每一份正確簽署的檔案都拒收,而它對每個位元組的讀取都是正確的。它從 /Contents 拉出 CMS 區塊、定位已簽署屬性、按屬性的存放形式精確計算雜湊——然後 RSA 比對失敗。文件沒有問題。麻煩在一個位元組:SignerInfo 內的屬性標記為 [0] IMPLICIT,第一個位元組是 0xA0,而 RFC 5652 §5.4 說簽署者是對以 DER SET OF 編碼的同一內容計算簽章,其第一個位元組是 0x31。雜湊前把那個位元組換掉,「偽造」的簽章就轉為有效
這個標記錯位只是 PDF 簽章檢查可能出錯的第一處,其他幾處更不顯眼。簽章可以在一份簽署後又被編輯過的檔案上數學完美;也可以在一份被攻擊者用自制憑證重新簽署的文件上數學完美。交易對手寄回簽好的合約,你的工作流要歸檔,有人問:這是不是你寄出的那份文件、逐位元組一致、確實由它聲稱的憑證簽署?怎麼產出這些簽章,在 Delphi 中建立 PAdES 數位簽章的姊妹篇已經講過;這一篇走反方向,從一份已經簽好、送上門的檔案開始
被簽署的位元組住在 PDF 檔案的哪裡
PDF 簽章保護的是磁碟上檔案的位元組範圍,HotPDF 對著的正是那些位元組。ISO 32000-1 §12.8.1 把 CMS SignedData 容器(RFC 5652)放進簽章字典的 /Contents 條目,旁邊的 /ByteRange 陣列指名簽章涵蓋的區域。實務上陣列裡是兩組偏移量與長度配對:從偏移量 0 到 /Contents 十六進位字串之前的一切,以及它之後的一切。簽章無法涵蓋自己的值,所以檔案是繞著那個洞做雜湊的
對任何驗證器,這個後果很直白:你必須雜湊序列化的原始檔。解析過的物件模型在這裡幫不上忙,因為就連未動過的文件,重新寫出也會產生不同的位元組。HotPDF 因此讀取文件當初載入的來源檔案,或你提供的 TStream 原始位元組,從不對自己的記憶體表示做雜湊
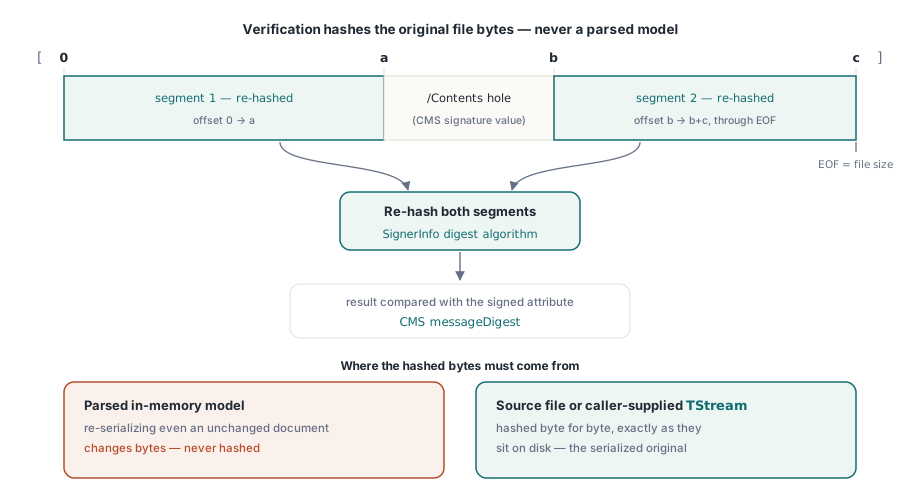
那個洞本身就值得懷疑。簽署範圍之外的位元組,閱讀器仍可能解析;洞裡除了簽章值還裝別的東西,就是簽章包裹攻擊的開口。HotPDF 檢查 /ByteRange 從偏移量 0 起步、第二段在第一段結束之後才開始、兩段都不越出檔案邊界,以及洞裡除了本簽章自己的 /Contents 十六進位數字(可含其 < 和 > 分隔符)之外空無一物。任何一項不過,回傳 svInvalidByteRange——哪怕 CMS 數學本來會通過
在檢查任何東西之前,先讀出是誰簽的
GetLoadedSignatureInfo 解析簽章字典和它的 CMS 容器,不對任何文件位元組做雜湊,所以 UI 只需要顯示誰在何時簽署時,該呼叫它。簽章欄位按表單欄位順序從 0 起索引,GetLoadedSignatureFieldCount 回傳數量。越界的索引拋出例外而不是回傳空記錄,所以照計數跑迴圈
回傳的 THPDFSignatureInfo 記錄帶著欄位名稱、/SubFilter、簽署者憑證的一般名稱、主體與簽發者辨別名稱、十六進位的序號、憑證有效期,以及簽署時間——優先取自已簽署屬性,沒有時取字典的 /M 條目。它也回報摘要與公鑰演算法名稱、/Reason、/Location、/ContactInfo 字串,以及 CertificateTimeValidity——簽署時間落在憑證有效期之外時亮旗。Status 保持 svNotVerified:已解析,未檢查。簽章 API 位於 Delphi 2009 與後續版本的編譯器守衛之後
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('signed-contract.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Info := Pdf.GetLoadedSignatureInfo(I);
      Writeln('Field:     ', Info.FieldName);
      Writeln('Signer:    ', Info.SignerName);
      Writeln('Issuer:    ', Info.IssuerDN);
      Writeln('Key/hash:  ', Info.PublicKeyAlgorithm, ' / ', Info.HashAlgorithm);
      Writeln('SubFilter: ', Info.SubFilter);
      if Info.CertificateTimeValidity = stvSigningTimeOutsideCertificate then
        Writeln('Signing time is outside the certificate validity period');
    end;
  finally
    Pdf.Free;
  end;
end;
用 VerifyLoadedSignatureEx 跑密碼學檢查
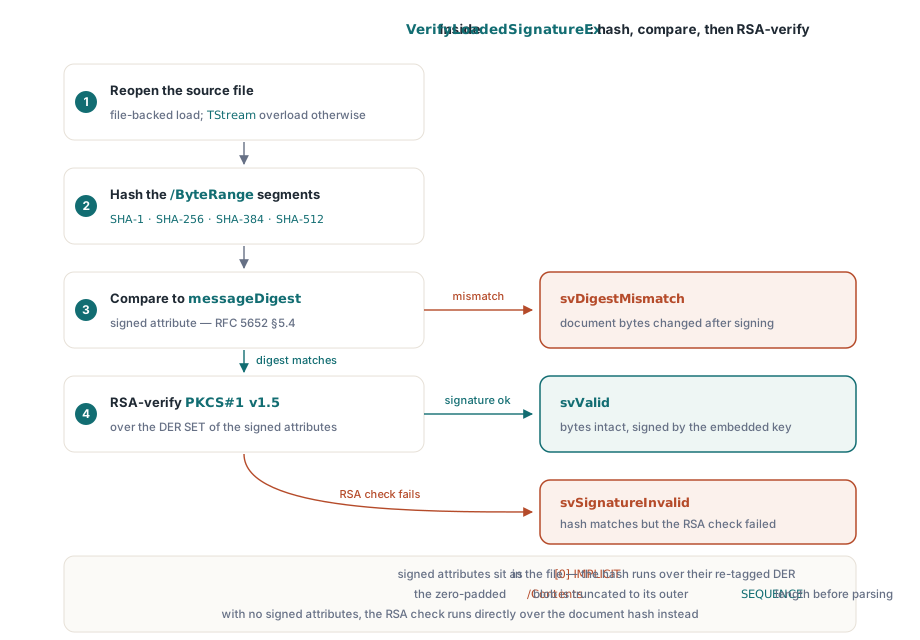
VerifyLoadedSignatureEx 對檔案載入的文件跑完整檢查,並在同一個呼叫裡回傳填好的資訊記錄。它重開來源檔、驗證 /ByteRange、用 SignerInfo 的摘要演算法對兩個區段做雜湊、與 messageDigest 已簽署屬性比對,然後用內嵌簽署者憑證的公鑰,對已簽署屬性的 DER SET OF 形式驗證簽章值。簽章不帶已簽署屬性時,改為直接對文件雜湊跑 RSA 或 ECDSA 檢查
演算法涵蓋範圍跟著簽署工具實際產出的東西走。摘要包括 SHA-1、SHA-256、SHA-384、SHA-512、SHA-3 家族與 SHAKE256;簽章可以是 PKCS#1 v1.5 或 PSS 填補的 RSA、具名曲線上的 ECDSA,以及 Ed25519 與 Ed448。ECDSA 驗證用 Windows CNG 提供者,Ed25519 與 Ed448 走由 Windows CNG 或 OpenSSL 函式庫支撐的平台提供者,所以在所需提供者載入不起來的機器上,結果是 svUnsupportedAlgorithm 或 svCryptoProviderError,而不是對檔案的判決。需要指向特定的 OpenSSL 函式庫、或插入自己的 THPDFSignatureProvider 時,VerifyLoadedSignatureWithOptions 接受一份 THPDFCMSVerifyOptions 記錄
var
  Status: THPDFSignatureVerifyStatus;
  Info: THPDFSignatureInfo;
begin
  Status := Pdf.VerifyLoadedSignatureEx(0, Info);
  case Status of
    svValid:
      if Info.CoversWholeDocument then
        Writeln('Valid; signature covers the whole file')
      else
        Writeln('Valid; ', Info.UnsignedTrailingBytes,
          ' bytes were appended after signing');
    svDigestMismatch:
      Writeln('Document bytes changed after signing');
    svSignatureInvalid:
      Writeln('Hash matches, signature value does not verify');
    svInvalidByteRange:
      Writeln('ByteRange is malformed or the gap holds extra bytes');
    svDigestAlgorithmMismatch:
      Writeln('CMS digest algorithm identifiers disagree');
    svUnsupportedAlgorithm, svCryptoProviderError:
      Writeln('Cannot evaluate this key or digest here');
    svMalformed:
      Writeln('CMS container could not be parsed');
    svSourceUnavailable:
      Writeln('No source bytes; use the TStream overload');
  else
    Writeln('Status ', Ord(Status));
  end;
end;
兩個解析細節解釋了從外部看起來很玄的失敗。第一個是開頭段落那次重新標記:HotPDF 對已簽署屬性做雜湊時,把前導位元組改寫成 0x31,正是 RFC 5652 §5.4 規定的做法。第二個是填充。簽署工具在簽章誕生前就為 /Contents 保留固定的位元組預算、把沒用到的尾巴填零,所以驗證器在走訪前,先把解碼後的區塊裁到其外層 DER SEQUENCE 的真實長度。/Contents 裡一串結尾零是正常的。同一族 ASN.1 解析風險從憑證匯入那側看的版本,是Delphi 中的 PKCS#12 與 ASN.1 安全強化一文的主題
沿途還有幾項更嚴格的檢查。SignerInfo 裡的摘要演算法必須與 SignedData 摘要清單、簽章演算法識別碼以及任何 CMS 演算法保護屬性一致,否則狀態為 svDigestAlgorithmMismatch。已簽署屬性必須恰好含一個與被簽內容相符的 content-type 屬性,否則 svMalformed。CMS 帶內嵌的 RFC 3161 簽章時間戳時,該權杖對著簽章值驗證並回報在 Info.Timestamp;ETSI.RFC3161 文件時間戳以同樣方式對被雜湊的位元組範圍驗證
svValid 到底證明了什麼?
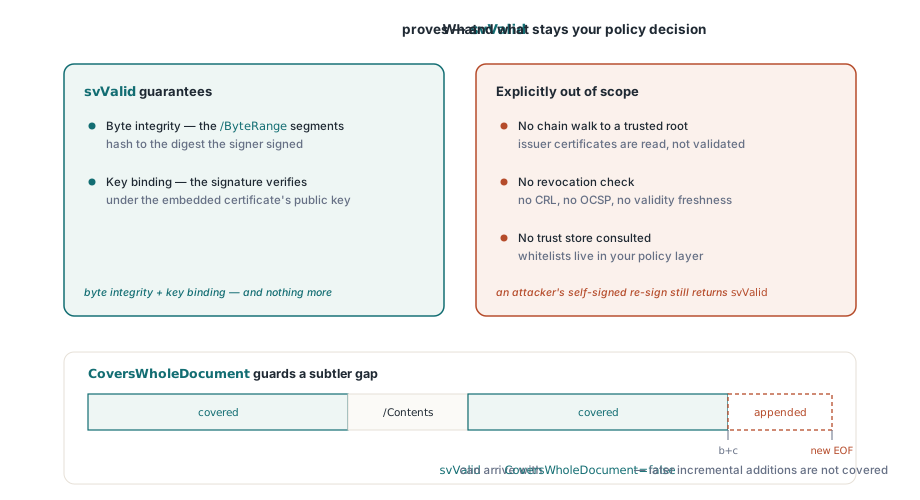
svValid 意味兩件事:/ByteRange 指名的位元組雜湊出簽署者簽下的那個值,且該簽章在 CMS 容器內嵌憑證的公鑰下驗證通過。位元組完整性,加上金鑰綁定。它對「那把金鑰屬於誰」隻字未提。改了合約再拿自制憑證重新簽署的攻擊者,同樣拿到 svValid——數學內部自洽——而 SignerName 欄位顯示的,是攻擊者填進憑證的任何名字
CoversWholeDocument 補上第二個缺口。PDF 增量更新允許寫入端在簽章之後附加內容而不破壞它,這是設計使然,也是多重簽章工作流的運作方式。該旗標在驗證時計算,只有兩段加 /Contents 洞涵蓋整個檔案時才為真。SignedRevisionLength 給出被簽署前綴的大小,UnsignedTrailingBytes 給出其後附加的位元組數。一份在 52,300 位元組檔案裡宣告 48,000 位元組已簽修訂版的檔案,UnsignedTrailingBytes 是 4,300,CoversWholeDocument 是 false
檔案庫入庫管線不該單憑 svValid 加 CoversWholeDocument 為 false 就照單全收。先跑 AnalyzeLoadedSignatureRevisions:它對所選簽章之後附加的每個修訂版分類、在 ChangedFieldNames 列出被改動的欄位名稱,並經 DocMDPCompliant 和 FieldMDPCompliant 回報那些變更是否尊重簽署者設下的 DocMDP 與 FieldMDP 權限。在空簽章欄位裡補一個後續簽章是常規操作;改寫頁面物件的修訂版不是,分析裡的 ChangeKinds 正是區分這兩種情況的依據
拿你自己的信任錨檢驗簽署者
在 HotPDF 裡,信任是另一個呼叫,而這個切分是正確的預設。VerifyLoadedSignatureWithTrust 先跑同一套位元組範圍驗證,失敗則回傳 cvsSignatureInvalid,然後從簽署者向你傳入 THPDFCertificateValidationOptions.TrustAnchors 的錨建立憑證路徑。沿途評估撤銷證據:文件 DSS 和 /VRI 字典裡存放的 OCSP 回應與 CRL 自動收集,你在 OCSPResponses 或 CRLs 裡提供的則併入同一池
uses
  System.IOUtils;

var
  Options: THPDFCertificateValidationOptions;
  Info: THPDFSignatureInfo;
  Trust: THPDFCertificateValidationStatus;
begin
  Options := THPDFCertificateValidationOptions.Default;
  SetLength(Options.TrustAnchors, 1);
  // DER 編碼的根憑證;載入前先把 PEM 檔轉換格式
  Options.TrustAnchors[0] := TFile.ReadAllBytes('company-root.cer');
  Options.RevocationMode := rvmBestEffort;

  Trust := Pdf.VerifyLoadedSignatureWithTrust(0, Options, Info);
  if Trust = cvsTrusted then
    Writeln('Signed by a certificate chaining to our root')
  else
    Writeln('Not trusted: ', Info.CertificateValidation.Issue);
end;撤銷模式是政策選擇。rvmBestEffort 有什麼證據用什麼、找不到就繼續走;rvmRequire 把缺證據變成 cvsRevocationUnknown。要經得起多年後稽核的合約,rvmRequire 是更穩的設定——前提是你的簽署者在簽署當下嵌入了 OCSP 或 CRL 資料;檔案裡沒有那個證據,每份文件都會回報 cvsRevocationUnknown
串流載入的文件為什麼回報 svSourceUnavailable?
檔案後盾的呼叫——單引數的 VerifyLoadedSignature、VerifyLoadedSignatureEx,以及檔案後盾的 VerifyLoadedSignatureWithTrust——需要元件記得文件來自哪個檔案。以 LoadFromStream 載入的文件沒有可重開的檔名。加密文件的密碼重載之後也一樣——Delphi 中的 AES-256 PDF 加密一文描述過——因為元件解密完文件就丟掉了對來源檔的引用。兩種情況下,檔案後盾的多載都回傳 svSourceUnavailable,不瞎猜
TStream 多載則從你保存原始位元組的任何地方取用:檔案、記憶體緩衝、資料庫 blob。雜湊之後串流位置會復原,同一條串流可以依次傳給多個簽章索引。VerifyAllLoadedSignatures 只在至少存在一個簽章欄位、且每個欄位都驗證為 svValid 時回傳 true,它走檔案後盾路徑,所以在串流載入的文件上無論簽章內容如何都回傳 false。請改為對串流多載跑迴圈
function AllSignaturesValid(Pdf: THotPDF; Src: TStream): Boolean;
// 給讀者自己加的輔助函式:LoadFromStream 載入文件的
// VerifyAllLoadedSignatures 串流版等價物
var
  I, Count: Integer;
  Info: THPDFSignatureInfo;
begin
  Count := Pdf.GetLoadedSignatureFieldCount;
  Result := Count > 0;
  for I := 0 to Count - 1 do
    if Pdf.VerifyLoadedSignature(I, Src, Info) <> svValid then
    begin
      Writeln(Info.FieldName, ': status ', Ord(Info.Status));
      Exit(False);
    end;
end;
位元組範圍驗證、信任錨路徑建立、PAdES 簽署與 AES-256 加密都住在同一個供 Delphi 與 C++Builder 使用的原生 VCL 函式庫裡,RSA 雜湊與填補檢查以 Pascal 程式碼完成;版本編制、支援的 IDE 版本與更完整的功能清單,見 HotPDF Delphi Component 產品頁