一份带伪造页面的已签名 PDF,可以同时通过 CMS 摘要检查、并报告自己的签名覆盖全文档。被签的字节一个都没动,/ByteRange 仍从 0 开始、到文件大小结束,多出来的对象躺在文件里 PDF 签名刻意不纳入摘要的那一段:/Contents 十六进制串的预留空间
这一段比多数人想象的要大。给 CMS 容器预留 8,192 字节,磁盘上就是 16,384 个十六进制数字,真实签名用不掉的部分全部用数字 0 填充。只问「两段之间的间隙是否非空」的验证器,从来不看间隙里装的是什么。同样这个布局问题还会从反方向冒出来:一份合同需要会签时,审批人的签名必须在不碰供应商已签的任何一个字节的前提下追加,而它的占位符必须长成严格验证器接受的样子
ByteRange 间隙里必须装什么
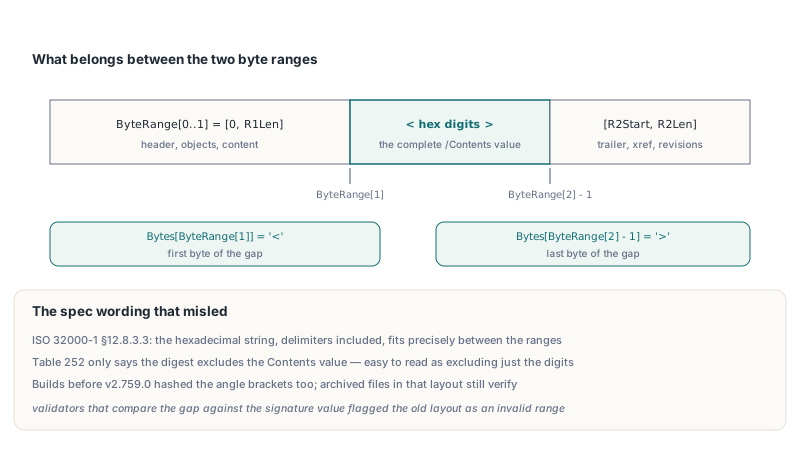
间隙必须装着完整的 /Contents 值,别的什么都不装。ISO 32000-1 §12.8.3.3 说十六进制串连同它的 < 和 > 定界符,恰好放进两段字节区间之间的空间;ISO 32000-2 §12.8.1 把同一条规则沿用下来。Table 252 和 PAdES 文档的措辞更松,只说摘要不含 Contents 值。匆匆一读,这像是在说「不含那些十六进制数字」,照松的读法写的签名器会把两个尖括号和其他一切一起哈希掉。拿间隙与签名值比对的验证器,随后会把字节区间标为非法
HotPDF 的两条签名路线都遵循 §12.8.3.3 的措辞。THotPDF.PreparePDFForSigning 把第一段的终点放在 < 紧前面、第二段的起点放在 > 紧后面,CMS 签名管线内部的流式准备算出同样的偏移。签名字典里的 /ByteRange 占位符是定宽字面字符串,所以回填真实数字不会移动任何字节,交叉引用表保持有效。四个值各自右对齐在十个字符的字段里,这就是这样签出的文件里 /ByteRange [ 后面跟着成串空格的原因。我们自己驱动一个独立验证器时为这点填充付过学费:第一版按单个空格切分四个数字,一无所获;/Contents 十六进制也只有在剥掉尾部零填充之后才吐出真正的 CMS 字节
不管文件是谁产的,两个字节就够你自己检查任何已签文件。偏移 ByteRange[1] 处的字节必须是 <,偏移 ByteRange[2] - 1 处的字节必须是 >。下面的辅助函数不是库的一部分;它是一打可以丢进审计工具的代码行,喂给它 GetLoadedSignatureInfo 给出的 ByteRange 数组即可
// 给你自己的审计代码的建议辅助,不是 HotPDF API
function GapIsSpecLayout(const FileName: string;
  const BR: array of Int64): Boolean;
var
  FS: TFileStream;
  B: AnsiChar;
begin
  Result := False;
  if Length(BR) <> 4 then Exit;
  FS := TFileStream.Create(FileName, fmOpenRead or fmShareDenyWrite);
  try
    FS.Position := BR[1];               // 间隙的第一个字节
    if (FS.Read(B, 1) <> 1) or (B <> '<') then Exit;
    FS.Position := BR[2] - 1;           // 间隙的最后一个字节
    if (FS.Read(B, 1) <> 1) or (B <> '>') then Exit;
    Result := True;
  finally
    FS.Free;
  end;
end;

// 用法,在 Pdf.LoadFromFile('Signed.pdf') 之后:
//   if not GapIsSpecLayout('Signed.pdf',
//     Pdf.GetLoadedSignatureInfo(0).ByteRange) then
//     Writeln('定界符落在了被签名的区间里');
密码学那一半,OpenSSL 独立验证 CMS:把两段拼成一个文件作为外部内容传入,比如 openssl cms -verify -binary -inform DER -in contents.der -content signed-ranges.bin -noverify。这条命令对交给它的字节检查摘要和签名,永远看不到间隙,所以上面那两字节检查仍然是你的事
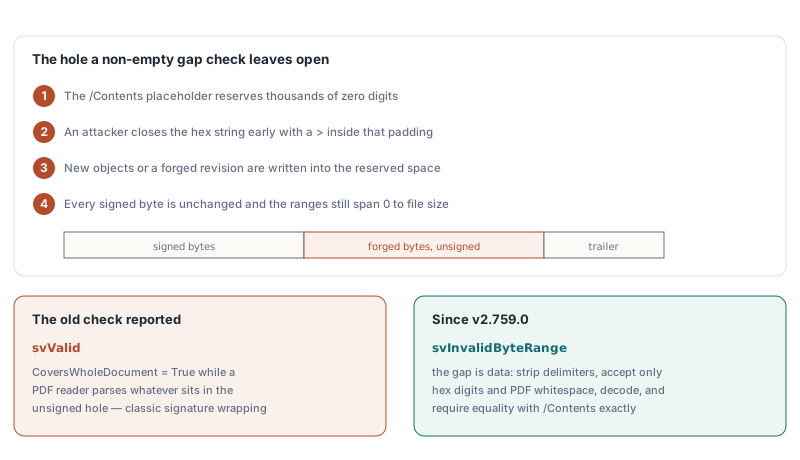
非空间隙检查为什么抓不住签名包裹?
非空间隙只证明摘要外留了东西,对留的是什么只字未提。这正是整个攻击面。/Contents 占位符以几千个零数字预留,真实的 CMS 容器很少填满它。攻击者在填充内部用一个 > 提前闭合十六进制串,把新对象或整份伪造修订写进预留空间的剩余部分,字节区间一个不动。CMS 照样验证通过,因为每个被签的字节都没变;区间照样从 0 到文件大小。停在「间隙非空」的验证器报 svValid 且 CoversWholeDocument 为 True,而任何打开这份文件的 PDF 解析器都会跟着未签名洞里的对象走
THotPDF.VerifyLoadedSignatureEx 把间隙当作要校验的数据。CMS 检查通过后,验证器读出间隙、剥掉定界符,只接受十六进制数字加五种 PDF 空白字节(制表符、换行、换页、回车、空格)。解码出的数字必须与签名字典自己的 /Contents 逐字节相等。一个多余的 >、一个二进制字节、解码值多一字节或少一字节,结果都会变成 svInvalidByteRange;大于 64 MiB 的间隙也一样。ValidateLoadedSignatureBatch 跑同一个检查;VerifyAllLoadedSignatures 和 VerifyLoadedSignatureWithTrust 走单签名路径,因此同样继承它
有一种布局被刻意放行:签名者把括号留在签名区间内的文件,间隙里只有数字。对这种文件,验证器确认间隙紧前面的字节是 <、紧后面的字节是 >,然后套用同样的数字加空白测试。拒绝这种布局买不到任何安全性——间隙里照样只有签名值——却会让完好无损的归档合同验不过。接受它是正确的默认
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  Status: THPDFSignatureVerifyStatus;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('SignedTwice.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Status := Pdf.VerifyLoadedSignatureEx(I, Info);
      case Status of
        svValid:
          if Info.CoversWholeDocument then
            Writeln(Info.FieldName, ': valid, covers the whole file')
          else
            Writeln(Info.FieldName, ': valid, ',
              Info.UnsignedTrailingBytes, ' bytes appended later');
        svInvalidByteRange:
          Writeln(Info.FieldName, ': ByteRange gap rejected (wrapping?)');
        svSourceUnavailable:
          Writeln('Loaded from a stream: use the TStream overload');
      else
        Writeln(Info.FieldName, ': failed, status ', Ord(Status));
      end;
    end;
  finally
    Pdf.Free;
  end;
end;
GetLoadedSignatureFieldCount 和传给 VerifyLoadedSignatureEx 的索引都按表单字段顺序从 0 数签名域。会签文件里,供应商的签名落在第一个分支,CoversWholeDocument 为 False、UnsignedTrailingBytes 为正——它之后追加的一切,包括审批人的修订。这套 API 的基础对你还陌生的话,用 HotPDF 验证 PDF 数字签名指南更深入地讲了状态值和信息记录
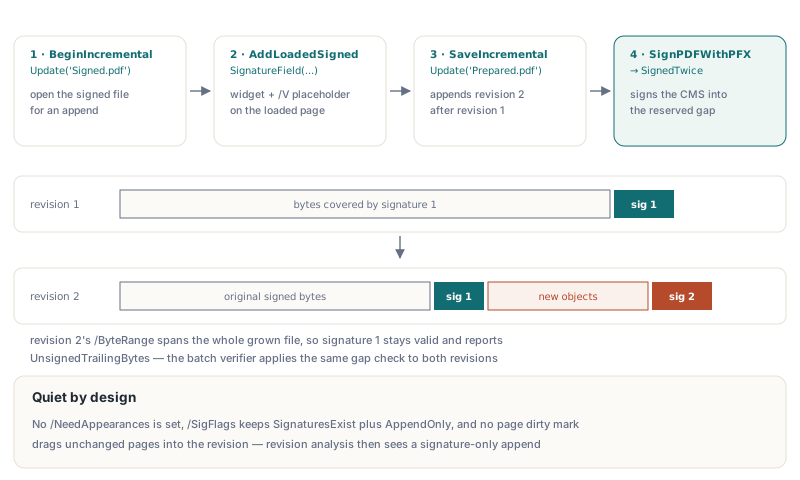
用 AddLoadedSignedSignatureField 会签
一份会签只要四次调用:用 BeginIncrementalUpdate 打开已签文件,用 AddLoadedSignedSignatureField 加字段,用 SaveIncrementalUpdate 写新修订,再用类函数 THotPDF.SignPDFWithPFX 签准备好的文件。页面级的 THPDFPage.AddSignedSignatureField 在这里用不上,因为增量更新期间 CurrentPage 是 nil——文档是加载进来的,不是正在布局的。加载文档方法在既有页面上创建 widget,并把新文档路径构建的那个占位签名字典挂到 /V 下,所以两条签名路线看到的是同样的字节。第一份签名本身,在 Delphi 中创建 PAdES 数字签名一文走完了 PFX 管线
var
  Pdf: THotPDF;
  FieldIndex: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.BeginIncrementalUpdate('Signed.pdf');
    // 第 0 页,widget 矩形以点计,为 CMS 预留 8192 字节
    FieldIndex := Pdf.AddLoadedSignedSignatureField(0, 320, 60, 520, 120,
      'ApproverSignature', 8192, 'adbe.pkcs7.detached',
      'Approved for payment', 'Head office');
    if FieldIndex < 0 then
      raise Exception.Create('Page index out of range');
    Pdf.SaveIncrementalUpdate('Prepared.pdf');
  finally
    Pdf.Free;
  end;

  // 签第一个未填充的占位符;PFX 或密码学错误时抛异常
  if not THotPDF.SignPDFWithPFX('Prepared.pdf', 'SignedTwice.pdf',
    'approver.pfx', 'pfx-password') then
    raise Exception.Create('Second signature failed');
end;参数表不长,但每个值都有可见效果。ContentsBytes 默认 8192,决定解码后 CMS 容器的尺寸;磁盘上的占位符装着两倍数量的十六进制数字,下限 64 字节。SubFilter 默认 adbe.pkcs7.detached;Reason、Location 和 ContactName 进签名字典成为 /Reason、/Location 和 /ContactInfo,旁边是字段创建那一刻取的 /M 时间戳。返回值是新字段索引,页索引越界时为 -1。空字段名或宽高为零的矩形在任何东西落盘之前就抛异常
追加的修订带什么、不动什么
AddLoadedSignedSignatureField 刻意比它的兄弟们安静。其他 AddLoaded* 字段创建器会在 AcroForm 上设 /NeedAppearances true,请阅读器打开文件时重新生成字段外观。在已签名文档上,这种重生成可能改写第一个签名者覆盖的内容。所以新方法在源头文件本来没有这个标志时把它再次移除,而带着 /NeedAppearances 来的文件原样保留它。/SigFlags 保留既有比特并加上 3,即 ISO 32000-1 §12.7.2 Table 219 的 SignaturesExist(1)加 AppendOnly(2)
页面的 MarkDirty 别碰。增量模式下,新建对象自动写出,加载对象只有被标记才写出。把 widget 加进页面的 /Annots 和 AcroForm 的 /Fields,已经会把拥有这两个数组的间接对象写进新修订。显式标记页面会把页面字典也拖进来——哪怕它的 /Annots 数组住在单独的对象里——修订分析随后就会在一场本应只有签名域的修订里报告一次页面修改
占位字典把 /ByteRange 写在 /Contents 之前。这个顺序在你用自己的工具后处理准备好的文件时要紧:PreparePDFForSigning 先找到 /ByteRange 哨兵,再向前搜索下一个 /Contents <。键序颠倒的字典会让这次前向搜索越过自己的十六进制串、扎进文件里接下来的任何东西
当第一个签名者施加了 DocMDP 或 FieldMDP 限制时,写第 2 修订要用更严格的 SaveIncrementalUpdateAuthenticated。它先存到同目录的一个候选文件,对每一份带变换策略的签名做认证,每次之后评估全部修订,只有所有策略都允许这次改动才发布候选。没有限制的合同,朴素的 SaveIncrementalUpdate 少些排场就把事办了
把摘要交给外部签名器或 HSM
CMS 来自智能卡、HSM 或远程签名服务时,工作流没有任何变化,变的只是最后一步。THotPDF.PreparePDFForSigning 在准备好的字节里补好 /ByteRange,返回两个 0 起始区间、间隙为整个 /Contents 字符串,外加 ContentsHexStart——AnsiString 中第一个十六进制数字的 1 起始索引——和 ContentsHexLen。把 0 起始的文件偏移和 1 起始的字符串索引混起来,是这一步经典的差一错误。示例在哈希任何东西之前先断言两个定界符位置
var
  Bytes, ToSign, CmsHex: AnsiString;
  R1Start, R1Len, R2Start, R2Len, HexStart, HexLen: Integer;
begin
  Bytes := LoadFileAsAnsiString('Prepared.pdf');   // 你自己的辅助函数
  if not THotPDF.PreparePDFForSigning(Bytes, R1Start, R1Len,
    R2Start, R2Len, HexStart, HexLen) then
    raise Exception.Create('No signature placeholder found');

  // 建议的健全性检查(你自己的,不是库调用):
  // '<' 结束区间 1,'>' 落在区间 2 紧前
  Assert(Bytes[R1Start + R1Len + 1] = '<');
  Assert(Bytes[R2Start] = '>');

  ToSign := Copy(Bytes, R1Start + 1, R1Len) + Copy(Bytes, R2Start + 1, R2Len);
  CmsHex := SignDetachedWithHsm(ToSign);           // 你自己的 CMS 签名器,十六进制 DER
  if not THotPDF.InsertSignatureHexAt(Bytes, HexStart, HexLen, CmsHex) then
    raise Exception.Create('CMS does not fit the reserved space');
  SaveAnsiStringToFile(Bytes, 'SignedTwice.pdf');  // 你自己的辅助函数
end;每个修订只准备一个占位符。PreparePDFForSigning 补的是它找到的第一个未补的 /ByteRange 哨兵,同一修订里留下的第二个占位符会落在第一份签名覆盖的字节内,日后填它就毁了那份签名。把 CMS 写回去,用返回偏移调 InsertSignatureHexAt。InsertSignatureHex 搜索第一条全零数字的 /Contents 字符串,对只有一个空占位符的文件可行;手里有偏移时,既没有要搜的东西,也没有配错的可能。较短的 CMS 在闭合 > 之前用 0 尾部填充。较长的让 InsertSignatureHexAt 返回 False,不碰文件字节
间隙检查证明了什么、没证明什么?
间隙检查堵的是一个具体的洞。svValid 仍然意味着字节完整性加一份与 CMS 内嵌证书匹配的签名;那张证书是否链到你接受的信任锚,由 VerifyLoadedSignatureWithTrust 在你给出信任锚和吊销证据后回答。拿不到源字节时什么都到不了 svValid。VerifyLoadedSignatureEx 从文档加载时的文件读取源字节,流加载的文档返回 svSourceUnavailable——VerifyLoadedSignature 的 TStream 重载由你提供源字节
会签文件里的第一份签名,CoversWholeDocument 正确地为 False。追加的修订只加了签名还是也改了页面,是 AnalyzeLoadedSignatureRevisions 该回答的问题,HotPDF 中的 DocMDP、FieldMDP 与修订分析有完整解释
括号布局还泄漏到 ISO TS 32004 定义的随附 PDF MAC(/MACLocation /AttachedToSig)里,它的检查拿偏移与文件里 < 和 > 的精确位置比对。HotPDF 在那里同样两种布局都接受。硬编码「括号包含在内」偏移的自制工具,碰到按 §12.8.3.3 布局签出的文件通常第一个挂;拿第一节的两字节辅助函数跑一遍你自己工具的输出,只要一分钟
这一带多数签名麻烦,都始于签名工具、会签工具和审计工具对括号位置各执一词。HotPDF,面向 Delphi 和 C++Builder 的原生 PDF 组件在每条签名路由上写 §12.8.3.3 布局,在每条验证路径上逐字节检查间隙,并从一个 API 以干净的增量修订追加会签