手搓的 PDF 签名验证器可以一边正确读出每一个字节,一边拒收交给它的每一份正确签名的文件。它从 /Contents 里取出 CMS 块,找到签名属性,按属性存储的原样哈希,然后 RSA 比对失败。文档没问题。麻烦在一个字节:SignerInfo 内部的属性标记为 [0] IMPLICIT,首字节是 0xA0;而 RFC 5652 §5.4 说签名者是对编码为 DER SET OF 的同一内容计算签名的,其首字节是 0x31。哈希前把那个字节换回来,“伪造”的签名就变有效了
那个标签错配只是 PDF 签名检查可能出错的第一处,其余几处更隐蔽。签名可以在签署之后被编辑过的文件上数学上完美无缺;也可以在被攻击者用自制证书重新签署的文档上完美无缺。交易对手回签了一份合同,你的工作流要归档它,这时有人问:这还是不是你发出去的那份文档——逐字节一致、由它声称的证书签署?最初如何产出这些签名,见在 Delphi 中创建 PAdES 数字签名的配套文章;本文走的是另一个方向,从一份送达时已带签名的文件出发
被签名的字节住在 PDF 文件的哪里
PDF 签名保护的是磁盘上文件的字节范围,HotPDF 验证的正是那些字节。ISO 32000-1 §12.8.1 把 CMS SignedData 容器(RFC 5652)放进签名字典的 /Contents 条目,旁边一个 /ByteRange 数组指名签名覆盖的区域。实践中数组装两个偏移和长度对:从偏移 0 到 /Contents 十六进制字符串为止的一切,以及其后的一切。签名无法覆盖自己的值,所以文件是绕着那个洞哈希的
对任何验证器,结论都很直接:必须哈希序列化的原始字节。解析出的对象模型在这里毫无用处,因为哪怕把一个原封未动的文档写回去,产出的字节也不同。于是 HotPDF 读取文档加载自的源文件,或你提供的原始字节 TStream,从不哈希自己的内存表示
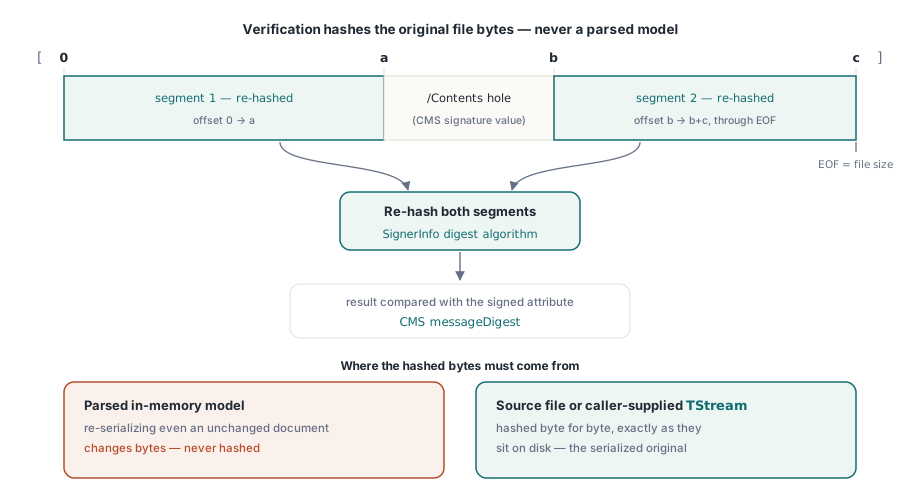
那个洞本身就值得怀疑。签名范围之外的字节,阅读器仍可能解析;洞里除了签名值还装着别的东西,就是签名包裹攻击的突破口。HotPDF 检查 /ByteRange 从偏移 0 开始、第二段在第一段结束之后才开始、两者都在文件之内,以及洞里除了本签名自己的 /Contents 十六进制数字(外加可选的 < 和 > 定界符)之外什么都没有。任何一项不满足,文件返回 svInvalidByteRange,哪怕 CMS 的数学本可以过
在做任何检查之前先读出签名者是谁
GetLoadedSignatureInfo 解析签名字典和它的 CMS 容器,一个文档字节都不哈希,所以 UI 只需要显示谁签的、何时签的,就调它。签名字段按表单字段顺序从 0 起索引,GetLoadedSignatureFieldCount 返回数量。越界的索引抛异常而不是返回空记录,所以循环以计数为准
返回的 THPDFSignatureInfo 记录带有字段名、/SubFilter、签名者证书的通用名、主体与颁发者可区分名、十六进制序列号、证书有效期日期,以及签名时间——有签名属性时取属性,否则取字典的 /M 条目。它还报告摘要与公钥算法名、/Reason、/Location 和 /ContactInfo 字符串,以及 CertificateTimeValidity——标记签名时间落在证书有效期窗口之外的情形。Status 保持 svNotVerified:已解析,未检查。签名 API 位于 Delphi 2009 及更高版本的编译器条件之后
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('signed-contract.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Info := Pdf.GetLoadedSignatureInfo(I);
      Writeln('Field:     ', Info.FieldName);
      Writeln('Signer:    ', Info.SignerName);
      Writeln('Issuer:    ', Info.IssuerDN);
      Writeln('Key/hash:  ', Info.PublicKeyAlgorithm, ' / ', Info.HashAlgorithm);
      Writeln('SubFilter: ', Info.SubFilter);
      if Info.CertificateTimeValidity = stvSigningTimeOutsideCertificate then
        Writeln('Signing time is outside the certificate validity period');
    end;
  finally
    Pdf.Free;
  end;
end;
用 VerifyLoadedSignatureEx 跑密码学检查
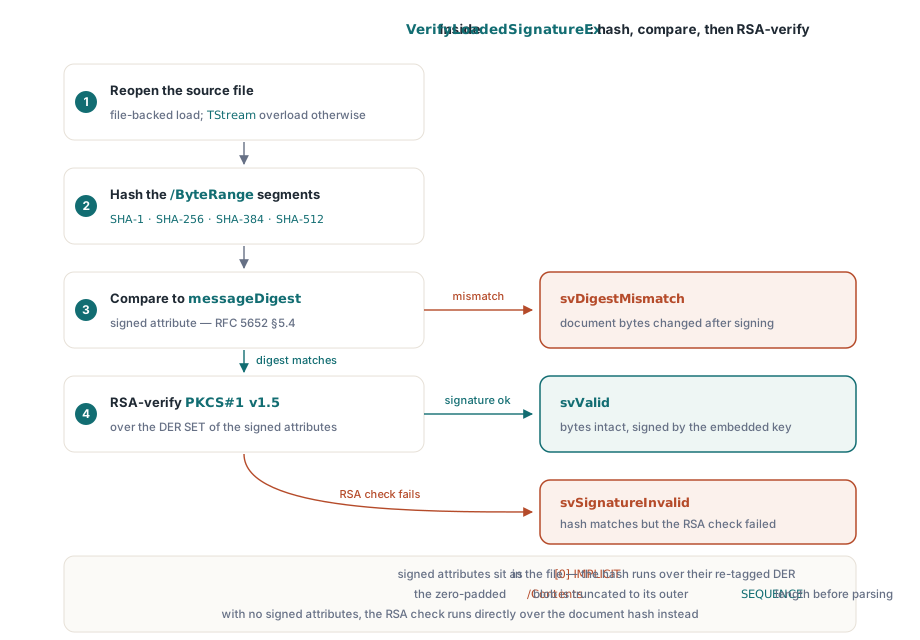
VerifyLoadedSignatureEx 对文件加载的文档跑完整检查,并在同一次调用里返回填充好的信息记录。它重新打开源文件,校验 /ByteRange,用 SignerInfo 的摘要算法哈希两段,把结果与 messageDigest 签名属性比对,然后用内嵌签名者证书的公钥,对签名属性的 DER SET OF 形式验证签名值。签名不带签名属性时,改为对文档哈希直接跑 RSA 或 ECDSA 检查
算法覆盖跟随签名工具实际产出的东西。摘要包括 SHA-1、SHA-256、SHA-384、SHA-512、SHA-3 家族和 SHAKE256。签名可以是带 PKCS#1 v1.5 或 PSS 填充的 RSA、命名曲线上的 ECDSA,或 Ed25519 与 Ed448。ECDSA 验证使用 Windows CNG 提供程序,Ed25519 和 Ed448 走由 Windows CNG 或 OpenSSL 库支撑的平台提供程序;在装不上所需提供程序的机器上,结果是 svUnsupportedAlgorithm 或 svCryptoProviderError,而不是对文件的判决。需要指向特定 OpenSSL 库或接入自己的 THPDFSignatureProvider 时,VerifyLoadedSignatureWithOptions 接受一个 THPDFCMSVerifyOptions 记录
var
  Status: THPDFSignatureVerifyStatus;
  Info: THPDFSignatureInfo;
begin
  Status := Pdf.VerifyLoadedSignatureEx(0, Info);
  case Status of
    svValid:
      if Info.CoversWholeDocument then
        Writeln('Valid; signature covers the whole file')
      else
        Writeln('Valid; ', Info.UnsignedTrailingBytes,
          ' bytes were appended after signing');
    svDigestMismatch:
      Writeln('Document bytes changed after signing');
    svSignatureInvalid:
      Writeln('Hash matches, signature value does not verify');
    svInvalidByteRange:
      Writeln('ByteRange is malformed or the gap holds extra bytes');
    svDigestAlgorithmMismatch:
      Writeln('CMS digest algorithm identifiers disagree');
    svUnsupportedAlgorithm, svCryptoProviderError:
      Writeln('Cannot evaluate this key or digest here');
    svMalformed:
      Writeln('CMS container could not be parsed');
    svSourceUnavailable:
      Writeln('No source bytes; use the TStream overload');
  else
    Writeln('Status ', Ord(Status));
  end;
end;
两个解析细节解释那些从外面看很神秘的失败。第一个是开头段落里的重新打标签:HotPDF 哈希签名属性时把前导字节改写成 0x31,与 RFC 5652 §5.4 的规定一字不差。第二个是填充。签名工具在签名存在之前就为 /Contents 预留固定字节预算,未用尾部填零,所以验证器在遍历之前先把解码后的块裁到其外层 DER SEQUENCE 的真实长度。/Contents 里一串尾部零是正常现象。同一族的 ASN.1 解析隐患,从证书导入一侧看,是Delphi 中 PKCS#12 与 ASN.1 安全加固一文的主题
途中还跑着几项更严格的检查。SignerInfo 里的摘要算法必须与 SignedData 摘要列表、签名算法标识符以及任何 CMS 算法保护属性一致,否则状态是 svDigestAlgorithmMismatch。签名属性必须恰好含一个与被签内容匹配的 content-type 属性,否则 svMalformed。CMS 携带内嵌 RFC 3161 签名时间戳时,该 token 对照签名值验证,并报告在 Info.Timestamp 里;ETSI.RFC3161 文档时间戳以同样方式对照被哈希的字节范围验证
svValid 到底证明了什么?
svValid 意味着两件事:/ByteRange 指名的字节哈希到签名者签署的值,且该签名在 CMS 容器内嵌证书的公钥下验证通过。字节完整性加密钥绑定。它对谁拥有那把密钥只字未提。篡改合同再用自签证书重新签署的攻击者同样得到 svValid——数学上自洽——而 SignerName 字段会显示攻击者往证书里填的任何名字
CoversWholeDocument 补上第二个缺口。PDF 增量更新允许写入器在签名之后追加内容而不破坏签名——这是设计使然,多签名工作流正是这样运作的。该标志在验证期间计算,只有两段加上 /Contents 洞覆盖整个文件时才为 True。SignedRevisionLength 给出被签名前缀的大小,UnsignedTrailingBytes 给出其后追加的字节数。一份在 52,300 字节的文件里声明 48,000 字节被签修订的文件,UnsignedTrailingBytes 是 4,300,CoversWholeDocument 为 False
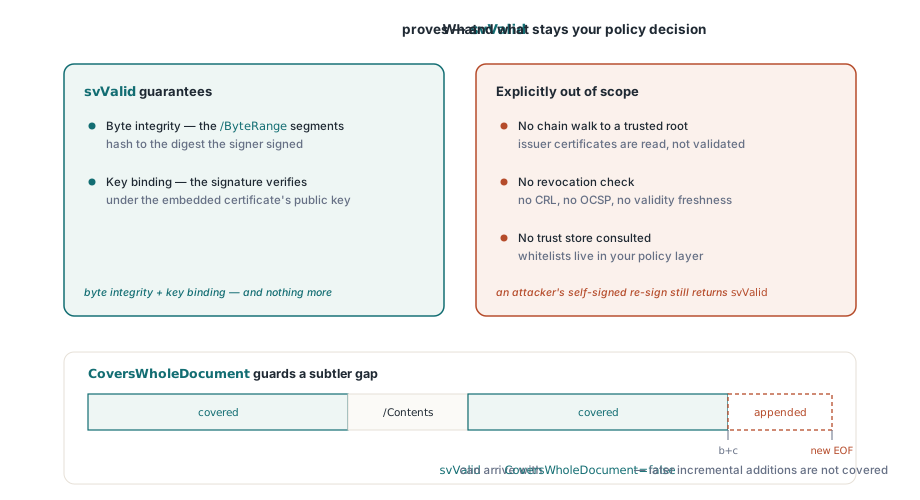
归档入库管线不该单凭 svValid 加 CoversWholeDocument 为 False 就放行。先跑 AnalyzeLoadedSignatureRevisions:它把选定签名之后追加的每个修订分类,把变更的字段名列在 ChangedFieldNames 里,并经 DocMDPCompliant 和 FieldMDPCompliant 报告这些变更是否尊重签名者设定的 DocMDP 与 FieldMDP 权限。在空签名字段里追加的新签名是常规操作;改写页面对象的修订不是,分析里的 ChangeKinds 正是区分这两种情形的东西
对照你自己的信任锚检查签名者
在 HotPDF 里,信任是另一次调用,这个拆分是正确的默认。VerifyLoadedSignatureWithTrust 先跑同样的字节范围验证,失败则返回 cvsSignatureInvalid,然后从签名者到你传入 THPDFCertificateValidationOptions.TrustAnchors 的锚点构建证书路径。途中它评估吊销证据:文档 DSS 和 /VRI 字典里存的 OCSP 响应与 CRL 自动收集,你在 OCSPResponses 或 CRLs 里提供的加入池中
uses
  System.IOUtils;

var
  Options: THPDFCertificateValidationOptions;
  Info: THPDFSignatureInfo;
  Trust: THPDFCertificateValidationStatus;
begin
  Options := THPDFCertificateValidationOptions.Default;
  SetLength(Options.TrustAnchors, 1);
  // DER 编码的根证书;加载前先转换 PEM 文件
  Options.TrustAnchors[0] := TFile.ReadAllBytes('company-root.cer');
  Options.RevocationMode := rvmBestEffort;

  Trust := Pdf.VerifyLoadedSignatureWithTrust(0, Options, Info);
  if Trust = cvsTrusted then
    Writeln('Signed by a certificate chaining to our root')
  else
    Writeln('Not trusted: ', Info.CertificateValidation.Issue);
end;吊销模式是策略选择。rvmBestEffort 用现有的一切证据,找不到也继续走;rvmRequire 把缺失的证据变成 cvsRevocationUnknown。对多年后还要接受审计的合同,rvmRequire 是更稳的设置——前提是签名者在签名时嵌入了 OCSP 或 CRL 数据;文件里没有这些证据,每份文档都会回来 cvsRevocationUnknown
流加载的文档为什么返回 svSourceUnavailable?
文件支撑的调用——单参数的 VerifyLoadedSignature、VerifyLoadedSignatureEx 以及文件支撑的 VerifyLoadedSignatureWithTrust——需要组件记得文档来自哪个文件。用 LoadFromStream 加载的文档没有可重开的文件名。加密文档的密码重载之后也一样,见Delphi 中 AES-256 PDF 加密一文——组件解密文档之后就丢掉了对源文件的引用。两种情况下,文件支撑的重载都返回 svSourceUnavailable,不做猜测
TStream 重载从你存放原始字节的地方取字节:文件、内存缓冲、数据库 blob 都行。哈希之后流的位置会恢复,所以同一条流可以依次传给多个签名索引。VerifyAllLoadedSignatures 只在至少存在一个签名字段且每个字段都验证为 svValid 时返回 True,它走文件支撑的路径,所以在流加载的文档上无论签名内容如何都返回 False。请改用循环调流重载
function AllSignaturesValid(Pdf: THotPDF; Src: TStream): Boolean;
// 读者自己加的辅助函数:针对 LoadFromStream 加载文档的
// VerifyAllLoadedSignatures 流式等价物
var
  I, Count: Integer;
  Info: THPDFSignatureInfo;
begin
  Count := Pdf.GetLoadedSignatureFieldCount;
  Result := Count > 0;
  for I := 0 to Count - 1 do
    if Pdf.VerifyLoadedSignature(I, Src, Info) <> svValid then
    begin
      Writeln(Info.FieldName, ': status ', Ord(Info.Status));
      Exit(False);
    end;
end;
字节范围验证、信任锚路径构建、PAdES 签名与 AES-256 加密都在同一个面向 Delphi 和 C++Builder 的原生 VCL 库里,RSA 哈希与填充检查用 Pascal 代码完成;各版本、支持的 IDE 与更完整的功能列表见 HotPDF Delphi Component 产品页