Elle yazılmış bir PDF imza doğrulayıcısı, verilen her doğru imzalı dosyayı reddedebilir; üstelik her baytı doğru okurken. CMS blob'unu /Contents'ten çıkarır, imzalı öznitelikleri bulur, tam saklandıkları haliyle karmalar — ve RSA karşılaştırması başarısız olur. Belge sağlamdır. Sorun bir bayttır: SignerInfo içinde öznitelikler [0] IMPLICIT etiketlidir, ilk baytları 0xA0'dır; oysa RFC 5652 §5.4, imzalayanın imzayı aynı içeriğin DER SET OF olarak kodlanmış hali üzerinde hesapladığını söyler, onun ilk baytı 0x31'dir. O baytı karmalamadan önce değiştirin, "sahte" imzalar geçerliye döner
O etiket uyuşmazlığı, bir PDF imza denetiminin yanlış gidebileceği ilk yerdir; ötekileri görmek daha zordur. İmza, imzalandıktan sonra düzenlenmiş bir dosyada matematiksel olarak kusursuz olabilir. Bir saldırganın kendi ürettiği sertifikayla yeniden imzaladığı bir belgede de kusursuz olabilir. Karşı taraf imzalı sözleşmeyi geri gönderir, iş akışınız onu dosyamak zorundadır ve biri sorar: bu, gönderdiğiniz belge mi, baytı baytına, iddia ettiği sertifikayla mı? İmzaları üretmek Delphi'de PAdES dijital imzaları oluşturma yazısının konusu; bu yazı öbür yöne koşar ve çoktan imzalanmış olarak gelen bir dosyadan başlar
İmzalı baytlar PDF dosyasında nerede durur
Bir PDF imzası diskteki dosyanın bayt aralıklarını korur ve HotPDF tam olarak o baytlara karşı doğrular. ISO 32000-1 §12.8.1, imza sözlüğünün /Contents girişine bir CMS SignedData kapsayıcısı (RFC 5652) koyar ve yanına imzanın kapsadığı bölgeleri adlandıran bir /ByteRange dizisi. Pratikte dizi iki uzaklık-uzunluk çifti tutar: uzaklık 0'dan /Contents hex dizesine dek her şey ve ondan sonraki her şey. İmza kendi değerini kapsayamaz; dosya o delik etrafında karmalanır
Her doğrulayıcı için sonuç nettir. Serileştirilmiş özgünü karmalamanız gerekir. Ayrıştırılmış bir nesne modeli burada işe yaramaz; çünkü dokunulmamış bir belge bile geriye yazıldığında başka baytlar çıkar. HotPDF bu yüzden belgenin yüklendiği kaynak dosyayı ya da verdiğiniz ham bayt TStream'ini okur ve bellek içi gösterimini asla karmalamaz
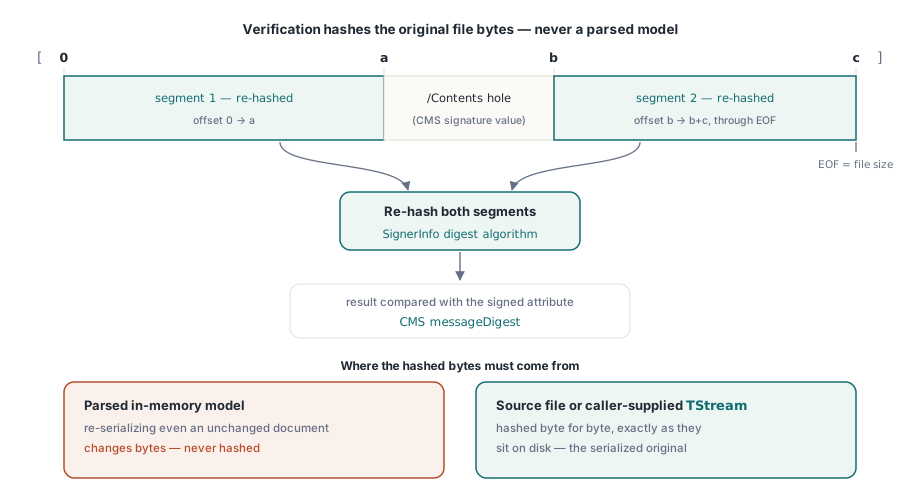
Delik bizzat kuşku hak eder. İmzalı aralıkların dışındaki baytlar, okuyucunun yine ayrıştırabileceği baytlardır; imza değeri dışında bir şey tutan bir boşluk, imza sarmalama saldırısının açığıdır. HotPDF /ByteRange'in uzaklık 0'dan başladığını, ikinci segmentin ilkinin bitiminden sonra başladığını, ikisinin dosyanın içinde kaldığını ve boşlukta bu imzanın kendi /Contents'inin hex hanelerinden başka bir şey bulunmadığını — isteğe bağlı < ile > sınırlayıcılarıyla — denetler. Bunlardan birini geçemeyen dosya, CMS matematiği geçse bile svInvalidByteRange döndürür
Herhangi bir şeyi denetlemeden önce kimin imzaladığını okumak
GetLoadedSignatureInfo imza sözlüğünü ve CMS kapsayıcısını tek bir belge baytı karmalamadan ayrıştırır; yalnızca kim imzaladı, ne zaman diye göstermek isteyen bir arayüzde çağrılacak olan odur. İmza alanları form alanı sırasında 0'dan itibaren indekslenir ve GetLoadedSignatureFieldCount kaç tane olduklarını verir. Sonun ötesinde bir indeks boş kayıt döndürmek yerine istisna fırlatır; döngüyü sayıya kurun
Döndürülen THPDFSignatureInfo kaydı alan adını, /SubFilter'ı, imzalayan sertifikasının common name'ini, subject ile issuer distinguished name'lerini, hex cinsinden seri numarasını, sertifika geçerlilik tarihlerini ve imzalama zamanını taşır; imzalama zamanı varsa imzalı öznitelikten, yoksa sözlüğün /M girişinden alınır. Özet ve açık anahtar algoritma adlarını, /Reason, /Location, /ContactInfo dizelerini ve sertifika geçerlilik penceresi dışına düşen bir imzalama zamanını işaretleyen CertificateTimeValidity'yi de bildirir. Status svNotVerified kalır: ayrıştırıldı, denetlenmedi. İmza API'si Delphi 2009 ve sonrası derleyici korumasının arkasındadır
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('signed-contract.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Info := Pdf.GetLoadedSignatureInfo(I);
      Writeln('Field:     ', Info.FieldName);
      Writeln('Signer:    ', Info.SignerName);
      Writeln('Issuer:    ', Info.IssuerDN);
      Writeln('Key/hash:  ', Info.PublicKeyAlgorithm, ' / ', Info.HashAlgorithm);
      Writeln('SubFilter: ', Info.SubFilter);
      if Info.CertificateTimeValidity = stvSigningTimeOutsideCertificate then
        Writeln('Signing time is outside the certificate validity period');
    end;
  finally
    Pdf.Free;
  end;
end;
Kriptografik denetimi VerifyLoadedSignatureEx ile koşmak
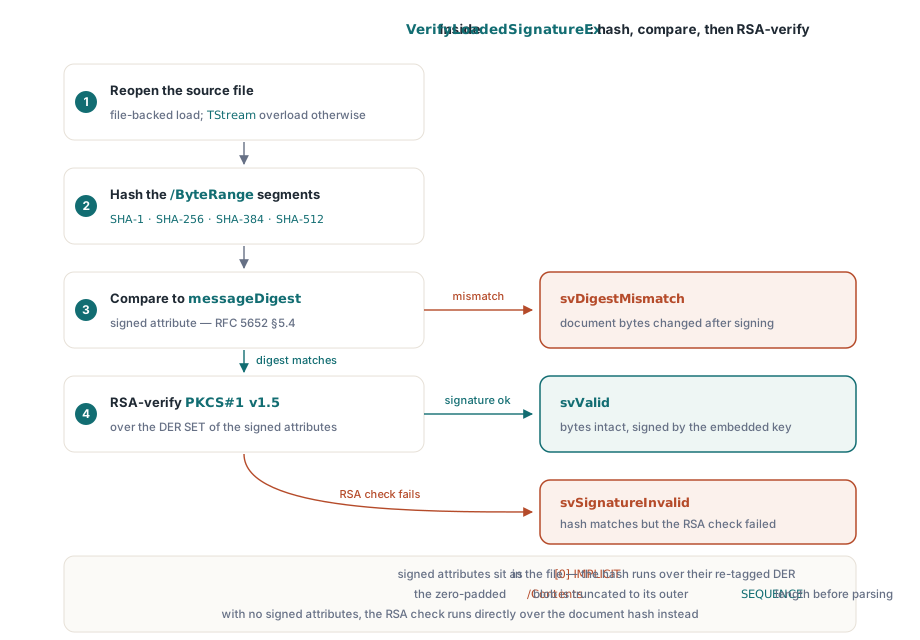
VerifyLoadedSignatureEx dosyadan yüklenmiş bir belge için tam denetimi koşar ve aynı çağrıda dolu bilgi kaydını döndürür. Kaynak dosyayı yeniden açar, /ByteRange'i doğrular, iki segmenti SignerInfo'nun özet algoritmasıyla karmalar, sonucu messageDigest imzalı özniteliğiyle karşılaştırır ve sonra imza değerini, imzalı özniteliklerin DER SET OF biçimi üzerinde gömülü imzalayan sertifikasının açık anahtarıyla doğrular. İmza imzalı öznitelik taşımıyorsa RSA ya da ECDSA denetimi doğrudan belge özeti üzerinden koşar
Algoritma kapsamı, imzalama araçlarının gerçekte yazdıklarını izler. Özetlerde SHA-1, SHA-256, SHA-384, SHA-512, SHA-3 ailesi ve SHAKE256 vardır. İmzalar PKCS#1 v1.5 ya da PSS dolgulu RSA, adlandırılmış eğrilerde ECDSA ya da Ed25519 ile Ed448 olabilir. ECDSA doğrulaması Windows CNG sağlayıcısını kullanır; Ed25519 ile Ed448, Windows CNG ya da bir OpenSSL kütüphanesiyle desteklenen platform sağlayıcısından geçer. Gerekli sağlayıcının yüklenemediği bir makinede sonuç dosya hakkında bir hüküm değil svUnsupportedAlgorithm ya da svCryptoProviderError olur. Belirli bir OpenSSL kütüphanesini işaret etmeniz ya da kendi THPDFSignatureProvider'ınızı takmanız gerektiğinde VerifyLoadedSignatureWithOptions bir THPDFCMSVerifyOptions kaydı alır
var
  Status: THPDFSignatureVerifyStatus;
  Info: THPDFSignatureInfo;
begin
  Status := Pdf.VerifyLoadedSignatureEx(0, Info);
  case Status of
    svValid:
      if Info.CoversWholeDocument then
        Writeln('Valid; signature covers the whole file')
      else
        Writeln('Valid; ', Info.UnsignedTrailingBytes,
          ' bytes were appended after signing');
    svDigestMismatch:
      Writeln('Document bytes changed after signing');
    svSignatureInvalid:
      Writeln('Hash matches, signature value does not verify');
    svInvalidByteRange:
      Writeln('ByteRange is malformed or the gap holds extra bytes');
    svDigestAlgorithmMismatch:
      Writeln('CMS digest algorithm identifiers disagree');
    svUnsupportedAlgorithm, svCryptoProviderError:
      Writeln('Cannot evaluate this key or digest here');
    svMalformed:
      Writeln('CMS container could not be parsed');
    svSourceUnavailable:
      Writeln('No source bytes; use the TStream overload');
  else
    Writeln('Status ', Ord(Status));
  end;
end;
İki ayrıştırma ayrıntısı, dışarıdan gizemli görünen başarısızlıkları açıklar. Birincisi açılıştaki yeniden etiketlemedir: HotPDF imzalı öznitelikleri, öndeki baytı 0x31'e çevirerek karmalar — tam RFC 5652 §5.4'ün buyurduğu gibi. İkincisi dolgudur. İmzalama araçları /Contents için imza var olmadan önce sabit bir bayt bütçesi ayırır ve kullanılmayan kuyruğu sıfırlarla doldurur; doğrulayıcı bu yüzden çözülmüş blob'u, üzerinde yürümeye başlamadan dış DER SEQUENCE'ının gerçek uzunluğuna kırpar. /Contents'teki sondaki sıfır koşusu normaldir. Aynı ASN.1 ayrıştırma tehlikeleri ailesi sertifika içe aktarma tarafından görüldüğünde Delphi'de PKCS#12 ve ASN.1 güvenlik sertleştirmesi yazısının konusudur
Yol boyunca birkaç daha katı denetim koşar. SignerInfo'daki özet algoritması, SignedData özet listesiyle, imza algoritma tanıtıcısıyla ve varsa CMS algorithm-protection özniteliğiyle uyuşmak zorundadır; aksi halde durum svDigestAlgorithmMismatch olur. İmzalı öznitelikler, imzalanan içerikle eşleşen tam olarak bir content-type özniteliği içermelidir; aksi halde svMalformed. CMS gömülü bir RFC 3161 imza zaman damgası taşıyorsa o belirteç imza değerine karşı doğrulanır ve Info.Timestamp'te bildirilir; bir ETSI.RFC3161 belge zaman damgası aynı biçimde karmalanmış bayt aralıklarına karşı doğrulanır
svValid gerçekte neyi kanıtlar?
svValid iki şey demektir: /ByteRange'in adlandırdığı baytlar imzalayanın imzaladığı değere hash'leniyor ve o imza CMS kapsayıcısına gömülü sertifikanın açık anahtarı altında doğrulanıyor. Bayt bütünlüğü artı anahtar bağlama. O anahtarın kime ait olduğu hakkında hiçbir şey söylemez. Bir sözleşmeyi düzenleyip kendi ürettiği sertifikayla yeniden imzalayan bir saldırgan svValid alır; çünkü matematik içeriksel olarak tutarlıdır ve SignerName alanı saldırganın sertifikaya yazdığı adı gösterir
CoversWholeDocument ikinci bir boşluğu kapatır. PDF artımlı güncellemeleri, bir yazarın imzayı bozmadan sonra içerik eklemesine izin verir; bu tasarım gereğidir ve çoklu imza iş akışlarının çalışma biçimidir. Bayrak doğrulama sırasında hesaplanır ve yalnızca iki segment artı /Contents boşluğu dosyanın tamamını kapsıyorken true'dur. SignedRevisionLength imzalı önekin boyutunu, UnsignedTrailingBytes ise ardından eklenen bayt sayısını verir. 52.300 baytlık bir dosyada 48.000 baytlık imzalı revizyon bildiren bir dosyada UnsignedTrailingBytes 4.300'dür ve CoversWholeDocument false'tur
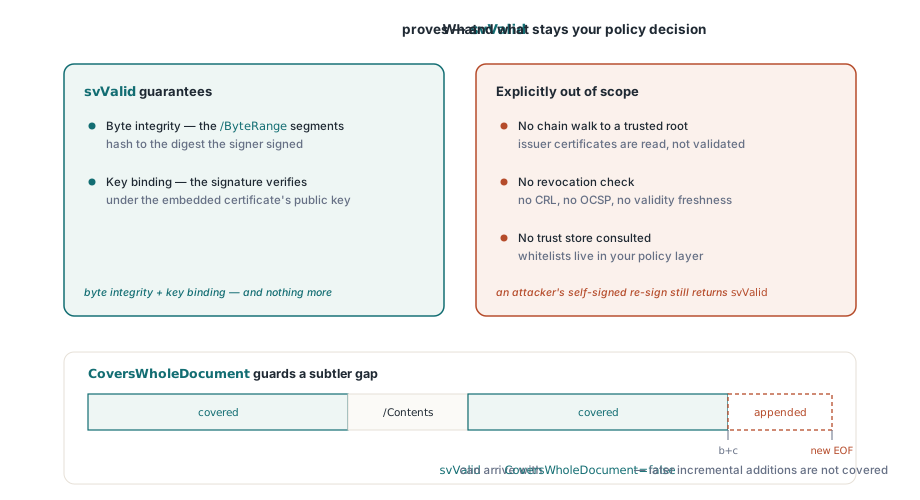
Arşiv girişi hattı, CoversWholeDocument'u false olan bir svValid'i kendi başına kabul etmemelidir. Önce AnalyzeLoadedSignatureRevisions'i koşun: seçilen imzadan sonra eklenen her revizyonu sınıflandırır, değişen alan adlarını ChangedFieldNames'te listeler ve değişikliklerin imzalayanın koyduğu DocMDP ile FieldMDP izinlerine uyup uymadığını DocMDPCompliant ve FieldMDPCompliant üzerinden bildirir. Boş bir imza alanına sonradan eklenen imza olağandır. Sayfa nesnelerini yeniden yazan bir revizyon değildir; ikisini ayırt eden analizdeki ChangeKinds'tir
İmzalayanı kendi güven çapalarınıza karşı denetlemek
HotPDF'de güven ayrı bir çağrıdır ve o ayrım doğru varsayılandır. VerifyLoadedSignatureWithTrust önce aynı bayt aralığı doğrulamasını koşar; başarısızsa cvsSignatureInvalid döndürür; sonra imzalayandan THPDFCertificateValidationOptions.TrustAnchors'ta verdiğiniz çapalara bir sertifika yolu kurar. Yol boyunca iptal kanıtını değerlendirir: belgenin DSS ve /VRI sözlüklerindeki OCSP yanıtlarıyla CRL'ler otomatik toplanır ve OCSPResponses ya da CRLs'te verdikleriniz havuza eklenir
uses
  System.IOUtils;

var
  Options: THPDFCertificateValidationOptions;
  Info: THPDFSignatureInfo;
  Trust: THPDFCertificateValidationStatus;
begin
  Options := THPDFCertificateValidationOptions.Default;
  SetLength(Options.TrustAnchors, 1);
  // DER kodlu kök sertifika; PEM dosyalarını yüklemeden önce dönüştürün
  Options.TrustAnchors[0] := TFile.ReadAllBytes('company-root.cer');
  Options.RevocationMode := rvmBestEffort;

  Trust := Pdf.VerifyLoadedSignatureWithTrust(0, Options, Info);
  if Trust = cvsTrusted then
    Writeln('Signed by a certificate chaining to our root')
  else
    Writeln('Not trusted: ', Info.CertificateValidation.Issue);
end;
İptal modu bir politika seçimidir. rvmBestEffort, var olan kanıtı kullanır ve hiç bulunamadığında yola devam eder; rvmRequire eksik kanıtı cvsRevocationUnknown'a çevirir. Yıllar sonra denetlenecek sözleşmeler için rvmRequire daha güvenli ayardır — imzalayanlarınız imzalama anında OCSP ya da CRL verisi gömüyorsa; o kanıt dosyada yokken her belge cvsRevocationUnknown döner
Stream'den yüklenen belgeler neden svSourceUnavailable döndürür?
Dosya destekli çağrılar — tek argümanlı VerifyLoadedSignature, VerifyLoadedSignatureEx ve dosya destekli VerifyLoadedSignatureWithTrust — bileşenin belgenin hangi dosyadan geldiğini hatırlamasını ister. LoadFromStream ile yüklenen bir belgenin yeniden açılacak bir dosya adı yoktur. Aynı durum Delphi'de AES-256 PDF şifrelemesi yazısında anlatılan, şifreli belgeler için kullanılan parola yeniden yüklemesinden sonra da geçerlidir; bileşen belgeyi çözdükten sonra kaynak dosya referansını bırakır. Her iki durumda da dosya destekli overload'lar svSourceUnavailable döndürür ve tahmin yürütmez
TStream overload'ları özgün ham baytları nerede tuttuysanız oradan alır: bir dosya, bir bellek tamponu, bir veritabanı blob'u. Akışın konumu karmalama sonrası geri konur; aynı stream sırayla birden çok imza indeksine geçilebilir. Yalnızca en az bir imza alanı varken ve her alan svValid doğrulanırken true döndüren VerifyAllLoadedSignatures dosya destekli yoldan geçer; stream'den yüklenmiş bir belgede imzaların içeriği ne olursa olsun false döndürür. Onun yerine stream overload'u üzerinde döngü kurun
function AllSignaturesValid(Pdf: THotPDF; Src: TStream): Boolean;
// Okuyucunun ekleyeceği yardımcı: LoadFromStream ile yüklenen belgeler için
// VerifyAllLoadedSignatures'ın stream tabanlı karşılığı
var
  I, Count: Integer;
  Info: THPDFSignatureInfo;
begin
  Count := Pdf.GetLoadedSignatureFieldCount;
  Result := Count > 0;
  for I := 0 to Count - 1 do
    if Pdf.VerifyLoadedSignature(I, Src, Info) <> svValid then
    begin
      Writeln(Info.FieldName, ': status ', Ord(Info.Status));
      Exit(False);
    end;
end;
Bayt aralığı doğrulaması, güven çapası yolu kurma, PAdES imzalama ve AES-256 şifreleme, RSA karması ile dolgu denetimleri Pascal kodunda yapılmak üzere, Delphi ve C++Builder için aynı yerel VCL kütüphanesinde yaşar; sürümler, desteklenen IDE sürümleri ve geniş özellik listesi HotPDF Delphi Component ürün sayfasındadır