İmzalı bir PDF, uydurma bir sayfa taşıyabilir, bir CMS digest kontrolünden geçebilir ve imzasının tüm belgeyi kapsadığını raporlayabilir — hepsi aynı anda. İmzalı her bayt, imzalayanın bıraktığı gibi kalır; /ByteRange hâlâ 0'da başlar ve dosya boyutunda biter; fazladan nesneler ise bir PDF imzasının digest'ten bilerek dışarıda bıraktığı tek dosya bölümünde durur: /Contents hex dizgesi için rezerve edilen alan
O bölüm, çoğu insanın düşündüğünden büyüktür. CMS kabı için 8.192 bayt rezerve etmek, diske 16.384 hex basamağı koyar ve gerçek imzanın kullanmadığı kısım, 0 basamağıyla doldurulur. Yalnızca iki aralık arasındaki boşluğun boş olup olmadığını soran bir doğrulayıcı, boşluğun ne tuttuğuna hiç bakmaz. Aynı düzen sorusu, ters yönden bir sözleşmenin karşı imzaya ihtiyaç duyduğu zaman da çıkar: onaylayanın imzası, tedarikçinin imzaladığı tek bir bayta dokunmadan eklenmeli ve yer tutucusu, katı bir doğrulayıcının kabul ettiği biçimin tam kendisi olmalıdır
ByteRange boşluğu tam olarak ne içermelidir?
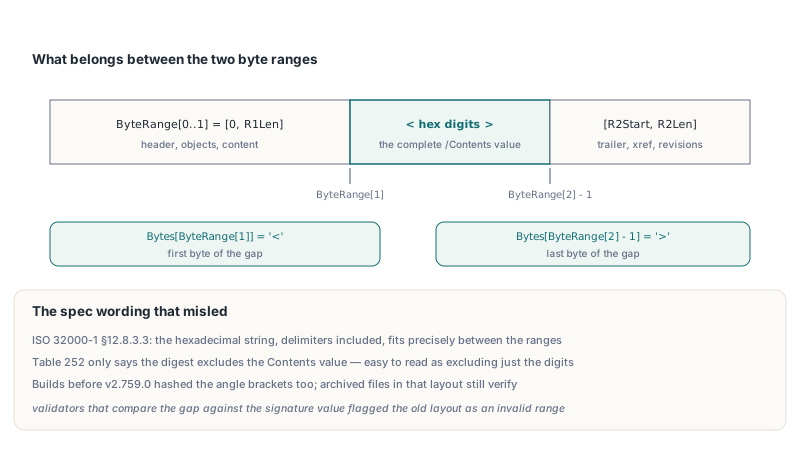
Boşluk, eksiksiz /Contents değerini taşır ve başka hiçbir şeyi değil. ISO 32000-1 §12.8.3.3, hex dizgesinin < ve > sınırlayıcılarıyla birlikte iki byte aralığı arasındaki alana tam oturduğunu söyler ve ISO 32000-2 §12.8.1 aynı kuralı ileri taşır. Tablo 252 ve PAdES belgeleri onu daha gevşek ifade eder; yalnızca digest'in Contents değerini dışladığını söyler. Hızlı okunduğunda bu "hex basamaklarını dışla" gibi gelir ve gevşek okumayı izleyen bir imzalayan, iki köşeli parantezi her şeyle birlikte hash'ler. Boşluğu imza değeriyle karşılaştıran doğrulayıcılar da byte aralığını geçersiz işaretler
HotPDF, iki imzalama yolunda da §12.8.3.3 ifadesini izler. THotPDF.PreparePDFForSigning, ilk aralığı <'den hemen önce bitirir ve ikincisini >'den hemen sonra başlatır; CMS imzalama pipeline'ının içindeki akış hazırlığı aynı offset'leri hesaplar. İmza sözlüğündeki /ByteRange yer tutucusu sabit genişlikli bir literal dizgedir; bu yüzden gerçek sayıları yamalamak tek bir baytı bile kaydırmaz ve çapraz başvuru tablosu geçerli kalır. Dört değerin her biri on karakterlik bir alanda sağa yaslıdır; bu yüzden bu şekilde imzalanan bir dosya, /ByteRange ['dan sonra boşluk dizileri gösterir. O dolgunun bedelini, kendi bağımsız doğrulayıcımızı çalıştırırken bir kez ödedik: ilk sürüm dört sayıyı tek boşluklarla böldü ve hiçbir şey bulamadı; /Contents hex'i, sondaki sıfır dolgusu soyulduktan sonra ancak gerçek CMS baytlarını üretti
İki bayt, kim ürettiyse üretsin, imzalı herhangi bir dosyayı kendiniz kontrol etmek için yeterlidir. ByteRange[1] offset'indeki bayt < olmalı ve ByteRange[2] - 1 offset'indeki bayt > olmalıdır. Aşağıdaki yardımcı kütüphanenin parçası değildir; bir denetim aracına bırakabileceğiniz bir düzine satırdır ve GetLoadedSignatureInfo'dan alınan ByteRange dizisiyle beslenir
// Kendi denetim kodunuz için önerilen yardımcı, bir HotPDF API'si değil
function GapIsSpecLayout(const FileName: string;
  const BR: array of Int64): Boolean;
var
  FS: TFileStream;
  B: AnsiChar;
begin
  Result := False;
  if Length(BR) <> 4 then Exit;
  FS := TFileStream.Create(FileName, fmOpenRead or fmShareDenyWrite);
  try
    FS.Position := BR[1];               // boşluğun ilk baytı
    if (FS.Read(B, 1) <> 1) or (B <> '<') then Exit;
    FS.Position := BR[2] - 1;           // boşluğun son baytı
    if (FS.Read(B, 1) <> 1) or (B <> '>') then Exit;
    Result := True;
  finally
    FS.Free;
  end;
end;

// Kullanım, Pdf.LoadFromFile('Signed.pdf') çağrısından sonra:
//   if not GapIsSpecLayout('Signed.pdf',
//     Pdf.GetLoadedSignatureInfo(0).ByteRange) then
//     Writeln('Köşeli parantezler imzalı aralıkların içinde');
Kriptografik yarı için OpenSSL, CMS'yi bağımsız doğrular: iki aralığı tek bir dosyada birleştirin ve dış içerik olarak geçirin; örneğin openssl cms -verify -binary -inform DER -in contents.der -content signed-ranges.bin -noverify. O komut, digest'i ve imzayı, ona verdiğiniz baytların tam kendisi üzerinde kontrol eder. Boşluğu hiç görmez; yukarıdaki iki baytlık kontrol hâlâ sizin işinizdir
Boş olmayan boşluk kontrolü imza wrapping'i neden göremez?
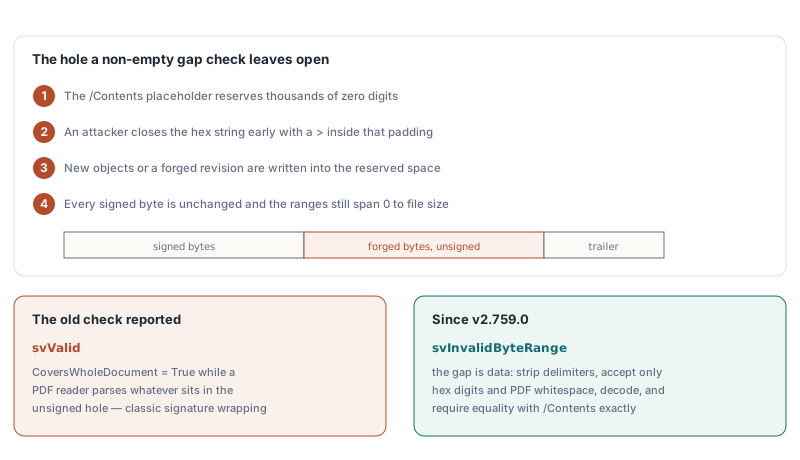
Boş olmayan bir boşluk, digest'ten bir şey çıkarıldığını kanıtlar ve ne çıkarıldığı hakkında hiçbir şey söylemez. Saldırı yüzeyinin tamamı budur. /Contents yer tutucusu binlerce sıfır basamakla rezerve edilir ve gerçek bir CMS kabı onu nadiren doldurur. Bir saldırgan, o dolgunun içinde hex dizgesini bir > ile erken kapatır, rezerve alanın kalanına yeni nesneler ya da bütün bir uydurma revizyon yazar ve byte aralıklarına dokunmaz. CMS yine doğrulanır, çünkü imzalı her bayt değişmemiştir. Aralıklar hâlâ 0'dan dosya boyutuna uzanır. "Boşluk boş değil"de duran bir doğrulayıcı, CoversWholeDocument True ayarlı svValid rapor eder; oysa dosyayı açan herhangi bir PDF ayrıştırıcısı, imzasız delikte oturan hangi nesneler varsa onları izler
THotPDF.VerifyLoadedSignatureEx, boşluğu doğrulanacak veri sayar. CMS kontrolü geçtikten sonra doğrulayıcı boşluğu okur, sınırlayıcıları soyar ve yalnızca hex basamaklarını artı beş PDF boşluk baytını (tab, line feed, form feed, carriage return, space) kabul eder. Çözülen basamaklar daha sonra, imza sözlüğünün kendi /Contents'ine bayt bayt eşit olmalıdır. Başıboş bir >, tek bir ikili bayt ya da bir bayt fazla ya da eksik çözülen bir değer, sonucu svInvalidByteRange'e çevirir; 64 MiB'den büyük bir boşluk da öyle. Aynı kontrol ValidateLoadedSignatureBatch içinde de çalışır; VerifyAllLoadedSignatures ile VerifyLoadedSignatureWithTrust, tek-imza yolundan geçer ve onu aynı şekilde miras alır
Tek bir düzen bilerek geçirilir: imzalayanın köşeli parantezleri imzalı aralıkların içinde tuttuğu, boşluğun yalnızca basamakları taşıdığı dosyalar. Onlar için doğrulayıcı, boşluğun hemen öncesindeki baytın <, hemen sonrasındaki baytın > olduğunu teyit eder, sonra aynı basamak-ve-boşluk testini uygular. O düzeni reddetmek hiçbir güvenlik satın almaz — boşluk yine de imza değerinden başka bir şey içermez — ve sapasağlam duran arşivlenmiş sözleşmeleri başarısız kılardı. Onu kabul etmek doğru varsayılandır
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  Status: THPDFSignatureVerifyStatus;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('SignedTwice.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Status := Pdf.VerifyLoadedSignatureEx(I, Info);
      case Status of
        svValid:
          if Info.CoversWholeDocument then
            Writeln(Info.FieldName, ': valid, covers the whole file')
          else
            Writeln(Info.FieldName, ': valid, ',
              Info.UnsignedTrailingBytes, ' bytes appended later');
        svInvalidByteRange:
          Writeln(Info.FieldName, ': ByteRange gap rejected (wrapping?)');
        svSourceUnavailable:
          Writeln('Loaded from a stream: use the TStream overload');
      else
        Writeln(Info.FieldName, ': failed, status ', Ord(Status));
      end;
    end;
  finally
    Pdf.Free;
  end;
end;
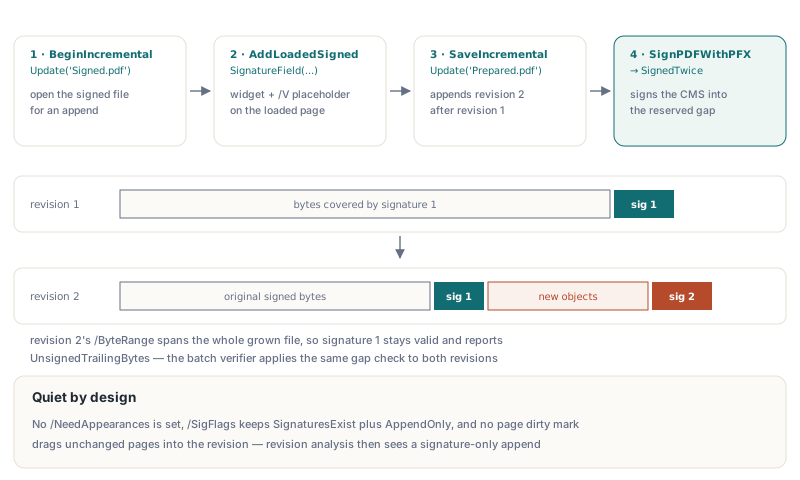
Hem GetLoadedSignatureFieldCount hem de VerifyLoadedSignatureEx'e geçirilen indeks, form-alanı sırasındaki imza alanlarını 0'dan başlayarak sayar. Karşı imzalı bir dosyada tedarikçinin imzası, CoversWholeDocument = False ve pozitif bir UnsignedTrailingBytes ile ilk dala düşer: ondan sonra eklenen her şey, onaylayanın revizyonu dahil. Bu API'nin temelleri size yeni ise HotPDF ile PDF dijital imzalarını doğrulama kılavuzu, durum değerlerini ve info kaydını daha derinden kapsar
AddLoadedSignedSignatureField ile karşı imza
Bir karşı imza dört çağrı alır: imzalı dosyayı BeginIncrementalUpdate ile açın, alanı AddLoadedSignedSignatureField ile ekleyin, yeni revizyonu SaveIncrementalUpdate ile yazın, sonra hazırlanan dosyayı THotPDF.SignPDFWithPFX sınıf fonksiyonuyla imzalayın. Sayfa düzeyindeki THPDFPage.AddSignedSignatureField burada uygulanmaz, çünkü CurrentPage bir artımlı güncelleme sırasında nil'dir; belge yüklenmiştir, yerleştirilmektedir değil. Yüklenen-belge metodu widget'ı mevcut bir sayfada kurar ve /V altına, yeni-belge yolunun kurduğu yer tutucu imza sözlüğünün aynısını asar; böylece iki imzalama yolu da özdeş baytlar görür. İlk imzanın kendisi için Delphi'de PAdES dijital imzaları oluşturma yazısı, PFX pipeline'ını adım adım gezer
var
  Pdf: THotPDF;
  FieldIndex: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.BeginIncrementalUpdate('Signed.pdf');
    // Sayfa 0, widget dikdörtgeni punto cinsinden, CMS için 8192 bayt rezerve
    FieldIndex := Pdf.AddLoadedSignedSignatureField(0, 320, 60, 520, 120,
      'ApproverSignature', 8192, 'adbe.pkcs7.detached',
      'Approved for payment', 'Head office');
    if FieldIndex < 0 then
      raise Exception.Create('Page index out of range');
    Pdf.SaveIncrementalUpdate('Prepared.pdf');
  finally
    Pdf.Free;
  end;

  // İlk doldurulmamış yer tutucuyu imzalar; PFX ya da kripto hatalarında yükseltir
  if not THotPDF.SignPDFWithPFX('Prepared.pdf', 'SignedTwice.pdf',
    'approver.pfx', 'pfx-password') then
    raise Exception.Create('Second signature failed');
end;
Parametre listesi kısadır ama her değerin görünür bir etkisi vardır. ContentsBytes 8192 varsayar ve çözülen CMS kabını boyutlandırır; diskteki yer tutucu, tabanı 64 bayt olmak üzere, onun iki katı hex basamağı tutar. SubFilter adbe.pkcs7.detached varsayar ve Reason, Location ile ContactName, alan kurulurken alınan bir /M zaman damgasının yanında, imza sözlüğünde /Reason, /Location ve /ContactInfo olarak biter. Dönüş değeri yeni alan indeksidir ya da sayfa indeksi aralık dışındayken -1'dir. Boş bir alan adı ya da sıfır genişlikli/yükseklikli bir dikdörtgen, hiçbir şey yazılmadan bir istisna yükseltir
Eklenen revizyon neyi taşır, neyi kendi hâline bırakır?
AddLoadedSignedSignatureField, kardaşlarından bilerek daha sessizdir. Diğer AddLoaded* alan kurucuları AcroForm üzerinde /NeedAppearances true ayarlar; bu, bir görüntüleyiciden dosyayı açarken alan görünüşlerini yeniden üretmesini ister. İmzalı bir belgede o yeniden üretim, ilk imzalayanın kapsadığı içeriği yeniden yazabilir. Bu yüzden yeni metot, bayrağı kaynak dosya hâlihazırda taşımıyorsa yine kaldırır ve /NeedAppearances ile gelmiş bir dosya onu tam olarak geldiği gibi tutar. /SigFlags mevcut bitlerini korur ve 3 kazanır — ISO 32000-1 §12.7.2 Tablo 219'dan SignaturesExist (1) artı AppendOnly (2)
Sayfa için MarkDirty'i kendi hâline bırakın. Artımlı modda yeni yaratılan nesneler otomatik yazılır ve yüklenen nesneler, bir şey onları işaretlediğinde yazılır. Widget'ı sayfanın /Annots'una ve AcroForm /Fields'ine eklemek, o dizileri sahiplenen dolaylı nesneleri zaten yeni revizyona koyar. Açık bir sayfa işareti, sayfa sözlüğünü /Annots dizisi ayrı bir nesnede otururken bile yanında sürükler ve revizyon analizi o zaman, bir imza alanından başka hiçbir şey içermemesi gereken bir revizyonda sayfa değişikliği raporlar
Yer tutucu sözlüğü /ByteRange'i /Contents'ten önce yazar. Hazırlanan dosyayı kendi araçlarınızla sonradan işliyorsanız o sıra önemlidir: PreparePDFForSigning önce /ByteRange nöbetçisini bulur, sonra ileriye doğru bir sonraki /Contents <'i arar. Anahtarları yer değiştirmiş bir sözlük, o ileri aramayı kendi hex dizgesinin ötesine ve dosyada ne varsa onun peşine yollardı
İlk imzalayan bir DocMDP ya da FieldMDP kısıtı uygulamışsa, 2. revizyonu yazmanın daha katı yolu SaveIncrementalUpdateAuthenticated'dir. Aynı dizinde bir aday dosyaya kaydeder, transform politikası taşıyan her imzayı doğrular, her birinden sonra bütün revizyonları değerlendirir ve adayı yalnızca her politika değişikliğe izin verdiğinde yayımlar. Kısıtsız bir sözleşmede sade SaveIncrementalUpdate işi daha az törenle yapar
Digest'i harici bir imzalayıcıya ya da HSM'ye vermek
Akıllı karttan, bir HSM'den ya da uzak bir imzalama servisinden gelen CMS'de iş akışında hiçbir şey değişmez; yalnızca son adım değişir. THotPDF.PreparePDFForSigning, hazırlanan baytlardaki /ByteRange'i yamar ve boşluğu eksiksiz /Contents dizgesi olan iki 0 tabanlı aralık döndürür; artı ContentsHexStart — AnsiString'teki ilk hex basamağının 1 tabanlı indeksi — ve ContentsHexLen. 0 tabanlı dosya offset'lerini 1 tabanlı dizge indeksleriyle karıştırmak, bu adımın klasik off-by-one'ıdır. Örnek, hiçbir şeyi hash'lemeden önce her iki sınırlayıcı konumunu assert eder
var
  Bytes, ToSign, CmsHex: AnsiString;
  R1Start, R1Len, R2Start, R2Len, HexStart, HexLen: Integer;
begin
  Bytes := LoadFileAsAnsiString('Prepared.pdf');   // sizin yardımcınız
  if not THotPDF.PreparePDFForSigning(Bytes, R1Start, R1Len,
    R2Start, R2Len, HexStart, HexLen) then
    raise Exception.Create('No signature placeholder found');

  // Önerilen akıl sağlığı kontrolleri (sizin olanlar, kütüphane çağrısı değil):
  // '<' 1. aralığı bitirir, '>' 2. aralığın hemen önünde durur
  Assert(Bytes[R1Start + R1Len + 1] = '<');
  Assert(Bytes[R2Start] = '>');

  ToSign := Copy(Bytes, R1Start + 1, R1Len) + Copy(Bytes, R2Start + 1, R2Len);
  CmsHex := SignDetachedWithHsm(ToSign);           // sizin CMS imzalayıcınız, hex DER
  if not THotPDF.InsertSignatureHexAt(Bytes, HexStart, HexLen, CmsHex) then
    raise Exception.Create('CMS does not fit the reserved space');
  SaveAnsiStringToFile(Bytes, 'SignedTwice.pdf');  // sizin yardımcınız
end;
Revizyon başına tam olarak bir yer tutucu hazırlayın. PreparePDFForSigning, bulduğu ilk yamalanmamış /ByteRange nöbetçisini yamar ve aynı revizyonda bırakılan ikinci bir yer tutucu, ilk imzanın kapsadığı baytların içinde oturur; onu sonra doldurmak o imzayı bozar. CMS'yi geri yazmak için kullanılacak çağrı, döndürülen offset'lerle InsertSignatureHexAt'tir. InsertSignatureHex, basamakları tamamen sıfır olan ilk /Contents dizgesini arar; tek boş yer tutuculu bir dosyada çalışır. Offset'ler elinizdeyken aranacak ve eşleşmeyecek hiçbir şey yoktur. Daha kısa bir CMS, kapanış >'sinden önce, sonda 0 ile doldurulur. Daha uzun biri, InsertSignatureHexAt'in dosya baytlarına dokunmadan False döndürmesine yol açar
Boşluk kontrolü neyi kanıtlar, neyi kanıtlamaz?
Boşluk kontrolü tek bir özel deliği kapatır. svValid hâlâ bayt bütünlüğü artı CMS'ye gömülü sertifikayla eşleşen bir imza demektir; o sertifikanın kabul ettiğiniz bir güven çapasına zincirlenip zincirlenmediği, güven çapalarınızı ve iptal kanıtlarınızı vererek VerifyLoadedSignatureWithTrust tarafından cevaplanır. Kaynak baytlar olmadan hiçbir şey hiçbir zaman svValid'e ulaşmaz. VerifyLoadedSignatureEx onları belgenin yüklendiği dosyadan okur ve akıştan yüklenen bir belge için svSourceUnavailable döndürür — orada VerifyLoadedSignature'ın TStream overload'u onları sizden alır
Karşı imzalı bir dosyadaki ilk imza için CoversWholeDocument doğru olarak False'tur. Eklenen revizyonun yalnızca bir imza mı eklediği yoksa sayfaları da mı değiştirdiği, HotPDF'te DocMDP, FieldMDP ve revizyon analizinde anlatılan AnalyzeLoadedSignatureRevisions'un sorusudur
Köşeli parantez düzeni, ISO TS 32004'ün tanımladığı ekli PDF MAC'ine (/MACLocation /AttachedToSig) de sızar; onun kontrolü, offset'leri dosyadaki < ve >'nin tam konumlarıyla karşılaştırır. HotPDF orada da iki düzeni kabul eder. Parantez-dahil offset'leri koduna gömmüş kendi yapımınız bir araç, §12.8.3.3 düzenine imzalanmış bir dosyayla karşılaştığında genelde ilk kırılan şeydir ve ilk bölümdeki iki baytlık yardımcıyı kendi aracınızın çıktısı üzerinde çalıştırmak bir dakika alır
Bu alandaki imza derdinin çoğu, imzalayan araç, karşı imza atan araç ve denetleyen araç, köşeli parantezlerin nereye gittiği konusunda anlaşamadığında başlar. Delphi ve C++Builder için native PDF bileşeni HotPDF, §12.8.3.3 düzenini her imzalama yolunda yazar, boşluğu her doğrulama yolunda bayt bayt kontrol eder ve karşı imzaları tek bir API'den temiz artımlı revizyonlar olarak ekler