Рукописный верификатор подписей PDF может отвергать каждый правильно подписанный файл, правильно читая каждый байт. Он вытаскивает CMS-блоб из /Contents, находит подписанные атрибуты, хэширует их ровно так, как они хранятся, и сравнение RSA отказывает. Документ в порядке. Беда в одном байте: внутри SignerInfo атрибуты тегированы [0] IMPLICIT, так что их первый байт — 0xA0, тогда как RFC 5652 §5.4 говорит, что подписант вычислял подпись по тому же содержимому, закодированному как DER SET OF, чей первый байт — 0x31. Поменяйте этот байт перед хэшированием, и «поддельные» подписи станут валидными
Это несовпадение тегов — первое из нескольких мест, где проверка подписи PDF может пойти не так, и остальные менее очевидны. Подпись может быть математически идеальной на файле, отредактированном после подписания. Она может быть идеальной на документе, который атакующий переподписал самодельным сертификатом. Контрагент присылает обратно подписанный договор, вашему workflow надо его подшить, и кто-то спрашивает, тот ли это документ, что вы отправили, байт в байт, подписанный заявленным сертификатом. Как такие подписи производятся в первую очередь, разобрано в сопутствующей статье о создании цифровых подписей PAdES в Delphi; эта идет в обратном направлении, стартуя от файла, который приходит уже подписанным
Где в PDF-файле живут подписанные байты
Подпись PDF защищает диапазоны байтов файла на диске, и HotPDF верифицирует ровно против них. ISO 32000-1 §12.8.1 кладет контейнер CMS SignedData (RFC 5652) в запись /Contents словаря подписи, а рядом массив /ByteRange, называющий области, которые подпись накрывает. На практике массив держит две пары смещение-длина: все от смещения 0 до hex-строки /Contents и все после нее. Подпись не может накрыть собственное значение, поэтому файл хэшируется вокруг этой дыры
Следствие для любого верификатора бескомпромиссно. Вы обязаны хэшировать сериализованный оригинал. Разобранная объектная модель здесь бесполезна, потому что запись назад даже нетронутого документа дает другие байты. HotPDF поэтому читает исходный файл, с которого документ был загружен, или TStream сырых байтов, который вы подаете, и никогда не хэширует свое представление в памяти
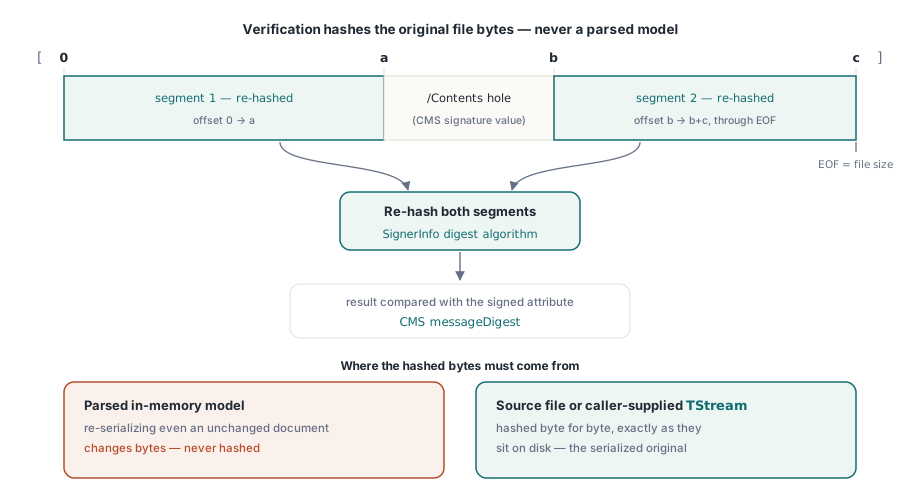
Сама дыра заслуживает подозрения. Байты вне подписанных диапазонов — байты, которые читатель все еще может разобрать, и зазор, держащий что-либо кроме значения подписи, — это открытая дверь для атаки signature-wrapping. HotPDF проверяет, что /ByteRange стартует со смещения 0, что второй сегмент начинается после конца первого, что оба лежат внутри файла и что зазор не содержит ничего, кроме hex-цифр собственного /Contents этой подписи, опционально с ее разделителями < и >. Файл, проваливший любую из этих проверок, возвращает svInvalidByteRange, даже когда математика CMS прошла бы
Читаем, кто подписал, прежде чем что-либо проверять
GetLoadedSignatureInfo разбирает словарь подписи и ее CMS-контейнер, не хэшируя ни одного байта документа, так что это вызов для случая, когда UI нужно только показать, кто и когда подписал. Поля подписей индексируются с 0 в порядке полей формы, а GetLoadedSignatureFieldCount возвращает их число. Индекс за концом бросает исключение вместо возврата пустой записи, так что крутите цикл по счетчику
Возвращаемая запись THPDFSignatureInfo несет имя поля, /SubFilter, common name сертификата подписанта, различающие имена субъекта и издателя, серийный номер в hex, даты действия сертификата и время подписания — взятое из подписанного атрибута, когда он есть, иначе из записи /M словаря. Она также репортит имена алгоритмов дайджеста и публичного ключа, строки /Reason, /Location и /ContactInfo и CertificateTimeValidity, флагующее время подписания вне окна действия сертификата. Status остается svNotVerified: разобрано, не проверено. API подписей сидит за компиляторным guard Delphi 2009 и новее
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('signed-contract.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Info := Pdf.GetLoadedSignatureInfo(I);
      Writeln('Field:     ', Info.FieldName);
      Writeln('Signer:    ', Info.SignerName);
      Writeln('Issuer:    ', Info.IssuerDN);
      Writeln('Key/hash:  ', Info.PublicKeyAlgorithm, ' / ', Info.HashAlgorithm);
      Writeln('SubFilter: ', Info.SubFilter);
      if Info.CertificateTimeValidity = stvSigningTimeOutsideCertificate then
        Writeln('Signing time is outside the certificate validity period');
    end;
  finally
    Pdf.Free;
  end;
end;
Криптографическая проверка через VerifyLoadedSignatureEx
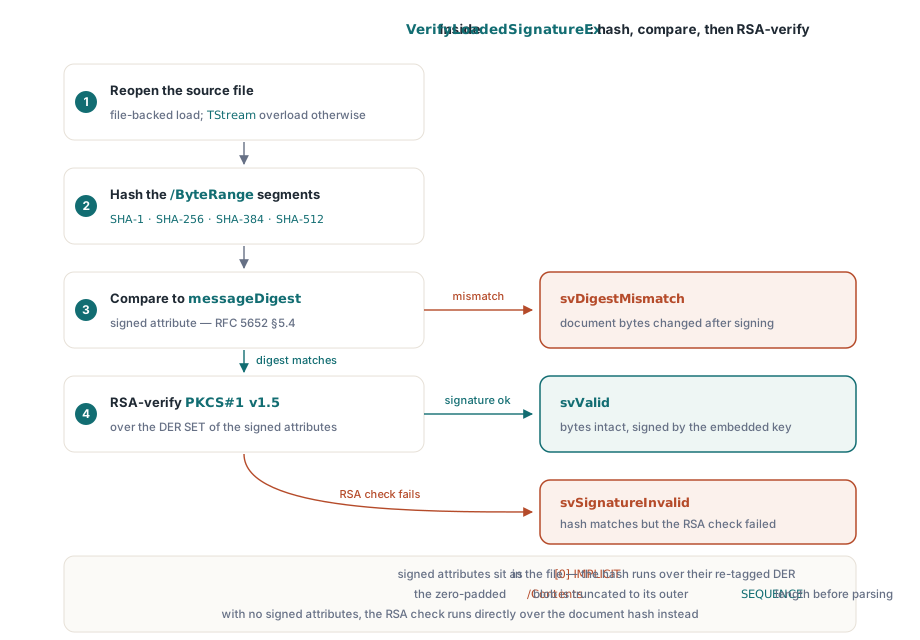
VerifyLoadedSignatureEx гоняет полную проверку для документа, загруженного из файла, и возвращает заполненную инфо-запись в том же вызове. Он переоткрывает исходный файл, валидирует /ByteRange, хэширует два сегмента алгоритмом дайджеста SignerInfo, сравнивает результат с подписанным атрибутом messageDigest, а затем верифицирует значение подписи по DER SET OF форме подписанных атрибутов публичным ключом встроенного сертификата подписанта. Когда подпись не несет подписанных атрибутов, проверка RSA или ECDSA идет напрямую по хэшу документа
Покрытие алгоритмов следует тому, что инструменты подписания реально выдают. Дайджесты включают SHA-1, SHA-256, SHA-384, SHA-512, семейство SHA-3 и SHAKE256. Подписи — RSA с паддингом PKCS#1 v1.5 или PSS, ECDSA на именованных кривых, или Ed25519 и Ed448. Верификация ECDSA использует провайдер Windows CNG, а Ed25519 и Ed448 идут через платформенный провайдер поверх Windows CNG или библиотеки OpenSSL, так что на машине, где нужный провайдер не может быть загружен, результат — svUnsupportedAlgorithm или svCryptoProviderError вместо вердикта о файле. VerifyLoadedSignatureWithOptions принимает запись THPDFCMSVerifyOptions, когда нужно указать конкретную библиотеку OpenSSL или подключить собственный THPDFSignatureProvider
var
  Status: THPDFSignatureVerifyStatus;
  Info: THPDFSignatureInfo;
begin
  Status := Pdf.VerifyLoadedSignatureEx(0, Info);
  case Status of
    svValid:
      if Info.CoversWholeDocument then
        Writeln('Valid; signature covers the whole file')
      else
        Writeln('Valid; ', Info.UnsignedTrailingBytes,
          ' bytes were appended after signing');
    svDigestMismatch:
      Writeln('Document bytes changed after signing');
    svSignatureInvalid:
      Writeln('Hash matches, signature value does not verify');
    svInvalidByteRange:
      Writeln('ByteRange is malformed or the gap holds extra bytes');
    svDigestAlgorithmMismatch:
      Writeln('CMS digest algorithm identifiers disagree');
    svUnsupportedAlgorithm, svCryptoProviderError:
      Writeln('Cannot evaluate this key or digest here');
    svMalformed:
      Writeln('CMS container could not be parsed');
    svSourceUnavailable:
      Writeln('No source bytes; use the TStream overload');
  else
    Writeln('Status ', Ord(Status));
  end;
end;
Две детали разбора объясняют отказы, которые снаружи выглядят загадочно. Первая — перетег из вступительного абзаца: HotPDF хэширует подписанные атрибуты с их ведущим байтом, переписанным в 0x31, ровно как предписывает RFC 5652 §5.4. Вторая — паддинг. Инструменты подписания резервируют фиксированный байтовый бюджет под /Contents до существования подписи и заполняют неиспользованный хвост нулями, так что верификатор подрезает декодированный блоб до реальной длины его внешней DER SEQUENCE, прежде чем идти по нему. Серия хвостовых нулей в /Contents — норма. То же семейство опасностей разбора ASN.1, увиденное со стороны импорта сертификатов, — предмет статьи о защите PKCS#12 и ASN.1 в Delphi
Несколько более строгих проверок идут по пути. Алгоритм дайджеста в SignerInfo обязан сходиться со списком дайджестов SignedData, идентификатором алгоритма подписи и любым атрибутом algorithm-protection CMS, иначе статус — svDigestAlgorithmMismatch. Подписанные атрибуты обязаны содержать ровно один атрибут content-type, совпадающий с подписанным содержимым, иначе svMalformed. Когда CMS несет встроенный таймстамп подписи RFC 3161, тот токен верифицируется против значения подписи и репортится в Info.Timestamp; таймстамп документа ETSI.RFC3161 верифицируется против хэшированных диапазонов байтов тем же способом
Что на самом деле доказывает svValid?
svValid значит две вещи: байты, названные /ByteRange, хэшируются в значение, которое подписал подписант, и эта подпись верифицируется публичным ключом сертификата, встроенного в CMS-контейнер. Целостность байтов плюс привязка ключа. Он ничего не говорит о том, кто владеет этим ключом. Атакующий, правящий договор и переподписывающий его самогенерированным сертификатом, получает svValid, потому что математика внутренне согласована, а поле SignerName покажет любое имя, которое атакующий впечатал в сертификат
CoversWholeDocument закрывает второй зазор. Инкрементальные обновления PDF позволяют писателю дописывать содержимое после подписи, не ломая ее — так задумано, и так работают multi-signature workflow. Флаг вычисляется при верификации и истинен, только когда оба сегмента плюс зазор /Contents накрывают весь файл. SignedRevisionLength дает размер подписанного префикса, а UnsignedTrailingBytes — число байтов, добавленных после него. Для файла, объявляющего подписанную ревизию в 48 000 байтов внутри файла в 52 300 байтов, UnsignedTrailingBytes — 4 300, а CoversWholeDocument — false
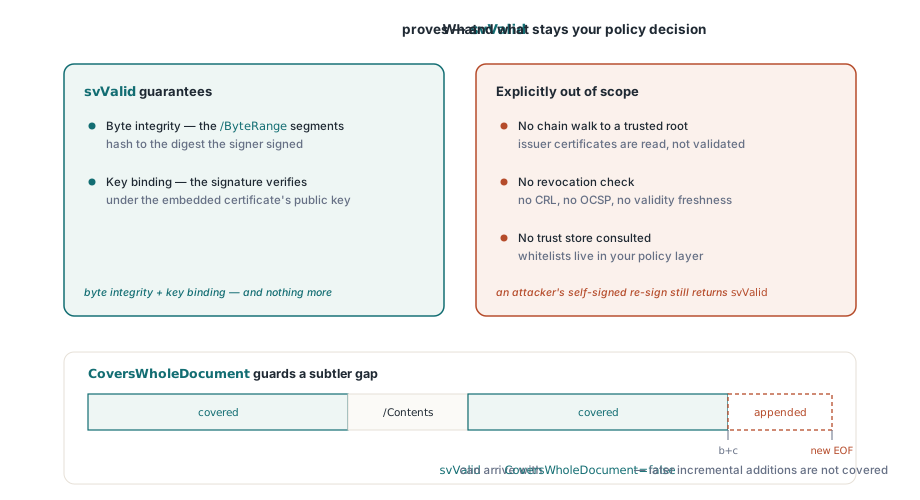
Конвейеру приема в архив не следует принимать svValid с CoversWholeDocument false само по себе. Сначала гоняйте AnalyzeLoadedSignatureRevisions: он классифицирует каждую ревизию, дописанную после выбранной подписи, перечисляет измененные имена полей в ChangedFieldNames и репортит, уважают ли изменения разрешения DocMDP и FieldMDP, выставленные подписантом, — через DocMDPCompliant и FieldMDPCompliant. Поздняя подпись, добавленная в пустое поле подписи, — рутина. Ревизия, переписывающая объекты страниц, — нет, и ChangeKinds в анализе — то, что различает эти два случая
Проверяем подписанта против собственных якорей доверия
Доверие — отдельный вызов в HotPDF, и это разделение — правильное умолчание. VerifyLoadedSignatureWithTrust сначала гоняет ту же проверку диапазона байтов, возвращая cvsSignatureInvalid при отказе, а затем строит путь сертификата от подписанта до якорей, которые вы подали в THPDFCertificateValidationOptions.TrustAnchors. По пути он оценивает данные об отзыве: OCSP-ответы и CRL, хранящиеся в словарях DSS и /VRI документа, собираются автоматически, а поданные вами в OCSPResponses или CRLs добавляются в пул
uses
  System.IOUtils;

var
  Options: THPDFCertificateValidationOptions;
  Info: THPDFSignatureInfo;
  Trust: THPDFCertificateValidationStatus;
begin
  Options := THPDFCertificateValidationOptions.Default;
  SetLength(Options.TrustAnchors, 1);
  // Корневой сертификат в DER; PEM-файлы конвертируйте до загрузки
  Options.TrustAnchors[0] := TFile.ReadAllBytes('company-root.cer');
  Options.RevocationMode := rvmBestEffort;

  Trust := Pdf.VerifyLoadedSignatureWithTrust(0, Options, Info);
  if Trust = cvsTrusted then
    Writeln('Signed by a certificate chaining to our root')
  else
    Writeln('Not trusted: ', Info.CertificateValidation.Issue);
end;
Режим отзыва — выбор политики. rvmBestEffort использует все доступные данные и продолжает, когда их не нашли, а rvmRequire превращает отсутствие данных в cvsRevocationUnknown. Для договоров, которые будут аудироваться годы спустя, rvmRequire — безопаснее, при условии, что ваши подписанты встраивают OCSP или CRL в момент подписания; без этих данных в файле каждый документ вернется как cvsRevocationUnknown
Почему документы, загруженные из потока, возвращают svSourceUnavailable?
Вызовы, привязанные к файлу — то есть одноаргументный VerifyLoadedSignature, VerifyLoadedSignatureEx и привязанный к файлу VerifyLoadedSignatureWithTrust, — требуют, чтобы компонент помнил, из какого файла пришел документ. Документ, загруженный через LoadFromStream, не имеет имени файла для переоткрытия. То же держится после перезагрузки пароля, используемой для шифрованных документов, описанной в статье о шифровании PDF AES-256 в Delphi, потому что компонент роняет свою ссылку на исходный файл, как только расшифровал документ. В обоих случаях перегрузки, привязанные к файлу, возвращают svSourceUnavailable и не угадывают
Перегрузки с TStream берут оригинальные сырые байты откуда вы их хранили: файл, буфер памяти, блоб базы данных. Позиция потока восстанавливается после хэширования, так что тот же поток можно передать нескольким индексам подписей по очереди. VerifyAllLoadedSignatures, который возвращает true, только когда существует хотя бы одно поле подписи и каждое поле верифицируется как svValid, идет по пути, привязанному к файлу, так что на документе, загруженном из потока, он возвращает false, что бы ни содержали подписи. Крутите цикл по перегрузке с потоком вместо этого
function AllSignaturesValid(Pdf: THotPDF; Src: TStream): Boolean;
// Помощник для читателя: потоковый эквивалент VerifyAllLoadedSignatures
// для документов, загруженных через LoadFromStream
var
  I, Count: Integer;
  Info: THPDFSignatureInfo;
begin
  Count := Pdf.GetLoadedSignatureFieldCount;
  Result := Count > 0;
  for I := 0 to Count - 1 do
    if Pdf.VerifyLoadedSignature(I, Src, Info) <> svValid then
    begin
      Writeln(Info.FieldName, ': status ', Ord(Info.Status));
      Exit(False);
    end;
end;
Верификация диапазона байтов, построение пути по якорям доверия, подписание PAdES и шифрование AES-256 живут в одной нативной VCL-библиотеке для Delphi и C++Builder, с хэшированием RSA и проверками паддинга в Pascal-коде; редакции, поддерживаемые версии IDE и более широкий список возможностей — на странице продукта HotPDF Delphi Component