Подписанный PDF может нести подделанную страницу, проходить проверку CMS-дайджеста и одновременно рапортовать, что подпись покрывает весь документ. Каждый подписанный байт остаётся ровно таким, каким его оставил подписант, /ByteRange по-прежнему начинается с 0 и заканчивается размером файла, а лишние объекты сидят в том единственном участке файла, который PDF-подпись нарочно держит вне дайджеста: в пространстве, зарезервированном под hex-строку /Contents
Этот участок больше, чем принято представлять. Резервирование 8 192 байтов под CMS-контейнер кладёт на диск 16 384 hex-цифры, и всё, что реальная подпись из них не заняла, набито цифрой 0. Верификатор, который спрашивает лишь, непуст ли зазор между двумя диапазонами, никогда не смотрит, что в зазоре лежит. Тот же вопрос раскладки возникает и с противоположной стороны, когда договору нужна countersignature: подпись утверждающего должна быть дописана, не тронув ни одного байта, подписанного вендором, и её плейсхолдер должен выйти ровно той формы, которую принимает строгий верификатор
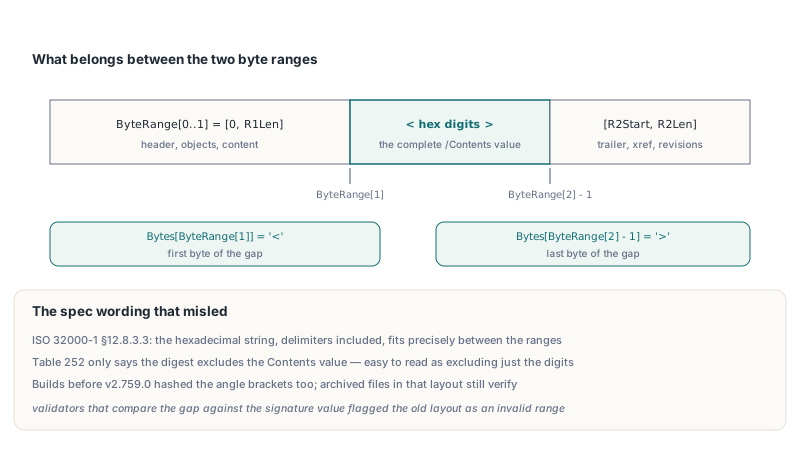
Что должен содержать зазор ByteRange
Зазор обязан нести полное значение /Contents и ничего больше. ISO 32000-1 §12.8.3.3 говорит, что hex-строка со своими ограничителями < и > помещается точно в пространство между двумя диапазонами байтов, и ISO 32000-2 §12.8.1 проносит то же правило дальше. Таблица 252 и документы PAdES формулируют вольнее: лишь что дайджест исключает значение Contents. При беглом чтении это звучит как «исключи hex-цифры», и подписант, следующий вольному чтению, хеширует обе угловые скобки вместе со всем остальным. Валидаторы, сверяющие зазор со значением подписи, тогда помечают диапазон байтов как неверный
HotPDF следует формулировке §12.8.3.3 на обоих путях подписания. THotPDF.PreparePDFForSigning заканчивает первый диапазон прямо перед < и начинает второй сразу после >, и потоковая подготовка внутри CMS-конвейера подписания считает те же смещения. Плейсхолдер /ByteRange в словаре подписи — литеральная строка фиксированной ширины, поэтому вписывание реальных чисел не сдвигает ни байта, и таблица перекрёстных ссылок остаётся валидной. Каждое из четырёх значений выровнено вправо в поле из десяти символов, оттого файл, подписанный так, показывает /ByteRange [ с сериями пробелов. Мы заплатили за этот паддинг однажды, гоняя собственный отдельный верификатор: первая версия резала четыре числа по одиночным пробелам и не находила ничего, а hex /Contents выдавал настоящие байты CMS только после срезки хвостового нулевого паддинга
Двух байтов хватает, чтобы проверить любой подписанный файл самому, кто бы его ни производил. Байт по смещению ByteRange[1] должен быть <, а байт по смещению ByteRange[2] - 1 — >. Хелпер ниже — не часть библиотеки; это дюжина строк, которую можно опустить в инструмент аудита, накормив массивом ByteRange из GetLoadedSignatureInfo
// Предлагаемый хелпер для вашего кода аудита, не HotPDF API
function GapIsSpecLayout(const FileName: string;
  const BR: array of Int64): Boolean;
var
  FS: TFileStream;
  B: AnsiChar;
begin
  Result := False;
  if Length(BR) <> 4 then Exit;
  FS := TFileStream.Create(FileName, fmOpenRead or fmShareDenyWrite);
  try
    FS.Position := BR[1];               // первый байт зазора
    if (FS.Read(B, 1) <> 1) or (B <> '<') then Exit;
    FS.Position := BR[2] - 1;           // последний байт зазора
    if (FS.Read(B, 1) <> 1) or (B <> '>') then Exit;
    Result := True;
  finally
    FS.Free;
  end;
end;

// Использование после Pdf.LoadFromFile('Signed.pdf'):
//   if not GapIsSpecLayout('Signed.pdf',
//     Pdf.GetLoadedSignatureInfo(0).ByteRange) then
//     Writeln('Скобки сидят внутри подписанных диапазонов');
Для криптографической половины OpenSSL верифицирует CMS независимо: склейте два диапазона в один файл и передайте как внешнее содержимое, например openssl cms -verify -binary -inform DER -in contents.der -content signed-ranges.bin -noverify. Та команда проверяет дайджест и подпись ровно по байтам, что вы ей вручили. Зазор она никогда не видит, так что двухбайтовая проверка выше всё ещё ваша работа
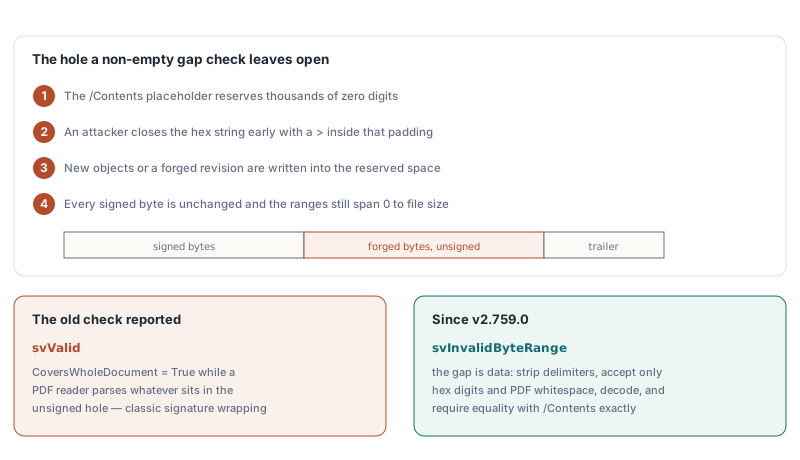
Почему проверка непустого зазора пропускает signature wrapping?
Непустой зазор доказывает лишь, что что-то осталось вне дайджеста, и не говорит, что именно. Это и есть вся поверхность атаки. Плейсхолдер /Contents зарезервирован тысячами нулевых цифр, и реальный CMS-контейнер редко заполняет его. Атакующий закрывает hex-строку раньше времени внутри этого паддинга через >, пишет новые объекты или целую подделанную ревизию в остаток зарезервированного пространства и не трогает диапазоны байтов. CMS по-прежнему верифицируется, ведь каждый подписанный байт не изменён. Диапазоны по-прежнему идут с 0 до размера файла. Верификатор, остановившийся на «зазор непуст», рапортует svValid с CoversWholeDocument равным True, тогда как любой PDF-парсер, открывший файл, пойдёт по объектам, сидящим в неподписанной дыре
THotPDF.VerifyLoadedSignatureEx трактует зазор как данные, подлежащие валидации. Когда проверка CMS прошла, верификатор читает зазор, срезает ограничители и принимает только hex-цифры плюс пять байтов пробельных символов PDF (таб, перевод строки, form feed, возврат каретки, пробел). Декодированные цифры затем обязаны побайтово равняться собственному /Contents словаря подписи. Чужая >, один бинарный байт или декодированное значение на байт длиннее или короче превращают результат в svInvalidByteRange, как и зазор больше 64 МиБ. Та же проверка идёт в ValidateLoadedSignatureBatch; VerifyAllLoadedSignatures и VerifyLoadedSignatureWithTrust проходят через одноподписной путь, так что наследуют её тоже
Одна раскладка нарочно пропускается: файлы, чей подписант держал скобки внутри подписанных диапазонов, так что зазор несёт только цифры. Для них верификатор подтверждает, что байт прямо перед зазором — <, а сразу после — >, и применяет тот же тест цифр и пробельных. Отвергать эту раскладку — покупки безопасности нет, ведь зазор всё равно не содержит ничего, кроме значения подписи, а она бы сломала архивные договоры, находящиеся в полной сохранности. Принимать её — правильное поведение по умолчанию
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  Status: THPDFSignatureVerifyStatus;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('SignedTwice.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Status := Pdf.VerifyLoadedSignatureEx(I, Info);
      case Status of
        svValid:
          if Info.CoversWholeDocument then
            Writeln(Info.FieldName, ': valid, covers the whole file')
          else
            Writeln(Info.FieldName, ': valid, ',
              Info.UnsignedTrailingBytes, ' bytes appended later');
        svInvalidByteRange:
          Writeln(Info.FieldName, ': ByteRange gap rejected (wrapping?)');
        svSourceUnavailable:
          Writeln('Loaded from a stream: use the TStream overload');
      else
        Writeln(Info.FieldName, ': failed, status ', Ord(Status));
      end;
    end;
  finally
    Pdf.Free;
  end;
end;
И GetLoadedSignatureFieldCount, и индекс, передаваемый в VerifyLoadedSignatureEx, считают поля подписей в порядке полей формы, с нуля. В countersign-файле подпись вендора попадает в первую ветку с CoversWholeDocument равным False и положительным UnsignedTrailingBytes: всё дописанное после неё, включая ревизию утверждающего. Если основы этого API для вас новы, руководство по проверке цифровых подписей PDF с HotPDF разбирает значения статусов и информационную запись глубже
Countersigning через AddLoadedSignedSignatureField
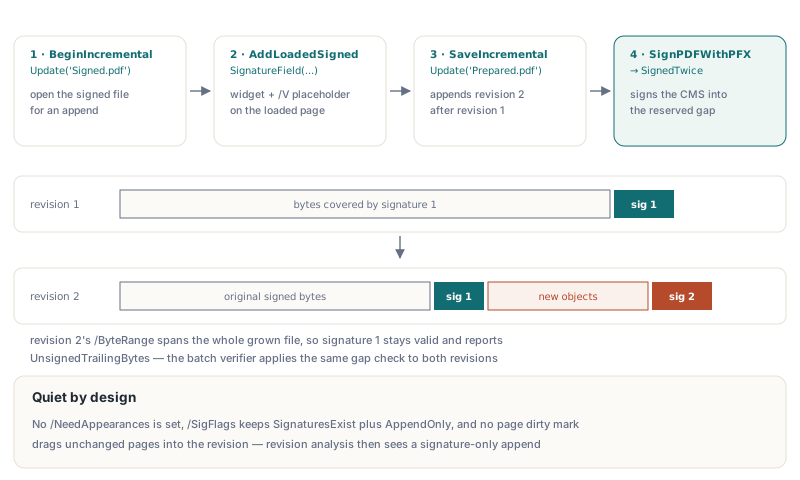
Countersignature — это четыре вызова: открыть подписанный файл через BeginIncrementalUpdate, добавить поле через AddLoadedSignedSignatureField, записать новую ревизию через SaveIncrementalUpdate, затем подписать подготовленный файл класс-функцией THotPDF.SignPDFWithPFX. Страничный THPDFPage.AddSignedSignatureField здесь не годится, потому что CurrentPage во время инкрементального обновления равен nil: документ загружен, а не размечается. Метод загруженного документа создаёт виджет на существующей странице и вешает под /V тот же плейсхолдер словаря подписи, что строит путь нового документа, поэтому оба пути подписания видят идентичные байты. Про первую подпись — статья о создании цифровых подписей PAdES в Delphi проводит по PFX-конвейеру
var
  Pdf: THotPDF;
  FieldIndex: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.BeginIncrementalUpdate('Signed.pdf');
    // Страница 0, прямоугольник виджета в пунктах, 8192 байта зарезервировано под CMS
    FieldIndex := Pdf.AddLoadedSignedSignatureField(0, 320, 60, 520, 120,
      'ApproverSignature', 8192, 'adbe.pkcs7.detached',
      'Approved for payment', 'Head office');
    if FieldIndex < 0 then
      raise Exception.Create('Page index out of range');
    Pdf.SaveIncrementalUpdate('Prepared.pdf');
  finally
    Pdf.Free;
  end;

  // Подписывает первый незаполненный плейсхолдер; поднимает исключение на ошибках PFX или криптографии
  if not THotPDF.SignPDFWithPFX('Prepared.pdf', 'SignedTwice.pdf',
    'approver.pfx', 'pfx-password') then
    raise Exception.Create('Second signature failed');
end;
Список параметров короткий, но у каждого значения видимый эффект. ContentsBytes по умолчанию 8192 и размерует декодированный CMS-контейнер; плейсхолдер на диске несёт вдвое больше hex-цифр, с полом в 64 байта. SubFilter по умолчанию adbe.pkcs7.detached, а Reason, Location и ContactName попадают в словарь подписи как /Reason, /Location и /ContactInfo, рядом с меткой времени /M, снятой при создании поля. Возвращаемое значение — индекс нового поля или -1, когда индекс страницы вне диапазона. Пустое имя поля или прямоугольник с нулевой шириной или высотой поднимают исключение ещё до всякой записи
Что несёт дописанная ревизия и чего она не трогает
AddLoadedSignedSignatureField нарочно тише своих соседей. Другие создатели полей AddLoaded* ставят на AcroForm /NeedAppearances true, прося вьюер перегенерировать внешние виды полей при открытии файла. На подписанном документе такая перегенерация может переписать содержимое, покрытое первым подписантом. Поэтому новый метод снимает флаг снова, если исходный файл его не нёс, а файл, приехавший с /NeedAppearances, хранит его ровно как было. /SigFlags сохраняет существующие биты и получает 3 — это SignaturesExist (1) плюс AppendOnly (2) из ISO 32000-1 §12.7.2, таблицы 219
Не трогайте MarkDirty страницы. В инкрементальном режиме вновь созданные объекты пишутся автоматически, а загруженные — только когда их кто-то пометил. Добавление виджета в /Annots страницы и в AcroForm /Fields уже кладёт в новую ревизию все косвенные объекты, владеющие этими массивами. Явная пометка страницы притащит за собой словарь страницы даже когда её массив /Annots живёт в отдельном объекте, и анализ ревизий тогда рапортует модификацию страницы в ревизии, где не должно быть ничего, кроме поля подписи
Словарь плейсхолдера пишет /ByteRange перед /Contents. Порядок важен, если пост-обрабатываете подготовленный файл своими инструментами: PreparePDFForSigning находит маяк /ByteRange первым и затем ищет вперёд следующий /Contents <. Словарь с переставленными ключами отправил бы этот поиск вперёд мимо собственной hex-строки — прямо в то, что дальше по файлу
Когда первый подписант применил ограничение DocMDP или FieldMDP, более строгий способ записать ревизию 2 — SaveIncrementalUpdateAuthenticated. Он сохраняет в файл-кандидат в том же каталоге, аутентифицирует каждую подпись с политикой трансформации, пересчитывает все ревизии после каждой и публикует кандидата, только когда каждая политика разрешает изменение. На договоре без ограничений простой SaveIncrementalUpdate делает ту же работу с меньшей церемонией
Отдаём дайджест внешнему подписанту или HSM
В рабочем процессе не меняется ничего, когда CMS приходит со смарт-карты, из HSM или от удалённого сервиса подписания; меняется только последний шаг. THotPDF.PreparePDFForSigning патчит /ByteRange в подготовленных байтах и возвращает два диапазона с базой 0, чей зазор — вся строка /Contents, плюс ContentsHexStart — индекс первой hex-цифры в AnsiString с базой 1, и ContentsHexLen. Смешение файловых смещений с базой 0 и строковых индексов с базой 1 — классический off-by-one этого шага. Пример утверждает обе позиции ограничителей до того, как что-то хешировать
var
  Bytes, ToSign, CmsHex: AnsiString;
  R1Start, R1Len, R2Start, R2Len, HexStart, HexLen: Integer;
begin
  Bytes := LoadFileAsAnsiString('Prepared.pdf');   // ваш хелпер
  if not THotPDF.PreparePDFForSigning(Bytes, R1Start, R1Len,
    R2Start, R2Len, HexStart, HexLen) then
    raise Exception.Create('No signature placeholder found');

  // Предлагаемые проверки здравости (ваши собственные, не вызовы библиотеки):
  // '<' заканчивает диапазон 1, '>' сидит прямо перед диапазоном 2
  Assert(Bytes[R1Start + R1Len + 1] = '<');
  Assert(Bytes[R2Start] = '>');

  ToSign := Copy(Bytes, R1Start + 1, R1Len) + Copy(Bytes, R2Start + 1, R2Len);
  CmsHex := SignDetachedWithHsm(ToSign);           // ваш CMS-подписант, hex DER
  if not THotPDF.InsertSignatureHexAt(Bytes, HexStart, HexLen, CmsHex) then
    raise Exception.Create('CMS does not fit the reserved space');
  SaveAnsiStringToFile(Bytes, 'SignedTwice.pdf');  // ваш хелпер
end;
Готовьте ровно один плейсхолдер на ревизию. PreparePDFForSigning патчит первый непропатченный маяк /ByteRange, какой найдёт, а второй плейсхолдер, оставленный в той же ревизии, сидит внутри байтов, которые покрывает первая подпись, так что заполнение его позже ломает ту подпись. Для записи CMS обратно вызов — InsertSignatureHexAt с возвращёнными смещениями. InsertSignatureHex ищет первую строку /Contents, чьи цифры все нулевые, что работает на файле с единственным пустым плейсхолдером; когда смещения в руках, искать нечего и разойтись негде. Более короткий CMS добивается цифрами 0 в конец, перед закрывающей >. Более длинный заставляет InsertSignatureHexAt вернуть False, не тронув байты файла
Что доказывает проверка зазора, а что нет?
Проверка зазора закрывает одну конкретную дыру. svValid по-прежнему значит целостность байтов плюс подпись, совпадающую с сертификатом, встроенным в CMS; цепляется ли тот сертификат к принимаемому вами якорю доверия — отвечает VerifyLoadedSignatureWithTrust, получив ваши якоря доверия и свидетельства отзыва. Без байтов источника до svValid не доходит ничего. VerifyLoadedSignatureEx читает их из файла, с которого загружен документ, и возвращает svSourceUnavailable для документа, загруженного из потока, где перегрузка VerifyLoadedSignature с TStream берёт их у вас
Для первой подписи в countersign-файле CoversWholeDocument корректно равен False. Ограничилась ли дописанная ревизия добавлением подписи или также поменяла страницы — вопрос для AnalyzeLoadedSignatureRevisions, разобранной в DocMDP, FieldMDP и анализе ревизий в HotPDF
Раскладка скобок протекает и в присоединённый PDF MAC из ISO TS 32004 (/MACLocation /AttachedToSig), чья проверка сверяет смещения с точными позициями < и > в файле. HotPDF принимает там обе раскладки. Доморощенный инструмент с захардкоженными смещениями, включающими скобки, — обычно первое, что ломается на файле, подписанном по раскладке §12.8.3.3, а прогон двухбайтового хелпера из первого раздела над выводом собственного инструмента занимает минуту
Большинство бед с подписями в этой области начинаются, когда подписывающий инструмент, countersign-инструмент и инструмент аудита расходятся в том, куда идут скобки. HotPDF, нативный PDF-компонент для Delphi и C++Builder, пишет раскладку §12.8.3.3 на каждом пути подписания, проверяет зазор побайтово на каждом пути верификации и дописывает countersignatures чистыми инкрементальными ревизиями из одного API