Закодируйте OID 2.999.3 так, как это часто делает наспех написанный DER-хелпер, упаковав первые две дуги в один байт, — и декодер вернёт вам 1.15.3. Две другие ошибки чтения CMS ведут себя так же: счётчик сертификатов, заглатывающий чужие байты, и подписавший, сопоставленный по серийному номеру, вычитанному не из того поля. В PDF Library for Delphi (PDFlibPas) читатель подписи обходит CMS в /Contents как чистый DER, ограничивает каждое вложенное чтение родительским элементом, обрезает заполнение по длине, которую объявляет сам CMS, и кодирует объединённую первую дугу OID в base-128
Масса кода нуждается в читающей стороне подписи. Long-term validation должен сперва вытащить сертификат подписавшего и его издателей из уже существующей подписи, прежде чем качать данные об отзыве. Аудиторскому отчёту надо сказать, кто подписал. Сборке Lazarus под Linux не на что опереться из Windows-функций для криптосообщений: платформенные вызовы CMS вне Windows заглушены отказом, вот почему PDFlibPas делает этот обход на чистом Pascal и не использует CryptoAPI вовсе
Читаем сертификаты подписавшего из подписанного PDF
Всю читающую сторону закрывают пять методов TPDFlib, и каждый принимает InputFile, Password, FieldName. Каждый вызов открывает файл только на чтение, отвечает и снова его закрывает, так что управлять состоянием документа не нужно. GetSignatureEmbeddedCertificateCount и GetSignatureEmbeddedCertificateDER перечисляют набор сертификатов CMS в порядке кодирования. GetSignatureSignerCertificateDER возвращает сертификат, породивший данный SignerInfo. GetSignatureCertificateChainLength и GetSignatureCertificateChainDER идут от подписавшего к самому дальнему издателю, которого подпись несёт в себе. Индексы с нуля
Результаты возвращаются как AnsiString, и лучше оставлять их такими. DER-блоб, прогнанный через string или TStrings, проходит через конвертацию кодировок, и байты на выходе уже не парсятся. Поэтому библиотека держит списки сертификатов как массивы AnsiString, а списки URL возвращает текстом по одному в строке: адреса — чистый ASCII и конвертацию переживают, байты сертификатов — нет
uses
  SysUtils, Classes, PDFlibrary, PDFlibEnterprise;

procedure SaveDer(const FileName: string; const Der: AnsiString);
var
  Fs: TFileStream;
begin
  Fs := TFileStream.Create(FileName, fmCreate);
  try
    if Der <> '' then
      Fs.WriteBuffer(Der[1], Length(Der));
  finally
    Fs.Free;
  end;
end;

const
  Src = 'contract-signed.pdf';
  Field = 'Signature1';
var
  Pdf: TPDFlibEnterprise;
  Count, ChainLen, I: Integer;
  SignerDer, LastDer: AnsiString;
begin
  Pdf := TPDFlibEnterprise.Create;
  try
    Count := Pdf.GetSignatureEmbeddedCertificateCount(Src, '', Field);
    WriteLn(Field, ': ', Count, ' certificate(s) in the CMS');
    for I := 0 to Count - 1 do
      SaveDer(Format('embedded-%d.cer', [I]),
        Pdf.GetSignatureEmbeddedCertificateDER(Src, '', Field, I));

    SignerDer := Pdf.GetSignatureSignerCertificateDER(Src, '', Field, 0);
    if SignerDer = '' then
      raise Exception.CreateFmt('%s: signer certificate missing or not matched', [Field]);
    SaveDer('signer.cer', SignerDer);

    ChainLen := Pdf.GetSignatureCertificateChainLength(Src, '', Field, 0);
    for I := 0 to ChainLen - 1 do
      SaveDer(Format('chain-%d.cer', [I]),
        Pdf.GetSignatureCertificateChainDER(Src, '', Field, 0, I));
    if ChainLen > 0 then
    begin
      // у последнего звена может остаться издатель, которого подпись не вшила
      LastDer := Pdf.GetSignatureCertificateChainDER(Src, '', Field, 0, ChainLen - 1);
      WriteLn('Issuer locations: ', Pdf.GetCertificateIssuerURLs(LastDer));
    end;
  finally
    Pdf.Free;
  end;
end;
Два результата в этой программе легко прочитать неверно. Счётчик 0 сам по себе почти ничего не говорит: отсутствующее поле, неверный пароль, блоб не-DER и SignedData, просто опустивший необязательный набор сертификатов, — все возвращают 0 или пустую строку. Логируйте имя поля рядом с числом, как делает пример, иначе будете отлаживать не тот файл. Второе — длина цепочки. Строитель цепочки пользуется только сертификатами, вшитыми в подпись, поэтому цепочка, оборвавшаяся до самоизданного корня, — норма. Подпишите файл нашим демо-сертификатом, который выдаёт тестовый корень, и GetSignatureCertificateChainLength вернёт 1, потому что этого корня в CMS нет. Следующий прыжок добывается по адресам, которые отчитывает GetCertificateIssuerURLs, — вызов из Enterprise-редакции, как и весь остальной API long-term validation
Само сопоставление подписавшего обслуживает обе формы SignerIdentifier, которые допускает RFC 5652 §5.3. issuerAndSerialNumber — форма, которую тестируют все. Форма [0] subjectKeyIdentifier, неявно тегированный OCTET STRING с тегом $80, — ветвь, которую самописные читатели забывают чаще всего, а подписывающие, идентифицирующиеся по ключу, её действительно выдают. При форме issuer-and-serial должны совпасть обе половины: серийный номер уникален только внутри одного издателя, поэтому сопоставление по одному серийнику может попасть на сертификат чужого CA
Какая часть /Contents на самом деле является CMS?
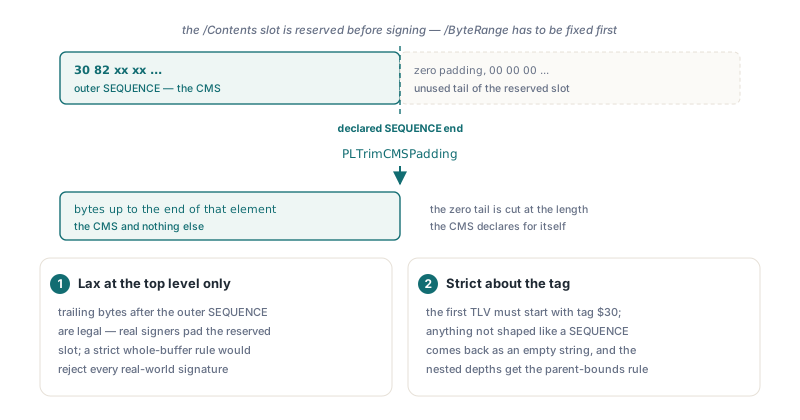
Только префикс, покрытый внешним SEQUENCE, а PLTrimCMSPadding из юнита PDFlibCMSRead отрезает всё, что после него. Причина — порядок действий. ISO 32000-1 §12.8.1 требует зафиксировать /ByteRange до того, как значение подписи существует, поэтому подписывающий резервирует hex-строку /Contents заранее, делает её с запасом, а когда CMS известен, заполняет неиспользованный хвост нулями. Обычный подписанный файл потому и несёт за CMS хвост нулей — длиной в весь запас, который подписывающий взял с избытком
PLTrimCMSPadding читает первый TLV, требует тег $30 и возвращает байты до конца этого элемента. Скормите ему 30 03 02 01 00 00 00 00 — получите обратно первые пять байтов; скормите 'not der' — получите пустую строку. Этот верхний уровень — единственное место, где хвостовые байты легальны. Строгое правило «элемент должен съесть весь буфер» отвергло бы обычные подписанные файлы, а вольное правило «что осталось — то ладно», применённое на каждой глубине, — это ровно тот способ, которым вложенные поля заканчивают чтением чужих байтов
Зачем DER-читателю конечное смещение родителя?
Потому что вложенный элемент валиден, только если кончается внутри родителя, а проверка по концу буфера этого не доказывает. DERReadTLV в PDFlibASN1 ограничивает каждый элемент всей строкой, отвергает длины, которые вылезли бы за конец, и делает арифметику вычитанием, чтобы подделанная четырёхбайтовая длина $7FFFFFFF не могла завернуть проверку в отрицательные числа. Это memory safety. О том, принадлежит ли элемент тому месту, где его нашли, он не говорит ничего
Представьте SignerInfo, чей issuerAndSerialNumber объявляет 40 байтов, тогда как Name издателя внутри претендует на 60. Каждый байт всё ещё в буфере, поэтому читатель с границами по буферу принимает Name, затем вычитывает «серийный номер» из следующего за ним digest-алгоритма и сравнивает эту пару со вшитыми сертификатами. Ничего не падает. Иногда сравнение даже сходится — но с сертификатом не того издателя
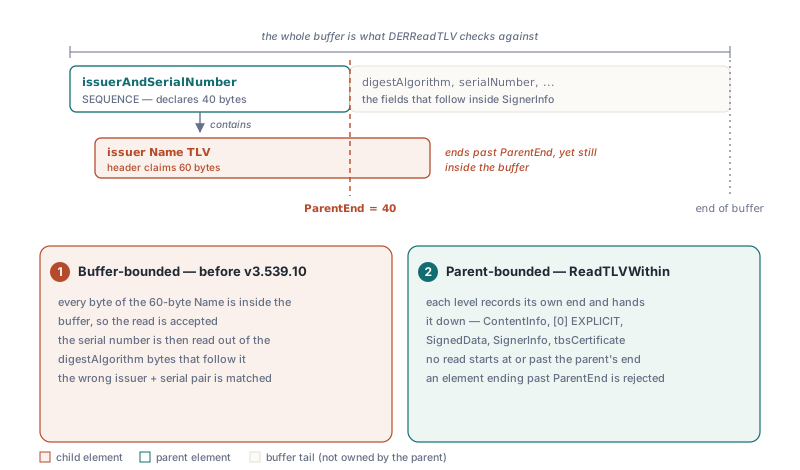
Обходчик CMS в PDFlibPas протягивает конечную позицию родителя в каждое чтение: от ContentInfo (RFC 5652 §3) через обёртку [0] EXPLICIT, поля SignedData (§5.1), каждый SignerInfo и его идентификатор, вплоть до полей tbsCertificate, которые он читает при сопоставлении подписавшего. Если вы пишете собственный обходчик поверх публичной DERReadTLV — для токена метки времени или OCSP-ответа, — тот же шаблон занимает дюжину строк:
uses
  PDFlibASN1;

// Одно чтение ребёнка: отказ, если ребёнок закончился бы дальше родителя.
function ReadChild(const Data: AnsiString; ParentEnd: Integer;
  var Offset: Integer; out Tag: Byte; out Start, Len: Integer): Boolean;
begin
  Result := False;
  if (Offset < 1) or (Offset >= ParentEnd) then
    Exit;                          // внутри родителя ничего не осталось
  if not DERReadTLV(Data, Offset, Tag, Start, Len) then
    Exit;
  Result := Offset <= ParentEnd;  // Offset теперь стоит на один после ребёнка
end;

// Считает члены SEQUENCE в SET OF, чьё содержимое занимает
// диапазон Data[SetStart .. SetEnd - 1]. Останавливается на первом члене, вылезшем за границу.
function CountSequences(const Data: AnsiString; SetStart, SetEnd: Integer): Integer;
var
  Offset, Start, Len: Integer;
  Tag: Byte;
begin
  Result := 0;
  Offset := SetStart;
  while Offset < SetEnd do
  begin
    if not ReadChild(Data, SetEnd, Offset, Tag, Start, Len) then
      Break;                       // без ресинхронизации: выравнивание потеряно
    if Tag = $30 then
      Inc(Result);
  end;
end;
Обратите внимание на Break. Внутри набора сертификатов и набора signerInfos PLExtractCMSCertificates делает то же самое: элемент, вылезающий за конец набора, останавливает цикл, и функция возвращает уже принятые сертификаты. Приклеить к последнему сертификату байты следующего crls или signerInfos она не может по построению. Пропустить плохой элемент и продолжать — заманчиво, и это неверный ход. Стоит одной объявленной длине оказаться неверной, и читатель больше не знает, где начинается следующий элемент, а любое «восстановление» — догадка о том, какой байт похож на тег. При остановленном цикле набор, чей второй сертификат вылезает на один байт, даёт счётчик 1 и байты первого сертификата ровно в том виде, как они закодированы
Как 2.999.3 превращается в 1.15.3?
Первые две дуги OID складываются в один подыидентификатор, и этот подыидентификатор кодируется в base-128, как всякая другая дуга, — это не один байт. X.690 §8.19.4 определяет значение как 40 * arc1 + arc2. Кодировщик, пишущий его через Byte(...), корректен до 127, что соответствует 2.47. Для 2.999 сумма равна 1079, приведение к байту оставляет 55, а 55 декодируется как 1.15. Идентификатор теперь называет другую ветвь дерева, и никто не жалуется. Значения от 128 до 255 ломаются иначе: приведение выдаёт один байт со взведённым битом продолжения, и декодер глотает в него следующую дугу
Сокращённый путь живёт в реальном коде так долго потому, что большинство PKI-идентификаторов границы не достигают. У всего под 1.2.840, 2.5.29 и 0.4.0 объединённое первое значение сильно ниже 128, поэтому набор тестов, собранный из одних ходовых сигнатурных OID, второй байт так и не пощупает. Через границу проходят только дуги joint-iso-itu-t от 2.48 вверх. В PDFlibPas одну функцию, DER_OID, обслуживают и кодировщик signed attributes, и поиск внутри DERFindExtensionByOID, и проверка content-type SignedData, так что запись и сопоставление разъехаться не могут. Тестовые векторы нужны по обе стороны границы:
uses
  SysUtils, PDFlibASN1;

function Hex(const S: AnsiString): string;
var
  I: Integer;
begin
  Result := '';
  for I := 1 to Length(S) do
    Result := Result + IntToHex(Byte(S[I]), 2) + ' ';
  Result := Trim(Result);
end;

procedure Check(const Oid, Expected: AnsiString);
begin
  if Hex(DER_OID(Oid)) <> Expected then
    WriteLn('MISMATCH ', Oid, ': ', Hex(DER_OID(Oid)), ' expected ', Expected)
  else
    WriteLn('ok       ', Oid);
end;

begin
  Check('2.47.1',               '06 02 7F 01');     // последнее однобайтовое значение
  Check('2.48.1',               '06 03 81 00 01');  // первое двухбайтовое значение
  Check('2.999.3',              '06 03 88 37 03');  // приведение к Byte даёт 1.15.3
  Check('2.5.29.14',            '06 03 55 1D 0E');
  Check('1.2.840.113549.1.7.2', '06 09 2A 86 48 86 F7 0D 01 07 02');
end.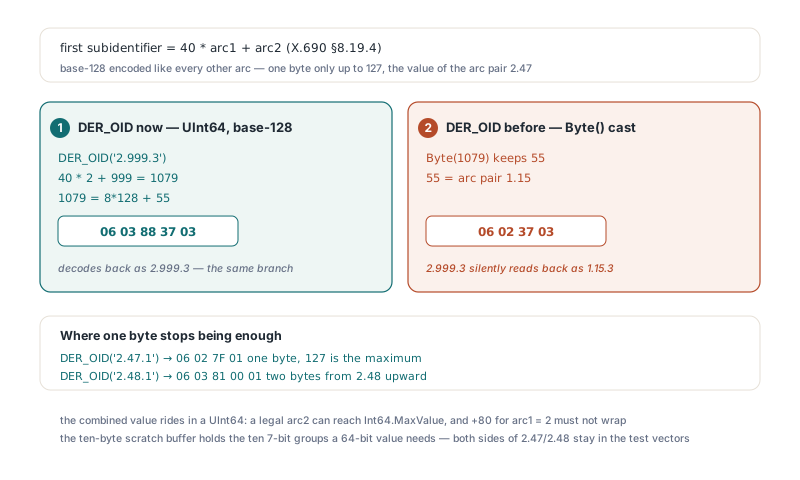
В той же строке арифметики прячется ещё одно переполнение. DER_OID парсит дуги в Int64, так что легальная вторая дуга может быть величиной до Int64.MaxValue, и прибавление 80 для arc1 = 2 переполняет знаковое 64-битное целое. Поэтому объединённое значение держится в UInt64, который несёт Int64.MaxValue + 80 без заворачивания. OIDs такого размера никто не выдаёт, но подделанная строка вполне может его запросить. Десятибайтный черновой буфер в DER_OID вмещает десять 7-битных групп, которых может потребовать 64-битное значение, так что даже 2.9223372036854775807 кодируется в десятибайтный подыидентификатор вместо заворачивания
Что принимает обходчик CMS и где живёт проверка
PDFlibCMSRead возвращает байты, лежащие там, где их размещает RFC 5652, и это вся его работа. Он не проверяет ни значение подписи, ни дайджест, ни срок действия. Обходчик принимает только DER: DERReadTLV отвергает неопределённые длины и многобайтовые номера тегов, поэтому BER-кодированный CMS от нестандартного подписывающего отчитывается нулём сертификатов. Мы предпочитаем это частичному разбору BER. На практике выдаёт байт длины $80 сразу за внешним тегом $30 — именно с него начинается SEQUENCE неопределённой длины
Атрибутные сертификаты и прочие альтернативы CertificateChoices пропускаются при обходе набора сертификатов: только простая альтернатива Certificate — тот сертификат X.509, которым могут пользоваться построение цепочки и проверки отзыва. Всё криптографическое остаётся коду, которому оно принадлежит: начать можно с проверок покрытия байтов в статье о подписании PAdES и валидации ByteRange в Delphi, продолжить — классификацией того, что изменилось после подписания PDF. Та же привычка не доверять объявленным длинам проходит через статью о укреплении Pascal-парсера PDF против злонамеренных файлов
Извлечение сертификатов, построение цепочки и вызовы long-term validation, показанные выше, — часть losLab PDF Library for Delphi, которая работает на Delphi, C++Builder и Lazarus, так что один и тот же код чтения подписей трудится и в Windows-службе, и в сборке под Linux