Ręcznie pisany weryfikator podpisów PDF potrafi odrzucić każdy poprawnie podpisany plik, jaki dostanie, czytając przy tym każdy bajt poprawnie. Wyciąga blob CMS z /Contents, znajduje podpisane atrybuty, haszuje je dokładnie tak, jak są zapisane — i porównanie RSA pada. Dokument jest w porządku. Problemem jest jeden bajt: wewnątrz SignerInfo atrybuty są tagowane [0] IMPLICIT, więc ich pierwszy bajt to 0xA0, podczas gdy RFC 5652 §5.4 mówi, że podpisujący policzył podpis po tej samej zawartości zakodowanej jako DER SET OF, której pierwszy bajt to 0x31. Podmień ten bajt przed haszowaniem, a "podrobione" podpisy stają się ważne
Niedopasowanie tagu to pierwsze z kilku miejsc, w których sprawdzenie podpisu PDF może pójść źle, a pozostałe są mniej oczywiste. Podpis może być matematycznie perfekcyjny na pliku edytowanym po podpisaniu. Może być perfekcyjny na dokumencie, który napastnik podpisał ponownie własnoręcznie zrobionym certyfikatem. Druga strona odsyła podpisany kontrakt, twój workflow musi go zarchiwizować, a ktoś pyta, czy to jest dokument, który wysłaliśmy, bajt w bajt, podpisany certyfikatem, za który się podaje. Produkcją takich podpisów zajmuje się artykuł towarzyszący o tworzeniu podpisów cyfrowych PAdES w Delphi; ten biegnie w drugą stronę, startując od pliku, który przychodzi już podpisany
Gdzie w pliku PDF mieszkają podpisane bajty
Podpis PDF chroni zakresy bajtów pliku na dysku, a HotPDF weryfikuje dokładnie wobec tych bajtów. ISO 32000-1 §12.8.1 kładzie kontener CMS SignedData (RFC 5652) we wpisie /Contents słownika podpisu i tablicę /ByteRange obok, nazywającą regiony pokryte podpisem. W praktyce tablica trzyma dwie pary przesunięcie-długość: wszystko od przesunięcia 0 do szesnastkowego stringa /Contents i wszystko po nim. Podpis nie może pokrywać własnej wartości, więc plik jest haszowany wokół tej dziury
Konsekwencja dla każdego weryfikatora jest brutalna. Musisz haszować zserializowany oryginał. Sparsowany model obiektowy nie daje tu nic, bo zapis nawet nietkniętego dokumentu z powrotem produkuje inne bajty. HotPDF czyta więc plik źródłowy, z którego dokument został wczytany, albo TStream surowych bajtów, który dostarczysz, i nigdy nie haszuje swojej reprezentacji w pamięci
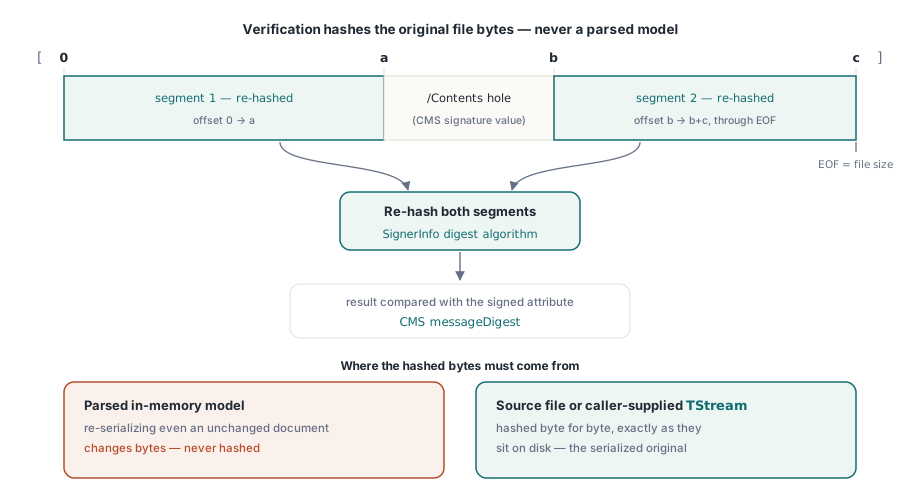
Dziura sama w sobie zasługuje na podejrzliwość. Bajty poza podpisanymi zakresami to bajty, które czytnik może nadal parsować, a luka trzymająca cokolwiek poza wartością podpisu to otwarta furtka ataku signature-wrapping. HotPDF sprawdza, że /ByteRange zaczyna się od przesunięcia 0, że drugi segment zaczyna się po końcu pierwszego, że oba mieszczą się w pliku i że luka nie zawiera niczego poza cyframi szesnastkowymi własnego /Contents tego podpisu, opcjonalnie z jego ogranicznikami < i >. Plik zawodzący którekolwiek z tych sprawdzeń dostaje svInvalidByteRange, nawet gdyby matematyka CMS przeszła
Odczytywanie, kto podpisał, zanim cokolwiek sprawdzisz
GetLoadedSignatureInfo parsuje słownik podpisu i jego kontener CMS bez haszowania choćby jednego bajtu dokumentu, więc to wywołanie na moment, gdy UI ma tylko pokazać, kto i kiedy podpisał. Pola podpisów są indeksowane od 0 w kolejności pól formularza, a GetLoadedSignatureFieldCount zwraca, ile ich jest. Indeks za końcem podnosi wyjątek zamiast zwracać pusty rekord, więc iteruj po liczniku
Zwracany rekord THPDFSignatureInfo niesie nazwę pola, /SubFilter, nazwę pospolitą certyfikatu podpisującego, nazwy wyróżniające podmiotu i wystawcy, numer seryjny w hex, daty ważności certyfikatu i czas podpisania — brany z podpisanego atrybutu, gdy jest, a inaczej z wpisu /M słownika. Raportuje też nazwy algorytmu skrótu i klucza publicznego, stringi /Reason, /Location i /ContactInfo oraz CertificateTimeValidity, flagujące czas podpisania wypadający poza oknem ważności certyfikatu. Status zostaje svNotVerified: sparsowane, niesprawdzone. API podpisów siedzi za strażnikiem kompilatora Delphi 2009 i nowszych
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('signed-contract.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Info := Pdf.GetLoadedSignatureInfo(I);
      Writeln('Field:     ', Info.FieldName);
      Writeln('Signer:    ', Info.SignerName);
      Writeln('Issuer:    ', Info.IssuerDN);
      Writeln('Key/hash:  ', Info.PublicKeyAlgorithm, ' / ', Info.HashAlgorithm);
      Writeln('SubFilter: ', Info.SubFilter);
      if Info.CertificateTimeValidity = stvSigningTimeOutsideCertificate then
        Writeln('Signing time is outside the certificate validity period');
    end;
  finally
    Pdf.Free;
  end;
end;
Uruchamianie sprawdzenia kryptograficznego z VerifyLoadedSignatureEx
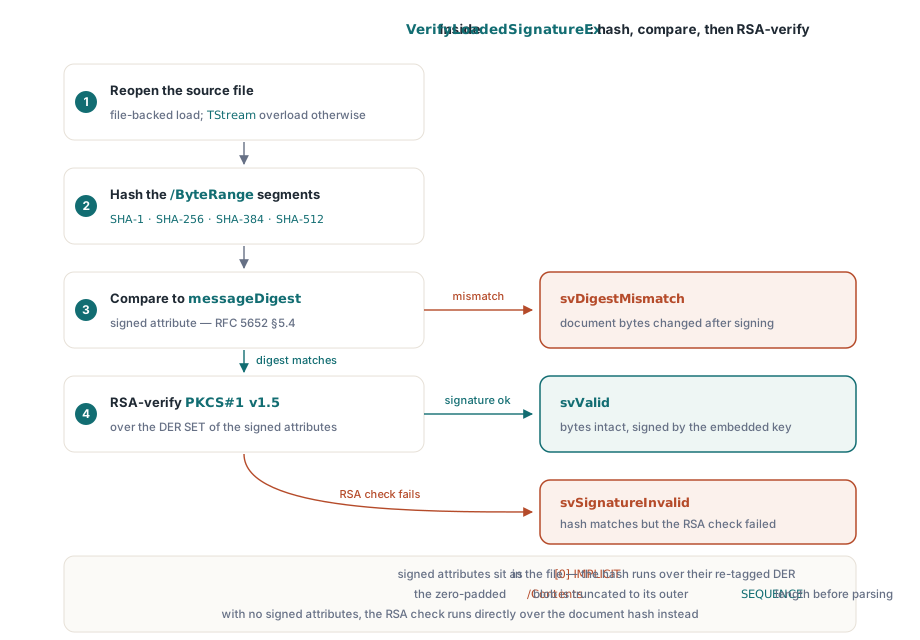
VerifyLoadedSignatureEx robi pełne sprawdzenie dla dokumentu wczytanego z pliku i zwraca wypełniony rekord informacyjny w tym samym wywołaniu. Otwiera ponownie plik źródłowy, waliduje /ByteRange, haszuje oba segmenty algorytmem skrótu z SignerInfo, porównuje wynik z podpisanym atrybutem messageDigest, a potem weryfikuje wartość podpisu nad DER SET OF podpisanych atrybutów kluczem publicznym wbudowanego certyfikatu podpisującego. Gdy podpis nie niesie podpisanych atrybutów, sprawdzenie RSA albo ECDSA biegnie bezpośrednio po skrócie dokumentu
Pokrycie algorytmiczne idzie za tym, co faktycznie emitują narzędzia podpisujące. Skróty to SHA-1, SHA-256, SHA-384, SHA-512, rodzina SHA-3 i SHAKE256. Podpisy to RSA z wypełnieniem PKCS#1 v1.5 albo PSS, ECDSA na nazwanych krzywych oraz Ed25519 i Ed448. Weryfikacja ECDSA używa dostawcy Windows CNG, a Ed25519 i Ed448 idą przez dostawcę platformowego opartego na Windows CNG albo bibliotece OpenSSL, więc na maszynie, gdzie potrzebnego dostawcy nie da się załadować, wynikiem jest svUnsupportedAlgorithm albo svCryptoProviderError zamiast werdyktu o pliku. VerifyLoadedSignatureWithOptions przyjmuje rekord THPDFCMSVerifyOptions, gdy musisz wskazać konkretną bibliotekę OpenSSL albo podpiąć własnego THPDFSignatureProvider
var
  Status: THPDFSignatureVerifyStatus;
  Info: THPDFSignatureInfo;
begin
  Status := Pdf.VerifyLoadedSignatureEx(0, Info);
  case Status of
    svValid:
      if Info.CoversWholeDocument then
        Writeln('Valid; signature covers the whole file')
      else
        Writeln('Valid; ', Info.UnsignedTrailingBytes,
          ' bytes were appended after signing');
    svDigestMismatch:
      Writeln('Document bytes changed after signing');
    svSignatureInvalid:
      Writeln('Hash matches, signature value does not verify');
    svInvalidByteRange:
      Writeln('ByteRange is malformed or the gap holds extra bytes');
    svDigestAlgorithmMismatch:
      Writeln('CMS digest algorithm identifiers disagree');
    svUnsupportedAlgorithm, svCryptoProviderError:
      Writeln('Cannot evaluate this key or digest here');
    svMalformed:
      Writeln('CMS container could not be parsed');
    svSourceUnavailable:
      Writeln('No source bytes; use the TStream overload');
  else
    Writeln('Status ', Ord(Status));
  end;
end;
Dwa szczegóły parsowania wyjaśniają porażki, które z zewnątrz wyglądają tajemniczo. Pierwszy to retagowanie z akapitu otwierającego: HotPDF haszuje podpisane atrybuty z ich wiodącym bajtem przepisanym na 0x31, dokładnie jak każe RFC 5652 §5.4. Drugi to wypełnienie. Narzędzia podpisujące rezerwują stały budżet bajtów na /Contents, zanim podpis istnieje, i wypełniają niewykorzystany ogon zerami, więc weryfikator przycina zdekodowany blob do rzeczywistej długości jego zewnętrznej DER SEQUENCE, zanim po nim przejdzie. Pas zer na końcu /Contents jest normalny. Ta sama rodzina zagrożeń parsowania ASN.1, oglądana od strony importu certyfikatów, to temat artykułu o utwardzaniu bezpieczeństwa PKCS#12 i ASN.1 w Delphi
Kilka ostrzejszych sprawdzeń biegnie po drodze. Algorytm skrótu w SignerInfo musi zgadzać się z listą skrótów SignedData, identyfikatorem algorytmu podpisu i ewentualnym atrybutem ochrony algorytmów CMS, inaczej status to svDigestAlgorithmMismatch. Podpisane atrybuty muszą zawierać dokładnie jeden atrybut content-type pasujący do podpisywanej zawartości, inaczej svMalformed. Gdy CMS niesie wbudowany znacznik czasu RFC 3161, token jest weryfikowany wobec wartości podpisu i raportowany w Info.Timestamp; znacznik czasu dokumentu ETSI.RFC3161 jest weryfikowany wobec zhaszowanych zakresów bajtów tak samo
Co faktycznie dowodzi svValid?
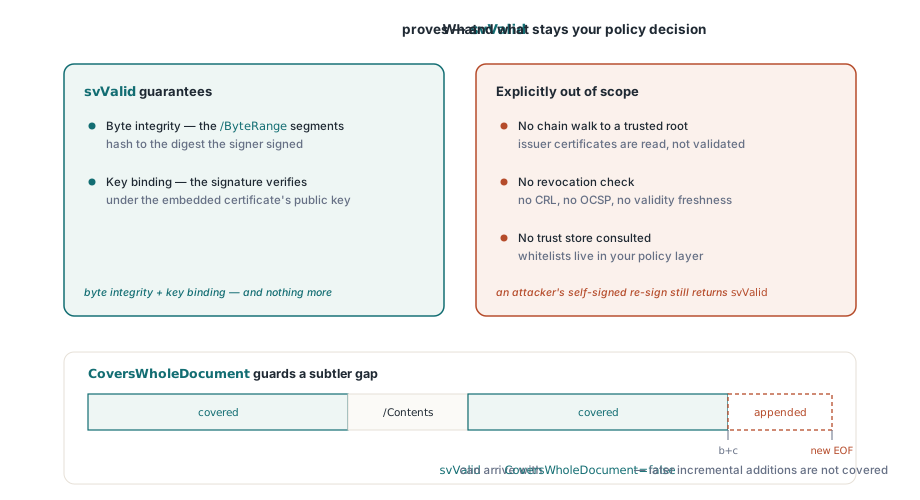
svValid znaczy dwie rzeczy: bajty nazwane przez /ByteRange haszują się do wartości, którą podpisał podpisujący, i ten podpis weryfikuje się kluczem publicznym certyfikatu wbudowanego w kontener CMS. Integralność bajtów plus powiązanie klucza. Nie mówi nic o tym, kto ten klucz posiada. Napastnik, który edytuje kontrakt i podpisuje go ponownie samowygenerowanym certyfikatem, dostaje svValid, bo matematyka jest wewnętrznie spójna, a pole SignerName pokaże cokolwiek, co napastnik wpisał do certyfikatu
CoversWholeDocument zamyka drugą lukę. Aktualizacje przyrostowe PDF pozwalają pisarzowi dokleić zawartość po podpisie bez jego łamania — to zamierzone zachowanie i tak działają workflowy wielopodpisowe. Flaga jest liczona przy weryfikacji i jest prawdziwa tylko wtedy, gdy oba segmenty plus luka /Contents rozpięte są na cały plik. SignedRevisionLength podaje rozmiar podpisanego przedrostka, a UnsignedTrailingBytes liczbę bajtów dodanych po nim. Dla pliku, który deklaruje 48 000-bajtową podpisaną rewizję wewnątrz pliku 52 300-bajtowego, UnsignedTrailingBytes wynosi 4300, a CoversWholeDocument jest fałszywe
Pipeline przyjęcia archiwum nie powinien akceptować samego svValid z fałszywym CoversWholeDocument. Najpierw puść AnalyzeLoadedSignatureRevisions: klasyfikuje on każdą rewizję doklejoną po wybranym podpisie, wypisuje zmienione nazwy pól w ChangedFieldNames i raportuje, czy zmiany szanują uprawnienia DocMDP i FieldMDP ustawione przez podpisującego, przez DocMDPCompliant i FieldMDPCompliant. Późniejszy podpis dodany w pustym polu podpisu to rutyna. Rewizja przepisująca obiekty stron — nie, a ChangeKinds w analizie jest tym, co rozdziela te dwa przypadki
Sprawdzanie podpisującego wobec własnych kotwic zaufania
Zaufanie to osobne wywołanie w HotPDF i ten podział to dobry domyśl. VerifyLoadedSignatureWithTrust najpierw robi to samo sprawdzenie zakresów bajtów, zwracając cvsSignatureInvalid, gdy ono pada, a potem buduje ścieżkę certyfikatów od podpisującego do kotwic, które podajesz w THPDFCertificateValidationOptions.TrustAnchors. Po drodze ocenia dowody odwołania: odpowiedzi OCSP i CRLi zapisane w słownikach DSS i /VRI dokumentu są zbierane automatycznie, a te, które dostarczysz w OCSPResponses albo CRLs, dołączają do puli
uses
  System.IOUtils;

var
  Options: THPDFCertificateValidationOptions;
  Info: THPDFSignatureInfo;
  Trust: THPDFCertificateValidationStatus;
begin
  Options := THPDFCertificateValidationOptions.Default;
  SetLength(Options.TrustAnchors, 1);
  // Certyfikat korzenia w DER; pliki PEM przekonwertuj przed wczytaniem
  Options.TrustAnchors[0] := TFile.ReadAllBytes('company-root.cer');
  Options.RevocationMode := rvmBestEffort;

  Trust := Pdf.VerifyLoadedSignatureWithTrust(0, Options, Info);
  if Trust = cvsTrusted then
    Writeln('Signed by a certificate chaining to our root')
  else
    Writeln('Not trusted: ', Info.CertificateValidation.Issue);
end;
Tryb odwołań to wybór polityki. rvmBestEffort używa dowodów, jakie są dostępne, i jedzie dalej, gdy niczego nie znajdzie, podczas gdy rvmRequire zamienia brak dowodów w cvsRevocationUnknown. Dla kontraktów audytowanych za lata rvmRequire to bezpieczniejsze ustawienie, pod warunkiem że twoi podpisujący osadzają dane OCSP albo CRL w chwili podpisywania; bez tych dowodów w pliku każdy dokument wraca jako cvsRevocationUnknown
Dlaczego dokumenty wczytane ze strumienia zwracają svSourceUnavailable?
Wywołania oparte na pliku — czyli jednoargumentowe VerifyLoadedSignature, VerifyLoadedSignatureEx i plikowe VerifyLoadedSignatureWithTrust — potrzebują, by komponent pamiętał, z jakiego pliku przyszedł dokument. Dokument wczytany przez LoadFromStream nie ma nazwy pliku do ponownego otwarcia. To samo obowiązuje po przeładowaniu hasłem używanym dla dokumentów szyfrowanych, opisanym w artykule o szyfrowaniu PDF AES-256 w Delphi, bo komponent gubi referencję do pliku źródłowego, gdy tylko odszyfruje dokument. W obu przypadkach przeciążenia oparte na pliku zwracają svSourceUnavailable i nie zgadują
Przeciążenia z TStream biorą oryginalne surowe bajty stamtąd, gdzie je trzymasz: pliku, bufora pamięci, bloba w bazie. Pozycja strumienia jest odtwarzana po haszowaniu, więc ten sam strumień można podawać kolejno kilku indeksom podpisów. VerifyAllLoadedSignatures, które zwraca true tylko wtedy, gdy istnieje co najmniej jedno pole podpisu i każde pole weryfikuje się jako svValid, idzie ścieżką plikową, więc na dokumencie wczytanym ze strumienia zwraca false, cokolwiek podpisy by zawierały. Iteruj zamiast tego po przeciążeniu strumieniowym
function AllSignaturesValid(Pdf: THotPDF; Src: TStream): Boolean;
// Helper do dopisania przez czytelnika: strumieniowy odpowiednik
// VerifyAllLoadedSignatures dla dokumentów wczytanych przez LoadFromStream
var
  I, Count: Integer;
  Info: THPDFSignatureInfo;
begin
  Count := Pdf.GetLoadedSignatureFieldCount;
  Result := Count > 0;
  for I := 0 to Count - 1 do
    if Pdf.VerifyLoadedSignature(I, Src, Info) <> svValid then
    begin
      Writeln(Info.FieldName, ': status ', Ord(Info.Status));
      Exit(False);
    end;
end;
Weryfikacja zakresów bajtów, budowanie ścieżek do kotwic zaufania, podpisywanie PAdES i szyfrowanie AES-256 mieszkają w tej samej natywnej bibliotece VCL dla Delphi i C++Builder, z haszowaniem RSA i sprawdzaniem wypełnienia zrobionym w kodzie Pascala; edycje, wspierane wersje IDE i szersza lista funkcji są na stronie produktu HotPDF Delphi Component