Podpisany PDF może nieść sfabrykowaną stronę, przechodzić sprawdzanie digesta CMS i raportować, że jego podpis pokrywa cały dokument — wszystko naraz. Każdy podpisany bajt zostaje dokładnie taki, jak zostawił go signer, /ByteRange wciąż startuje od 0 i kończy na rozmiarze pliku, a dodatkowe obiekty siedzą w tym jednym odcinku pliku, który podpis PDF celowo wyłącza z digesta: przestrzeni zarezerwowanej dla szesnastkowego stringa /Contents
Ten odcinek jest większy, niż większość ludzi wyobraża. Rezerwacja 8 192 bajtów na kontener CMS kładzie na dysku 16 384 cyfry szesnastkowe, i cokolwiek z nich prawdziwy podpis nie zużyje, jest wypełniane cyfrą 0. Weryfikator, który pyta tylko, czy przerwa między dwoma zakresami jest niepusta, nigdy nie patrzy, co przerwa trzyma. To samo pytanie o układ pojawia się z przeciwnej strony, gdy kontrakt potrzebuje kontrpodpisu: podpis akceptującego musi zostać doklejony bez dotknięcia jednego bajta, który podpisał dostawca, a jego placeholder ma wylądować dokładnie w kształcie, jaki surowy weryfikator przyjmuje
Co przerwa ByteRange musi zawierać
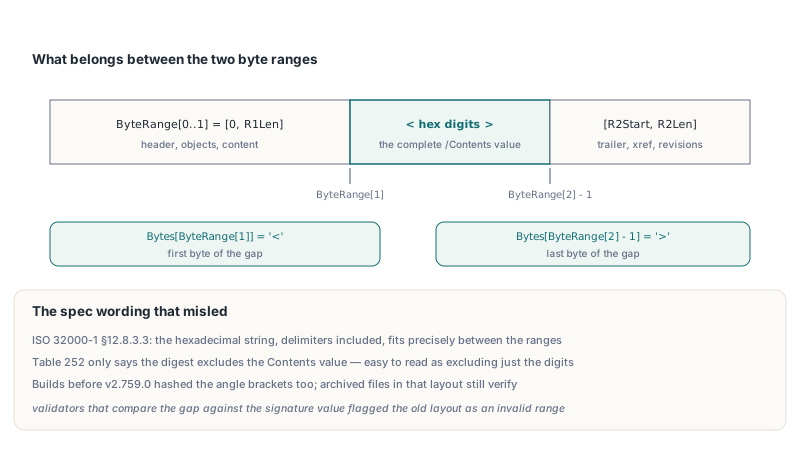
Przerwa musi trzymać kompletną wartość /Contents i nic poza tym. ISO 32000-1 §12.8.3.3 mówi, że ciąg szesnastkowy, wraz ze swoimi delimiterami < i >, mieści się dokładnie w przestrzeni między dwoma zakresami bajtów, a ISO 32000-2 §12.8.1 niesie tę samą regułę dalej. Tabela 252 i dokumenty PAdES formułują to luźniej, mówiąc tylko, że digest wyłącza wartość Contents. Przeczytane szybko brzmi to jak „wyłącz cyfry szesnastkowe”, i signer idący za tą luźniejszą lekturą hashuje oba nawiasy kątowe razem z całą resztą. Walidatory porównujące przerwę z wartością podpisu oflagują wtedy zakres bajtów jako invalid
HotPDF trzyma się sformułowania z §12.8.3.3 na obu swoich trasach podpisywania. THotPDF.PreparePDFForSigning kończy pierwszy zakres natychmiast przed < i zaczyna drugi natychmiast po >, a strumieniowe przygotowanie wewnątrz potoku podpisu CMS liczy te same offsety. Placeholder /ByteRange w słowniku podpisu to literał o stałej szerokości, więc wpinanie prawdziwych liczb nigdy nie przesuwa bajta, a tablica odsyłaczy pozostaje ważna. Każda z czterech wartości jest wyrównana do prawej w dziesięcioznakowym polu — dlatego plik podpisany tą drogą pokazuje /ByteRange [, po którym biegną ciągi spacji. Zapłaciliśmy za ten padding raz, jadąc własnym samodzielnym weryfikatorem: pierwsza wersja ciąła cztery liczby po pojedynczych spacjach i nie znalazła nic, a szesnastkowy /Contents dał prawdziwe bajty CMS dopiero po zdjęciu końcowego zerowego paddingu
Dwa bajty wystarczają, żeby samodzielnie sprawdzić każdy podpisany plik, niezależnie od tego, kto go wyprodukował. Bajt pod offsetem ByteRange[1] musi być <, a bajt pod offsetem ByteRange[2] - 1 musi być >. Helper poniżej nie jest częścią biblioteki; to tuzin linii, które możesz wpuścić do narzędzia audytowego, karmiąc go tablicą ByteRange z GetLoadedSignatureInfo
// Sugerowany helper do twojego własnego kodu audytowego, nie API HotPDF
function GapIsSpecLayout(const FileName: string;
  const BR: array of Int64): Boolean;
var
  FS: TFileStream;
  B: AnsiChar;
begin
  Result := False;
  if Length(BR) <> 4 then Exit;
  FS := TFileStream.Create(FileName, fmOpenRead or fmShareDenyWrite);
  try
    FS.Position := BR[1];               // pierwszy bajt przerwy
    if (FS.Read(B, 1) <> 1) or (B <> '<') then Exit;
    FS.Position := BR[2] - 1;           // ostatni bajt przerwy
    if (FS.Read(B, 1) <> 1) or (B <> '>') then Exit;
    Result := True;
  finally
    FS.Free;
  end;
end;

// Użycie, po Pdf.LoadFromFile('Signed.pdf'):
//   if not GapIsSpecLayout('Signed.pdf',
//     Pdf.GetLoadedSignatureInfo(0).ByteRange) then
//     Writeln('Nawiasy siedzą wewnątrz podpisanych zakresów');
W kryptograficznej połowie OpenSSL weryfikuje CMS niezależnie: sklej dwa zakresy w jeden plik i podaj go jako zawartość zewnętrzną, na przykład openssl cms -verify -binary -inform DER -in contents.der -content signed-ranges.bin -noverify. To polecenie sprawdza digest i podpis po dokładnie tych bajtach, które mu podasz. Przerwy nigdy nie widzi, więc dwubajtowe sprawdzenie powyżej wciąż jest twoją robotą
Czemu sprawdzenie niepustej przerwy przepuszcza podmianę podpisu?
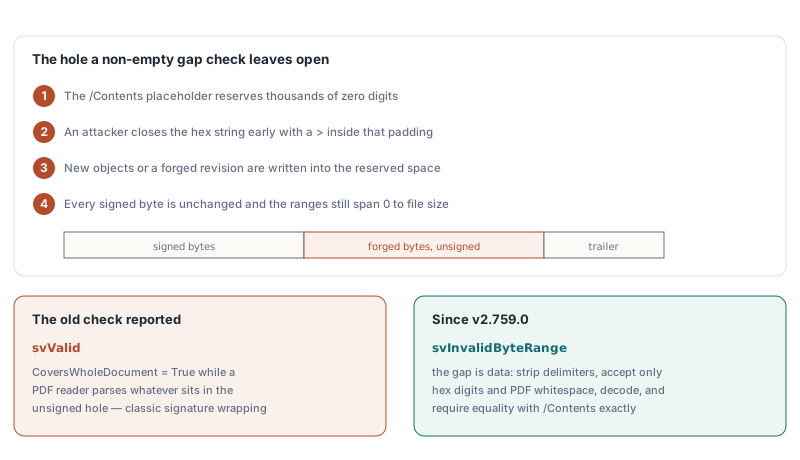
Niepusta przerwa dowodzi, że coś zostało wyłączone z digesta, i nie mówi nic o czym. To cała powierzchnia ataku. Placeholder /Contents jest rezerwowany z tysiącami zerowych cyfr, a prawdziwy kontener CMS rzadko go wypełnia. Atakujący zamyka szesnastkowy ciąg wcześnie wewnątrz tego paddingu swoim >, wpisuje nowe obiekty albo całą sfabrykowaną rewizję w resztę zarezerwowanej przestrzeni i zostawia zakresy bajtów nietknięte. CMS się wciąż weryfikuje, bo każdy podpisany bajt jest niezmieniony. Zakresy wciąż biegną od 0 do rozmiaru pliku. Weryfikator, który staje na „przerwa jest niepusta”, raportuje svValid z ustawionym CoversWholeDocument na True, podczas gdy każdy parser PDF otwierający plik idzie za obiektami siedzącymi w niepodpisanej dziurze
THotPDF.VerifyLoadedSignatureEx traktuje przerwę jako dane do walidacji. Kiedy sprawdzenie CMS przejdzie, weryfikator czyta przerwę, zdejmuje delimitery i przyjmuje wyłącznie cyfry szesnastkowe plus pięć bajtów białych PDF (tabulator, wysuw linii, wysuw strony, powrót karetki, spacja). Zdekodowane cyfry muszą potem równać się bajt po bajcie własnemu /Contents słownika podpisu. Obcy >, jeden bajt binarny albo zdekodowana wartość o bajt za długa lub za krótka zamieniają wynik w svInvalidByteRange, i to samo robi przerwa większa niż 64 MiB. To samo sprawdzenie działa w ValidateLoadedSignatureBatch; VerifyAllLoadedSignatures i VerifyLoadedSignatureWithTrust idą przez ścieżkę pojedynczego podpisu, więc dziedziczą je również
Jeden układ jest celowo przepuszczany: pliki, których signer zostawił nawiasy wewnątrz podpisanych zakresów, więc przerwa trzyma same cyfry. Dla takich weryfikator potwierdza, że bajt tuż przed przerwą to <, a bajt tuż po niej to >, a potem stosuje ten sam test cyfr i białych znaków. Odrzucenie tego układu nie kupowałoby żadnego bezpieczeństwa, bo przerwa i tak nie zawiera niczego poza wartością podpisu, a wywaliłoby archiwalne kontrakty, które są całkowicie nietknięte. Przyjmowanie go to właściwy domyślny wybór
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  Status: THPDFSignatureVerifyStatus;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('SignedTwice.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Status := Pdf.VerifyLoadedSignatureEx(I, Info);
      case Status of
        svValid:
          if Info.CoversWholeDocument then
            Writeln(Info.FieldName, ': valid, covers the whole file')
          else
            Writeln(Info.FieldName, ': valid, ',
              Info.UnsignedTrailingBytes, ' bytes appended later');
        svInvalidByteRange:
          Writeln(Info.FieldName, ': ByteRange gap rejected (wrapping?)');
        svSourceUnavailable:
          Writeln('Loaded from a stream: use the TStream overload');
      else
        Writeln(Info.FieldName, ': failed, status ', Ord(Status));
      end;
    end;
  finally
    Pdf.Free;
  end;
end;
Zarówno GetLoadedSignatureFieldCount, jak i indeks podawany do VerifyLoadedSignatureEx liczą pola podpisu w kolejności pól formularza, od 0. W pliku skontrpodpisanym podpis dostawcy ląduje w pierwszej gałęzi z CoversWholeDocument = False i dodatnim UnsignedTrailingBytes: wszystko, co doklejono po nim, rewizja akceptującego włącznie. Jeśli podstawy tego API są dla ciebie nowe, przewodnik po weryfikacji cyfrowych podpisów PDF z HotPDF omawia wartości statusu i rekord informacyjny głębiej
Kontrpodpisywanie z AddLoadedSignedSignatureField
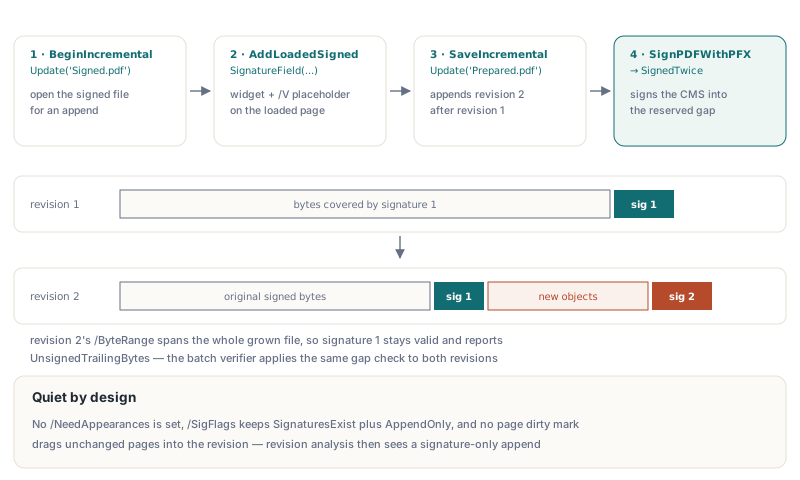
Kontrpodpis bierze cztery wywołania: otwórz podpisany plik przez BeginIncrementalUpdate, dodaj pole przez AddLoadedSignedSignatureField, zapisz nową rewizję przez SaveIncrementalUpdate, a potem podpisz przygotowany plik funkcją klasową THotPDF.SignPDFWithPFX. Poziom strony THPDFPage.AddSignedSignatureField się tu nie stosuje, bo CurrentPage jest nil w trakcie aktualizacji przyrostowej; dokument jest załadowany, a nie układany. Metoda dokumentu załadowanego tworzy widget na istniejącej stronie i wiesza pod /V ten sam placeholder słownika podpisu, jaki buduje ścieżka nowego dokumentu, więc obie trasy podpisywania widzą identyczne bajty. Samą pierwszą sygnaturę przeprowadza przez potok PFX artykuł o tworzeniu cyfrowych podpisów PAdES w Delphi
var
  Pdf: THotPDF;
  FieldIndex: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.BeginIncrementalUpdate('Signed.pdf');
    // Strona 0, prostokąt widgeta w punktach, 8192 bajtów zarezerwowanych na CMS
    FieldIndex := Pdf.AddLoadedSignedSignatureField(0, 320, 60, 520, 120,
      'ApproverSignature', 8192, 'adbe.pkcs7.detached',
      'Approved for payment', 'Head office');
    if FieldIndex < 0 then
      raise Exception.Create('Page index out of range');
    Pdf.SaveIncrementalUpdate('Prepared.pdf');
  finally
    Pdf.Free;
  end;

  // Podpisuje pierwszy niewypełniony placeholder; podnosi wyjątek przy błędach PFX albo krypto
  if not THotPDF.SignPDFWithPFX('Prepared.pdf', 'SignedTwice.pdf',
    'approver.pfx', 'pfx-password') then
    raise Exception.Create('Second signature failed');
end;
Lista parametrów jest krótka, ale każda wartość ma widoczny efekt. ContentsBytes ma domyślnie 8192 i wymiaruje zdekodowany kontener CMS; placeholder na dysku trzyma dwa razy tyle cyfr szesnastkowych, z podłogą 64 bajtów. SubFilter ma domyślnie adbe.pkcs7.detached, a Reason, Location i ContactName lądują w słowniku podpisu jako /Reason, /Location i /ContactInfo, obok znacznika czasu /M wziętego w chwili tworzenia pola. Wartość zwrotna to indeks nowego pola albo -1, gdy indeks strony jest poza zakresem. Pusta nazwa pola albo prostokąt o zerowej szerokości lub wysokości podnoszą wyjątek, zanim cokolwiek zostanie zapisane
Co doklejona rewizja niesie, a czego nie rusza
AddLoadedSignedSignatureField jest celowo cichszy od swoich krewnych. Pozostali twórcy pól AddLoaded* ustawiają /NeedAppearances true na AcroForm, co prosi przeglądarkę o regenerację wyglądów pól przy otwarciu pliku. Na podpisanym dokumencie ta regeneracja może przepisać zawartość objętą pierwszym signerem. Nowa metoda usuwa więc flagę z powrotem, kiedy plik źródłowy jej nie niósł, a plik, który przyszedł z /NeedAppearances, trzyma ją dokładnie tak, jak była. /SigFlags zachowuje swoje istniejące bity i zyskuje 3 — SignaturesExist (1) plus AppendOnly (2) z ISO 32000-1 §12.7.2, tabela 219
Zostaw MarkDirty w spokoju dla strony. W trybie przyrostowym nowo utworzone obiekty są zapisywane automatycznie, a załadowane tylko wtedy, gdy coś je oznaczy. Dodanie widgeta do /Annots strony i do AcroForm /Fields samo wkłada do nowej rewizji wszystkie obiekty pośrednie posiadające te tablice. Jawne oznaczenie strony ciągnie za sobą słownik strony nawet wtedy, gdy jego tablica /Annots mieszka w osobnym obiekcie, a analiza rewizji raportuje wtedy modyfikację strony w rewizji, która powinna zawierać nic poza polem podpisu
Słownik placeholdera zapisuje /ByteRange przed /Contents. Ta kolejność ma znaczenie, jeśli post-processujesz przygotowany plik własnymi narzędziami: PreparePDFForSigning znajduje najpierw wartownika /ByteRange, a potem szuka w przód następnego /Contents <. Słownik z zamienionymi kluczami wysłałby to szukanie w przód za jego własny szesnastkowy ciąg, w cokolwiek przyjdzie dalej w pliku
Kiedy pierwszy signer nałożył restrykcję DocMDP albo FieldMDP, SaveIncrementalUpdateAuthenticated to ostrzejszy sposób zapisania rewizji 2. Zapisuje do pliku kandydata w tym samym katalogu, uwierzytelnia każdy podpis niosący politykę transformacji, ewaluuje wszystkie rewizje po każdej z nich i publikuje kandydata tylko wtedy, gdy każda polityka pozwala na zmianę. Na nieskrępowanym kontrakcie zwykły SaveIncrementalUpdate robi robotę z mniejszą ceremonią
Podawanie digesta zewnętrznemu signerowi albo HSM
Nic w przepływie się nie zmienia, gdy CMS przychodzi z karty smart, HSM albo zdalnej usługi podpisującej; zmienia się tylko ostatni krok. THotPDF.PreparePDFForSigning łata /ByteRange w przygotowanych bajtach i zwraca dwa zakresy liczone od 0, których przerwa to cały string /Contents, plus ContentsHexStart — indeks pierwszej cyfry szesnastkowej w AnsiString liczony od 1 — oraz ContentsHexLen. Mieszanie offsetów pliku liczonych od 0 z indeksami stringa licznymi od 1 to klasyczny off-by-one w tym kroku. Przykład asertuje obie pozycje delimiterów, zanim cokolwiek zhashuje
var
  Bytes, ToSign, CmsHex: AnsiString;
  R1Start, R1Len, R2Start, R2Len, HexStart, HexLen: Integer;
begin
  Bytes := LoadFileAsAnsiString('Prepared.pdf');   // twój helper
  if not THotPDF.PreparePDFForSigning(Bytes, R1Start, R1Len,
    R2Start, R2Len, HexStart, HexLen) then
    raise Exception.Create('No signature placeholder found');

  // Sugerowane sprawdzenia zdroworozsądkowe (twoje, nie wywołania biblioteki):
  // '<' kończy zakres 1, '>' siedzi tuż przed zakresem 2
  Assert(Bytes[R1Start + R1Len + 1] = '<');
  Assert(Bytes[R2Start] = '>');

  ToSign := Copy(Bytes, R1Start + 1, R1Len) + Copy(Bytes, R2Start + 1, R2Len);
  CmsHex := SignDetachedWithHsm(ToSign);           // twój signer CMS, DER w hexie
  if not THotPDF.InsertSignatureHexAt(Bytes, HexStart, HexLen, CmsHex) then
    raise Exception.Create('CMS does not fit the reserved space');
  SaveAnsiStringToFile(Bytes, 'SignedTwice.pdf');  // twój helper
end;
Przygotuj dokładnie jeden placeholder na rewizję. PreparePDFForSigning łata pierwszego nieopatchowanego wartownika /ByteRange, jaki znajdzie, a drugi placeholder zostawiony w tej samej rewizji siedzi wewnątrz bajtów, które pierwsza sygnatura obejmuje, więc wypełnienie go później psuje tę sygnaturę. Do wpisania CMS z powrotem właściwą komendą jest InsertSignatureHexAt ze zwróconymi offsetami. InsertSignatureHex szuka pierwszego stringa /Contents, którego cyfry są wszystkie zerami — działa na pliku z pojedynczym pustym placeholderem; z offsetami w ręku nie ma czego szukać i niczego nie da się źle dopasować. Krótszy CMS jest dopełniany 0 na końcu, przed zamykającym >. Dłuższy sprawia, że InsertSignatureHexAt zwraca False, nie dotykając bajtów pliku
Co dowodzi sprawdzenie przerwy, a czego nie?
Sprawdzenie przerwy zamyka jedną konkretną dziurę. svValid nadal znaczy integralność bajtów plus podpis pasujący do certyfikatu wpisanego w CMS; to, czy ten certyfikat łańcuchuje się do zaakceptowanego zaufanego korzenia, odpowiada VerifyLoadedSignatureWithTrust, dostawszy twoje korzenie zaufania i dowody rewokacji. Bez bajtów źródłowych nic nie dociera do svValid w ogóle. VerifyLoadedSignatureEx czyta je z pliku, z którego dokument został załadowany, i zwraca svSourceUnavailable dla dokumentu załadowanego ze strumienia, gdzie przeciążenie TStream VerifyLoadedSignature bierze je od ciebie
Dla pierwszej sygnatury w pliku skontrpodpisanym CoversWholeDocument jest poprawnie False. To, czy doklejona rewizja tylko dodała podpis, czy też zmieniła strony, to pytanie dla AnalyzeLoadedSignatureRevisions, wyjaśnionego w DocMDP, FieldMDP i analizie rewizji w HotPDF
Układ z nawiasami przecieka też do załączonego MAC PDF zdefiniowanego w ISO TS 32004 (/MACLocation /AttachedToSig), którego sprawdzenie porównuje offsety z dokładnymi pozycjami < i > w pliku. HotPDF przyjmuje tam oba układy. Domowe narzędzie z zaszytymi na sztywno offsetami włączającymi nawiasy to zwykle pierwsza rzecz, która pada, gdy spotka plik podpisany w układzie §12.8.3.3, a puszczenie dwubajtowego helpera z pierwszej sekcji na wyjściu własnego narzędzia zabiera minutę
Większość kłopotów z podpisami w tej okolicy zaczyna się, gdy narzędzie podpisujące, narzędzie kontrpodpisujące i narzędzie audytujące mają różne zdanie o tym, gdzie idą nawiasy. HotPDF, natywny komponent PDF dla Delphi i C++Builder pisze układ §12.8.3.3 na każdej trasie podpisywania, sprawdza przerwę bajt po bajcie na każdej ścieżce weryfikacji i dokleja kontrpodpisy jako czyste rewizje przyrostowe z jednego API