OID 2.999.3을 흔한 대충 만든 DER 헬퍼가 그렇듯 첫 두 아크를 한 바이트에 담아 인코딩하면, 디코더는 1.15.3을 내놓습니다. CMS 읽기가 같은 방식으로 잘못되는 사례가 둘 더 있습니다. 이웃의 바이트까지 삼켜 버리는 인증서 개수와, 잘못된 필드에서 읽은 일련번호로 맞춰 보는 서명자 매치입니다. PDF Library for Delphi(PDFlibPas)의 서명 리더는 /Contents의 CMS를 순수 DER로 훑고, 모든 중첩 읽기를 부모 엘리먼트로 경계 짓고, CMS가 선언한 길이에서 패딩을 잘라 내며, 결합된 첫 OID 아크를 base-128로 인코딩합니다
서명의 읽기 쪽이 필요한 코드는 많습니다. 장기 검증은 해지 데이터를 가져 오기 전에 기존 서명에서 서명자 인증서와 그 발급자들을 꺼내야 하고, 감사 보고서는 누가 서명했는지 밝혀야 합니다. Linux의 Lazarus 빌드는 기댈 Windows 메시지 함수가 없습니다. 플랫폼 CMS 호출은 Windows 밖에서 실패를 반환하도록 스텁되어 있기 때문이고, 그래서 PDFlibPas는 이 워크를 순수 Pascal로 수행하며 CryptoAPI를 전혀 쓰지 않습니다
서명된 PDF에서 서명자 인증서 읽기
다섯 개의 TPDFlib 메서드가 읽기 쪽 전체를 맡고, 각각 InputFile, Password, FieldName을 받습니다. 모든 호출은 파일을 읽기 전용으로 열고 답한 뒤 다시 닫으므로 관리할 문서 상태가 없습니다. GetSignatureEmbeddedCertificateCount와 GetSignatureEmbeddedCertificateDER는 인코딩 순서대로 CMS certificates 집합을 나열합니다. GetSignatureSignerCertificateDER는 주어진 SignerInfo를 만든 인증서를 반환하고, GetSignatureCertificateChainLength와 GetSignatureCertificateChainDER는 그 서명자에서 서명이 실어 온 가장 먼 발급자까지 걸어 갑니다. 인덱스는 모두 0부터 시작합니다
결과는 AnsiString으로 돌아오고, 그대로 보관하는 편이 좋습니다. string이나 TStrings를 거친 DER 덩어리는 문자 집합 변환을 통과하고, 반대편에서 나온 바이트는 더 이상 파싱되지 않습니다. 라이브러리가 인증서 목록을 AnsiString 배열로 유지하고 URL 목록을 한 줄에 하나씩인 텍스트로 반환하는 것도 같은 이유입니다. 주소는 평범한 ASCII라 변환을 살아 남지만 인증서 바이트는 그렇지 않습니다
uses
  SysUtils, Classes, PDFlibrary, PDFlibEnterprise;

procedure SaveDer(const FileName: string; const Der: AnsiString);
var
  Fs: TFileStream;
begin
  Fs := TFileStream.Create(FileName, fmCreate);
  try
    if Der <> '' then
      Fs.WriteBuffer(Der[1], Length(Der));
  finally
    Fs.Free;
  end;
end;

const
  Src = 'contract-signed.pdf';
  Field = 'Signature1';
var
  Pdf: TPDFlibEnterprise;
  Count, ChainLen, I: Integer;
  SignerDer, LastDer: AnsiString;
begin
  Pdf := TPDFlibEnterprise.Create;
  try
    Count := Pdf.GetSignatureEmbeddedCertificateCount(Src, '', Field);
    WriteLn(Field, ': ', Count, ' certificate(s) in the CMS');
    for I := 0 to Count - 1 do
      SaveDer(Format('embedded-%d.cer', [I]),
        Pdf.GetSignatureEmbeddedCertificateDER(Src, '', Field, I));

    SignerDer := Pdf.GetSignatureSignerCertificateDER(Src, '', Field, 0);
    if SignerDer = '' then
      raise Exception.CreateFmt('%s: signer certificate missing or not matched', [Field]);
    SaveDer('signer.cer', SignerDer);

    ChainLen := Pdf.GetSignatureCertificateChainLength(Src, '', Field, 0);
    for I := 0 to ChainLen - 1 do
      SaveDer(Format('chain-%d.cer', [I]),
        Pdf.GetSignatureCertificateChainDER(Src, '', Field, 0, I));
    if ChainLen > 0 then
    begin
      // 마지막 연결에는 서명이 내장하지 않은 발급자가 아직 남아 있을 수 있습니다
      LastDer := Pdf.GetSignatureCertificateChainDER(Src, '', Field, 0, ChainLen - 1);
      WriteLn('Issuer locations: ', Pdf.GetCertificateIssuerURLs(LastDer));
    end;
  finally
    Pdf.Free;
  end;
end;
이 프로그램의 결과 가운데 둘은 오독하기 쉽습니다. 개수 0은 그 자체로는 별 정보를 주지 않습니다. 필드가 없거나, 암호가 틀렸거나, DER이 아닌 덩어리거나, 선택적인 certificates 집합을 아예 생략한 SignedData까지 전부 0이나 빈 문자열로 돌아옵니다. 예제가 그러하듯 숫자 옆에 필드 이름을 기록하지 않으면 엉뚱한 파일을 디버깅하게 됩니다. 둘째는 체인 길이입니다. 체인 빌더는 서명에 내장된 인증서만 쓰므로 자기 서명 루트 전에 끝나는 체인도 정상입니다. 테스트 루트가 발급한 데모 인증서로 파일에 서명하면 그 루트는 CMS에 없으므로 GetSignatureCertificateChainLength는 1을 반환합니다. 다음 홉은 GetCertificateIssuerURLs가 보고하는 주소에서 가져 오는데, 이 호출은 장기 검증 API의 나머지와 함께 Enterprise 에디션에 속합니다
서명자 매치 자체는 RFC 5652 §5.3이 허용하는 SignerIdentifier의 두 형태를 모두 처리합니다. issuerAndSerialNumber는 모두가 테스트하는 형태입니다. 태그 $80의 암시적 태깅 OCTET STRING인 [0] subjectKeyIdentifier 형태는 손으로 작성한 리더가 가장 자주 잊는 가지인데, 키 식별자로 자신을 밝히는 서명자는 실제로 이 형태를 내보냅니다. issuer-and-serial 형태를 쓸 때는 두 반쪽이 모두 맞아야 합니다. 일련번호는 하나의 발급자 안에서만 유일하므로 일련번호만으로 맞춰 보면 다른 CA의 인증서에 걸릴 수 있습니다
/Contents 중 실제 CMS인 부분은 얼마일까?
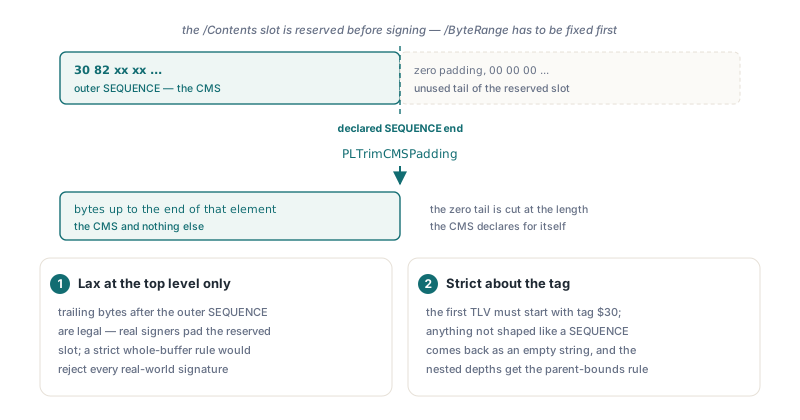
바깥 SEQUENCE가 덮는 접두부만 CMS에 속하고, PDFlibCMSRead 유닛의 PLTrimCMSPadding은 그 뒤를 전부 잘라 냅니다. 이유는 순서입니다. ISO 32000-1 §12.8.1은 서명 값이 존재하기 전에 /ByteRange가 확정되기를 요구하므로, 서명자는 /Contents 헥스 문자열을 미리 예약해 넉넉하게 잡은 뒤 CMS가 확정되면 안 쓴 꼬리를 0으로 채웁니다. 그래서 전형적인 서명 파일은 CMS 뒤에 서명자가 과잉 예약한 만큼의 0이 이어지는 꼬리를 실어 다닙니다
PLTrimCMSPadding은 첫 TLV를 읽고 태그 $30을 요구한 뒤 그 엘리먼트 끝까지의 바이트를 반환합니다. 30 03 02 01 00 00 00 00을 먹이면 처음 다섯 바이트가 돌아오고, 'not der'을 먹이면 빈 문자열이 돌아옵니다. 꼬리 바이트가 합법인 곳은 이 최상위가 유일합니다. 엘리먼트가 버퍼 전체를 소비해야 한다는 엄격한 규칙이라면 평범한 서명 파일을 거부할 테고, 모든 깊이에 '남는 것은 아무래도 좋다'는 느슨한 규칙을 적용하면 중첩 필드가 결국 자기 소유가 아닌 바이트를 읽어 버리게 됩니다
DER 리더에 부모 끝 오프셋이 왜 필요할까?
중첩 엘리먼트는 부모 안에서 끝날 때만 유효한데, 버퍼 끝과 비교하는 것으로는 그걸 증명하지 못하기 때문입니다. PDFlibASN1의 DERReadTLV는 각 엘리먼트를 문자열 전체에 대해 경계 짓고, 끝을 넘어 달리는 길이는 거부하며, 계산을 뺄셈으로 처리해 $7FFFFFFF처럼 조작된 4바이트 길이가 검사를 음수로 랩시킬 수 없게 합니다. 그건 메모리 안전이며, 엘리먼트가 발견된 자리에 있어야 하는지에 대해서는 아무 말도 하지 않습니다
issuerAndSerialNumber가 40바이트를 선언하는데 그 안의 issuer Name은 60을 주장하는 SignerInfo를 상상해 보세요. 모든 바이트는 여전히 버퍼 안에 있으므로 버퍼 경계 리더는 Name을 받아들이고, 뒤따르는 다이제스트 알고리즘에서 '일련번호'를 읽어 낸 다음 그 쌍을 내장된 인증서들과 비교합니다. 아무것도 실패하지 않습니다. 가끔은 그 비교가 잘못된 인증서를 상대로 성공하기까지 합니다
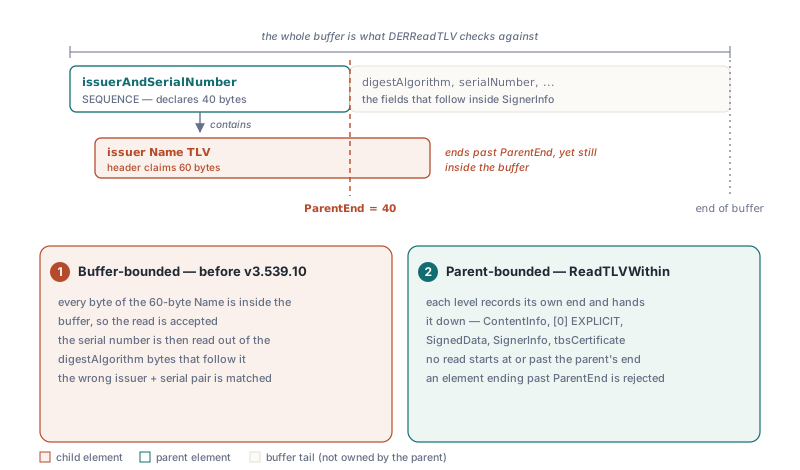
PDFlibPas의 CMS 워커는 부모의 끝 위치를 모든 읽기에 실어 나릅니다. ContentInfo(RFC 5652 §3)부터 [0] EXPLICIT 래퍼, SignedData 필드(§5.1), 각 SignerInfo와 그 식별자를 거쳐 서명자를 맞춰 볼 때 읽는 tbsCertificate 필드까지입니다. 공개된 DERReadTLV 위에 타임스탬프 토큰이나 OCSP 응답을 위한 자체 워커를 작성한다면 같은 패턴을 십여 줄 코드로 표현할 수 있습니다:
uses
  PDFlibASN1;

// 자식 읽기 하나. 부모를 넘어 끝나려 하면 거부합니다.
function ReadChild(const Data: AnsiString; ParentEnd: Integer;
  var Offset: Integer; out Tag: Byte; out Start, Len: Integer): Boolean;
begin
  Result := False;
  if (Offset < 1) or (Offset >= ParentEnd) then
    Exit;                          // 부모 안에 남은 것이 없음
  if not DERReadTLV(Data, Offset, Tag, Start, Len) then
    Exit;
  Result := Offset <= ParentEnd;  // Offset은 이제 자식 바로 다음에 놓임
end;

// 내용이 아래 범위에 걸치는 SET OF의
// Data[SetStart .. SetEnd - 1] SEQUENCE 멤버를 셉니다. 경계를 넘는 첫 멤버에서 멈춥니다.
function CountSequences(const Data: AnsiString; SetStart, SetEnd: Integer): Integer;
var
  Offset, Start, Len: Integer;
  Tag: Byte;
begin
  Result := 0;
  Offset := SetStart;
  while Offset < SetEnd do
  begin
    if not ReadChild(Data, SetEnd, Offset, Tag, Start, Len) then
      Break;                       // 재동기화 없음: 정렬은 이미 깨짐
    if Tag = $30 then
      Inc(Result);
  end;
end;Break에 주목하세요. certificates 집합과 signerInfos 집합 안에서 PLExtractCMSCertificates는 같은 일을 합니다. 집합 끝을 넘어 달리는 엘리먼트가 루프를 멈추고, 함수는 그때까지 받아들인 인증서를 반환합니다. 뒤따르는 crls나 signerInfos 바이트를 마지막 인증서에 붙이는 일은 결코 없습니다. 나쁜 엘리먼트를 건너뛰고 계속 진행하는 게 유혹적이지만 그건 잘못된 판단입니다. 선언된 길이 하나가 틀리는 순간 리더는 다음 엘리먼트가 어디서 시작하는지 더는 알 수 없고, 어떤 '복구'든 어떤 바이트가 태그처럼 보이는지에 대한 추측일 뿐입니다. 루프가 멈춘 상태에서는 둘째 인증서가 한 바이트라도 넘어서는 집합이 개수 1과 첫 인증서의 바이트를 인코딩된 그대로 돌려줍니다
2.999.3이 어떻게 1.15.3으로 나올까?
OID의 첫 두 아크는 하나의 서브식별자로 결합되고, 그 서브식별자는 다른 아크와 마찬가지로 base-128로 인코딩됩니다. 한 바이트가 아닙니다. X.690 §8.19.4는 이 값을 40 * arc1 + arc2로 정의합니다. Byte(...)로 기록하는 인코더는 127, 즉 2.47까지는 맞습니다. 2.999에서 합은 1079인데 byte 캐스트는 55를 남기고, 55는 1.15로 디코딩됩니다. 식별자는 트리의 다른 가지를 가리키는데 아무도 불평하지 않습니다. 128에서 255 사이의 값은 다르게 깨집니다. 캐스트가 continuation 비트를 세팅한 한 바이트를 내보내면 디코더가 다음 아크를 그 안으로 삼켜 버립니다
이 지름길이 실제 코드에서 오래 사는 이유는 대부분의 PKI 식별자가 경계에 닿지 않기 때문입니다. 1.2.840, 2.5.29, 0.4.0 아래의 모든 것은 결합된 첫 값이 128을 한참 아래에 두므로, 흔한 서명 OID만으로 구성된 테스트 스위트는 둘째 바이트를 단 한 번도 두지 않습니다. 경계를 넘는 것은 2.48부터 위쪽의 joint-iso-itu-t 아크뿐입니다. PDFlibPas에서는 DER_OID 함수 하나가 signed attributes의 인코더, DERFindExtensionByOID 안의 조회, SignedData 콘텐츠 타입 검사를 모두 맡으므로 쓰기와 매칭이 서로 어긋날 수 없습니다. 테스트 벡터는 경계 양쪽에 두어야 합니다:
uses
  SysUtils, PDFlibASN1;

function Hex(const S: AnsiString): string;
var
  I: Integer;
begin
  Result := '';
  for I := 1 to Length(S) do
    Result := Result + IntToHex(Byte(S[I]), 2) + ' ';
  Result := Trim(Result);
end;

procedure Check(const Oid, Expected: AnsiString);
begin
  if Hex(DER_OID(Oid)) <> Expected then
    WriteLn('MISMATCH ', Oid, ': ', Hex(DER_OID(Oid)), ' expected ', Expected)
  else
    WriteLn('ok       ', Oid);
end;

begin
  Check('2.47.1',               '06 02 7F 01');     // 마지막 한 바이트 값
  Check('2.48.1',               '06 03 81 00 01');  // 첫 두 바이트 값
  Check('2.999.3',              '06 03 88 37 03');  // Byte 캐스트라면 1.15.3
  Check('2.5.29.14',            '06 03 55 1D 0E');
  Check('1.2.840.113549.1.7.2', '06 09 2A 86 48 86 F7 0D 01 07 02');
end.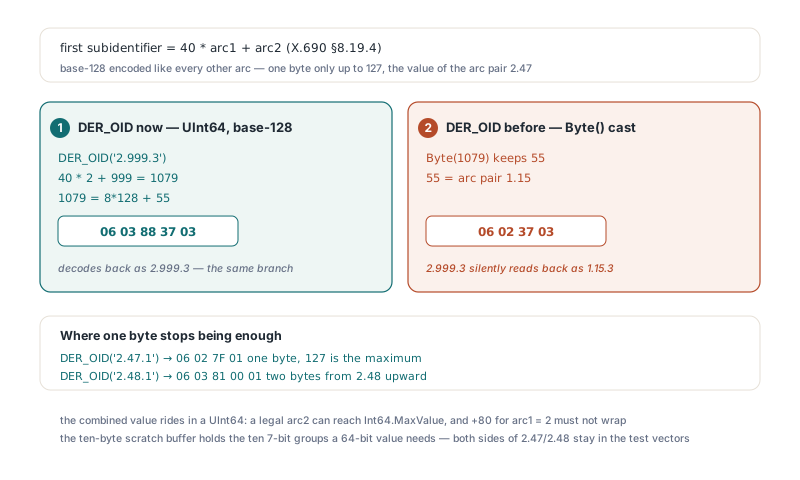
같은 줄의 계산에는 오버플로가 하나 더 숨어 있습니다. DER_OID는 아크를 Int64로 파싱하므로 합법적인 둘째 아크는 Int64.MaxValue만큼 커질 수 있고, arc1 = 2의 80을 더하면 부호 있는 64비트 정수가 오버플로합니다. 그래서 결합된 값은 UInt64에 담기는데, 이는 Int64.MaxValue + 80을 랩 없이 실어 날 수 있습니다. 저렇게 큰 OID를 발급하는 주체는 없지만 조작된 문자열은 여전히 그런 값을 요구할 수 있습니다. DER_OID의 10바이트 스크래치 버퍼는 64비트 값에 필요할 수 있는 10개의 7비트 그룹을 담으므로 2.9223372036854775807조차 랩 대신 10바이트 서브식별자로 인코딩됩니다
CMS 워커가 받아들이는 것과 검증이 사는 곳
PDFlibCMSRead는 RFC 5652가 지정한 위치에 놓인 바이트를 반환하며, 그게 이 유닛의 일 전부입니다. 서명 값도, 다이제스트도, 유효 기간도 검사하지 않습니다. 워커는 DER만 받아들입니다. DERReadTLV는 indefinite length와 다중 바이트 태그 번호를 거부하므로 규격을 따르지 않는 서명자의 BER 인코딩 CMS는 인증서 0개를 보고합니다. BER을 부분 파싱하는 것보다 이쪽이 낫습니다. 실전에서 단서는 바깥 $30 태그 바로 뒤의 길이 바이트 $80인데, indefinite-length SEQUENCE가 시작하는 방식이 바로 그것입니다
attribute certificate와 나머지 CertificateChoices 대안들은 certificates 집합을 훑을 때 건너뜁니다. 체인 빌딩과 해지 조회가 쓸 수 있는 X.509 인증서는 평범한 Certificate 대안뿐이기 때문입니다. 암호학적인 모든 것은 그것을 소유한 코드에 남아 있습니다. Delphi에서의 PAdES 서명과 ByteRange 검증의 바이트 커버리지 검사에서 시작해 PDF 서명 후 무엇이 바뀌었는지 분류하기로 이어지는 흐름입니다. 선언된 길이를 의심하는 같은 습관은 악성 파일에 맞서 Pascal PDF 파서 강화하기에도 흐릅니다
위에서 보여 준 인증서 추출, 체인 빌딩, 장기 검증 호출은 losLab PDF Library for Delphi의 일부입니다. Delphi, C++Builder, Lazarus에서 돌아가므로 같은 서명 읽기 코드가 Windows 서비스와 Linux 빌드 양쪽에서 동작합니다