手軽なDERヘルパーがやりがちな方法、つまり最初の2つのアークを1バイトに詰め込む方法でOID 2.999.3をエンコードすると、デコーダーは1.15.3を返してきます。CMS読み取りにはこれと同じ形の過ちがもう2つあります。隣の要素のバイトを呑み込んでしまう証明書カウントと、間違ったフィールドから読んだシリアル番号で署名者を照合することです。PDF Library for Delphi(PDFlibPas)の署名リーダーは、/Contents内のCMSを素のDERとしてたどり、ネストした読み取りをすべて親要素で区切り、CMSが宣言する長さでパディングを切り落とし、合成した最初のOIDアークをbase-128でエンコードします
署名の読み取り側が必要なコードは珍しくありません。長期検証は失効データを取得する前に、既存の署名から署名者証明書とその発行者を取り出さなければなりません。監査レポートは誰が署名したかを答えます。Windowsの外ではプラットフォームのCMS呼び出しが失敗を返すスタブにされているため、Linux上のLazarusビルドには頼れるWindowsメッセージ関数がありません。だからこそPDFlibPasはこのウォークを素のPascalで行い、CryptoAPIを一切使わないのです
署名済みPDFから署名者証明書を取り出す
読み取り側全体をカバーするのは5つのTPDFlibメソッドで、いずれもInputFile, Password, FieldNameを取ります。呼び出しごとにファイルを読み取り専用で開き、答えを返して、また閉じるだけなので、管理すべきドキュメント状態はありません。GetSignatureEmbeddedCertificateCountとGetSignatureEmbeddedCertificateDERはCMSの証明書集合をエンコード順に列挙し、GetSignatureSignerCertificateDERは指定したSignerInfoを生成した証明書を返します。GetSignatureCertificateChainLengthとGetSignatureCertificateChainDERはその署名者から、署名が運んでいる最も遠い発行者へとたどります。インデックスはすべて0ベースです
結果はAnsiStringで返り、そのまま受けるのが正しい扱いです。DERの塊をstringやTStringsに通すと文字コード変換が挟まり、向こう側から出てきたバイトはもうパースできません。ライブラリが証明書リストをAnsiStringの配列として保持し、URLリストを1行1件のテキストで返すのも同じ理由からです。アドレスは素のASCIIなので変換を生き延びますが、証明書のバイトは生き延びません
uses
  SysUtils, Classes, PDFlibrary, PDFlibEnterprise;

procedure SaveDer(const FileName: string; const Der: AnsiString);
var
  Fs: TFileStream;
begin
  Fs := TFileStream.Create(FileName, fmCreate);
  try
    if Der <> '' then
      Fs.WriteBuffer(Der[1], Length(Der));
  finally
    Fs.Free;
  end;
end;

const
  Src = 'contract-signed.pdf';
  Field = 'Signature1';
var
  Pdf: TPDFlibEnterprise;
  Count, ChainLen, I: Integer;
  SignerDer, LastDer: AnsiString;
begin
  Pdf := TPDFlibEnterprise.Create;
  try
    Count := Pdf.GetSignatureEmbeddedCertificateCount(Src, '', Field);
    WriteLn(Field, ': ', Count, ' certificate(s) in the CMS');
    for I := 0 to Count - 1 do
      SaveDer(Format('embedded-%d.cer', [I]),
        Pdf.GetSignatureEmbeddedCertificateDER(Src, '', Field, I));

    SignerDer := Pdf.GetSignatureSignerCertificateDER(Src, '', Field, 0);
    if SignerDer = '' then
      raise Exception.CreateFmt('%s: signer certificate missing or not matched', [Field]);
    SaveDer('signer.cer', SignerDer);

    ChainLen := Pdf.GetSignatureCertificateChainLength(Src, '', Field, 0);
    for I := 0 to ChainLen - 1 do
      SaveDer(Format('chain-%d.cer', [I]),
        Pdf.GetSignatureCertificateChainDER(Src, '', Field, 0, I));
    if ChainLen > 0 then
    begin
      // 最後のリンクには、署名が埋め込んでいなかった発行者がまだいるかもしれない
      LastDer := Pdf.GetSignatureCertificateChainDER(Src, '', Field, 0, ChainLen - 1);
      WriteLn('Issuer locations: ', Pdf.GetCertificateIssuerURLs(LastDer));
    end;
  finally
    Pdf.Free;
  end;
end;このプログラムには読み違えやすい結果が2つあります。カウント0は、それ自体ではほとんど何も語りません。フィールドの欠落、パスワードの間違い、DERでない塊、そしてオプションの証明書集合を単に省いたSignedDataが、どれも0や空文字列で返ってくるからです。例にならって数字の隣にはフィールド名をログに残しましょう。さもないと間違ったファイルをデバッグすることになります。もう1つはチェーン長です。チェーンビルダーが使うのは署名に埋め込まれた証明書だけなので、自己発行ルートの手前で終わるチェーンは正常な姿です。テストルートが発行するデモ証明書で署名すると、そのルートはCMSに存在しないためGetSignatureCertificateChainLengthは1を返します。次のホップはGetCertificateIssuerURLsが報告するアドレスから取ります。この呼び出しは長期検証APIの残りとともにEnterpriseエディションの機能です
署名者の照合そのものは、RFC 5652 §5.3が許すSignerIdentifierの両形式を扱います。issuerAndSerialNumberは誰もがテストする形式です。タグ$80の暗黙タグ付きOCTET STRINGである[0] subjectKeyIdentifier形式は、手書きのリーダーが最も忘れがちな分岐で、鍵識別子で自分を名乗る署名者は実際にこの形式を出力します。issuer-and-serial形式を使うときは、両方の半分が一致しなければなりません。シリアル番号は1つの発行者の中でしか一意でないため、シリアルだけでの照合は別のCAの証明書にたどり着き得ます
/Contentsのうち、本当にCMSなのはどの部分か
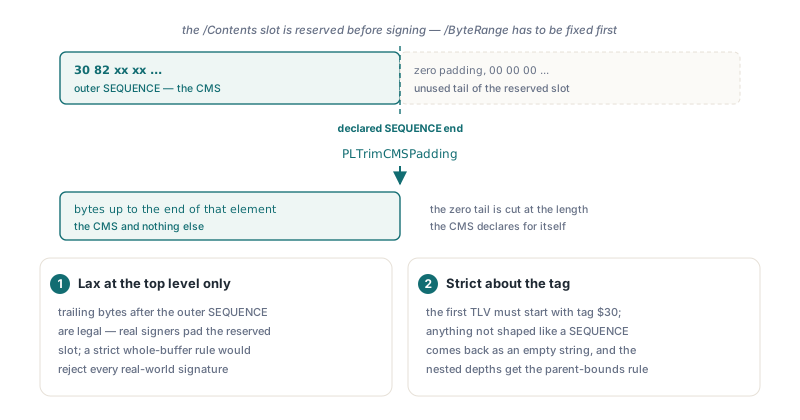
CMSに属するのは外側のSEQUENCEが覆う接頭部だけで、ユニットPDFlibCMSReadのPLTrimCMSPaddingはその後ろをすべて切り落とします。理由は順序です。ISO 32000-1 §12.8.1は、署名値が存在する前に/ByteRangeを確定させておくことを要求します。そのため署名者は/Contentsの16進文字列を先に予約して大きめに確保し、CMSが確定した時点で未使用の末尾をゼロで埋めます。したがって典型的な署名済みファイルは、署名者がどれだけ過剰に予約したかに応じて、CMSの後ろにゼロの連なりを運んでいます
PLTrimCMSPaddingは最初のTLVを読み、タグ$30を要求し、その要素の終わりまでのバイトを返します。30 03 02 01 00 00 00 00を渡せば最初の5バイトが返り、'not der'を渡せば空文字列が返ります。末尾のバイトが許されるのは、この最上位だけです。「要素はバッファー全体を消費しなければならない」という厳格ルールでは通常の署名済みファイルを拒否してしまい、逆に「余りがあっても構わない」という緩いルールをあらゆる深さに適用すると、ネストしたフィールドが自分のものではないバイトを読んでしまう原因になります
DERリーダーに親の終了オフセットが必要な理由
ネストした要素は、親の内側で終わって初めて妥当だからです。バッファーの終わりとの突き合わせでは、それを証明できません。PDFlibASN1のDERReadTLVは各要素を文字列全体に対して区切り、終端を走り抜ける長さを拒否し、その判定を減算として行うので、細工された4バイト長$7FFFFFFFが検査を負の値へラップさせることはできません。それはメモリ安全性の話であり、要素が見つかった場所に属しているかどうかについては何も語りません
issuerAndSerialNumberが40バイトを宣言しているのに、内側のissuer Nameが60バイトを主張するSignerInfoを想像してください。どのバイトもバッファー内にあるので、バッファー区切りのリーダーはNameを受け入れ、直後のダイジェストアルゴリズムから「シリアル番号」を読み出し、そのペアを埋め込み証明書と照合します。何も失敗しません。場合によっては、その照合は間違った証明書に対して成功さえします
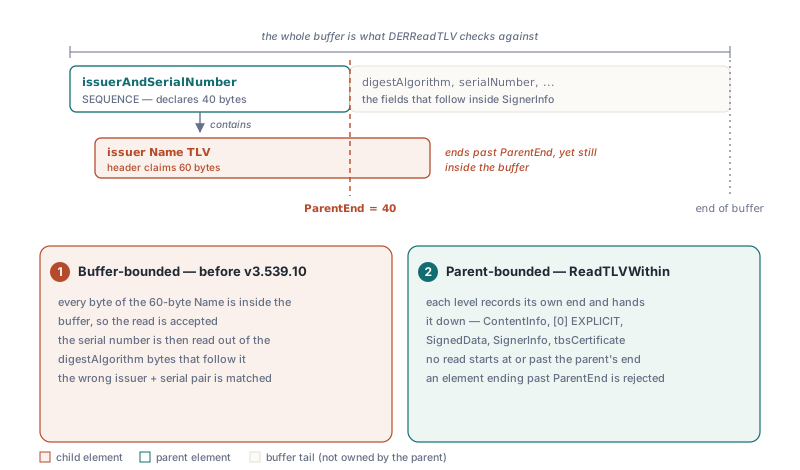
PDFlibPasのCMSウォーカーは、親の終了位置をすべての読み取りへ運びます。ContentInfo(RFC 5652 §3)から[0] EXPLICITラッパー、SignedDataのフィールド群(§5.1)、各SignerInfoとその識別子を経て、署名者を照合するときに読むtbsCertificateのフィールドまでがその範囲です。公開のDERReadTLVの上に、タイムスタンプトークンやOCSPレスポンス向けに自分のウォーカーを書くときも、同じパターンは十数行で書けます:
uses
  PDFlibASN1;

// 1つの子読み取り。親の終端を越えて終わる子は拒否する
function ReadChild(const Data: AnsiString; ParentEnd: Integer;
  var Offset: Integer; out Tag: Byte; out Start, Len: Integer): Boolean;
begin
  Result := False;
  if (Offset < 1) or (Offset >= ParentEnd) then
    Exit;                          // 親の内側にはもう何もない
  if not DERReadTLV(Data, Offset, Tag, Start, Len) then
    Exit;
  Result := Offset <= ParentEnd;  // Offsetは今や子の1つ先を指す
end;

// 内容が Data[SetStart .. SetEnd - 1] に及ぶSET OFのSEQUENCEメンバーを数える
// はみ出す最初のメンバーで停止する
function CountSequences(const Data: AnsiString; SetStart, SetEnd: Integer): Integer;
var
  Offset, Start, Len: Integer;
  Tag: Byte;
begin
  Result := 0;
  Offset := SetStart;
  while Offset < SetEnd do
  begin
    if not ReadChild(Data, SetEnd, Offset, Tag, Start, Len) then
      Break;                       // 再同期はしない:位置合わせはもう失われている
    if Tag = $30 then
      Inc(Result);
  end;
end;Breakに注目してください。証明書集合とsignerInfos集合の内側では、PLExtractCMSCertificatesが同じことをしています。集合の終わりを走り抜ける要素がループを止め、関数はそれまでに受け入れた証明書を返すのです。後続のcrlsやsignerInfosのバイトを最後の証明書に継ぎ足すことはありません。悪い要素をスキップして続行したくなりますが、それは誤った判断です。宣言された長さが1つでも間違えば、リーダーは次の要素がどこから始まるかをもう知り得ず、どんな「リカバリー」もどのバイトがタグに見えるかという当てずっぽうになります。ループを止めておけば、2つ目の証明書が1バイトだけはみ出した集合は、カウント1と、エンコードされた通りの最初の証明書のバイトを返します
なぜ2.999.3は1.15.3として出てくるのか
OIDの最初の2つのアークは1つのサブ識別子に合成され、そのサブ識別子は他のアークと同じくbase-128でエンコードされます。1バイトではありません。X.690 §8.19.4はこの値を40 * arc1 + arc2と定めています。Byte(...)で書き出すエンコーダーが正しいのは127まで、つまり2.47の値までです。2.999なら合計は1079で、バイトキャストは55を残し、55は1.15としてデコードされます。識別子は木の別の枝を名乗り、何も文句は言いません。128から255の値は別の形で壊れます。キャストは継続ビットを立てた1バイトを出力し、デコーダーは次のアークをそこへ呑み込みます
この近道が実コードで長く生き延びるのは、PKIの識別子のほとんどが境界に届かないためです。1.2.840、2.5.29、0.4.0の下にあるものは合成した最初の値が十分128未満なので、一般的な署名OIDだけで組んだテストスイートは2バイト目を決して試しません。線を越えるのは2.48以上のjoint-iso-itu-tアークだけです。PDFlibPasでは1つの関数DER_OIDが、signed attributesのエンコーダー、DERFindExtensionByOID内のルックアップ、SignedDataのcontent-type検査のすべてに使われるため、書き込みと照合がずれることはありません。テストベクターは境界の両側に置きます:
uses
  SysUtils, PDFlibASN1;

function Hex(const S: AnsiString): string;
var
  I: Integer;
begin
  Result := '';
  for I := 1 to Length(S) do
    Result := Result + IntToHex(Byte(S[I]), 2) + ' ';
  Result := Trim(Result);
end;

procedure Check(const Oid, Expected: AnsiString);
begin
  if Hex(DER_OID(Oid)) <> Expected then
    WriteLn('MISMATCH ', Oid, ': ', Hex(DER_OID(Oid)), ' expected ', Expected)
  else
    WriteLn('ok       ', Oid);
end;

begin
  Check('2.47.1',               '06 02 7F 01');     // 1バイトで収まる最後の値
  Check('2.48.1',               '06 03 81 00 01');  // 2バイトになる最初の値
  Check('2.999.3',              '06 03 88 37 03');  // Byteキャストでは1.15.3になる
  Check('2.5.29.14',            '06 03 55 1D 0E');
  Check('1.2.840.113549.1.7.2', '06 09 2A 86 48 86 F7 0D 01 07 02');
end.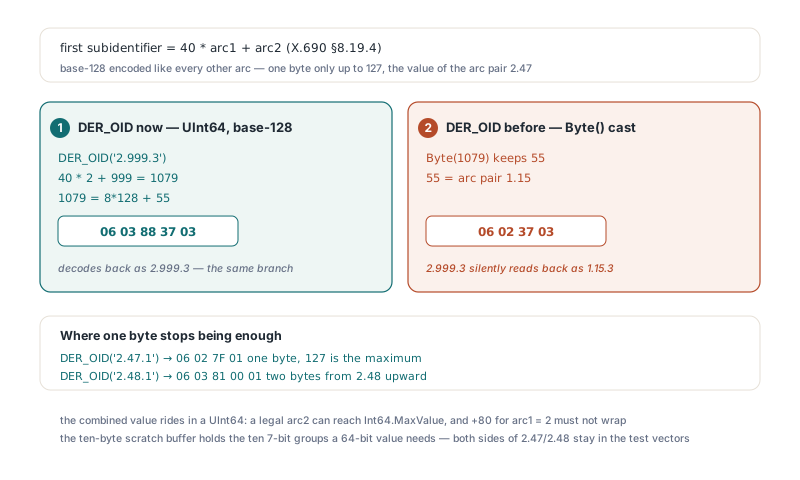
同じ一行の算術には、もう1つオーバーフローが潜んでいます。DER_OIDはアークをInt64へパースするので、正当な2番目のアークはInt64.MaxValueまであり得ますが、arc1 = 2の分の80を足すと符号付き64ビット整数はオーバーフローします。そこで合成した値はUInt64で保持され、Int64.MaxValue + 80をラップせずに運べます。誰もそんなに大きなOIDを発行しませんが、細工された文字列ならそれを要求できます。DER_OIDの10バイトのスクラッチバッファーは、64ビット値が取り得る10個の7ビットグループを収めるので、2.9223372036854775807ですらラップの代わりに10バイトのサブ識別子へエンコードされます
CMSウォーカーが受け入れるものと、検証が置かれる場所
PDFlibCMSReadが返すのは、RFC 5652が指定する位置にあるバイトであり、それがこのユニットの仕事のすべてです。署名値もダイジェストも有効期間も検査しません。ウォーカーが受け入れるのはDERだけです。DERReadTLVは不定長とマルチバイトのタグ番号を拒否するので、仕様に従わない署名者が作ったBERエンコードのCMSは、証明書ゼロとして報告されます。BERの部分的なパースより、その方がましです。実務上の手がかりは、外側の$30タグの直後に来る長さバイト$80です。不定長SEQUENCEはこれで始まります
属性証明書とCertificateChoicesのその他の選択肢は、証明書集合のウォーク中にスキップされます。チェーン構築や失効確認で使えるのは、素のCertificate選択肢だけだからです。暗号に関わる検証は、それを司るコードの側に置かれています。その始まりがDelphiでのPAdES署名とByteRange検証のバイトカバレッジ検査で、続きはPDF署名後の変更内容の分類です。宣言された長さを疑うという同じ考え方は、PascalのPDFパーサーを悪意あるファイルに対して堅牢化するにも通じています
上で示した証明書抽出、チェーン構築、長期検証の呼び出しは、losLab PDF Library for Delphiの一部です。Delphi、C++Builder、Lazarusで動くので、同じ署名読み取りコードがWindowsサービスでもLinuxビルドでも機能します