P-256 金鑰可以替 SHA-512 摘要簽章,數學不會有意見。ECDSA 把雜湊截到最左邊 256 位元,簽章驗得過,CMS 驗證器也回報簽章值完好。把橢圓曲線與 EdDSA 簽章帶進 PDF 的 PDF 2.0 延伸 ISO/TS 32002 卻不允許這種配對,因為它把每條曲線綁定到可承載的摘要寬度。同一張簽過的發票,可以在一台機器上通過密碼學檢查,在套用 PDF 2.0 演算法設定檔的驗證器上卻過不了——而兩個結論對各自回答的問題都算正確
ISO/TS 32002 接受哪些曲線與摘要配對
ISO/TS 32002 接受六條 ECDSA 曲線與兩種 EdDSA 機制。PDFium Component 對每個 PDF 簽章套用這份設定檔,結論放在 TPadesSignatureValidation.AlgorithmPolicyStatus,以簽署者憑證裡的曲線 OID 為鍵。NIST 曲線嚴格:摘要必須與曲線同位元寬度,SHA-2 或 SHA-3 家族皆可。Brainpool r1 曲線寬鬆些,收自身寬度或更寬的:
- P-256(
1.2.840.10045.3.1.7):僅限 SHA-256 或 SHA3-256 - P-384(
1.3.132.0.34):僅限 SHA-384 或 SHA3-384 - P-521(
1.3.132.0.35):僅限 SHA-512 或 SHA3-512 - brainpoolP256r1(
1.3.36.3.3.2.8.1.1.7):256 到 512 位元的任何 SHA-2 或 SHA-3 摘要 - brainpoolP384r1(
1.3.36.3.3.2.8.1.1.11):384 或 512 位元的 SHA-2 / SHA-3 - brainpoolP512r1(
1.3.36.3.3.2.8.1.1.13):僅限 SHA-512 或 SHA3-512
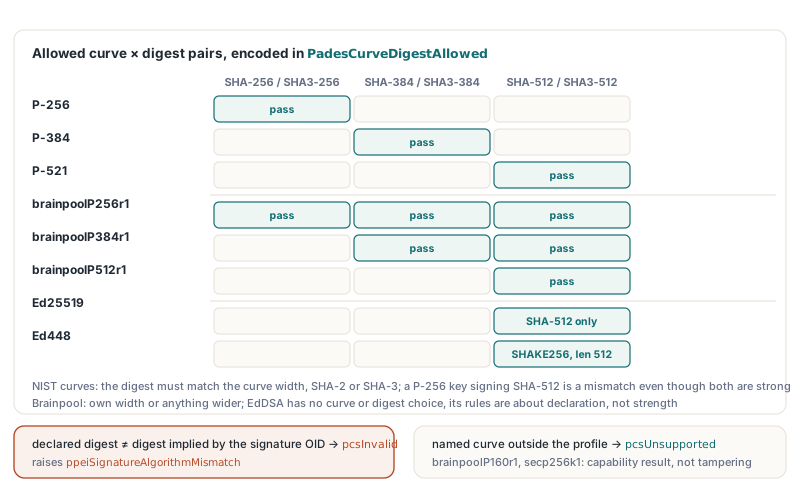
這種不對稱專抓「挑一種摘要、每把鑰匙都用它」的簽章工具。到處用 SHA-512 看起來是穩健的選擇,在 brainpoolP256r1 上也確實收。同一份設定搬到 P-256 就產出 pcsInvalid:曲線在設定檔內、摘要夠強,配對就是不在表裡。落在設定檔沒點名曲線上的金鑰——例如 brainpoolP160r1(1.3.36.3.3.2.8.1.1.1)或 secp256k1(1.3.132.0.10)——進的是另一個桶子:只要宣告的摘要與簽章演算法彼此一致,就拿 pcsUnsupported
EdDSA 沒得選,只剩編碼規則
Ed25519 與 Ed448 沒有曲線參數、也沒有摘要選項,所以 PDFium Component 對它們套的規則全在 CMS 怎麼宣告演算法。RFC 8419 把摘要釘死。Ed25519 的 SignerInfo 宣告 SHA-512(2.16.840.1.101.3.4.2.3)為 digestAlgorithm,parameters 欄位缺席。帶 signed attributes 的 Ed448 SignerInfo——每個 PAdES 簽章都帶——宣告 id-shake256-len(2.16.840.1.101.3.4.2.18),INTEGER 參數精確為 512。RFC 8410 再補一刀:簽章 AlgorithmIdentifier(Ed25519 是 1.3.101.112,Ed448 是 1.3.101.113)與憑證公鑰 AlgorithmIdentifier 完全不帶參數
許多 ASN.1 編碼器會替每個演算法 OID 補上明確 NULL,因為 RSA 識別碼向來帶一個,這習慣在有人把 Ed25519 綁上既有簽章路徑時存活下來。金鑰沒問題。簽章值沒問題。編碼有問題——任一識別碼帶 parameters 欄位、Ed25519 摘要不是無參數的 SHA-512、或 Ed448 摘要不是帶 512 的 id-shake256-len,PDFium Component 都回 pcsInvalid。金鑰 OID 屬於另一種 EdDSA 機制、或其他演算法的憑證,同樣 pcsInvalid
從 CMS 讀出演算法三元組
PDFium 引擎讀得到簽章字典,但它的公開 API 既不驗 CMS,也不暴露簽署者憑證的曲線。所以建構在 PDFium 上的 PAdES 檢視層自己解析 CMS SignedData(RFC 5652)。InspectPadesSignatureAlgorithm 讀第一個 SignerInfo 的 digestAlgorithm 與 signatureAlgorithm,在 certificates 集合裡找到簽署者憑證,再從 SubjectPublicKeyInfo 讀出金鑰演算法與曲線。摘要、簽章演算法、金鑰加曲線——政策評的就是這三個值
CMS 的憑證集合無序,通常把簽署者憑證和簽發它的 CA 放在一起,而兩者可能是在不同曲線上的 EC 金鑰——拿第一張 EC 憑證,等於讓 CA 決定簽署者「應該」用哪條曲線。PDFium Component 把 issuerAndSerialNumber 裡的簽發者與序號逐位元組比對,最多檢視 64 張憑證,只有集合裡恰好只有一張可解析憑證時,才退回「就用唯一那張」。其他任何結果都讓記錄的金鑰欄位留空
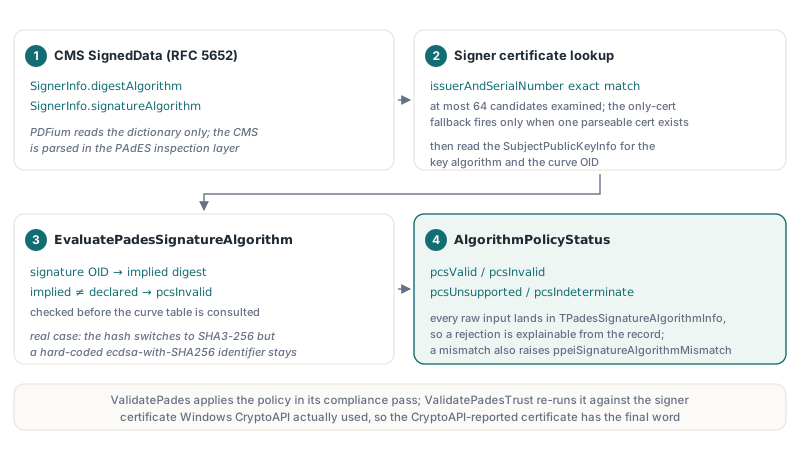
TPdf.ValidatePades 在合規檢查過程中跑這套政策,先對 CMS 裡找到的憑證評一次。接著用該平台的 CMS 驗證器驗簽章:Windows 上預設是 Windows CryptoAPI,或經 ConfigureSslCmsVerifier、ConfigureKeychainCmsVerifier 註冊的 OpenSSL 或 macOS Keychain 驗證器。驗證器有回報實際用的憑證時,政策對那張憑證再跑一次,結果取代第一次。TPdf.ValidatePadesTrust(Enterprise 版)照同樣順序,另外建鏈,需要時再查撤銷。原始輸入最後落在 TPadesSignatureAlgorithmInfo,下面的清單把它印給檔案裡的每個簽章:
uses
  PDFium, FPdfPades;

const
  StatusNames: array[TPadesCryptoStatus] of string =
    ('not checked', 'valid', 'invalid', 'unsupported', 'indeterminate');

var
  Pdf: TPdf;
  R: TPadesValidationResult;
  A: TPadesSignatureAlgorithmInfo;
  I: Integer;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'invoice-ecdsa-signed.pdf';
    Pdf.Active := True;
    R := Pdf.ValidatePades;
    for I := 0 to Length(R.Signatures) - 1 do
    begin
      A := R.Signatures[I].AlgorithmInfo;
      Writeln('Signature ', I);
      Writeln('  digestAlgorithm    : ', string(A.DigestAlgorithmOid),
        '  params=', A.DigestParametersPresent, ' bits=', A.DigestParameterBits);
      Writeln('  signatureAlgorithm : ', string(A.SignatureAlgorithmOid),
        '  params=', A.SignatureParametersPresent);
      Writeln('  public key / curve : ', string(A.PublicKeyAlgorithmOid),
        ' / ', string(A.CurveOid),
        '  namedCurve=', A.PublicKeyParametersAreNamedCurve);
      Writeln('  policy             : ',
        StatusNames[R.Signatures[I].AlgorithmPolicyStatus]);
    end;
    if ppeiSignatureAlgorithmMismatch in R.Issues then
      Writeln('At least one signature violates the ISO/TS 32002 profile');
  finally
    Pdf.Free;
  end;
end;
這些旗標通常在任何人打開 ASN.1 dump 之前就解釋了拒絕原因。DigestParameterBits 顯示 Ed448 的長度,SignatureParametersPresent 揭發那個多餘的 NULL,PublicKeyParametersAreNamedCurve 對應下一節要談的曲線編碼。PublicKeyAlgorithmOid 為空,代表簽署者憑證始終沒被釘住
P-256 簽章配 SHA3-256 為什麼過不了政策?
P-256 簽章配 SHA3-256 之所以失敗,是 CMS 的 digestAlgorithm 說 SHA3-256、signatureAlgorithm 卻說 ecdsa-with-SHA256 的那種情況。兩半各自對 P-256 都合格;湊在一起,對「簽的是哪個雜湊」說法相左。EvaluatePadesSignatureAlgorithm 把每個 ECDSA 簽章 OID——從 ecdsa-with-SHA256 到 ecdsa-with-SHA3-512——映射到它隱含的摘要,與宣告的 digestAlgorithm 比對,任何出入都先回 pcsInvalid,然後才輪到曲線表。把雜湊換成 SHA3-256、卻留下寫死簽章識別碼的簽章工具,產出的正是這種檔案,而合規的驗證器沒有一致的讀法
EvaluatePadesSignatureAlgorithm 是公開的,收一個普通記錄,所以這張矩陣可以在單元測試裡釘死,不必建 PDF。下面的 Assert 是您自己的測試斷言:
var
  Info: TPadesSignatureAlgorithmInfo;
begin
  Info := Default(TPadesSignatureAlgorithmInfo);
  Info.Family := psafEcdsa;
  Info.PublicKeyAlgorithmOid := '1.2.840.10045.2.1';       // id-ecPublicKey
  Info.PublicKeyParametersPresent := True;
  Info.PublicKeyParametersAreNamedCurve := True;
  Info.CurveOid := '1.2.840.10045.3.1.7';                  // P-256
  Info.DigestAlgorithmOid := '2.16.840.1.101.3.4.2.8';     // SHA3-256
  Info.SignatureAlgorithmOid := '2.16.840.1.101.3.4.3.10'; // ecdsa-with-SHA3-256
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsValid);

  Info.SignatureAlgorithmOid := '1.2.840.10045.4.3.2';     // ecdsa-with-SHA256
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);  // 摘要不一致

  Info.DigestAlgorithmOid := '2.16.840.1.101.3.4.2.3';     // SHA-512
  Info.SignatureAlgorithmOid := '1.2.840.10045.4.3.4';     // ecdsa-with-SHA512
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);  // 一致,但 P-256 不適用

  Info.CurveOid := '1.3.36.3.3.2.8.1.1.1';                 // brainpoolP160r1
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsUnsupported); // 曲線在設定檔外

  Info.CurveOid := '1.2.840.10045.3.1.7';
  Info.PublicKeyParametersAreNamedCurve := False;          // 明確曲線參數
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);

  Info.PublicKeyAlgorithmOid := '';                        // 找不到簽署者憑證
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsIndeterminate);
end;
第五個案例關乎憑證怎麼編碼自己的曲線。RFC 5480 §2.1.1 允許 ECParameters 是具名曲線 OID、隱含曲線(NULL)或完整明確參數集,同一節也把 PKIX 憑證限制在具名形式。PDFium Component 對缺參數、隱含參數或明確參數的 id-ecPublicKey 憑證回 pcsInvalid。明確參數把質數、係數與基準點全攤開,攻擊者因此能描述一條只是長得像標準曲線的曲線;要接受它們的檢查器,得先證明那些數字與某條具名曲線相符,才輪得到信任其他東西
無效、不支援與無法判定是三種不同答案
AlgorithmPolicyStatus 的三個非 valid 值語意各異,把它們折疊成一個「失敗」桶,等於把稽核者需要的資訊丟掉。pcsInvalid 表示可辨識的演算法組合畸形或彼此矛盾。它會把 ppeiSignatureAlgorithmMismatch 加進 TPadesValidationResult.Issues,並把彙總的 IntegrityStatus 壓到 pcsInvalid,所以即使 CMS 簽章值驗得過,IsCryptographicallyValid 也回傳 False
pcsUnsupported 表示曲線或摘要超出設定檔點名的範圍。那是能力面的結論,不動 IntegrityStatus。pcsIndeterminate 表示 PDFium Component 拒絕猜:簽署者憑證釘不住——典型是憑證集合有多個候選又沒有精確的 issuerAndSerialNumber 相符——或 SignerInfo 解析得不夠遠、讀不到演算法。RSA 側同值標記的是現行套件不再接受用於新驗證的摘要,最後一節會談
EdDSA 正好說明政策狀態與密碼學狀態為什麼分欄住。在 CMS 驗證器不認得 Ed25519 或 Ed448 的系統上,CmsSignatureStatus 回 pcsUnsupported,AlgorithmPolicyStatus 卻可以照樣是 pcsValid——用 CMS 裡找到的憑證算出來。編碼是對的,缺的只是驗證器。把兩者合併,就只能在「把格式完好的簽章判成壞的」與「把沒驗過的判成好的」之間二選一
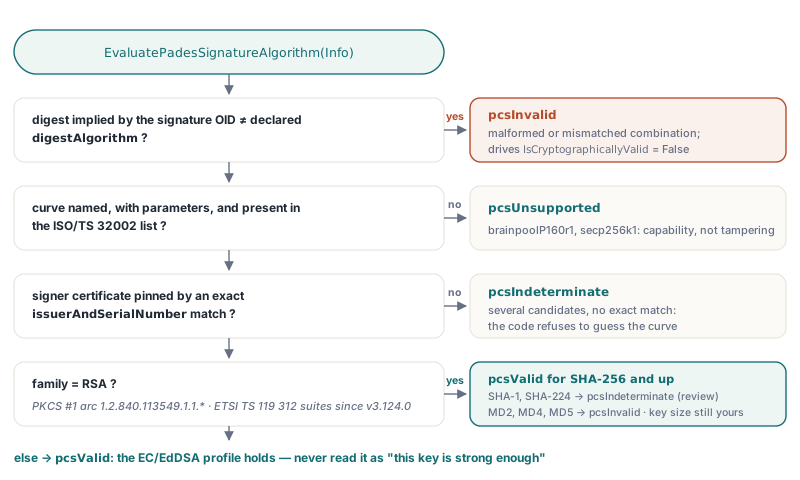
對收件管線來說,只有 pcsInvalid 該自動拒收。把 pcsUnsupported 當拒收,等於把一條您的政策沒列過的曲線升級成竄改指控,而寄件方對一件從來沒壞掉的東西無能為力。unsupported 與 indeterminate 請轉給真人處理,附上 AlgorithmInfo 裡的 OID:
var
  Pdf: TPdf;
  Options: TPadesTrustValidationOptions;
  R: TPadesValidationResult;
  S: TPadesSignatureValidation;
  I: Integer;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'invoice-ecdsa-signed.pdf';
    Pdf.Active := True;
    Options := TPadesTrustValidationOptions.Default; // 離線,不查撤銷
    R := Pdf.ValidatePadesTrust(Options);
    for I := 0 to Length(R.Signatures) - 1 do
    begin
      S := R.Signatures[I];
      if S.IsDocumentTimeStamp then
        Continue;
      case S.AlgorithmPolicyStatus of
        pcsInvalid:       Writeln(I, ': reject, algorithm combination is invalid');
        pcsUnsupported:   Writeln(I, ': manual review, algorithm outside the profile: ',
                            string(S.AlgorithmInfo.SignatureAlgorithmOid), ' / ',
                            string(S.AlgorithmInfo.CurveOid));
        pcsIndeterminate: Writeln(I, ': manual review, signer not identified or digest no longer accepted');
        pcsValid:
          if S.AlgorithmInfo.Family = psafRsa then
            Writeln(I, ': RSA digest suite accepted, check key size yourself')
          else
            Writeln(I, ': EC/EdDSA profile satisfied');
      end;
      if (S.CmsSignatureStatus = pcsUnsupported) and
         (S.AlgorithmPolicyStatus = pcsValid) then
        Writeln(I, ': encoding conforms, but no verifier here can check this algorithm');
    end;
    Writeln('Cryptographically valid: ', R.IsCryptographicallyValid);
  finally
    Pdf.Free;
  end;
end;
如果拒收是來自 Adobe Acrobat 或基於 DSS 的驗證器、而非這套檢查,驗證器為什麼拒收 PAdES 簽章指南把其他常見原因走了一遍,從 ByteRange 空洞到畸形的 /M 簽章時間
pcsValid 留了什麼給您?
AlgorithmPolicyStatus = pcsValid 只認證演算法設定檔,別無其他:ECDSA 與 EdDSA 是核准曲線配一致且編碼正確的摘要,RSA 是現行套件裡的摘要。RSA 簽章由 EvaluatePadesSignatureAlgorithm 套 ETSI TS 119 312 套件。MD2、MD4、MD5 是 pcsInvalid。SHA-1 與 112 位元摘要(SHA-224、SHA-512/224、SHA3-224)是 pcsIndeterminate——EN 319 102-1 在「演算法不再被視為可靠、又未評估先前存在證明」時用的結局,所以 SHA-1 簽章保住完整性結果、轉人工審查。digestAlgorithm 與簽章 OID 釘死的摘要不同——例如 sha256WithRSAEncryption 配 SHA-1 摘要——是 pcsInvalid;非 RSA 簽署金鑰上的 RSA 簽章演算法同樣如此。找不到簽署者憑證給 pcsIndeterminate,PKCS #1 arc 來的不明摘要或非簽章 OID 給 pcsUnsupported
RSASSA-PSS 簽章另外加一道參數檢查:PSS 參數必須存在且格式完好,其雜湊必須等於宣告的 digestAlgorithm,trailer 欄位必須是 1,PSS 受限的憑證金鑰必須與它們一致。簽章端怎麼編碼這些參數,RFC 4055 RSASSA-PSS-params 一文有講。模長不在政策範圍內,想設 3072 位元下限的應用程式自己把關。digestAlgorithm 裡出現 SHA-1 或 MD5 還會另外丟 ppeiBadDigestAlgorithm 議題。signed attributes 帶 RFC 6211 的 cms-algorithm-protection 屬性時,它的兩個識別碼與 SignerInfo 的值逐位元組比對,有出入就丟 ppeiCmsAlgorithmProtectionMismatch 並判完整性失敗;VerifyCmsAlgorithmProtection 可對原始 CMS blob 跑同樣比對
簽章數學、憑證鏈與撤銷仍歸 CmsSignatureStatus、CertificateTrustStatus 與 RevocationStatus 管,它們來自 CMS 驗證器。請把 pcsValid 讀成「演算法設定檔成立」,永遠不要讀成「這把鑰匙夠強」。對收簽章發票、合約或封存包的 Delphi 應用程式來說,整套設定幾行就夠:跑 ValidatePadesTrust,見 ppeiSignatureAlgorithmMismatch 就拒,pcsUnsupported 與 pcsIndeterminate 轉審查者,RSA 金鑰長度下限自己加
跑這些檢查的同一套程式庫也產生 PAdES 簽章,所以團隊可以用 P-384 或 Ed25519 簽,並在產出送抵客戶之前先確認它滿足 ISO/TS 32002 設定檔。版本差異、平台支援與簽章管線見 PDFium Component for Delphi and Lazarus 產品頁