一個 AES-256 加密的 PDF 字串,若前 16 個位元組——也就是放 CBC 初始向量的部分——被翻轉一個位元,用正確密碼仍然解得開;回傳的明文與原文恰好差一個位元,就在被翻轉的那個位置。CBC 就是這樣運作的:IV 被 XOR 進第一個明文區塊,所以任何能編輯檔案的人,不必知道金鑰就能操縱每個加密字串的前 16 個位元組。ISO/TS 32003 用 GCM 模式的 AES-256 回答了這個問題(crypt filter method AESV4、security handler revision 7):每個加密值帶一個 16 位元組驗證標籤,任何一個位元組被改動,解密就直接失敗
GCM 相對於 AESV3-CBC 改變了什麼
GCM 在機密性之外加上了驗證。ISO 32000-2 裡的 AESV3——AES-256-CBC 方案——能在沒有密碼時讓內容不可讀,卻無從察覺竄改。IV 裡翻轉的一個位元會改變第一個明文區塊的對應位元;其他任何位置翻轉的一個位元,會弄亂一個 16 位元組區塊,並翻轉下一個區塊的同一個位元。兩種情況都不會產生錯誤,解密器照樣把結果交回來
PDFium Component 用同一輪物件掃描寫出兩種格式,而磁碟上的位元組看得出差別。AESV3 的字串或串流存成一個隨機 16 位元組 IV 加上 PKCS#7 填充的密文;AESV4 的值則存成 12-byte IV || ciphertext || 16-byte tag,無填充、additional authenticated data 為空,所以密文與明文等長,每個值增加 28 位元組。標籤完整序列化。讀取端由 DecryptAesGcmDocumentBytes 為每個字串與串流重算標籤,遇到第一個不符就停下,丟出 AESV4 stream authentication failed 這類錯誤;它不會回傳解了一半的輸出
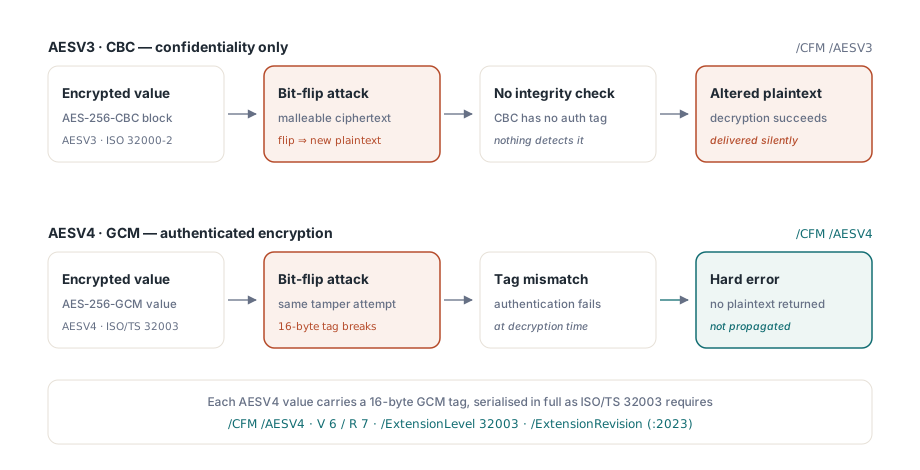
IV 並非每個物件各自隨機。寫入器每份文件抽一次隨機的 64 位元前綴,後面接一個 32 位元 big-endian 計數器,由每個字面字串、十六進位字串、串流字典字串與串流本體共享。同一把金鑰下 IV 只要重複使用一次,GCM 就會嚴重崩壞;計數器讓唯一性容易證明,而獨立的隨機抽取只能讓它「很可能」唯一。如果一份文件需要的加密值超過約 42.9 億個,寫入器會 raise AESV4 IV counter exhausted,而不是讓計數器繞回去
從 Delphi 寫出帶 PDF MAC 的 R7 檔案
TPdf.SaveAsEncrypted 接受來自 FPdfEncrypt 單元的 TPdfEncryptOptions 記錄。把 Revision 設為 erR7 就選用 AESV4-GCM;設 EnableIntegrityProtection 則加上獨立的 PDF MAC。每次都要明確設定 revision:TPdfEncryptOptions.Default 回傳的是 erR5——全部權限允許、中繼資料加密、完整性保護關閉——忘了那一行的程式碼拿到的就是三種方案裡最舊的那個
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // 這裡的 Revision 是 erR5
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 表 22:清除位元 3(列印)與位元 12(高品質列印)
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // ISO/TS 32004 獨立 MAC

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
輸出是一份重建的檔案,帶完整的傳統交互參照表與 %PDF-2.0 標頭。Encrypt 字典寫著 /V 6 /R 7,標準 crypt filter 帶 /CFM /AESV4;catalog 多了一個 /Extensions 條目,其 /ISO_ 陣列宣告 /ExtensionLevel 32003 /ExtensionRevision (:2023)。開啟完整性保護時,同一個陣列還會宣告 /ExtensionLevel 32004 /ExtensionRevision (:2024),Encrypt 字典多帶一個 32 位元組的 /KDFSalt,trailer 則以一個 /AuthCode 字典收尾。還有一處變化只有把權限讀回來才看得到:只要 MAC 開著,寫入器就會把 /P 與加密副本 /Perms 裡的位元 13($1000)清掉,所以你傳入的值在那個位元上不會原樣往返
每個值都有標籤了,為什麼還要整份檔案的 MAC?
ISO/TS 32004 加上對整份檔案的 MAC,因為每個值各自的標籤,對這些值如何排列隻字未提。GCM 標籤保護的是值,而檔案結構並不是由加密值構成的:交互參照表、物件編號、trailer 與字典鍵全都維持明文。沒有密碼的人偽造不出任何一個字串或串流,但密碼學擋不住他把頁面樹指到另一批物件、刪掉一個物件,或從同一份檔案較早的修訂版——用同一把金鑰加密——拼進一個加密物件
ISO/TS 32004 的權杖補上這一層。寫入器把權杖放進 /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>,其中位元組範圍涵蓋檔案裡除存放權杖的十六進位字串之外的每個位元組,且第二個範圍必須正好結束在檔案的實體結尾。對這些位元組的摘要是 SHA-256。金鑰處理照規範的分層走:HKDF-SHA256 從檔案加密金鑰與 /KDFSalt 衍生出一把金鑰加密金鑰,一個隨機的 256 位元 MAC 金鑰以 AES Key Wrap 包裝,權杖本身則是使用 HMAC-SHA256 的 CMS AuthenticatedData 結構。因此讀取端需要使用者或擁有者密碼才能驗它,兩者都沒有的人做不出能通過驗證的權杖
MAC 不綁 R7。EnableIntegrityProtection 對 erR5、erR6 同樣可用,那些檔案也會拿到 %PDF-2.0 標頭與 32004 擴充條目。新的 R7 輸出請把它打開:代價只是一個 trailer 字典、多一個 catalog 擴充條目與一個 32 位元組 salt,而解密路徑只要看到它就會自動驗證
讀回 AESV4 檔案並檢查權杖
R7 檔案不走一般的「給密碼然後載入」路線,原因在底層引擎:PDFium 內建的 standard security handler 認得 AESV2 與 AESV3,兩者都映射到 CBC,沒有 GCM 路徑。所以 PDFium Component 用 Pascal 裡的 DecryptAesGcmDocumentBytes 解 AESV4:它檢查密碼與 /Perms、驗證獨立 MAC(若存在)、驗證每個字串與串流,最後回傳一份 TPdf.LoadDocument 打得開的明文 PDF
這份明文副本移除了 /Encrypt 與 /AuthCode 條目,每個偏移量也都重寫過。所以 MAC 檢查應該做在原始位元組上、解密之前。載入解密副本後呼叫 Pdf.ValidatePdfMac 會回傳 pmvsNotPresent,因為副本真的沒有權杖。FPdfEncrypt 裡的 ValidateEncryptedDocumentMac 接受原始檔案位元組與密碼,回傳同一個 TPdfMacValidationResult
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // 就磁碟上的原始位元組檢查權杖
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // 你自己的記錄常式
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // Pdf.ValidatePdfMac 在這裡會回報 pmvsNotPresent:
    // 解密後的副本不帶 /AuthCode
    ProcessDocument(Pdf);                       // 你自己的處理
  finally
    Pdf.Free;
  end;
end;
R5 與 R6 檔案由引擎原生解密,所以元件層級的呼叫可用。照常以 Password 與 FileName 載入,再呼叫 TPdf.ValidatePdfMac。它讀的是文件載入來源的原始位元組,無論來源是檔案、緩衝區還是自訂串流。來源是還沒下載完的漸進式下載時,它回傳 pmvsUnsupported,訊息說明需要完整的來源
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // 以 erR6 + MAC 寫出
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
四種狀態,四種回應
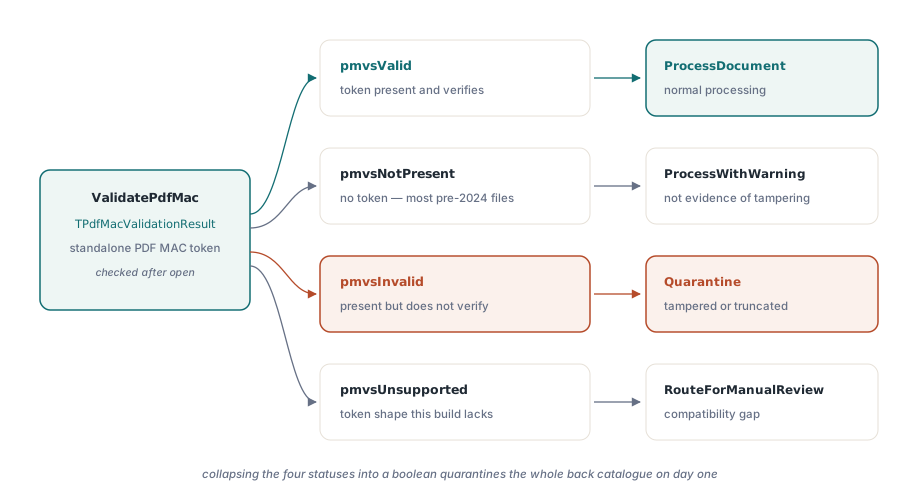
把 TPdfMacValidationStatus 壓成一個布林值,等於丟掉決定下一步的那部分資訊。pmvsNotPresent 指 trailer 根本沒有 /AuthCode。ISO/TS 32004 是 2024 年的規範,MAC 又是可選的,所以既有檔案庫裡的大多數加密 PDF 都會落在這裡;把它們全部隔離,第一天就能把檔案庫清空。記錄下來,繼續處理
pmvsInvalid 涵蓋的不只是竄改。驗不過的權杖、沒到檔案結尾就停的位元組範圍、沒宣告 PDF 2.0 的標頭、缺失或畸形的 32004 擴充條目、錯的密碼——檢查權杖的金鑰來自密碼——都會回報這個狀態。先讀 MessageText,再決定要不要當成攻擊。上傳途中被截斷的檔案與被人動過的檔案都落在這裡,兩者都應該停止處理
pmvsUnsupported 範圍窄得多。元件檢查的是獨立權杖——/MACLocation /Standalone 形式;掛在簽章上的權杖(ISO/TS 32004 也有定義)會回報這個狀態,這是該找人來看的情況,不是警鈴
為特定讀者群挑選 R5、R6 或 R7
TPdfEncryptionRevision 提供 erR5、erR6 與 erR7,這個選擇更多取決於誰會開這份檔案,而不是密碼學本身。R5 是最初的 AES-256 方案,以 PDF 1.7 延伸的形式發表,對密碼只做單次 SHA-256;ISO 32000-2 已將它標記為棄用。R6 是 ISO 32000-2 標準化的強化衍生,即 §7.6.4.3 的演算法 2.B,迭代 SHA-256、SHA-384 與 SHA-512。R7 對 /U、/O、/UE、/OE 與 /Perms 原封不動沿用 R6 的密碼衍生,只改變字串與串流的加密方式
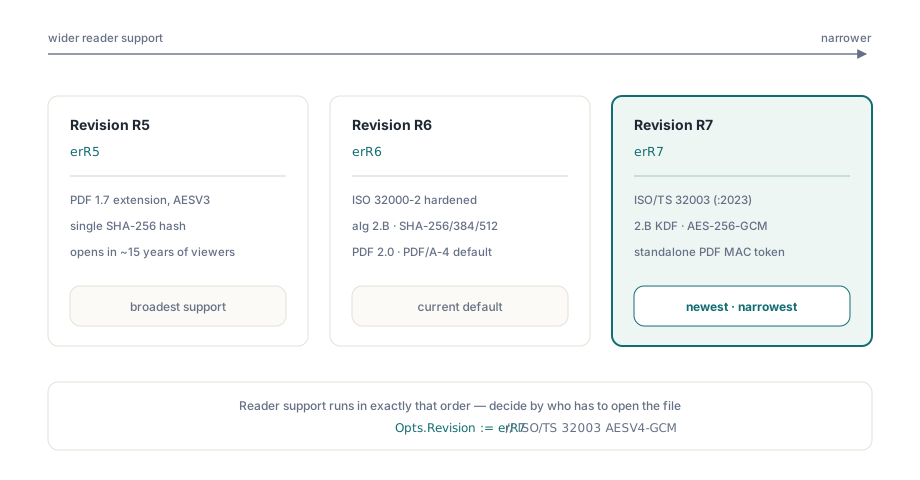
檢視器得實作 ISO/TS 32003 才打得開 R7,只認得 AESV2 與 AESV3 的引擎會直接拒收。當每個讀取端都是你掌控的軟體——例如內部管線,或同樣使用這個元件的檔案系統——R7 加 MAC 就是手上最強的組合。檔案要交給檢視器不明的收件人時,R6 是保守的選擇:它本身就是 ISO 32000-2 的一部分,而且 MAC 照樣可以加。R5 只屬於已知舊有消費端需要它的場合,而這個決定值得寫在保存政策旁邊
權限旗標不隨 revision 改變。ISO 32000-1 表 22 裡禁止列印或複製的 /P 位元,是請守規矩的檢視器配合的請求,而持有使用者密碼的人本來就已握有解密後的內容。加密決定誰能讀;權限描述的是那之後作者提出的要求
在受保護的檔案上附加內容並檢查結果
獨立 MAC 是對檔案結尾之前每個位元組的聲明,所以之後附加的任何增量更新都落在簽章範圍之外,不重算權杖就動手附加的工具,會把一份有效檔案變成 pmvsInvalid。元件的加密增量儲存會在附加之前驗證既有權杖,然後為新的檔案結尾重算位元組範圍與權杖。對加密文件追加修訂的規則——包括新物件如何沿用既有檔案金鑰——見已加密 PDF 的增量更新
任何儲存之後,用收件人的方式重新打開輸出檢查:對位元組跑 ValidateEncryptedDocumentMac、解密或載入,再用精確 PDF 版本合規一文的檢查確認標頭宣告的版本符合預期。不是你自己寫的文件,更完整的收件檢查清單在審查 PDF 安全風險
這些呼叫背後的 AES-256、GCM、HKDF、key wrap 與 CMS 程式碼都以 Pascal 撰寫、編譯進元件,你的執行檔旁邊不會多出外部密碼學 DLL,同一組單元在 Delphi 與 Lazarus 下都能建置。選項記錄、狀態值與其餘加密 API 列在 PDFium Component for Delphi 產品頁