受密碼保護的 .xlsx,其 EncryptedPackage 串流裡翻轉一個位元組,並不會阻止 AES-CBC 用正確密碼把整份內容解開:翻轉所在的那個 16 位元組區塊變成雜訊,而緊接其後的明文區塊則乾淨俐落地翻轉同樣的位元。只有加密,你無從得知這件事發生過。防線在 [MS-OFFCRYPTO] §2.3.4.14 的 dataIntegrity 元素:一個覆蓋所存密文的 HMAC,讀取端在解出任何區段之前先驗它
Agile 加密是 Excel 為受密碼保護活頁簿預設寫出的方案,它以 CBC 模式的 AES 加上由迭代 SHA-512 密碼雜湊衍生的金鑰提供機密性。CBC 不是認證模式,密碼器對眼前的密文是不是當初寫入的密文沒有意見。被改過的套件通常之後以 ZIP 或 deflate 錯誤爆開,因為損壞的壓縮串流很少能在解壓下倖存。那句「通常」承擔了很多分量,而在三層之下才冒出來的剖析器錯誤,是得知檔案在傳輸途中被人動過的糟糕方式
為什麼遭竄改的加密活頁簿還解得開?
遭竄改的活頁簿還解得開,是因為 CBC 只把區塊鏈在一起,從不認證它們。每個密文區塊用金鑰解密後,再與前一個密文區塊 XOR,所以區塊 n 的變化會打亂明文區塊 n,並在區塊 n+1 翻轉完全相同的位元。知道明文版面的人可以操縱第二個效應;不知道的人也照樣能把資料弄壞到下游剖析器察覺或不察覺的程度
[MS-OFFCRYPTO] 用一個對加密位元組算出的 MAC 回答這個問題。寫入端產生一把長度等同 keyData 雜湊大小的隨機 HMAC 金鑰(SHA-512 為 64 位元組),對完整 EncryptedPackage 串流計算 HMAC,並把兩個值放進 dataIntegrity 元素的 encryptedHmacKey 與 encryptedHmacValue。兩者都用套件金鑰加密,IV 由 keyData 鹽值與規範定義的兩個固定區塊金鑰衍生。HMAC 涵蓋串流的原樣存放內容,包括區段前方那 8 位元組的 StreamSize 前置欄位,所以連宣告的明文長度都動不了而不被察覺
HotXLS 開檔時的檢查順序
HotXLS 在密碼驗明之後、任何套件區段解密之前執行完整性檢查。TXLSXWorkbook.OpenEncrypted 先試 Standard Encryption 讀取器,EncryptionInfo 串流帶 Agile 簽章(版本 4.4)時改走 Agile 管線。這條管線按順序執行下列步驟:
- 用描述器裡的鹽值與 spin count 執行迭代密碼雜湊;
spinCount超過規範上限 10,000,000 視為畸形描述器,在任何雜湊開始前就拒收 - 解密密碼驗證器、計算雜湊,與存放的驗證器雜湊比對;不符即密碼錯誤
- 解開中介套件金鑰,再從
dataIntegrity屬性解出 HMAC 金鑰與 HMAC 值 - 對 EncryptedPackage 位元組按檔案中的原樣計算 HMAC,與存放值比對
- 比對通過後,才解密 4096 位元組區段,把內層 ZIP 交給一般的 XLSX 載入器
對密文跑 MAC 是標準的 encrypt-then-MAC 紀律。遭竄改的套件在任何攻擊者可控的位元組抵達 AES 解密、解壓或 XML 剖析器之前就被拒收。這條路徑上的兩次比對——驗證器雜湊與 HMAC 值——把整個摘要的逐位元組 XOR 累計 OR 起來,而不是在第一個差異就返回,所以回應時間不會洩漏前面有多少位元組相符。雜湊演算法跟著描述器走:Excel 宣告 SHA-512,部分第三方寫入器宣告 SHA-256,HMAC、IV 與金鑰衍生都按 keyData 與密碼金鑰加密器節點所說的切換
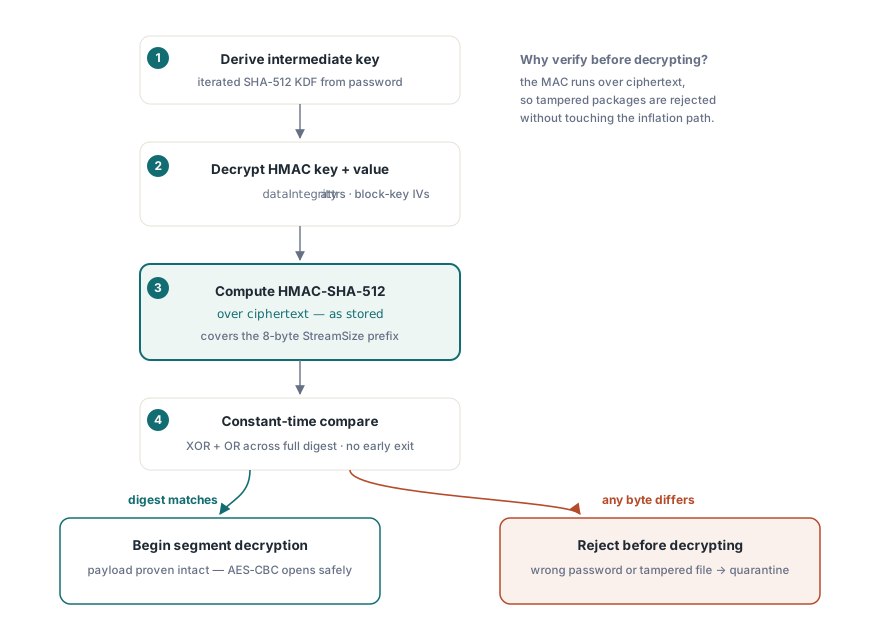
從呼叫端看,完整性檢查失敗與密碼錯誤是同一件事。兩者都讓 OpenEncrypted 拋出 EXlsxEncryptionNotImplemented,訊息是「The supplied password is incorrect for this encrypted workbook.」。不是 Standard 也不是 Agile 的容器,或讀不了的 CFB 檔,拋同一個例外類別、不同的訊息。只有解密成功之後內層活頁簿載入失敗,才會以非 1 的回傳值回來
uses
  SysUtils, lxHandleX;

// 開啟一份必須以加密狀態送達的活頁簿
function OpenIntake(const FileName, Password: WideString): TXLSXWorkbook;
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    // 對未加密的 ZIP,OpenEncrypted 會退回普通的 Open,
    // 所以堅持加密的管線必須先檢查
    if not Book.CanReadEncrypted(FileName) then
      raise Exception.Create('Not an encrypted package: ' + FileName);
    // 密碼錯誤與 HMAC 不符都會拋出 EXlsxEncryptionNotImplemented
    if Book.OpenEncrypted(FileName, Password) <> 1 then
      raise Exception.Create('Decrypted, but the inner workbook did not load');
    Result := Book;
  except
    Book.Free;
    raise;
  end;
end;

// 呼叫端;Quarantine 與 ProcessWorkbook 是你自己的常式
try
  Book := OpenIntake('incoming.xlsx', PasswordFromVault);
  try
    ProcessWorkbook(Book);
  finally
    Book.Free;
  end;
except
  on E: EXlsxEncryptionNotImplemented do
    Quarantine('incoming.xlsx', E.Message);
end;
CanReadEncrypted 這道防護比看起來重要。它測 OLE 複合檔簽章;沒有它,有人可以把加密活頁簿換成普通 .xlsx,而 OpenEncrypted 會若無其事地載入。改名的舊版 .xls 也帶這個簽章,所以它過得了防護、卻在 OpenEncrypted 裡以不支援的加密方案訊息失敗
寫出帶有這個區塊的套件
SaveAsEncryptedAgile 是產出 dataIntegrity 區塊的呼叫。它把活頁簿序列化成記憶體內的 XLSX,以 AES-256-CBC 加密、金鑰衍生用 SHA-512、spin count 100,000,對完成的 EncryptedPackage 串流計算 HMAC-SHA-512,並把兩個加密後的 HMAC 資料塊寫進描述器。SaveAsEncrypted 寫的則是 ECMA-376 Standard Encryption(AES-128 搭 SHA-1 金鑰衍生),而 [MS-OFFCRYPTO] 定義的 Standard EncryptionInfo 結構根本沒有放完整性 MAC 的位置。凡是要過網路或躺在共用磁碟機上的東西,都用 Agile 寫入器:程式碼上不用多寫一行,而且兩者之中只有它的輸出能被讀取端檢查是否遭竄改
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    BuildPayrollSheets(Book);        // 你自己填活頁簿的程式碼
    // 用解密管線重新開啟寫出的容器,
    // 回報失敗,而不是留下一個壞檔
    Book.VerifyEncryptedSave := True;
    if Book.SaveAsEncryptedAgile('payroll-2026-10.xlsx', PasswordFromVault) <> 1 then
      raise Exception.Create('Encrypted save failed or did not verify');
  finally
    Book.Free;
  end;
end;
設了 VerifyEncryptedSave,儲存會用同一組密碼把新檔再開一次,所以通過驗證的儲存已經過了一次 HMAC 檢查。隨機素材——兩個 16 位元組鹽值、驗證器輸入、32 位元組套件金鑰與 64 位元組 HMAC 金鑰——來自作業系統的 CSPRNG(Windows 上是 CryptGenRandom)。來源交不出位元組時,Agile 寫入器拋出例外,而不是退回以時間為種子的產生器。這些位元組會變成鹽值與 AES 金鑰;可預測的退路會產出看起來有加密、通過每一項功能測試、卻什麼都保護不了的檔案。儲存失敗在這裡是更好的結局
檔案沒有 dataIntegrity 區塊時會怎樣?
檔案照常開啟。市面上流通的 Agile 加密活頁簿,很多出自省略 dataIntegrity 的寫入器,一律拒收會破壞的正當工作遠多於擋下的風險。HotXLS 只在 encryptedHmacKey 與 encryptedHmacValue 都解碼成非空、16 位元組對齊的值時才視為區塊存在;否則跳過驗證,密碼檢查通過後直接解密
這個相容性選擇有一個該寫進威脅模型的安全後果。dataIntegrity 元素位於 EncryptionInfo 串流裡,在它自己的 MAC 涵蓋的位元組之外,所以缺失的區塊看起來與被攻擊者刪掉的區塊一模一樣。如果管線兩端都在你手裡、每個生產端都用 SaveAsEncryptedAgile,就把缺失區塊當成應用層級的政策失敗。開檔呼叫不回報驗證有沒有跑,所以要執行這條規則,得在把檔案交出去之前,自己用複合檔讀取器讀 EncryptionInfo XML。對來自外界的檔案,就把這項檢查照實理解:區塊在時是強訊號,區塊不在時毫無訊號
OnPassword 重試迴圈與遭竄改的檔案
普通的 Open(FileName, Password) 多載也會解密 Standard 與 Agile 套件,而且帶一個 OpenEncrypted 沒有的重試契約。結果是「密碼錯誤」且 OnPassword 已指派時,活頁簿呼叫處理常式,處理常式可以再供一個密碼並把 Retry 設為 True;迴圈在處理常式被呼叫三次後停止。HMAC 不符產生的正是同一個「密碼錯誤」結果,所以只會再問一次的處理常式會為遭竄改套件被叫到最多三次,每次都失敗,迴圈以密碼錯誤訊息收場。正確的密碼死在 HMAC,其他每個密碼死在驗證器
procedure TIntakeForm.BookPassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
begin
  // HMAC 不相符的套件也會走到這裡。
  // 再問一次救不了那種情況,所以只給一把備援金鑰,
  // 讓下一次失敗以錯誤浮現
  Inc(FPasswordCalls);
  Retry := (FPasswordCalls = 1) and FetchFallbackKey(PassWord); // 你自己的函式
end;

// 接線
FPasswordCalls := 0;
Book.OnPassword := BookPassword;
Book.Open('incoming.xlsx', PasswordFromVault);
無人值守的接收流程,別指派 OnPassword,直接呼叫 OpenEncrypted。第一次失敗立刻拋出,隔離日誌每個檔案記一筆事件,而不是一串重試
修改密碼是協調手段,不是保護
傳統 XLS 活頁簿支援一種常被與加密混淆的獨立機制:Excel「修改密碼」提示背後的寫入保留。HotXLS 在 IXLSWorkbook 上透過 SetModifyPassword 公開它,該方法吃密碼、建議唯讀旗標與保留者使用者名稱,並透過 IsWriteReserved 屬性回報狀態。傳入空密碼清除保留,另一個獨立的 WRITEACCESS 使用者名稱不動
記錄版面很短。FILESHARING 帶建議唯讀旗標、一個舊式 16 位元密碼雜湊,以及以未壓縮 BIFF8 Unicode 字串存放的使用者名稱;儲存時,只要保留存在,HotXLS 就把空的 WRITEPROT 標記放在 WRITEACCESS 與 FILESHARING 之前,這正是 Excel 預期的 File Protection Block 順序。Excel 自己寫下的保留,也循同一條路徑在 HotXLS 往返後存活。這些記錄只為 BIFF8 的 xlExcel97 格式寫出
var
  Book: IXLSWorkbook;   // 介面計數:不要呼叫 Free
begin
  Book := TXLSWorkbook.Create;
  if Book.Open('shared-model.xls') = 1 then
  begin
    // 建議唯讀,由報表服務保留
    Book.SetModifyPassword('edit-me', True, 'Reporting Service');
    if Book.IsWriteReserved then
      Book.SaveAs('shared-model.xls', xlExcel97);
  end;
end;
16 位元雜湊只是檢查碼,寫入保留之下的工作表資料完全沒加密,任何其他工具都讀得到每個儲存格。這個功能告訴在 Excel 裡的下一位:有人把這份檔案視為自己的編輯範圍,性質同類於 XLSX 工作表保護與允許選項 涵蓋的工作表層級控制。機密性來自 AES 保護的 XLSX 輸出 一文描述的加密儲存路徑,而容器層級的檢查排在鏈上更前面,因為普通套件的 ZIP 結構在任何活頁簿邏輯開跑之前就被剖析;不受信任 XLSX 的 ZIP 中央目錄結尾驗證 涵蓋那些失敗模式
HotXLS 讓 Delphi 與 C++Builder 不必安裝 Excel 就能讀寫 XLS、XLSX 與 ODS,其 Standard 與 Agile 加密程式碼以 Pascal 對 [MS-OFFCRYPTO] 原生實作。OpenEncrypted、SaveAsEncryptedAgile 與 SetModifyPassword 的完整方法參考在 HotXLS Delphi 試算表元件頁面