照許多隨手寫的 DER 輔助函式那樣編碼 OID 2.999.3——把前兩個弧塞進一個位元組——解碼端就會交回 1.15.3。另外兩個讀 CMS 時的失誤也是同一種樣態:憑證計數吞掉鄰居的位元組,以及拿從錯誤欄位讀出的序號去比對簽署者。在 PDF Library for Delphi(PDFlibPas)裡,簽章讀取端把 /Contents 裡的 CMS 當純 DER 來走訪,每個巢狀讀取都以父元素為邊界,填充照 CMS 宣告的長度裁掉,合併後的首個 OID 弧則用 base-128 編碼
需要簽章讀取端的程式碼不少。長期驗證得先從既有簽章裡抽出簽署者憑證與其簽發者,才拿得到廢止資料;稽核報告得寫明是誰簽的;而 Linux 上的 Lazarus 建置沒有 Windows 訊息函式可退,因為平台 CMS 呼叫在非 Windows 上一律以失敗收場——PDFlibPas 之所以用純 Pascal 完成這趟走訪、完全不碰 CryptoAPI,原因就在這裡
從已簽署的 PDF 讀出簽署者憑證
五個 TPDFlib 方法覆蓋整個讀取端,參數一律是 InputFile, Password, FieldName。每次呼叫都以唯讀方式開檔、取回答案、再關檔,沒有任何文件狀態要管理。GetSignatureEmbeddedCertificateCount 與 GetSignatureEmbeddedCertificateDER 按編碼順序列舉 CMS 的 certificates 集合。GetSignatureSignerCertificateDER 回傳產生某個 SignerInfo 的那張憑證。GetSignatureCertificateChainLength 與 GetSignatureCertificateChainDER 從簽署者一路走向簽章帶有的最遠簽發者。所有索引都從 0 起算
結果以 AnsiString 回傳,也應該讓它維持這個型別。把 DER 區塊塞過 string 或 TStrings 會經歷一次字元集轉換,轉完出來的位元組就解不開了。函式庫把憑證清單存成 AnsiString 陣列、把 URL 清單以一行一筆的純文字回傳,理由也是同一個:網址是純 ASCII,轉換安然無恙;憑證位元組則不然
uses
  SysUtils, Classes, PDFlibrary, PDFlibEnterprise;

procedure SaveDer(const FileName: string; const Der: AnsiString);
var
  Fs: TFileStream;
begin
  Fs := TFileStream.Create(FileName, fmCreate);
  try
    if Der <> '' then
      Fs.WriteBuffer(Der[1], Length(Der));
  finally
    Fs.Free;
  end;
end;

const
  Src = 'contract-signed.pdf';
  Field = 'Signature1';
var
  Pdf: TPDFlibEnterprise;
  Count, ChainLen, I: Integer;
  SignerDer, LastDer: AnsiString;
begin
  Pdf := TPDFlibEnterprise.Create;
  try
    Count := Pdf.GetSignatureEmbeddedCertificateCount(Src, '', Field);
    WriteLn(Field, ': ', Count, ' certificate(s) in the CMS');
    for I := 0 to Count - 1 do
      SaveDer(Format('embedded-%d.cer', [I]),
        Pdf.GetSignatureEmbeddedCertificateDER(Src, '', Field, I));

    SignerDer := Pdf.GetSignatureSignerCertificateDER(Src, '', Field, 0);
    if SignerDer = '' then
      raise Exception.CreateFmt('%s: signer certificate missing or not matched', [Field]);
    SaveDer('signer.cer', SignerDer);

    ChainLen := Pdf.GetSignatureCertificateChainLength(Src, '', Field, 0);
    for I := 0 to ChainLen - 1 do
      SaveDer(Format('chain-%d.cer', [I]),
        Pdf.GetSignatureCertificateChainDER(Src, '', Field, 0, I));
    if ChainLen > 0 then
    begin
      // 最後一環的上層可能還有簽章未內嵌的簽發者
      LastDer := Pdf.GetSignatureCertificateChainDER(Src, '', Field, 0, ChainLen - 1);
      WriteLn('Issuer locations: ', Pdf.GetCertificateIssuerURLs(LastDer));
    end;
  finally
    Pdf.Free;
  end;
end;
這段程式有兩個輸出很容易誤讀。計數 0 本身說明不了什麼:欄位不存在、密碼打錯、內容根本不是 DER、SignedData 索性省略選用的 certificates 集合,回傳的全部是 0 或空字串。像範例那樣把欄位名稱跟著數字一起記下來,否則除錯時會盯著錯的檔案。第二個是鏈長。鏈建構器只用簽章內嵌的憑證,所以鏈停在自簽根之前是正常現象。用我們的示範憑證(由測試根簽發)簽一份檔案,GetSignatureCertificateChainLength 會回傳 1,因為那個根不在 CMS 裡。下一跳的線索來自 GetCertificateIssuerURLs 回報的位址,這個呼叫與長期驗證 API 的其餘部分同屬 Enterprise 版
簽署者比對本身支援 RFC 5652 §5.3 允許的兩種 SignerIdentifier 形式。issuerAndSerialNumber 是人人都會測的那種。[0] subjectKeyIdentifier 形式——帶 tag $80 的隱式標記 OCTET STRING——是手寫讀取器最容易漏掉的分支,而以金鑰識別碼標示自身的簽署端確實會送出這種形式。用 issuer-and-serial 形式時,兩半都必須相符:序號只在單一簽發者範圍內唯一,只比序號可能撞上另一家 CA 的憑證
/Contents 裡到底哪一段才是 CMS?
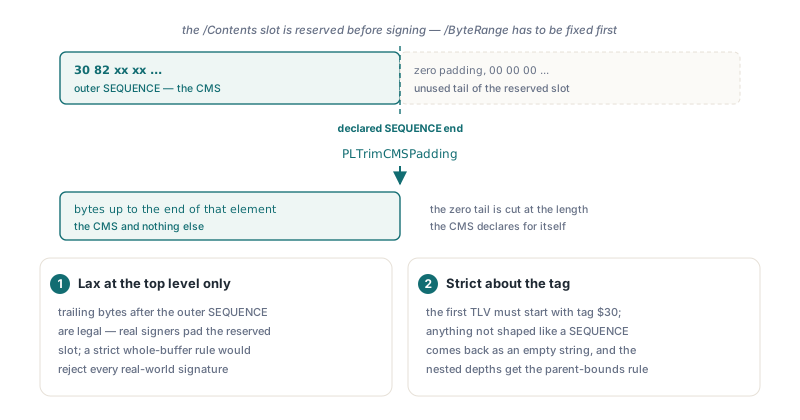
只有外層 SEQUENCE 覆蓋的前綴,而 PDFlibCMSRead 單元裡的 PLTrimCMSPadding 會把其後的東西全部切掉。原因在於先後順序:ISO 32000-1 §12.8.1 要求 /ByteRange 在簽章值存在之前就固定下來,所以簽署端得預先保留 /Contents 十六進位字串,尺寸抓得寬裕,等 CMS 出爐後把沒用到的尾部填零。典型的已簽署檔案因此在 CMS 之後帶著一串尾零,長度就是簽署端多保留了多少
PLTrimCMSPadding 讀第一個 TLV,要求 tag 是 $30,回傳該元素結尾之前的位元組。餵它 30 03 02 01 00 00 00 00,拿回前五個位元組;餵 'not der',拿回空字串。頂層是尾部殘餘位元組唯一合法的地方。「元素必須吃完整個緩衝區」的嚴格規則會退掉正常的已簽署檔案,而「剩下多少都無所謂」的寬鬆規則一旦套用到每個深度,巢狀欄位就是這樣開始讀到不屬於自己的位元組
DER 讀取器為什麼需要父元素的結尾偏移量?
因為巢狀元素只有在結尾落在父元素之內時才算有效,而拿緩衝區結尾去檢查證明不了這一點。PDFlibASN1 裡的 DERReadTLV 以整個字串為每個元素定界,拒絕會越過結尾的長度,並把運算寫成減法,讓精心構造的四位元組長度 $7FFFFFFF 無法把檢查繞成負數。這是記憶體安全。至於這個元素該不該出現在它被找到的位置,它一個字都沒說
想像一個 SignerInfo,issuerAndSerialNumber 宣告 40 位元組,裡面的 issuer Name 卻自稱 60。每個位元組都還在緩衝區內,只看緩衝區邊界的讀取器會照單收下這個 Name,接著把後面緊跟的摘要演算法當成「序號」讀出,再拿這一對去比對內嵌憑證。什麼都不會報錯。有時比對甚至成功落在錯的憑證上
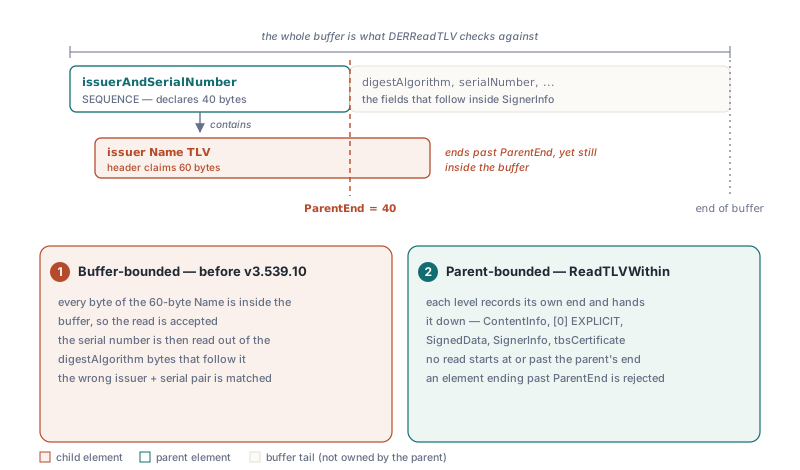
PDFlibPas 的 CMS 走訪器把父元素的結尾位置帶進每一次讀取:從 ContentInfo(RFC 5652 §3)穿過 [0] EXPLICIT 包裝與 SignedData 各欄位(§5.1),到每個 SignerInfo 及其識別碼,再到比對簽署者時要讀的 tbsCertificate 欄位。若要在公開的 DERReadTLV 之上為時間戳記權杖或 OCSP 回應自寫走訪器,同樣的樣式十幾行就夠:
uses
  PDFlibASN1;

// 讀一個子元素;子元素結尾越過父元素就拒絕
function ReadChild(const Data: AnsiString; ParentEnd: Integer;
  var Offset: Integer; out Tag: Byte; out Start, Len: Integer): Boolean;
begin
  Result := False;
  if (Offset < 1) or (Offset >= ParentEnd) then
    Exit;                          // 父元素內已無剩餘
  if not DERReadTLV(Data, Offset, Tag, Start, Len) then
    Exit;
  Result := Offset <= ParentEnd;  // 此時 Offset 落在子元素結尾之後
end;

// 統計一個 SET OF 的 SEQUENCE 成員數,其內容橫跨
// Data[SetStart .. SetEnd - 1],遇到第一個越界的成員就停
function CountSequences(const Data: AnsiString; SetStart, SetEnd: Integer): Integer;
var
  Offset, Start, Len: Integer;
  Tag: Byte;
begin
  Result := 0;
  Offset := SetStart;
  while Offset < SetEnd do
  begin
    if not ReadChild(Data, SetEnd, Offset, Tag, Start, Len) then
      Break;                       // 不重新同步:對齊已經失守
    if Tag = $30 then
      Inc(Result);
  end;
end;
留意那個 Break。在 certificates 集合與 signerInfos 集合裡,PLExtractCMSCertificates 做的是同一件事:元素越過集合結尾就終止迴圈,函式回傳已經收下的憑證,絕不會把後面的 crls 或 signerInfos 位元組黏到最後一張憑證上。跳過壞元素繼續走下去很誘人,卻是錯的選擇。只要一個宣告長度出錯,讀取器就不再知道下一個元素從哪裡開始,任何「復原」都只是在猜哪個位元組看起來像個 tag。迴圈一停,第二張憑證越界一個位元組的集合,回報的計數就是 1,附上第一張憑證原樣編碼的位元組
為什麼 2.999.3 會編碼成 1.15.3?
OID 的前兩個弧合併成一個子識別碼,而這個子識別碼跟其他弧一樣用 base-128 編碼——它不是一個位元組。X.690 §8.19.4 把這個值定義為 40 * arc1 + arc2。用 Byte(...) 寫出的編碼器在 127 以內都正確,也就是 2.47。到了 2.999,總和是 1079,強制轉成 byte 剩下 55,55 解碼成 1.15。識別碼從此指向樹上另一個分支,而沒有任何東西抱怨。128 到 255 的值則以另一種方式壞掉:轉型送出一個帶續接位的位元組,解碼器把下一個弧也吞了進去
這個捷徑能在真實程式碼裡活這麼久,是因為大多數 PKI 識別碼永遠碰不到邊界。1.2.840、2.5.29、0.4.0 底下的一切,合併後的首值都遠低於 128,只用常見簽章 OID 拼出來的測試套件因此永遠測不到第二個位元組。只有 2.48 以上的 joint-iso-itu-t 弧跨過這條線。PDFlibPas 讓單一函式 DER_OID 同時服務簽署屬性的編碼器、DERFindExtensionByOID 裡的查找,以及 SignedData 的 content-type 檢查,寫入與比對因此無法漸行漸遠。測試向量得放在邊界兩側:
uses
  SysUtils, PDFlibASN1;

function Hex(const S: AnsiString): string;
var
  I: Integer;
begin
  Result := '';
  for I := 1 to Length(S) do
    Result := Result + IntToHex(Byte(S[I]), 2) + ' ';
  Result := Trim(Result);
end;

procedure Check(const Oid, Expected: AnsiString);
begin
  if Hex(DER_OID(Oid)) <> Expected then
    WriteLn('MISMATCH ', Oid, ': ', Hex(DER_OID(Oid)), ' expected ', Expected)
  else
    WriteLn('ok       ', Oid);
end;

begin
  Check('2.47.1',               '06 02 7F 01');     // 最後一個單位元組值
  Check('2.48.1',               '06 03 81 00 01');  // 第一個兩位元組值
  Check('2.999.3',              '06 03 88 37 03');  // Byte 強制轉型會得到 1.15.3
  Check('2.5.29.14',            '06 03 55 1D 0E');
  Check('1.2.840.113549.1.7.2', '06 09 2A 86 48 86 F7 0D 01 07 02');
end.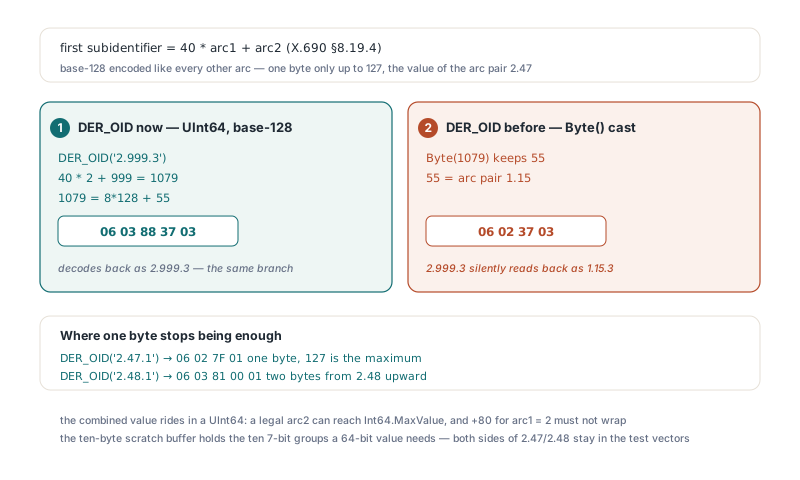
同一行算術裡還藏著另一個溢位。DER_OID 把弧剖析進 Int64,所以合法的第二個弧可以大到 Int64.MaxValue,arc1 = 2 時加上 80 就會溢出帶符號的 64 位元整數。合併值因此改放在 UInt64 裡,裝得下 Int64.MaxValue + 80 不繞回。沒有人會簽發這麼大的 OID,但構造出來的字串仍可能提出要求。DER_OID 裡十位元組的暫存緩衝區裝得下 64 位元值所需的十個 7 位元群組,連 2.9223372036854775807 都編成十位元組的子識別碼,而非悄悄繞回
CMS 走訪器接受什麼,驗證又住在哪裡
PDFlibCMSRead 回傳的位元組待在 RFC 5652 說它們該在的位置,這就是它全部的工作。它不驗簽章值、不驗摘要、也不驗有效期。走訪器只收 DER:DERReadTLV 拒絕不定長度與多位元組 tag 編號,所以不合規簽署端產出的 BER 編碼 CMS 會回報零張憑證。寧可如此,也不做 BER 的部分剖析。實務上露馬腳的是緊跟在外層 $30 tag 之後的長度位元組 $80——不定長度的 SEQUENCE 正是這樣開頭的
走訪 certificates 集合時會跳過屬性憑證與其他 CertificateChoices 替代形式,因為只有樸素的 Certificate 替代形式是鏈建構與廢止查找用得上的 X.509 憑證。所有密碼學工作都留在擁有它們的程式碼裡:起點是Delphi 中的 PAdES 簽章與 ByteRange 驗證一文裡的位元組覆蓋檢查,接著是替 PDF 簽署後的改動分類。不信任宣告長度的同一種習慣,也貫穿在強化 Pascal PDF 解析器以抵禦惡意檔案之中
上文展示的憑證抽出、鏈建構與長期驗證呼叫都屬於 losLab PDF Library for Delphi,它可在 Delphi、C++Builder 與 Lazarus 上執行,同一份簽章讀取程式碼因此既能跑在 Windows 服務裡,也能跑在 Linux 建置中