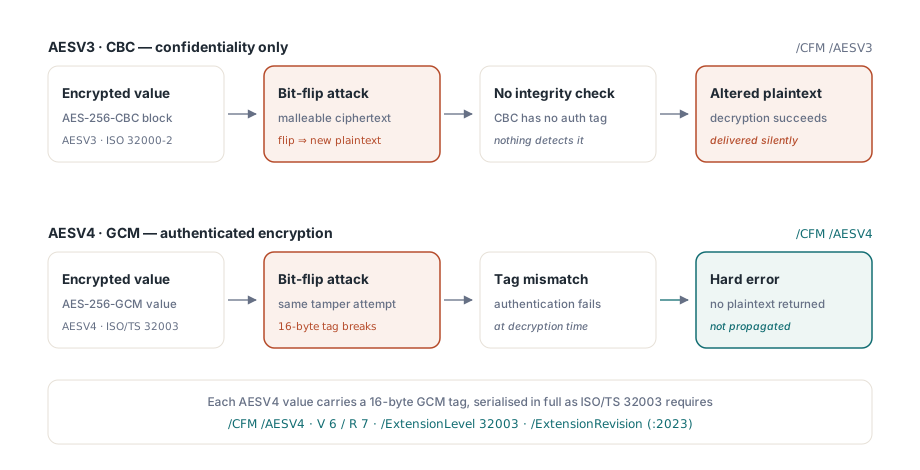
一个前 16 字节——即 CBC 初始化向量所在的部分——被翻转了一个比特的 AES-256 加密 PDF 字符串,用正确密码仍能解密。得到的明文与原件只差一个比特,位置正是被翻转的那一位。这就是 CBC 的工作方式:IV 被异或进第一个明文块,所以能改文件的人不需要密钥就能操纵每条加密字符串的前 16 字节。ISO/TS 32003 用 GCM 模式的 AES-256 回应了这一点(crypt filter 方法 AESV4,security handler 修订版 7)。每个加密值都携带一个 16 字节认证标签,任何一个字节被改动,解密都会直接失败
与 AESV3-CBC 相比,GCM 改变了什么
GCM 在保密性之外加入了认证。AESV3——ISO 32000-2 里的 AES-256-CBC 方案——没有密码时内容读不出来,却没有办法察觉修改。IV 里翻转一个比特,会改变第一个明文块对应的那一个比特;其他任何位置翻转一个比特,会打乱一个 16 字节块,并把同样的比特翻转带进下一个块。两种情况都不产生错误,解密方拿到什么就交出什么
PDFium Component 用同一趟对象遍历写出两种格式,磁盘上的字节就能看出差别。AESV3 字符串或流存成一个随机 16 字节 IV 加 PKCS#7 填充的密文;AESV4 值存成 12 字节 IV || 密文 || 16 字节标签,没有填充,附加认证数据为空,所以密文与明文一样长,每个值增长 28 字节。标签完整序列化。读取侧,DecryptAesGcmDocumentBytes 为每条字符串和流重算标签,在第一处不匹配时停止并报错,比如 AESV4 stream authentication failed;它不会返回任何部分解密的输出
IV 不是每个对象随机取的。写入器每个文档只抽一次随机 64 位前缀,后面接一个 32 位大端计数器,所有字面字符串、十六进制字符串、流字典字符串和流体共享这个计数器。同一个 IV 在一个密钥下用第二次,GCM 就会彻底坏掉,而计数器让唯一性可证明,独立随机抽取只能让它大概率成立。如果一份文档需要的加密值超过约 42.9 亿个,写入器会抛 AESV4 IV counter exhausted,而不是回绕
从 Delphi 写出带 PDF MAC 的 R7 文件
TPdf.SaveAsEncrypted 接收来自 FPdfEncrypt 单元的 TPdfEncryptOptions 记录。把 Revision 设为 erR7 即选定 AESV4-GCM;设 EnableIntegrityProtection 则加上独立 PDF MAC。每次都要显式设置修订版:TPdfEncryptOptions.Default 返回的是 erR5、全部权限开放、元数据加密、完整性保护关闭,忘了那一行的代码拿到的就是三个方案里最老的一个
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // 这里 Revision 是 erR5
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 表 22:清掉第 3 位(打印)和第 12 位(高质量打印)
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // ISO/TS 32004 独立 MAC

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
输出是一份重建的文件,带完整的经典交叉引用表和 %PDF-2.0 头。Encrypt 字典是 /V 6 /R 7,标准 crypt filter 里是 /CFM /AESV4;目录多出一个 /Extensions 条目,其 /ISO_ 数组声明 /ExtensionLevel 32003 /ExtensionRevision (:2023)。开启完整性保护时,同一个数组还声明 /ExtensionLevel 32004 /ExtensionRevision (:2024),Encrypt 字典带上 32 字节的 /KDFSalt,文件尾以一个 /AuthCode 字典收尾。如果把权限读回来,还能看到一处变化:启用 MAC 时写入器会在 /P 和加密的 /Perms 副本里清掉第 13 位($1000),所以你传入的值在这个比特上不会原样往返
有了逐值标签,为什么还要整文件 MAC?
ISO/TS 32004 加了一个覆盖整个文件的 MAC,因为逐值标签对值的排布方式仍然只字未提。GCM 标签保护的是值,而文件结构并不由加密值构成:交叉引用表、对象编号、文件尾和字典键全部明文存放。没有密码的人伪造不出任何一条字符串或流,但密码本身挡不住他把页面树指向另一批对象、删掉一个对象,或从同一文件早先修订版里拼进一个用同一密钥加密的对象
ISO/TS 32004 令牌覆盖的就是这一层。写入器把令牌放进 /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>,其中字节范围盖住文件中除令牌自身十六进制字符串之外的每个字节,且第二段必须正好结束于文件的物理末尾。这些字节上的摘要是 SHA-256。密钥处理遵循规范的分层:HKDF-SHA256 从文件加密密钥和 /KDFSalt 派生密钥加密密钥,一个随机 256 位 MAC 密钥用 AES Key Wrap 包裹,令牌本身是使用 HMAC-SHA256 的 CMS AuthenticatedData 结构。因此读取方需要用户或拥有者密码才能校验它,两者都没有的人造不出能通过校验的令牌
MAC 并不绑定 R7。EnableIntegrityProtection 对 erR5 和 erR6 同样有效,那些文件也会得到 %PDF-2.0 头和 32004 扩展条目。新的 R7 输出请打开它:代价只是一个文件尾字典、一个额外的目录扩展条目和 32 字节盐,而解密路径只要发现它就自动校验
读回 AESV4 文件并校验令牌
R7 文件不走正常的密码加载路径,原因在底层引擎。PDFium 内置的标准安全处理程序认识 AESV2 和 AESV3,并把两者映射到 CBC;它没有 GCM 路径。所以 PDFium Component 用 Pascal 里的 DecryptAesGcmDocumentBytes 解密 AESV4:检查密码和 /Perms,存在独立 MAC 时校验它,认证每条字符串和流,返回一份 TPdf.LoadDocument 能打开的普通 PDF
这份普通副本删掉了 /Encrypt 和 /AuthCode 条目,所有偏移量都已重写。所以 MAC 校验要放在解密之前、针对原始字节做。对解密副本调用 Pdf.ValidatePdfMac 会返回 pmvsNotPresent——副本确实没有令牌。FPdfEncrypt 里的 ValidateEncryptedDocumentMac 接收原始文件字节和密码,返回同样的 TPdfMacValidationResult
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // 就磁盘上的原始字节检查令牌
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // 你自己的日志例程
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // 此处 Pdf.ValidatePdfMac 会报告 pmvsNotPresent:
    // 解密副本不带 /AuthCode
    ProcessDocument(Pdf);                       // 你自己的处理
  finally
    Pdf.Free;
  end;
end;
R5 和 R6 文件由引擎原生解密,组件级调用就能用。照常用 Password 和 FileName 加载,然后调 TPdf.ValidatePdfMac。它读取文档当初加载自的原始字节——文件、缓冲区还是自定义流都一样。来源是尚未传输完的渐进下载时,返回 pmvsUnsupported,消息说明需要完整来源
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // 用 erR6 + MAC 写出
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
四种状态,四种应对
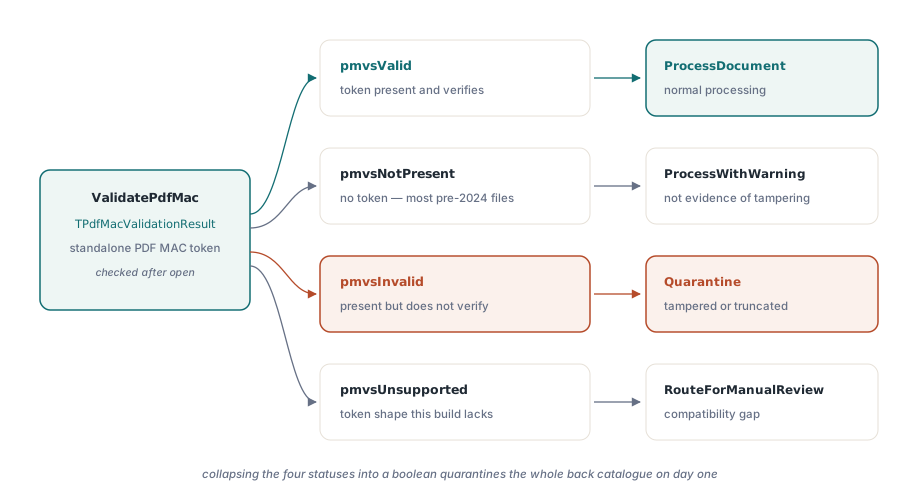
把 TPdfMacValidationStatus 压成一个布尔值,丢掉的恰恰是决定下一步的部分。pmvsNotPresent 表示文件尾根本没有 /AuthCode。ISO/TS 32004 发布于 2024 年且 MAC 可选,所以既有档案里的多数加密 PDF 都会落在这里,把它们隔离等于第一天就清空档案。记录日志,继续
pmvsInvalid 覆盖的不只是篡改。令牌校验不通过、字节范围没有到达文件末尾、头部没有声明 PDF 2.0、32004 扩展条目缺失或畸形、密码错误——都会返回这个状态,因为校验令牌的密钥来自密码。先读 MessageText 再定性为攻击。上传中被截断的文件和被人编辑过的文件都落在这里,两者都应中止处理
pmvsUnsupported 范围更窄。组件校验的是独立令牌,即 /MACLocation /Standalone 形式;附着在签名上的令牌——ISO/TS 32004 也定义了这种形式——报告这个状态,这是需要人来看的情况,不是警报
为特定受众挑选 R5、R6 或 R7
TPdfEncryptionRevision 提供 erR5、erR6 和 erR7,这个选择更多关乎谁打开文件,而非密码学本身。R5 是最早的 AES-256 方案,以 PDF 1.7 扩展形式发布,密码只过一遍 SHA-256;ISO 32000-2 已弃用它。R6 是 ISO 32000-2 标准化的加固派生,即 §7.6.4.3 的算法 2.B,在 SHA-256、SHA-384 和 SHA-512 上迭代。R7 对 /U、/O、/UE、/OE 和 /Perms 原样保留 R6 的密码派生,只改字符串和流的加密方式
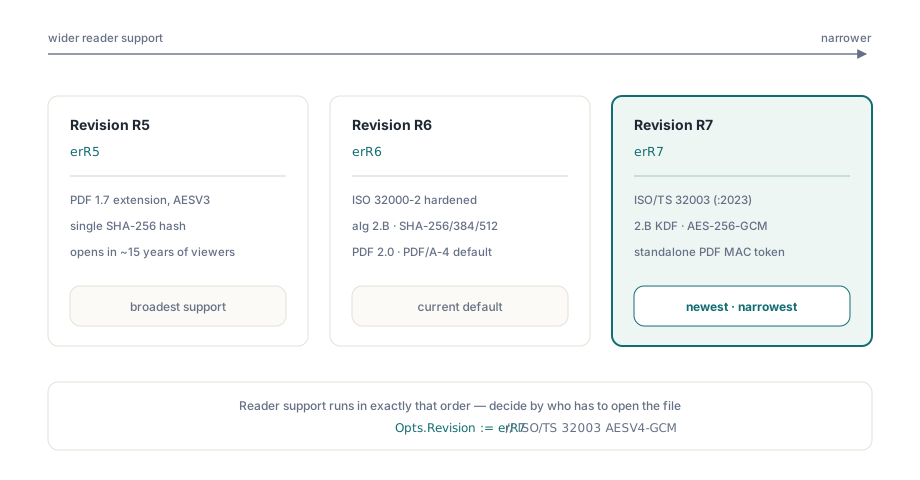
查看器必须实现 ISO/TS 32003 才能打开 R7,只认识 AESV2 和 AESV3 的引擎会拒绝该文件。当所有读取者都是你掌控的软件——内部流水线,或同样使用这个组件的档案系统——带 MAC 的 R7 是现有最强组合。文件要发给查看器未知的接收者时,R6 是保守之选:它是 ISO 32000-2 本体的一部分,而且照样可以加 MAC。R5 只属于已知的遗留消费端必需的场合,这个决定值得写在留存策略旁边
权限标志不随修订版变化。ISO 32000-1 表 22 中禁止打印或拷贝的 /P 位,是请求合规查看器遵守的请求,持有用户密码的人早已拿到解密内容。加密决定谁能读;权限描述的是作者在这之后的意愿
追加到受保护文件并检查结果
独立 MAC 是对直到文件末尾每个字节的声明,所以之后追加的任何增量更新都落在签名范围之外,不重算令牌就追加的工具会把有效文件变成 pmvsInvalid。组件的加密增量保存会在追加前校验既有令牌,然后为新文件末尾重算字节范围和令牌。给加密文档追加修订的规则——包括新对象如何复用现有文件密钥——见 加密 PDF 上的增量更新
任何保存之后,重新打开输出,按接收者的方式检查:对字节运行 ValidateEncryptedDocumentMac,解密或加载,并按 精确 PDF 版本合规里的检查确认头部声明的是你期望的版本。对自己没写过的文档,更完整的接入清单见 审计 PDF 安全风险
这些调用背后的 AES-256、GCM、HKDF、密钥包裹和 CMS 代码都是 Pascal 写的、编译进组件,你的可执行文件旁边不需要外部加密 DLL,同一批单元在 Delphi 和 Lazarus 下都能构建。选项记录、状态值和加密 API 的其余部分列在 PDFium Component for Delphi 产品页