受密码保护的 .xlsx 的 EncryptedPackage 流里翻动一个字节,并不能阻止 AES-CBC 用正确密码把整个包解出来:被翻的那个字节所在的 16 字节块变成噪声,而它后面那个明文块上同样的位被干净地翻转。单靠加密你不会知道这一切发生过。防线在 [MS-OFFCRYPTO] §2.3.4.14 的 dataIntegrity 元素里——对存储密文计算的一个 HMAC,读者在解密任何一段之前先校验它
Agile 加密是 Excel 为受密码保护工作簿默认写出的方案,它通过 CBC 模式的 AES 提供机密性,密钥由迭代 SHA-512 口令散列派生。CBC 不是认证模式,所以密码本身对摆在自己面前的密文是不是当初写出的那份没有任何意见。被改过的包通常稍后在某个 ZIP 或 deflate 错误上爆掉,因为损坏的压缩流很少能活着走完解压。前一句里的“通常”分量很重,而在三层之下的解析器错误里才得知有人半路改了文件,这个位置实在太差
为什么被篡改的加密工作簿还能解密?
被篡改的工作簿还能解密,是因为 CBC 只把块链在一起,从不认证它们。每个密文块先用密钥解密,再与前一个密文块异或,所以块 n 上的改动会打乱明文块 n,并在块 n+1 上精确翻转同样的位。知道明文布局的人可以引导这第二个效果;不知道的人照样能以各种下游解析器未必注意到的方式弄坏数据
[MS-OFFCRYPTO] 用一个对加密字节计算的 MAC 回答了这个问题。写入方生成一个随机 HMAC 密钥,长度与 keyData 散列尺寸一致(SHA-512 为 64 字节),对完整的 EncryptedPackage 流计算 HMAC,并把两个值以 encryptedHmacKey 和 encryptedHmacValue 的形式存进 dataIntegrity 元素。两者都用包密钥加密,IV 从 keyData 盐值和规范定义的两个固定块密钥派生。HMAC 覆盖的是流在文件中的原样字节,包括位于各段之前的 8 字节 StreamSize 前缀,所以连声明的明文长度也无法被悄悄改动
HotXLS 打开时的检查顺序
HotXLS 在密码验证通过之后、任何包段解密之前运行完整性检查。TXLSXWorkbook.OpenEncrypted 先尝试 Standard Encryption 读取器,当 EncryptionInfo 流携带 Agile 签名(版本 4.4)时由 Agile 管线接管。这条管线按顺序执行以下步骤:
- 用描述符里的盐值和迭代次数运行迭代口令散列;
spinCount超过规范上限 10,000,000 视为畸形描述符,在任何散列开始之前就被拒绝 - 解密口令验证器,对其散列,再与存储的验证器散列比较;这里不匹配意味着密码错误
- 解出中间包密钥,然后从
dataIntegrity属性解密 HMAC 密钥和 HMAC 值 - 对 EncryptedPackage 字节按其在文件中的原样计算 HMAC,并与存储值比较
- 只有匹配之后,才解密 4096 字节的段,并把内层 ZIP 交给普通的 XLSX 加载器
对密文计算 MAC 是标准的 encrypt-then-MAC 纪律。被篡改的包在任何攻击者控制的字节到达 AES 解密、解压或 XML 解析器之前就被拒绝。这条路径上的两次比较——验证器散列和 HMAC 值——都把整个摘要的逐字节异或 OR 在一起,而不是在第一个差异处返回,所以响应时间不会泄露前导匹配了多少字节。散列算法跟随描述符:Excel 声明 SHA-512,一些第三方写入方声明 SHA-256,HMAC、IV 和密钥派生都会按 keyData 与口令密钥加密器节点所说切换
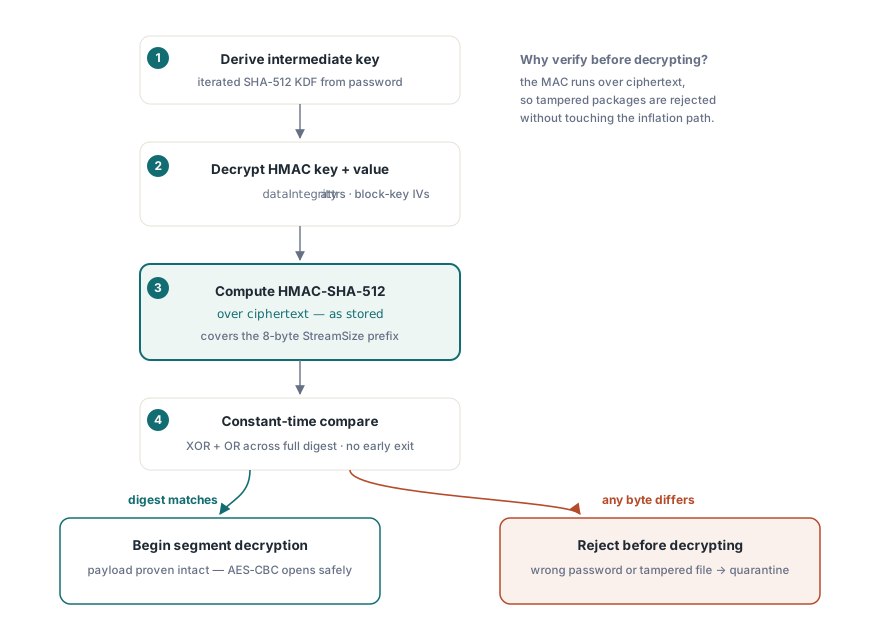
从调用方看,完整性检查失败和密码错误是同一件事。两者都让 OpenEncrypted 抛出 EXlsxEncryptionNotImplemented,消息为 “The supplied password is incorrect for this encrypted workbook.”。既不是 Standard 也不是 Agile 的容器,或读不了的 CFB 文件,抛出同一个异常类但消息不同。只有解密成功后内层工作簿加载失败,才会以 1 之外的返回值回来
uses
  SysUtils, lxHandleX;

// 打开一份必须以加密状态到达的工作簿
function OpenIntake(const FileName, Password: WideString): TXLSXWorkbook;
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    // 对未加密的 ZIP,OpenEncrypted 会回退成普通 Open,
    // 所以坚持要求加密的流水线必须先检查
    if not Book.CanReadEncrypted(FileName) then
      raise Exception.Create('Not an encrypted package: ' + FileName);
    // 密码错误和 HMAC 不匹配都会抛出 EXlsxEncryptionNotImplemented
    if Book.OpenEncrypted(FileName, Password) <> 1 then
      raise Exception.Create('Decrypted, but the inner workbook did not load');
    Result := Book;
  except
    Book.Free;
    raise;
  end;
end;

// 调用方;Quarantine 和 ProcessWorkbook 是你自己的例程
try
  Book := OpenIntake('incoming.xlsx', PasswordFromVault);
  try
    ProcessWorkbook(Book);
  finally
    Book.Free;
  end;
except
  on E: EXlsxEncryptionNotImplemented do
    Quarantine('incoming.xlsx', E.Message);
end;
CanReadEncrypted 这个前置检查比看上去重要。它检测 OLE 复合文件签名;没有它,别人可以把加密工作簿换成普通 .xlsx,而 OpenEncrypted 会若无其事地把它加载进来。改了扩展名的老式 .xls 也带这个签名,所以它能通过前置检查,然后在 OpenEncrypted 内部以“加密方案不支持”的消息失败
写出携带该块的包
SaveAsEncryptedAgile 是产出 dataIntegrity 块的那个调用。它把工作簿序列化成内存中的 XLSX,用 SHA-512 密钥派生、迭代次数 100,000 的 AES-256-CBC 加密,对完成的 EncryptedPackage 流计算 HMAC-SHA-512,并把两个加密的 HMAC 块写进描述符。SaveAsEncrypted 写的是 ECMA-376 Standard Encryption(AES-128 配 SHA-1 密钥派生),而 [MS-OFFCRYPTO] 定义的 Standard EncryptionInfo 结构根本没有放完整性 MAC 的位置。凡是要跨网络或躺在共享驱动器上的文件,都用 Agile 写入方:代码上不花任何额外成本,而且是两者中唯一输出可被读者校验篡改的一个
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    BuildPayrollSheets(Book);        // 你自己填充工作簿的代码
    // 通过解密管线重新打开写出的容器,
    // 失败就上报,而不是留下一个坏文件
    Book.VerifyEncryptedSave := True;
    if Book.SaveAsEncryptedAgile('payroll-2026-10.xlsx', PasswordFromVault) <> 1 then
      raise Exception.Create('Encrypted save failed or did not verify');
  finally
    Book.Free;
  end;
end;
设置了 VerifyEncryptedSave 之后,保存会用同一个密码把新文件再打开一遍,所以一次经过验证的保存已经完整走过一次 HMAC 检查。随机材料——两个 16 字节盐值、验证器输入、32 字节包密钥和 64 字节 HMAC 密钥——都来自操作系统 CSPRNG(Windows 上是 CryptGenRandom)。这个来源交不出字节时,Agile 写入方抛异常,而不是回退到按时间播种的生成器。这些字节会变成盐值和 AES 密钥;可预测的回退会产出看起来加密了、通过每一项功能测试、实则什么也保护不了的文件。这种场景下保存失败才是更好的结果
文件没有 dataIntegrity 块时会怎样?
文件照常打开。市面上大量 Agile 加密工作簿来自不写 dataIntegrity 的写入方,拒绝它们破坏的正常工作远比拦下的攻击多。只有当 encryptedHmacKey 和 encryptedHmacValue 都能解码成非空、16 字节对齐的值时,HotXLS 才视该块为存在;否则跳过校验,密码检查通过后直接解密
这个兼容性选择有一个值得写进威胁模型的安全后果。dataIntegrity 元素位于 EncryptionInfo 流里,不在它自己的 MAC 覆盖的字节之内,所以“缺失的块”和“被攻击者删掉的块”看起来一模一样。如果流水线两端都在你手里、每个生产方都用 SaveAsEncryptedAgile,就把缺失的块当作应用层策略失败处理。打开调用不会报告校验是否运行过,所以要执行这条规则,得在把文件交出去之前自己用复合文件读取器读一遍 EncryptionInfo XML。对来自外部世界的文件,把这个检查读出它本来的样子:块在时是强信号,块不在时什么信号都没有
OnPassword 重试循环与被篡改的文件
朴素的 Open(FileName, Password) 重载也能解密 Standard 和 Agile 包,而且带一个 OpenEncrypted 没有的重试约定。当结果是“密码错误”且 OnPassword 已赋值时,工作簿调用处理器,处理器可以提供另一个密码并把 Retry 设为 True;循环在三次处理器调用后停止。由于 HMAC 不匹配产生的也是同一个“密码错误”结果,一个只会重新弹框的处理器会为被篡改的包被调用至多三次,每次都失败,循环以密码错误的说法收场。正确的密码倒在 HMAC 上,其他所有密码倒在验证器上
procedure TIntakeForm.BookPassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
begin
  // HMAC 不匹配的包也会走到这里。
  // 反复弹框救不了这种场景,所以只提供一次备用密钥,
  // 让下一次失败以错误的形式浮出
  Inc(FPasswordCalls);
  Retry := (FPasswordCalls = 1) and FetchFallbackKey(PassWord); // 你自己的函数
end;

// 接线
FPasswordCalls := 0;
Book.OnPassword := BookPassword;
Book.Open('incoming.xlsx', PasswordFromVault);
无人值守的接入场景,让 OnPassword 保持未赋值,调 OpenEncrypted。第一次失败立刻抛异常,隔离日志里每个文件一条记录,而不是一串重试
修改密码是协调机制,不是保护机制
经典 XLS 工作簿支持一个常被和加密混淆的机制:Excel 的“修改密码”提示背后的写保护预约。HotXLS 在 IXLSWorkbook 上通过 SetModifyPassword 暴露它,接受密码、建议只读标志和预约用户名,并通过 IsWriteReserved 属性报告状态。传入空密码清除预约,且不碰单独的 WRITEACCESS 用户名
记录布局很短。FILESHARING 携带建议只读标志、一个遗留的 16 位口令散列,以及以未压缩 BIFF8 Unicode 字符串存储的用户名;保存时,只要预约存在,HotXLS 就把空的 WRITEPROT 标记放在 WRITEACCESS 和 FILESHARING 之前,这正是 Excel 期望的 File Protection Block 顺序。Excel 自己写下的预约也经由同一条路径在 HotXLS 的往返中幸存。这些记录只为 BIFF8 的 xlExcel97 格式写出
var
  Book: IXLSWorkbook;   // 接口计数管理:不要 Free
begin
  Book := TXLSWorkbook.Create;
  if Book.Open('shared-model.xls') = 1 then
  begin
    // 建议只读,由报表服务预约
    Book.SetModifyPassword('edit-me', True, 'Reporting Service');
    if Book.IsWriteReserved then
      Book.SaveAs('shared-model.xls', xlExcel97);
  end;
end;
16 位散列只是个校验和,写保护预约下的工作表数据根本没有加密;任何其他工具都能读出每个单元格。这个功能是在 Excel 里告诉下一个人:有人把这个文件当作自己专改的地盘——和XLSX 工作表保护与 allow 选项里讲的表级控制属于同一类。机密性来自AES 保护的 XLSX 输出所描述的加密保存路径,容器级检查还应放在链条更早的位置,因为普通包的 ZIP 结构在任何工作簿逻辑运行之前就要解析;面向不受信任 XLSX 的 ZIP 中央目录结束记录校验覆盖那些失败模式
HotXLS 在没有 Excel 安装的情况下从 Delphi 和 C++Builder 读写 XLS、XLSX 和 ODS,其 Standard 与 Agile 加密代码用 Pascal 针对 [MS-OFFCRYPTO] 写成。OpenEncrypted、SaveAsEncryptedAgile 和 SetModifyPassword 的完整方法参考在HotXLS Delphi 电子表格组件页面