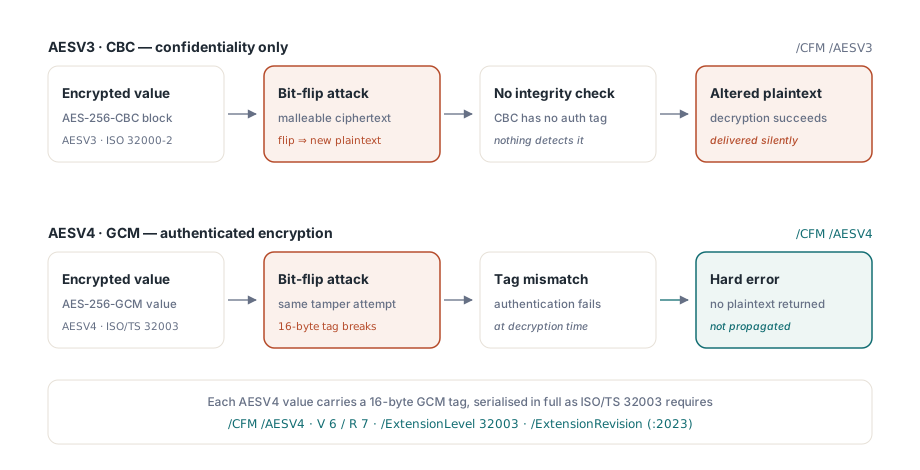
İlk 16 baytında — CBC başlatma vektörünü tutan kısımda — bir biti çevrilmiş AES-256 şifreli bir PDF string'i, doğru parolayla yine de çözülür. Geri gelen düz metin, özgünden tam olarak tek bir bit farkıyla, çevrilen bitin aynı konumunda farklıdır. CBC böyle çalışır. IV, ilk düz metin bloğuna XOR'lanır; dolayısıyla dosyayı düzenleyebilen herkes, anahtarı bilmeden her şifreli string'in ilk 16 baytını yönlendirebilir. ISO/TS 32003 bunu GCM modunda AES-256 ile yanıtlar (crypt filter method AESV4, security handler revizyonu 7). Her şifreli değer 16 baytlık bir kimlik doğrulama etiketi taşır ve değişen bir bayt, çözmeyi tamamen başarısız kılar
GCM, AESV3-CBC'ye kıyasla neyi değiştirir
GCM, gizliliğe kimlik doğrulaması ekler. ISO 32000-2'deki AES-256-CBC şeması olan AESV3, içeriği parolasız okunamaz tutar ama değişikliği fark etmenin bir yolu yoktur. IV'deki çevrilen bir bit, ilk düz metin bloğunun karşılık gelen bitini değiştirir. Başka her yerdeki çevrilen bir bit, bir 16 baytlık bloğu bozar ve onu izleyen blokta aynı biti çevirir. Ne bir durum hata üretir ne öteki; çözücü, çıkan her neyse onu geri verir
PDFium Component her iki biçimi de aynı nesne taramasıyla yazar ve diskteki baytlar farkı gösterir. Bir AESV3 string'i ya da akışı, rastgele bir 16 baytlık IV ve ardından PKCS#7 dolgulu şifreli metin olarak saklanır. Bir AESV4 değeri, dolgu olmadan ve boş ek kimlik doğrulama verisiyle 12-byte IV || ciphertext || 16-byte tag olarak saklanır; böylece şifreli metin tam olarak düz metin kadar uzun olur ve her değer 28 bayt büyür. Etiket eksiksiz serileştirilir. Okuma tarafında DecryptAesGcmDocumentBytes, her string ve akış için etiketi yeniden hesaplar ve ilk uyuşmazlıkta AESV4 stream authentication failed gibi bir hatayla durur; kısmen çözülmüş bir çıktı döndürmez
IV'ler nesne başına rastgele değildir. Yazıcı, belge başına bir kez rastgele bir 64 bitlik önek çizer ve her literal string'in, hex string'in, akış sözlüğü string'inin ve akış gövdesinin paylaştığı 32 bitlik big-endian bir sayaç ekler. Aynı IV tek bir anahtar altında bir kez daha kullanılırsa GCM fena bozulur ve bir sayaç, benzersizliği bağımsız rastgele çekilişlerin yalnızca olası kıldığı yerde kanıtlamayı kolaylaştırır. Bir belge yaklaşık 4,29 milyar şifreli değerden fazlasına hiç ihtiyaç duysaydı, yazıcı sarmak yerine AESV4 IV counter exhausted fırlatırdı
Delphi'den PDF MAC'li bir R7 dosyası yazmak
TPdf.SaveAsEncrypted, FPdfEncrypt biriminden bir TPdfEncryptOptions kaydı alır. Revision'i erR7'ye çekmek AESV4-GCM'yi seçer ve EnableIntegrityProtection'ı atamak bağımsız PDF MAC'i ekler. Revizyonu her seferinde açıkça atayın: TPdfEncryptOptions.Default, tüm izinler açık, meta veri şifreli ve bütünlük koruması kapalı şekilde erR5 döndürür; satırı unutan kod, üç şemanın en eskisini alır
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // Burada Revision = erR5
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 Tablo 22: 3. biti (yazdırma) ve 12. biti (yüksek kaliteli yazdırma) temizle
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // ISO/TS 32004 bağımsız MAC

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
Çıktı, eksiksiz klasik bir çapraz referans tablosuyla ve %PDF-2.0 başlığıyla yeniden kurulmuş bir dosyadır. Encrypt sözlüğü, standart crypt filtresinde /CFM /AESV4 ile /V 6 /R 7 okur; katalog, /ISO_ dizisi /ExtensionLevel 32003 /ExtensionRevision (:2023) bildiren bir /Extensions girdisi kazanır. Bütünlük koruması açıkken aynı dizi ayrıca /ExtensionLevel 32004 /ExtensionRevision (:2024) bildirir, Encrypt sözlüğü 32 baytlık bir /KDFSalt taşır ve treyler bir /AuthCode sözlüğüyle biter. İzinleri geri okursanız görünür bir değişiklik daha vardır: MAC etkin olduğunda yazıcı, 13. biti ($1000) hem /P'de hem şifreli /Perms kopyasında temizler; dolayısıyla geçirdiğiniz değer o bitte değişmeden gide gelmez
Değer başına etiketlerin üstüne bütün dosyalık MAC neden?
ISO/TS 32004, bütün dosya üzerine bir MAC ekler; çünkü her değer üzerindeki bir etiket, değerlerin nasıl dizildiği hakkında hâlâ bir şey söylemez. GCM etiketleri değerleri korur ve dosya yapısı şifreli değerlerden yapılmamıştır. Çapraz referans tablosu, nesne numaraları, treyler ve sözlük anahtarlarının hepsi açıkta kalır. Parolasız biri tek bir string'i ya da akışı sahteleştiremez; yine de şifre, sayfa ağacını başka bir nesne kümesine çevirmesini, bir nesne düşürmesini ya da aynı dosyanın — aynı anahtarla şifrelenmiş — önceki bir revizyonundan kopyalanmış şifreli bir nesne eklemesini engelleyen hiçbir şey içermez
ISO/TS 32004 jetonu o katmanı kapsar. Yazıcı jetonu /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >> içine koyar; bayt aralığı, jetonun kendisini taşıyan hex string'i dışında dosyanın her baytını kapsar ve ikinci aralık tam olarak dosyanın fiziksel sonunda bitmek zorundadır. O baytlar üzerindeki özet SHA-256'dır. Anahtar işleme, şartnamenin katmanlamasını izler: HKDF-SHA256, dosya şifreleme anahtarından ve /KDFSalt'tan bir anahtar-şifreleme anahtarı türetir; rastgele bir 256 bitlik MAC anahtarı AES Key Wrap ile sarılır ve jetonun kendisi, HMAC-SHA256 kullanan bir CMS AuthenticatedData yapısıdır. Dolayısıyla bir okuyucunun jetonu denetlemek için kullanıcı ya da sahip parolası gerekir; ikisine de sahip olmayan, doğrulanan bir jeton üretemez
MAC, R7'ye bağlı değildir. EnableIntegrityProtection erR5 ve erR6 ile de çalışır ve o dosyalar da %PDF-2.0 başlığıyla 32004 uzantı girdisini alır. Yeni R7 çıktısında açın: maliyeti bir treyler sözlüğü, bir katalog uzantı girdisi daha ve 32 baytlık bir tuzdur; var olduğunda çözme yolu onu otomatik doğrular
Bir AESV4 dosyasını geri okumak ve jetonu denetlemek
Bir R7 dosyası, olağan parola-ve-yükle rotasından geçmez; nedenin altındaki motordur. PDFium'un gömülü standart güvenlik işleyicisi AESV2 ve AESV3'ü tanır ve ikisini de CBC'ye eşler; GCM yolu yoktur. PDFium Component bu yüzden AESV4'ü Pascal içinde DecryptAesGcmDocumentBytes ile çözer; o işlev parolayı ve /Perms'i denetler, bağımsız MAC varsa onu doğrular, her string'i ve akışı kimlik doğrular ve TPdf.LoadDocument'un açabileceği düz bir PDF döndürür
O düz kopyada /Encrypt ve /AuthCode girdileri çıkarılmış ve her ofset yeniden yazılmıştır. Dolayısıyla MAC'i denetlemek, çözmeye başlamadan önce özgün baytların işidir. Çözülmüş kopyayı yükledikten sonra Pdf.ValidatePdfMac çağırmak pmvsNotPresent döndürür, çünkü kopyada gerçekten jeton yoktur. FPdfEncrypt'teki ValidateEncryptedDocumentMac, ham dosya baytlarını ve bir parolayı alır ve aynı TPdfMacValidationResult'ı döndürür
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // Jetonu, baytlar diskte dururken denetle
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // kendi günlükleme yordamınız
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // Pdf.ValidatePdfMac burada pmvsNotPresent raporlardı:
    // çözülmüş kopya /AuthCode taşımaz
    ProcessDocument(Pdf);                       // kendi işlemeniz
  finally
    Pdf.Free;
  end;
end;
R5 ve R6 dosyaları için motor yerel olarak çözer; dolayısıyla bileşen düzeyindeki çağrı çalışır. Her zamanki gibi Password ve FileName ile yükleyin, sonra TPdf.ValidatePdfMac'i çağırın. Belge hangi kaynaktan yüklendiyse — dosya, tampon ya da özel bir akış — özgün baytları oradan okur. Kaynak, gelmesi bitmemiş aşamalı bir indirmeyse, eksiksiz kaynağın gerekli olduğunu söyleyen bir iletle pmvsUnsupported döndürür
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // erR6 + MAC ile yazıldı
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
Dört durum, dört yanıt
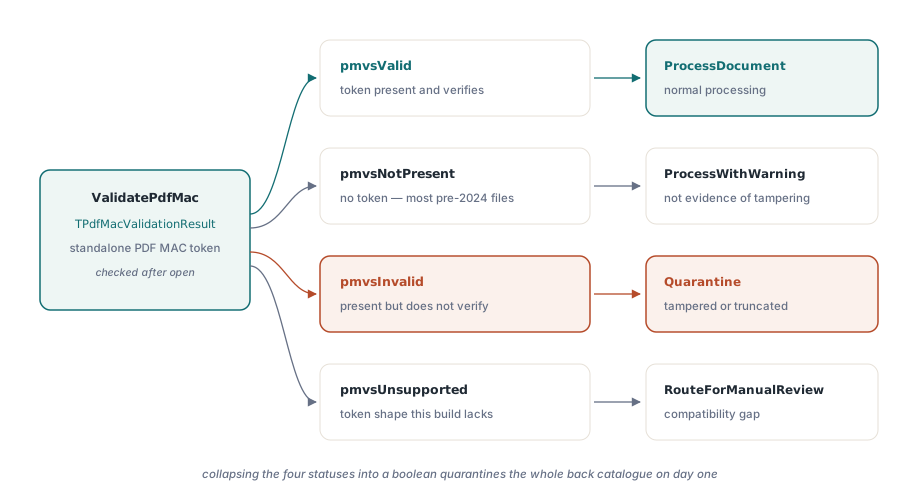
TPdfMacValidationStatus'ı bir boolean'a indirmek, sırada ne yapılacağına karar veren kısmı çöpe atar. pmvsNotPresent, treylerin hiç /AuthCode taşımadığı anlamına gelir. ISO/TS 32004 2024 tarihlidir ve MAC isteğe bağlıdır; dolayısıyla var olan bir arşivdeki şifreli PDF'lerin çoğu buraya düşer ve onları karantinaya almak, arşivi ilk günde boşaltır. Günlüğe yazın ve devam edin
pmvsInvalid, kurcalamadan fazlasını kapsar. Durum, doğrulanmayan bir jeton için, dosyanın sonunda bitmeyen bir bayt aralığı için, PDF 2.0 bildirmeyen bir başlık için, eksik ya da bozuk bir 32004 uzantı girdisi için ve yanlış bir parola için geri gelir — çünkü jetonu denetleyen anahtar paroladan gelir. Onu bir saldırı ilan etmeden önce MessageText'i okuyun. Yükleme sırasında kesilen bir dosya da birinin düzenlediği bir dosya da buraya düşer ve ikisi de işlemeyi durdurmalıdır
pmvsUnsupported daha dardır. Bileşen bağımsız jetonları denetler — /MACLocation /Standalone biçimini; ISO/TS 32004'ün de tanımladığı, bir imzaya eklenmiş bir jeton bu durumu raporlar ve alarmdan çok, bir insanın bakması gereken durumdur
Belirli bir kitle için R5, R6 ya da R7 seçmek
TPdfEncryptionRevision erR5, erR6 ve erR7 sunar ve seçim, kriptografiden çok dosyayı kimin açacağıyladır. R5, PDF 1.7 uzantısı olarak yayınlanan özgün AES-256 şemasıdır; parola üzerinde tek bir SHA-256 geçişi yapar ve ISO 32000-2 onu önerilmez kılar. R6, ISO 32000-2'de standartlaştırılmış sertleştirilmiş türetmedir: §7.6.4.3'teki 2.B algoritması, SHA-256, SHA-384 ve SHA-512 üzerinde yinelenir. R7, /U, /O, /UE, /OE ve /Perms için tam olarak R6 parola türetmesini korur ve yalnızca string'lerin ve akışların nasıl şifrelendiğini değiştirir
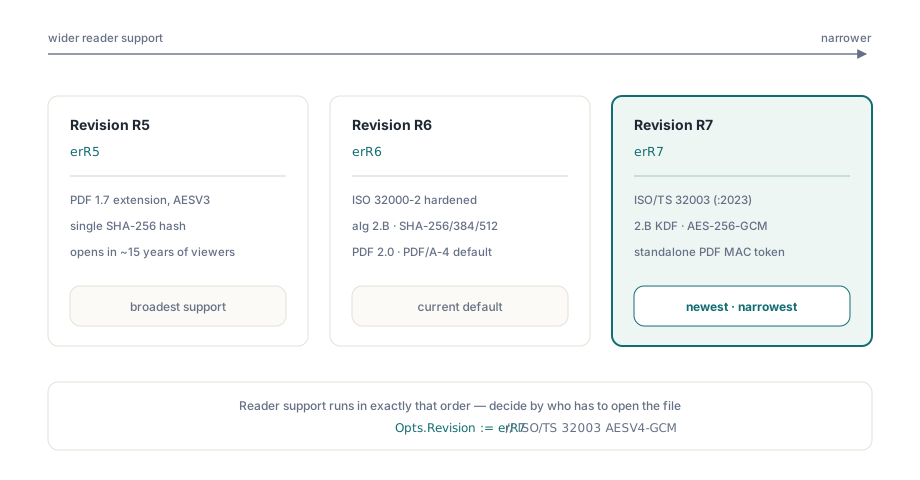
Bir görüntüleyicinin R7'yi hiç açabilmesi için ISO/TS 32003'ü gerçeklemesi gerekir ve yalnızca AESV2 ile AESV3 bilen bir motor dosyayı reddeder. Her okuyucu sizin kontrolünüzdeki yazılımken — bu bileşeni kullanan bir iç hat ya da kayıt sistemi gibi — MAC'li R7, sunulan en güçlü kombinasyondur. Dosya, görüntüleyicileri bilinmeyen alıcılara giderken R6 muhafazakâr tercihtir: ISO 32000-2'nin kendisinin parçasıdır ve MAC'i yine de ekleyebilirsiniz. R5, yalnızca bilinen eski bir tüketicinin ihtiyaç duyduğu yerdedir ve o karar, saklama politikanızın yanına yazılmaya değer
İzin bayrakları revizyonla değişmez. Yazdırmayı ya da kopyalamayı yasaklayan, ISO 32000-1 Tablo 22'deki /P bitleri, uyumlu görüntüleyicilerin gözeteceği isteklerdir ve kullanıcı parolasını elinde tutan herkes, çözülmüş içeriği zaten elinde tutar. Şifreleme kimin okuyabileceğine karar verir; izinler, yazarın ondan sonra istediğini anlatır
Korumalı bir dosyaya eklemek ve sonucu denetlemek
Bağımsız bir MAC, dosyanın sonuna kadarki her bayt hakkında bir ifadedir; dolayısıyla sonradan eklenen herhangi bir artımlı güncelleme imzalı aralığın dışına düşer ve jetonu yeniden hesaplamadan ekleyen bir araç, geçerli bir dosyayı pmvsInvalid bir dosyaya çevirir. Bileşenin şifreli artımlı kaydı, eklemeden önce var olan jetonu doğrular, sonra yeni dosya sonu için bayt aralığını ve jetonu yeniden hesaplar. Şifreli belgelere revizyon ekleme kuralları — yeni nesnelerin var olan dosya anahtarını nasıl yeniden kullandığı dahil — şifreli PDF'lerde artımlı güncellemeler yazısındadır
Herhangi bir kayıttan sonra çıktıyı yeniden açın ve bir alıcının yapacağı gibi denetleyin: baytlar üzerinde ValidateEncryptedDocumentMac çalıştırın, onları çözün ya da yükleyin ve başlığın, kesin PDF sürümü uyumu yazısında anlatılan denetimlerle beklediğiniz sürümü bildirdiğini doğrulayın. Kendiniz yazmadığınız belgeler için daha geniş bir kabul listesi PDF güvenlik risklerini denetleme yazısındadır
Bu çağrıların arkasındaki AES-256, GCM, HKDF, key wrap ve CMS kodu Pascal ile yazılıp bileşene derlenir; yürütülebilirinizin yanına harici bir kripto DLL'i girmez ve aynı birimler Delphi ve Lazarus altında derlenir. Seçenek kayıtları, durum değerleri ve şifreleme API'sinin geri kalanı Delphi için PDFium Component ürün sayfasında listelenir