Bir müşteri, kendi tezgahında sorunsuz açılan bir çalışma kitabı yükler ve içe aktarma hizmeti onu bir ZIP hatasıyla reddeder. İlk sekiz baytın hex dökümü D0 CF 11 E0 A1 B1 1A E1 gösterir: 1997 döneminden kalma bir .xls'in taşıdığı OLE Compound File imzası. Dosyanın .xlsx uzantısı var, güncel bir Excel'den çıkmış ve aslında hiç bir ZIP paketi değildir. Birileri Kaydet iletişim kutusunda bir parola set etmiştir
Bütün gizemi bu. Excel, bir çalışma kitabını parolayla kaydettiğinde gerçek .xlsx ZIP'ini şifreler ve sonucu, [MS-OFFCRYPTO] §2.3.4.10'dan §2.3.4.15'e kadar olan Agile şemasıyla bir Compound File Binary (CFB) kapsayıcısına sarar. Dosyaları uzantıya göre sınıflandıran ya da her .xlsx'i doğrudan bir ZIP okuyucuya uzatan herhangi bir yükleyici, ekranın öbür yanından bakınca sıra dışı hiçbir şey yapmamış kullanıcıya yüklemeyi geri püskürtür
Agile şifreli bir çalışma kitabının içinde ne var
Agile şifreli bir çalışma kitabı, önemli iki akışı olan bir CFB kapsayıcısıdır: şifrelemenin nasıl yapıldığını açıklayan EncryptionInfo ve özgün ZIP'i tek bir opak, şifreli blob olarak tutan EncryptedPackage. HotXLS her iki akışı da doğrudan kapsayıcıdan okur; makinede Excel, COM ya da harici bir kripto DLL olmadan
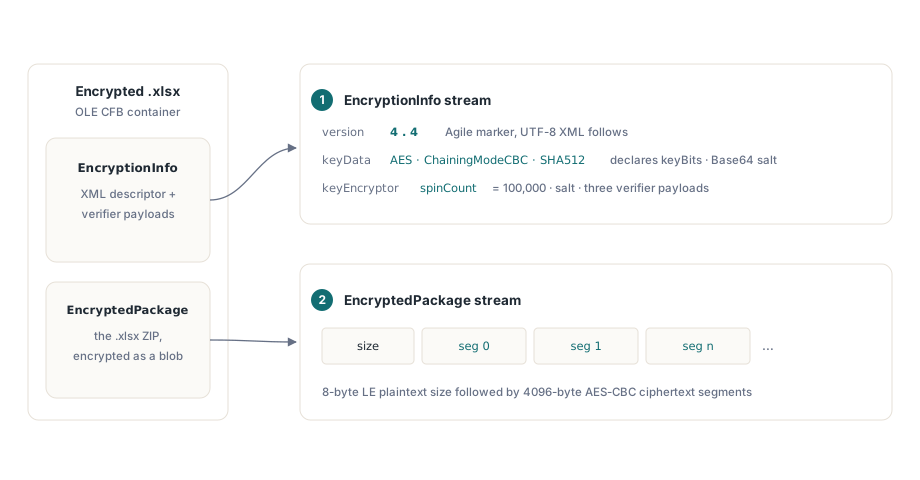
Agile'ı eski Standart Şifrelemeden ayıran kısım, EncryptionInfo'nun kendini tanımlamasıdır. Ana ve alt sürümü 4 olan 8 baytlık bir önekten sonra akış, UTF-8 bir XML tanımlayıcıdır. Bir keyData öğesi; şifreyi (AES), zincirleme modunu (ChainingModeCBC), karma algoritmasını, bit cinsinden anahtar uzunluğunu, blok boyutunu ve Base64 tuzunu bildirir. Parola keyEncryptor'u kendi tuzunu, bir spinCount'u ve üç Base64 yükünü taşır: encryptedVerifierHashInput, encryptedVerifierHashValue ve encryptedKeyValue. Bir dataIntegrity öğesi, kurcalama saptaması için şifreli bir HMAC anahtarı ve HMAC değeri ekler
Excel'in kendisi AES-256, SHA-512 ve 100.000'lik bir spin sayısı yazar. Ama tanımlayıcının öyle dememesi mümkündür ve üçüncü taraf yazıcılar demektedir. HotXLS keyBits'i 256 varsaymak yerine tanımlayıcıdan alır; böylece AES-128 ve AES-192 dosyalar da aynı yolla çözülür ve SHA-512'nin yanı sıra hashAlgorithm="SHA256" da kabul edilir. Her öğenin kendi hash özniteliği, ona ait adımları yönetir: keyEncryptor karması parola türetimini ve doğrulamasını, keyData karması segment IV'lerini ve bütünlük HMAC'ini sürer. İkisini karıştıran bir dosya da açılır
Dosyayı açmak: OpenEncrypted veya parolalı Open
TXLSXWorkbook.OpenEncrypted, bir dosya adı ve parola alır ve başarıda 1 döndürür; Open ile aynı sözleşme. İlk sekiz baytı CanReadEncrypted ile koklar. CFB imzası olmayan bir dosya sıradan Open yoluna girer ve parola yok sayılır; o yüzden daima OpenEncrypted çağıran bir içe aktarıcının çağrı yerinde dallanmaya ihtiyacı olmaz. CFB bir dosya önce Standart Şifreleme olarak denenir ve EncryptionInfo öneki Agile 4.4 sürümünü taşıdığında Agile okuyucu devreye girer. Çözülen ZIP baytları sonra bellek içindeki sıradan XLSX yükleyicine gider
Her iki giriş noktası da dosya adı alır. Open(Stream), CFB imzasıyla başlayan bir akışı reddeder ve mesajı OpenEncrypted'a yönelten bir istisna fırlatır; yani TMemoryStream'de tutulan bir yüklemenin önce geçici bir dosyaya düşmesi gerekir
uses
  System.SysUtils, System.Classes, System.IOUtils, System.Variants, lxHandleX;

function ReadFirstCell(Upload: TMemoryStream;
  const Password: WideString): WideString;
var
  TempName: string;
  Wb: TXLSXWorkbook;
begin
  Result := '';
  // Şifreli paketler bir dosyadan açılır; o yüzden yüklemeyi diske dök
  TempName := TPath.GetTempFileName;
  Wb := TXLSXWorkbook.Create;
  try
    Upload.SaveToFile(TempName);
    // Düz .xlsx, Standard-şifreli ve Agile-şifreli dosyalar burada da çalışır
    if Wb.OpenEncrypted(TempName, Password) = 1 then
      Result := VarToWideStr(Wb.Sheets[1].Cells[1, 1].Value);
  finally
    Wb.Free;
    TFile.Delete(TempName);
  end;
end;
İki argümanlı Open(FileName, Password) overload'u aynı çözme koduna ulaşır ama OpenEncrypted'ta olmayan bir şey ekler: OnPassword olayı. Verilen parola başarısız olduğunda Open OnPassword'u fırlatır, işleyicinin yeni bir parola atayıp Retry'yi True yapmasına izin verir ve üç kezeye kadar yeniden sorar. Bir masaüstü uygulaması o işleyiciye bir parola kutusu koyabilir. Bir sunucu ona başka bir iş verebilir; son bölüme konu olan şey de budur
Bir parola nasıl bir AES anahtarına dönüşür?
Parola hiçbir şeyi doğrudan çözmez. İlk özet, keyEncryptor tuzu üzerinde ve ardından parolanın UTF-16LE baytları üzerinde bir SHA-512'dir; o özet sonra spinCount kez yeniden hash'lenir ve her tur, önceki özete 32 bitlik little-endian tur sayacını öne ekler. Excel'in 100.000 turuyla her parola denemesi yüz bin ardışık SHA-512 çağrısına mal olur. Spin sayısının anlamı budur: meşru bir açılış bunu bir kez öder, bir sözlük saldırısı her tahmin için öder
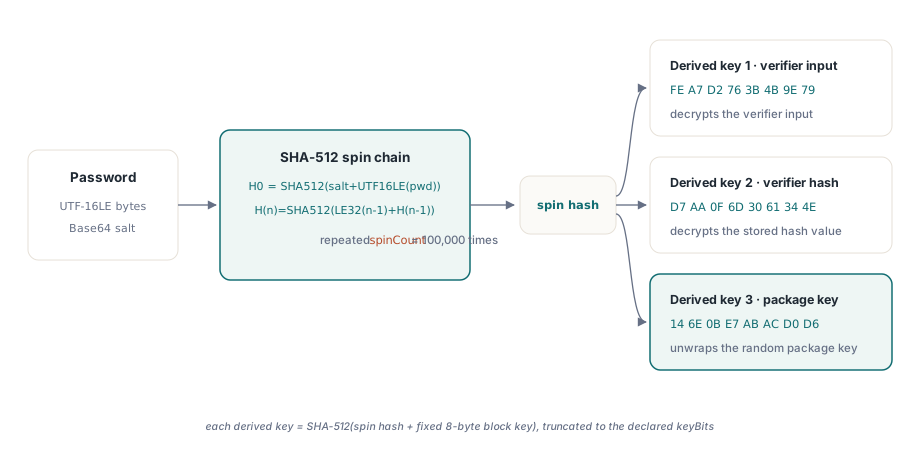
Zincir yeniden üretilecek kadar kısadır ve bunu yapmak, bir tahminin kendi donanımınızda neye mal olduğunu görmenin en hızlı yoludur. Aşağıdaki taslak, SHA-512 tanımlayıcısı için §2.3.4.11'i izler ve lxXlsxAgileDecrypt ünitesindeki herkese açık XlsSHA512 fonksiyonunu kullanır
uses
  System.SysUtils, lxXlsxAgileDecrypt;

// H0 = SHA-512(salt + UTF-16LE(password))
// Hn = SHA-512(LE32(n - 1) + H(n-1)), SpinCount kez tekrarlanır
function SpinHash(const Password: WideString; const Salt: TBytes;
  SpinCount: Integer): TBytes;
var
  Buf: TBytes;
  PwdLen, I: Integer;
begin
  PwdLen := Length(Password) * SizeOf(WideChar);
  SetLength(Buf, Length(Salt) + PwdLen);
  if Length(Salt) > 0 then
    Move(Salt[0], Buf[0], Length(Salt));
  if PwdLen > 0 then
    Move(Password[1], Buf[Length(Salt)], PwdLen);
  Result := XlsSHA512(Buf);
  SetLength(Buf, 4 + 64);
  for I := 0 to SpinCount - 1 do
  begin
    Buf[0] := Byte(I and $FF);           // tur sayacı, little-endian
    Buf[1] := Byte((I shr 8) and $FF);
    Buf[2] := Byte((I shr 16) and $FF);
    Buf[3] := Byte((I shr 24) and $FF);
    Move(Result[0], Buf[4], 64);         // önceki özet
    Result := XlsSHA512(Buf);
  end;
end;
Döndürülmüş karma hâlâ bir anahtar değildir. Ondan üç anahtar çıkar; her biri, döndürülmüş değere sabit bir 8 baytlık blok anahtarı ekleyip bir kez daha hash'lenerek gelir: doğrulayıcı girdisi için FE A7 D2 76 3B 4B 9E 79, doğrulayıcı karması için D7 AA 0F 6D 30 61 34 4E ve paket anahtarını açmak için 14 6E 0B E7 AB AC D0 D6. Her sonuç, bildirilen anahtar uzunluğuna (AES-256 için 32 bayt) kesilir. Belirtim ayrıca bir karmanın anahtardan kısa çıkması durumunda ne olacağını tanımlar: 0x36 baytlarıyla doldurulur. Hiçbir AES anahtar boyutu bunu SHA-256 ya da SHA-512 ile tetiklemez ama parola tuzu, CBC IV olarak görev yapmak üzere blok boyutuna uzatıldığında aynı 0x36 kuralı geçerlidir
Spin sayısı dosyadan okunur, yani aynı zamanda bir saldırı yüzeyidir: bir milyar tur bildiren bir yükleme, başarısız olmadan önce bir CPU çekirdeğini kilitler. §2.3.4.11, spinCount'u 10.000.000'da sınırlar ve HotXLS daha büyük bir değeri, hiçbir şey hash'lemeden desteklenmeyen bir tanımlayıcı olarak raporlar. Herkese açık bir yükleme noktası için o tavan doğru varsayılandır. Excel'in kendi 100.000'i çok altında kalır
Parola doğrulaması ve saltSize kesme tuzağı
HotXLS, pakete dokunmadan önce parolayı denetler. İlk türetilmiş anahtarla encryptedVerifierHashInput'u çözer, sonucu hash'ler, encryptedVerifierHashValue'yu ikinci anahtarla çözer ve iki özeti, ilk farklı baytta durmadan tam karma uzunluğu boyunca karşılaştırır. Bir uyuşmazlık açılışı yanlış-parola sonucuyla bitirir ve paket gövdesi asla yanlış bir anahtar altında çözülmez. Yanlış bir parola bu yüzden makul görünen çöplerle dolu bir çalışma kitabı üretemez
Belirtimin burada yanlış okunması kolay bir cümlesi vardır. §2.3.4.13, doğrulayıcıyı saltSize baytlık rastgele veri olarak tanımlar; saltSize, anahtar şifreleyicisinin tuzunun uzunluğudur. Çözülen doğrulayıcı, 16 baytlık AES bloğunun katına doldurulmuş olarak gelir; o yüzden hash'lemeden önce saltSize'a kesilmelidir. Excel saltSize ile blockSize'u daima 16 yazar, yani blok boyutuna kesen kod Excel çıktısına karşı her testi geçer. Sonra 32 baytlık bir tuz seçmiş bir üreticinin ilk dosyasında doğru parolayı reddeder. HotXLS tuz uzunluğuna keser; çünkü metin bunu söyler ve Excel dosyalarında iki sayının uyuşması bir tesadüftür
EncryptedPackage şifresi nasıl çözülür?
Paket anahtarı rastgeledir, paroladan türemez. Yazıcı onu üretmiş, encryptedKeyValue içine şifrelemiştir ve HotXLS, keyData'nın keyBits ile bildirdiği kadar baytı tutarak üçüncü türetilmiş anahtarla onu açar. Tek bir segmenti çözmeden önce HotXLS, dosya taşıyorsa dataIntegrity'yi denetler: HMAC anahtarı ve değeri paket anahtarıyla çözülür ve tüm EncryptedPackage akışı üzerinden, boyut öneki dâhil, alınan HMAC saklanan değerle uyuşmalıdır. Kullanılabilir bir dataIntegrity öğesi olmadan yazılmış dosyalar bu adımı atlar ve yine açılır
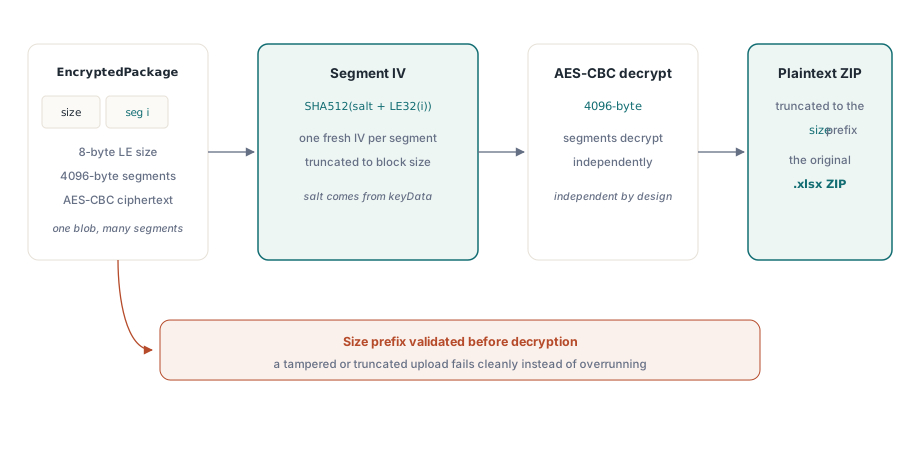
Akışın kendisi 8 baytlık little-endian bir düz metin boyutuyla başlar ve ardından 4096 baytlık segmentler hâlinde şifreli metin gelir. Her segment kendi IV'ünü alır: keyData tuzunun, ardından 32 bitlik little-endian segment indeksinin geldiği bir hash, blok boyutuna kesilmiş. Bu yüzden her segment kendi başına çözülebilir; ilkece rastgele erişime izin verirdi. HotXLS tüm paketi belleğe çözer, çünkü ZIP yükleyici zaten eksiksiz arşiv ister. Bildirilen boyut, çözme başlamadan önce gerçek akış uzunluğuyla denetlenir; kesik bir yükleme ya da şişirilmiş bir boyut alanı temiz başarısız olur. Son segmentten sonra tampon, bildirilen boyuta kesilir; bu, 15 bayta varan AES dolgusunu düşürür ve kalan, Excel'in şifrelediği ZIP'in ta kendisidir
Yanlış parolayı desteklenmeyen dosyadan ayırmak
OpenEncrypted ve Open'daki her şifreleme başarısızlığı EXlsxEncryptionNotImplemented fırlatır ve mesaj hangi durum olduğunu söyler: ya verilen parola yanlıştır ya da dosya HotXLS'in okumadığı bir şema kullanır. HotXLS parola anahtar şifreleyicisini CBC modunda AES ile ve SHA-512 ya da SHA-256 hash'lemeyle okur; bu, güncel Excel sürümlerinin yazdığını kapsar. Yalnızca bir sertifika anahtar şifreleyicisiyle korunmuş bir kapsayıcı, başka bir şifre adlandıran bir tanımlayıcı ya da ne Standart ne Agile olan bir CFB — yeniden adlandırılmış bir BIFF .xls gibi — desteklenmeyen mesajını alır
Mesaj metniyle eşleşmek kırılgandır, hele kaynak dizgileri bir gün yerelleştirilirse. OnPassword olayı daha temiz bir sinyal verir: Open onu yalnızca doğrulayıcı ya da bütünlük denetimi parolayı reddettiğinde fırlatır, desteklenmeyen bir şema için asla. Bir içe aktarma hizmeti için reddi kaydeden bir işleyiciyle Open(FileName, Password) çağırın; hiçbir olaya danışmadan istisna fırlatan OpenEncrypted yerine
type
  TUploadOutcome = (uoLoaded, uoPasswordRejected, uoUnreadable);

  TUploadLoader = class
  private
    FPasswordRejected: Boolean;
    procedure HandlePassword(Sender: TObject; var PassWord: WideString;
      var Retry: Boolean);
  public
    function Load(Wb: TXLSXWorkbook;
      const FileName, Password: WideString): TUploadOutcome;
  end;

procedure TUploadLoader.HandlePassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
begin
  // Yalnızca parola (ya da bütünlük HMAC'i) reddedildiğinde fırlatılır
  FPasswordRejected := True;
  Retry := False;   // sunucuda sorulacak kimse yok; Open sonra istisna fırlatır
end;

function TUploadLoader.Load(Wb: TXLSXWorkbook;
  const FileName, Password: WideString): TUploadOutcome;
begin
  FPasswordRejected := False;
  Wb.OnPassword := HandlePassword;
  try
    if Wb.Open(FileName, Password) = 1 then
      Result := uoLoaded
    else
      Result := uoUnreadable;
  except
    on E: EXlsxEncryptionNotImplemented do
      if FPasswordRejected then
        Result := uoPasswordRejected   // kullanıcıya yeniden sormak güvenli
      else
        Result := uoUnreadable;        // yeniden denemek fayda etmez; E.Message'ı günlüğe yaz
  end;
end;
Bu ayrımla bile bir tuzak kalır. Bütünlük uyuşmazlığı, yanlış parolayla aynı şekilde raporlanır; o yüzden şifreli metni yolda bozulmuş bir çalışma kitabı — gövdeyi yeniden yazan bir vekil sunucu ya da segment ortasında kesilen bir yükleme yüzünden — kullanıcı doğru parolayı yazmış olsa bile uoPasswordRejected olarak döner. Aynı kullanıcı, ısrarla doğru olduğunu söylediği bir parolayla iki kez başarısız olursa, parolayı yeniden sormadan önce dosyayı yeniden isteyin
Yazma tarafı aynı mekanizmayı ters yönde kullanır. SaveAsEncryptedAgile, SHA-512 anahtar türetimiyle, 100.000 spin turuyla ve AES-256 paket şifrelemesiyle bir Agile kapsayıcısı üretir; SaveAsEncrypted Standart Şifreleme üretir; VerifyEncryptedSave'i True yapmak ise her iki çağrının da yeni yazdığı dosyayı çözme yoluyla yeniden açmasını ve başarısız olursa -1 döndürmesini sağlar. Standart yol AES korumalı XLSX çıktısı yazma yazısında, eski BIFF dosyalarının içinde bulunan RC4 ve XOR şemaları da ECB ve RC4 birlikte çalışabilirlik yazısında gezilir
Sıradaki yüklemenin parola taşıyıp taşımadığını önceden bilmeyen bir iş hattı için, yukarıda anlatılan okuyucu, Delphi ve C++Builder için yerel XLS ve XLSX okuma/yazma ile birlikte HotXLS Delphi Excel Component'in parçasıdır