Ключ P-256 может подписать digest SHA-512, и математика возражать не станет. ECDSA усекает хеш до левых 256 бит, подпись верифицируется, и CMS-верификатор докладывает значение подписи целым. ISO/TS 32002 — расширение PDF 2.0, привнёсшее подписи на эллиптических кривых и EdDSA в PDF, — такая пара не разрешена: документ привязывает каждую кривую к ширинам digest, которые она может нести. Поэтому одна и та же подписанная накладная может пройти криптографическую проверку на одной машине и провалиться на валидаторе, применяющем профиль алгоритмов PDF 2.0, и оба вердикта верны относительно вопроса, который каждый задавал
Какие пары кривая-digest ISO/TS 32002 принимает
ISO/TS 32002 принимает шесть кривых ECDSA и две схемы EdDSA. PDFium Component сверяет каждую PDF-подпись с этим профилем и докладывает вердикт в TPadesSignatureValidation.AlgorithmPolicyStatus, ключом по OID кривой из сертификата подписанта. Кривые NIST строги: digest обязан иметь ту же битовую ширину, что кривая, из семейств SHA-2 или SHA-3. Кривые Brainpool r1 снисходительнее и принимают свою ширину или любую шире:
- P-256 (
1.2.840.10045.3.1.7): только SHA-256 или SHA3-256 - P-384 (
1.3.132.0.34): только SHA-384 или SHA3-384 - P-521 (
1.3.132.0.35): только SHA-512 или SHA3-512 - brainpoolP256r1 (
1.3.36.3.3.2.8.1.1.7): любой digest SHA-2 или SHA-3 от 256 до 512 бит - brainpoolP384r1 (
1.3.36.3.3.2.8.1.1.11): SHA-2 / SHA-3 на 384 или 512 бит - brainpoolP512r1 (
1.3.36.3.3.2.8.1.1.13): только SHA-512 или SHA3-512
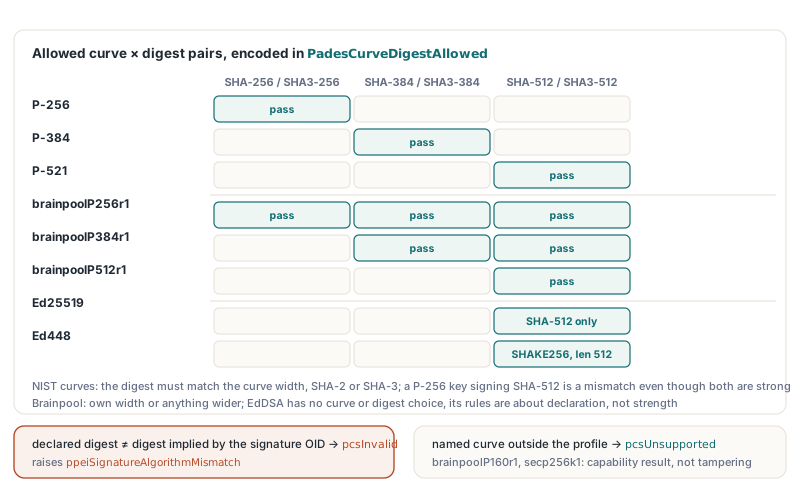
Асимметрия ловит подписывающие инструменты, выбирающие один digest на все ключи. SHA-512 везде выглядит осторожным выбором, и на brainpoolP256r1 он принимается. На P-256 та же конфигурация даёт pcsInvalid: кривая в профиле, digest силён, а пара всё равно вне таблицы. Ключ на кривой, которую профиль вовсе не называет, — brainpoolP160r1 (1.3.36.3.3.2.8.1.1.1) или secp256k1 (1.3.132.0.10) — попадает в другую корзину. Пока заявленный digest и алгоритм подписи согласованы, он получает pcsUnsupported
EdDSA не оставляет выбора — только правила кодирования
У Ed25519 и Ed448 нет параметра кривой и опции digest, поэтому все правила, которые PDFium Component к ним применяет, касаются того, как CMS объявляет алгоритм. RFC 8419 фиксирует digest. SignerInfo Ed25519 объявляет SHA-512 (2.16.840.1.101.3.4.2.3) своим digestAlgorithm с отсутствующим полем параметров. SignerInfo Ed448, несущий подписанные атрибуты — а их несёт каждая подпись PAdES, — объявляет id-shake256-len (2.16.840.1.101.3.4.2.18) с параметром INTEGER ровно 512. RFC 8410 добавляет: AlgorithmIdentifier подписи (1.3.101.112 для Ed25519, 1.3.101.113 для Ed448) и AlgorithmIdentifier публичного ключа сертификата параметров не несут вовсе
Многие ASN.1-кодировщики прилепляют явный NULL к каждому алгоритмному OID, потому что идентификаторы RSA всегда его имели, и привычка выживает, когда кто-то прикручивает Ed25519 к существующему подписывающему тракту. Ключ в порядке. Значение подписи в порядке. Кодирование — нет, и PDFium Component возвращает pcsInvalid, когда поле параметров присутствует у любого из идентификаторов, когда digest Ed25519 — что угодно, кроме SHA-512 без параметров, или когда digest Ed448 — не id-shake256-len с 512. Сертификат, чей ключевой OID принадлежит другой схеме EdDSA или вообще другому алгоритму, тоже даёт pcsInvalid
Чтение тройки алгоритмов из CMS
Движок PDFium читает словарь подписи, но его публичный API ни CMS не верифицирует, ни кривую сертификата подписанта не выдаёт. Поэтому слой инспекции PAdES, построенный на PDFium, парсит CMS SignedData (RFC 5652) самостоятельно. InspectPadesSignatureAlgorithm читает digestAlgorithm и signatureAlgorithm первого SignerInfo, находит сертификат подписанта в наборе certificates и читает алгоритм ключа и кривую из его SubjectPublicKeyInfo. Digest, алгоритм подписи, ключ с кривой — три значения, которые судит политика
Набор сертификатов CMS не упорядочен и обычно держит сертификат подписанта рядом с выпустившим его CA, и оба могут быть EC-ключами на разных кривых, поэтому взять первый EC-сертификат — позволить CA решать, какой кривой якобы пользовался подписант. PDFium Component матчит issuer и serial number из issuerAndSerialNumber побайтно, инспектирует максимум 64 сертификата и откатывается к «единственному имеющемуся» только когда набор держит ровно один парсируемый сертификат. Любой другой исход оставляет ключевые поля записи пустыми
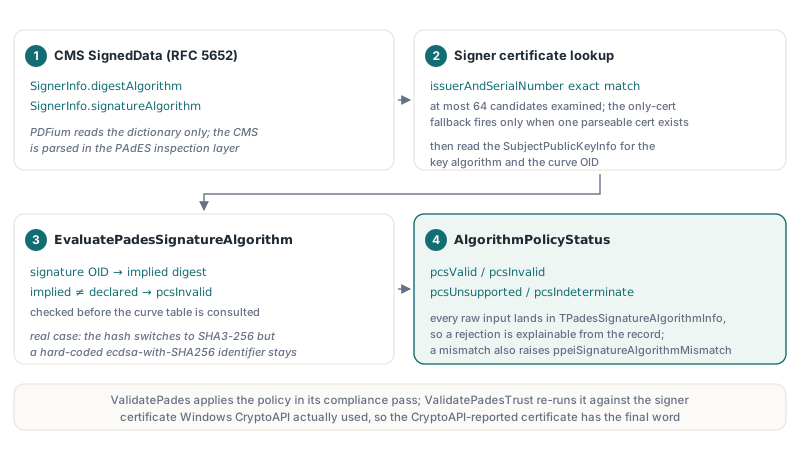
TPdf.ValidatePades гоняет политику во время прохода соответствия, сначала по сертификату, найденному внутри CMS. Затем она верифицирует подпись CMS-верификатором для платформы: Windows CryptoAPI по умолчанию на Windows, либо верификатор OpenSSL или macOS Keychain, зарегистрированный через ConfigureSslCmsVerifier или ConfigureKeychainCmsVerifier. Когда верификатор докладывает, какой сертификат реально использовал, политика прогоняется снова по тому сертификату, и её результат заменяет первый. TPdf.ValidatePadesTrust в Enterprise-редакции следует тому же порядку, попутно строя цепочку и по запросу проверяя отзыв. Сырые входы оседают в TPadesSignatureAlgorithmInfo, который листинг ниже печатает для каждой подписи в файле:
uses
  PDFium, FPdfPades;

const
  StatusNames: array[TPadesCryptoStatus] of string =
    ('not checked', 'valid', 'invalid', 'unsupported', 'indeterminate');

var
  Pdf: TPdf;
  R: TPadesValidationResult;
  A: TPadesSignatureAlgorithmInfo;
  I: Integer;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'invoice-ecdsa-signed.pdf';
    Pdf.Active := True;
    R := Pdf.ValidatePades;
    for I := 0 to Length(R.Signatures) - 1 do
    begin
      A := R.Signatures[I].AlgorithmInfo;
      Writeln('Signature ', I);
      Writeln('  digestAlgorithm    : ', string(A.DigestAlgorithmOid),
        '  params=', A.DigestParametersPresent, ' bits=', A.DigestParameterBits);
      Writeln('  signatureAlgorithm : ', string(A.SignatureAlgorithmOid),
        '  params=', A.SignatureParametersPresent);
      Writeln('  public key / curve : ', string(A.PublicKeyAlgorithmOid),
        ' / ', string(A.CurveOid),
        '  namedCurve=', A.PublicKeyParametersAreNamedCurve);
      Writeln('  policy             : ',
        StatusNames[R.Signatures[I].AlgorithmPolicyStatus]);
    end;
    if ppeiSignatureAlgorithmMismatch in R.Issues then
      Writeln('At least one signature violates the ISO/TS 32002 profile');
  finally
    Pdf.Free;
  end;
end;
Эти флаги обычно объясняют отказ ещё до того, как кто-то откроет ASN.1-дамп. DigestParameterBits показывает длину Ed448, SignatureParametersPresent выставляет на свет лишний NULL, а PublicKeyParametersAreNamedCurve покрывает кодирование кривой из следующего раздела. Пустой PublicKeyAlgorithmOid означает, что сертификат подписанта так и не удалось пришпилить
Почему подпись P-256 с SHA3-256 проваливает политику?
Подпись P-256 с SHA3-256 проваливается всякий раз, когда CMS digestAlgorithm говорит SHA3-256, а signatureAlgorithm говорит ecdsa-with-SHA256. Каждая половина по отдельности для P-256 приемлема; вместе они расходятся в том, какой хеш подписывался. EvaluatePadesSignatureAlgorithm отображает каждый ECDSA OID подписи — от ecdsa-with-SHA256 до ecdsa-with-SHA3-512 — в подразумеваемый digest, сравнивает с заявленным digestAlgorithm и возвращает pcsInvalid при любом расхождении, ещё до взгляда на таблицу кривых. Подписывающий инструмент, переехавший на SHA3-256, но оставивший зашитый идентификатор подписи, выдаёт ровно такой файл, и согласованному верификатору прочесть его непротиворечиво нечем
EvaluatePadesSignatureAlgorithm публична и принимает простой record, так что матрицу можно пришпилить юнит-тестом, не строя PDF. Вызовы Assert ниже — ваши собственные тестовые проверки:
var
  Info: TPadesSignatureAlgorithmInfo;
begin
  Info := Default(TPadesSignatureAlgorithmInfo);
  Info.Family := psafEcdsa;
  Info.PublicKeyAlgorithmOid := '1.2.840.10045.2.1';       // id-ecPublicKey
  Info.PublicKeyParametersPresent := True;
  Info.PublicKeyParametersAreNamedCurve := True;
  Info.CurveOid := '1.2.840.10045.3.1.7';                  // P-256
  Info.DigestAlgorithmOid := '2.16.840.1.101.3.4.2.8';     // SHA3-256
  Info.SignatureAlgorithmOid := '2.16.840.1.101.3.4.3.10'; // ecdsa-with-SHA3-256
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsValid);

  Info.SignatureAlgorithmOid := '1.2.840.10045.4.3.2';     // ecdsa-with-SHA256
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);  // digest не совпал

  Info.DigestAlgorithmOid := '2.16.840.1.101.3.4.2.3';     // SHA-512
  Info.SignatureAlgorithmOid := '1.2.840.10045.4.3.4';     // ecdsa-with-SHA512
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);  // согласовано, но не для P-256

  Info.CurveOid := '1.3.36.3.3.2.8.1.1.1';                 // brainpoolP160r1
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsUnsupported); // кривой нет в профиле

  Info.CurveOid := '1.2.840.10045.3.1.7';
  Info.PublicKeyParametersAreNamedCurve := False;          // явные параметры кривой
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);

  Info.PublicKeyAlgorithmOid := '';                        // сертификат подписанта не найден
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsIndeterminate);
end;
Пятый случай — о том, как сертификат кодирует свою кривую. RFC 5480 §2.1.1 позволяет ECParameters быть OID именованной кривой, неявной кривой (NULL) или полным явным набором параметров, и тот же раздел ограничивает сертификаты PKIX именованной формой. PDFium Component возвращает pcsInvalid для сертификата id-ecPublicKey с отсутствующими, неявными или явными параметрами. Явные параметры выписывают простое число, коэффициенты и базовую точку, что позволяет атакующему описать кривую, лишь похожую на стандартную, и проверяющему, принявшему их, пришлось бы доказывать совпадение чисел с именованной кривой, прежде чем доверять чему-то ещё
Invalid, unsupported и indeterminate — три разных ответа
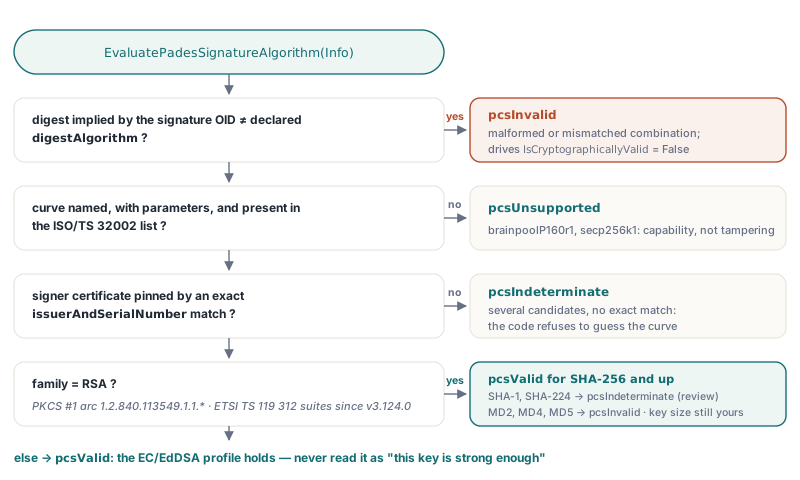
Три невалидных значения AlgorithmPolicyStatus несут разные смыслы, и сваливание их в одну корзину «провалено» выбрасывает информацию, нужную аудитору. pcsInvalid означает, что распознанная комбинация алгоритмов искажена или рассогласована. Он добавляет ppeiSignatureAlgorithmMismatch в TPadesValidationResult.Issues и гонит агрегатный IntegrityStatus в pcsInvalid, так что IsCryptographicallyValid возвращает False, даже когда значение CMS-подписи сходится
pcsUnsupported означает, что кривая или digest вне того, что называет профиль. Это результат о возможностях, и он IntegrityStatus не трогает. pcsIndeterminate означает, что PDFium Component отказался угадывать: сертификат подписанта не удалось пришпилить — обычно набор сертификатов с несколькими кандидатами и без точного совпадения issuerAndSerialNumber, — или SignerInfo не удалось распарсить достаточно, чтобы прочесть его алгоритмы. На стороне RSA то же значение помечает digest, который текущие наборы больше не принимают для новых проверок, — об этом последний раздел
EdDSA показывает, почему статус политики и криптографический статус живут в отдельных полях. На системе, чей CMS-верификатор не умеет проверять Ed25519 или Ed448, CmsSignatureStatus возвращается pcsUnsupported, тогда как AlgorithmPolicyStatus может оставаться pcsValid — вычисленным по сертификату, найденному в CMS. Кодирование было правильным; не хватало лишь верификатора. Слияние двух статусов заставило бы выбирать между «объявить корректную подпись сломанной» и «объявить непроверенную хорошей»
Для приёмочного конвейера отклоняйте автоматически только на pcsInvalid и ни на чём больше. Трактовка pcsUnsupported как отклонения превращает кривую, которую ваша политика никогда не перечисляла, в обвинение в подделке, а отправитель не может починить то, что никогда не было сломано. Результаты unsupported и indeterminate отправляйте человеку, приложив OID из AlgorithmInfo:
var
  Pdf: TPdf;
  Options: TPadesTrustValidationOptions;
  R: TPadesValidationResult;
  S: TPadesSignatureValidation;
  I: Integer;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'invoice-ecdsa-signed.pdf';
    Pdf.Active := True;
    Options := TPadesTrustValidationOptions.Default; // офлайн, без revocation
    R := Pdf.ValidatePadesTrust(Options);
    for I := 0 to Length(R.Signatures) - 1 do
    begin
      S := R.Signatures[I];
      if S.IsDocumentTimeStamp then
        Continue;
      case S.AlgorithmPolicyStatus of
        pcsInvalid:       Writeln(I, ': reject, algorithm combination is invalid');
        pcsUnsupported:   Writeln(I, ': manual review, algorithm outside the profile: ',
                            string(S.AlgorithmInfo.SignatureAlgorithmOid), ' / ',
                            string(S.AlgorithmInfo.CurveOid));
        pcsIndeterminate: Writeln(I, ': manual review, signer not identified or digest no longer accepted');
        pcsValid:
          if S.AlgorithmInfo.Family = psafRsa then
            Writeln(I, ': RSA digest suite accepted, check key size yourself')
          else
            Writeln(I, ': EC/EdDSA profile satisfied');
      end;
      if (S.CmsSignatureStatus = pcsUnsupported) and
         (S.AlgorithmPolicyStatus = pcsValid) then
        Writeln(I, ': encoding conforms, but no verifier here can check this algorithm');
    end;
    Writeln('Cryptographically valid: ', R.IsCryptographicallyValid);
  finally
    Pdf.Free;
  end;
end;
Если отказ приходит от Adobe Acrobat или валидатора на DSS, а не от этой проверки, остальные частые причины разбирает гид о том, почему валидаторы отвергают подписи PAdES — от дыр в ByteRange до искажённого времени подписания /M
Что pcsValid оставляет вам?
AlgorithmPolicyStatus = pcsValid удостоверяет профиль алгоритмов и больше ничего: одобренную кривую с согласованным, корректно кодированным digest для ECDSA и EdDSA, либо digest из текущего набора для RSA. Для подписей RSA EvaluatePadesSignatureAlgorithm применяет наборы ETSI TS 119 312. MD2, MD4 и MD5 — pcsInvalid. SHA-1 и 112-битные digest (SHA-224, SHA-512/224, SHA3-224) — pcsIndeterminate: исход, которым EN 319 102-1 отвечает, когда алгоритм больше не считается надёжным и доказательство более раннего существования не оценивалось, так что подпись SHA-1 сохраняет свой результат целостности и уходит на ревью. digestAlgorithm, отличный от digest, зафиксированного OID подписи, — скажем, sha256WithRSAEncryption поверх digest SHA-1 — даёт pcsInvalid, как и алгоритм подписи RSA на не-RSA ключе подписанта. Отсутствующий сертификат подписанта даёт pcsIndeterminate, а незнакомые digest или не-подписные OID из арка PKCS #1 — pcsUnsupported
Подписи RSASSA-PSS получают сверху проверку параметров: параметры PSS обязаны присутствовать и быть корректными, их хеш обязан равняться заявленному digestAlgorithm, поле trailer обязано быть 1, а ключ сертификата с ограничением PSS обязан с ними соглашаться. Кодирование тех параметров на стороне подписи разбирает статья о RSASSA-PSS-params из RFC 4055. Длина модуля вне политики, поэтому приложение, желающее пол в 3072 бита, навязывает его само. SHA-1 или MD5 в digestAlgorithm вдобавок поднимают отдельную проблему ppeiBadDigestAlgorithm. Когда подписанные атрибуты несут атрибут cms-algorithm-protection из RFC 6211, его два идентификатора сравниваются со значениями SignerInfo побайтно, и расхождение поднимает ppeiCmsAlgorithmProtectionMismatch и проваливает целостность; VerifyCmsAlgorithmProtection выполняет то сравнение на сыром CMS-блобе
Математика подписи, цепочка сертификатов и отзыв остаются за CmsSignatureStatus, CertificateTrustStatus и RevocationStatus, приходящими от CMS-верификатора. Читайте pcsValid как «профиль алгоритмов держится» и никогда как «этот ключ достаточно силён». Для Delphi-приложения, принимающего подписанные накладные, контракты или архивные пакеты, вся настройка умещается в несколько строк: гоняйте ValidatePadesTrust, отклоняйте по ppeiSignatureAlgorithmMismatch, отправляйте pcsUnsupported и pcsIndeterminate проверяющему и сами навязывайте свой пол размера RSA-ключа
Та же библиотека, что гоняет эти проверки, и порождает подписи PAdES, поэтому команда может подписывать P-384 или Ed25519 и убедиться, что её собственный вывод удовлетворяет профилю ISO/TS 32002, прежде чем он доберётся до клиента. Редакции, поддержка платформ и подписывающий конвейер описаны на странице продукта PDFium Component for Delphi and Lazarus