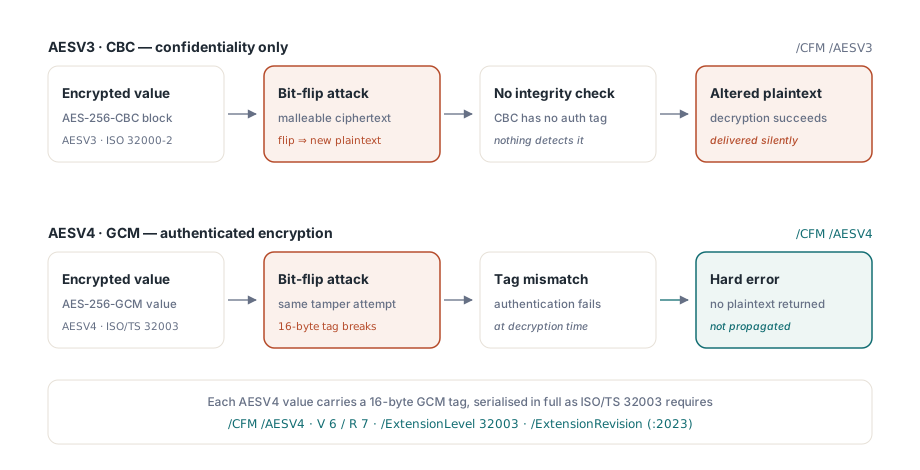
Зашифрованная AES-256 строка PDF с одним перевёрнутым битом в первых 16 байтах — там, где лежит вектор инициализации CBC, — всё ещё расшифровывается правильным паролем. Открытый текст вернётся отличающимся от оригинала ровно одним битом, в той же позиции, что была перевёрнута. Так устроен CBC. IV складывается по XOR с первым блоком открытого текста, так что тот, кто может править файл, способен управлять первыми 16 байтами каждой зашифрованной строки, не зная ключа. ISO/TS 32003 отвечает на это AES-256 в режиме GCM (метод криптофильтра AESV4, ревизия обработчика безопасности 7). Каждое зашифрованное значение несёт 16-байтовый тег аутентификации, и изменённый байт делает расшифровку сплошной ошибкой
Что GCM меняет по сравнению с AESV3-CBC
GCM добавляет к конфиденциальности аутентификацию. AESV3, схема AES-256-CBC из ISO 32000-2, держит содержимое нечитаемым без пароля, но не имеет способа заметить модификацию. Перевёрнутый бит в IV меняет соответствующий бит первого блока открытого текста. Перевёрнутый бит где-то ещё портит один 16-байтовый блок и переворачивает тот же бит в следующем за ним блоке. Ни тот, ни другой случай не даёт ошибки, и расшифровщик возвращает всё, что вышло
PDFium Component записывает оба формата тем же проходом по объектам, и байты на диске показывают разницу. Строка или поток AESV3 хранится как случайный 16-байтовый IV, за которым следует шифротекст с набивкой PKCS#7. Значение AESV4 хранится как 12-байтовый IV || шифротекст || 16-байтовый тег — без набивки и с пустыми дополнительными аутентифицированными данными, так что шифротекст ровно той же длины, что открытый текст, и каждое значение вырастает на 28 байтов. Тег сериализуется целиком. На стороне чтения DecryptAesGcmDocumentBytes перевычисляет тег для каждой строки и потока и останавливается на первом несовпадении с ошибкой вроде AESV4 stream authentication failed; частично расшифрованного вывода он не возвращает
IV не случайны для каждого объекта. Писатель выбирает случайный 64-битный префикс один раз на документ и добавляет 32-битный счётчик big-endian, который разделяют все литеральные строки, hex-строки, строки словарей потоков и тела потоков. GCM ломается катастрофически, если один IV использован дважды под одним ключом, и счётчик делает уникальность доказуемой там, где независимые случайные выборы делают её лишь вероятной. Если документу когда-нибудь понадобится больше ~4,29 миллиарда зашифрованных значений, писатель бросит AESV4 IV counter exhausted, а не завернёт счётчик
Запись файла R7 с PDF MAC из Delphi
TPdf.SaveAsEncrypted принимает запись TPdfEncryptOptions из юнита FPdfEncrypt. Установка Revision в erR7 выбирает AESV4-GCM, а установка EnableIntegrityProtection добавляет автономный PDF MAC. Задавайте ревизию явно каждый раз: TPdfEncryptOptions.Default возвращает erR5 со всеми разрешениями, шифрованием метаданных и выключенной защитой целостности, так что код, забывший эту строку, получит старейшую из трёх схем
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // здесь Revision = erR5
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1, таблица 22: очистить бит 3 (печать) и бит 12 (высококачественная печать)
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // автономный MAC по ISO/TS 32004

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
Результат — пересобранный файл с полной классической таблицей перекрёстных ссылок и заголовком %PDF-2.0. Словарь Encrypt читается как /V 6 /R 7 с /CFM /AESV4 в стандартном криптофильтре, а каталог получает запись /Extensions, чей массив /ISO_ объявляет /ExtensionLevel 32003 /ExtensionRevision (:2023). С включённой защитой целостности тот же массив объявляет и /ExtensionLevel 32004 /ExtensionRevision (:2024), словарь Encrypt несёт 32-байтовый /KDFSalt, а трейлер заканчивается словарём /AuthCode. Ещё одно изменение видно, если прочитать разрешения обратно: писатель очищает бит 13 ($1000) и в /P, и в зашифрованной копии /Perms всякий раз, когда MAC включён, так что переданное вами значение не пройдёт туда-обратно неизменным по этому биту
Зачем MAC целого файла поверх тегов отдельных значений
ISO/TS 32004 добавляет MAC по всему файлу, потому что тег на каждом значении всё равно ничего не говорит о том, как значения расположены. Теги GCM защищают значения, а структура файла не состоит из зашифрованных значений. Таблица перекрёстных ссылок, номера объектов, трейлер и ключи словарей остаются в открытом виде. Тот, у кого нет пароля, не может подделать ни одну строку или поток, но ничто в шифре не мешает ему направить дерево страниц на другой набор объектов, выбросить объект или вклеить зашифрованный объект, скопированный из более ранней ревизии того же файла, который шифровался тем же ключом
Токен ISO/TS 32004 покрывает этот слой. Писатель кладёт токен в /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>, где диапазон байтов накрывает каждый байт файла, кроме hex-строки с самим токеном, и второй диапазон обязан кончаться ровно на физическом конце файла. Дайджест по этим байтам — SHA-256. Работа с ключами следует наслоению спецификации: HKDF-SHA256 выводит ключ шифрования ключа из ключа шифрования файла и /KDFSalt, случайный 256-битный ключ MAC заворачивается AES Key Wrap, а сам токен — структура CMS AuthenticatedData на HMAC-SHA256. Читателю, таким образом, нужен пользовательский или владелецский пароль, чтобы проверить токен, а у кого нет ни того, ни другого, тот не произведёт токен, который сойдёт проверку
MAC не привязан к R7. EnableIntegrityProtection работает и с erR5, и с erR6, и те файлы тоже получают заголовок %PDF-2.0 и запись расширения 32004. Для нового вывода R7 включайте его: он стоит словаря в трейлере, ещё одной записи расширения в каталоге и 32-байтового соли, а путь расшифровки проверяет его автоматически всякий раз, когда он есть
Чтение файла AESV4 обратно и проверка токена
Файл R7 не идёт через обычный маршрут пароля и загрузки, и причина — движок под капотом. Встроенный стандартный обработчик безопасности PDFium распознаёт AESV2 и AESV3 и отображает оба на CBC; пути GCM у него нет. Поэтому PDFium Component расшифровывает AESV4 в Pascal через DecryptAesGcmDocumentBytes, который проверяет пароль и /Perms, верифицирует автономный MAC, если он есть, аутентифицирует каждую строку и поток и возвращает обычный PDF, который может открыть TPdf.LoadDocument
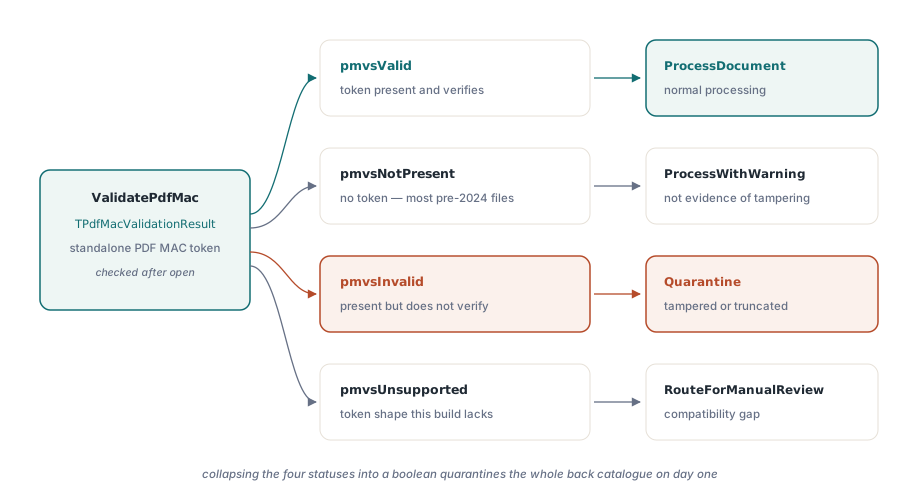
У той обычной копии удалены записи /Encrypt и /AuthCode и переписаны все смещения. Так что проверка MAC относится к исходным байтам, до расшифровки. Вызов Pdf.ValidatePdfMac после загрузки расшифрованной копии вернёт pmvsNotPresent, потому что у копии действительно нет токена. ValidateEncryptedDocumentMac в FPdfEncrypt принимает сырые байты файла и пароль и возвращает тот же TPdfMacValidationResult
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // Проверьте токен по байтам так, как они лежат на диске
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // ваша процедура журналирования
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // Pdf.ValidatePdfMac здесь сообщил бы pmvsNotPresent:
    // расшифрованная копия не несёт /AuthCode
    ProcessDocument(Pdf);                       // ваша обработка
  finally
    Pdf.Free;
  end;
end;
Для файлов R5 и R6 движок расшифровывает нативно, так что вызов уровня компонента работает. Загружайте с Password и FileName как обычно, затем вызывайте TPdf.ValidatePdfMac. Он читает исходные байты, из которых документ был загружен, — файл, буфер или пользовательский поток. Когда источник — прогрессивная загрузка, которая ещё не докатилась, он возвращает pmvsUnsupported с сообщением, что требуется полный источник
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // записан с erR6 + MAC
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
Четыре статуса, четыре ответа
Схлопывать TPdfMacValidationStatus в булево значение — выбрасывать ту самую часть, которая решает, что делать дальше. pmvsNotPresent значит, что в трейлере вообще нет /AuthCode. ISO/TS 32004 датирован 2024 годом, MAC необязателен, так что большинство зашифрованных PDF в существующем архиве, скорее всего, попадут сюда, и карантин опустошил бы архив в первый же день. Журналируйте и продолжайте
pmvsInvalid покрывает больше, чем порчу. Статус возвращается для токена, который не сходится, диапазона байтов, не доходящего до конца файла, заголовка, не объявляющего PDF 2.0, отсутствующей или уродливой записи расширения 32004 и неправильного пароля, поскольку ключ, проверяющий токен, происходит из пароля. Прочтите MessageText, прежде чем объявлять атаку. Файл, оборванный при загрузке, и файл, который кто-то правил, оба заканчиваются здесь, и оба должны остановить обработку
pmvsUnsupported уже. Компонент проверяет автономные токены, форму /MACLocation /Standalone; токен, прикреплённый к подписи, который ISO/TS 32004 тоже определяет, сообщает этот статус и является случаем для человеческого взгляда, а не для тревоги
Выбор между R5, R6 и R7 для конкретной аудитории
TPdfEncryptionRevision предлагает erR5, erR6 и erR7, и выбор — скорее о том, кто открывает файл, чем о криптографии. R5 — исходная схема AES-256, опубликованная как расширение PDF 1.7, с единственным проходом SHA-256 по паролю; ISO 32000-2 объявляет её устаревшей. R6 — усиленный вывод ключа, стандартизованный в ISO 32000-2, алгоритм 2.B из §7.6.4.3, итерирующий по SHA-256, SHA-384 и SHA-512. R7 сохраняет ровно тот же вывод пароля R6 для /U, /O, /UE, /OE и /Perms и меняет только то, как шифруются строки и потоки
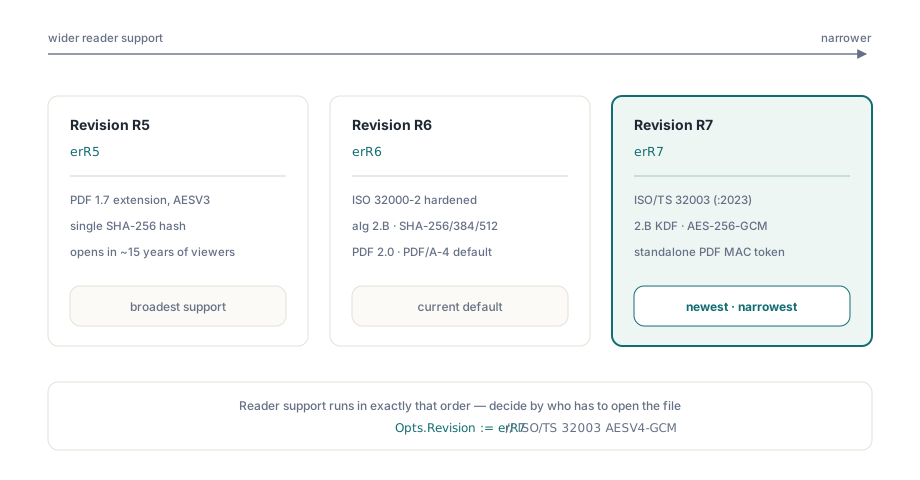
Чтобы вообще открыть R7, просмотрщик должен реализовать ISO/TS 32003, и движок, знающий только AESV2 и AESV3, отвергнет файл. Когда каждый читатель — софт под вашим контролем, как во внутреннем конвейере или системе учёта записей, которая тоже использует этот компонент, R7 с MAC — сильнейшая доступная комбинация. Когда файл уходит получателям с неизвестными просмотрщиками, консервативный выбор — R6: он часть самого ISO 32000-2, и MAC всё ещё можно добавить. R5 уместен только там, где он нужен известному legacy-потребителю, и это решение стоит записать рядом с политикой хранения
Флаги разрешений не меняются с ревизией. Биты /P из таблицы 22 ISO 32000-1, запрещающие печать или копирование, — это просьбы, которые соблюдают конформные просмотрщики, а любой, кто держит пользовательский пароль, уже держит расшифрованное содержимое. Шифрование решает, кто может читать; разрешения описывают, чего автор просил после этого
Дописывание в защищённый файл и проверка результата
Автономный MAC — утверждение о каждом байте до конца файла, поэтому любое инкрементальное обновление, дописанное после, оказывается вне подписанного диапазона, и инструмент, дописывающий без перевычисления токена, превращает валидный файл в pmvsInvalid. Инкрементальное сохранение зашифрованных документов в компоненте верифицирует существующий токен перед дописыванием, затем перевычисляет диапазон байтов и токен для нового конца файла. Правила добавления ревизий в зашифрованные документы, включая то, как новые объекты переиспользуют ключ файла, — в статье инкрементальные обновления зашифрованных PDF
После любого сохранения откройте вывод заново и проверьте его, как это сделал бы получатель: прогоните ValidateEncryptedDocumentMac по байтам, расшифруйте или загрузите их и подтвердите, что заголовок объявляет ожидаемую версию, — проверки описаны в статье точное соответствие версии PDF. Более широкий приёмочный чек-лист для документов, которые вы писали не сами, — в статье аудит рисков безопасности PDF
Код AES-256, GCM, HKDF, key wrap и CMS за этими вызовами написан на Pascal и скомпилирован в компонент, так что рядом с вашим исполняемым файлом не ездит никакая внешняя криптографическая DLL, и те же юниты собираются под Delphi и Lazarus. Записи опций, значения статусов и остальной API шифрования перечислены на странице продукта PDFium Component для Delphi