Один перевёрнутый байт внутри потока EncryptedPackage защищённого паролем .xlsx не мешает AES-CBC расшифровать всё целиком правильным паролем: 16-байтовый блок с перевёрнутым байтом превращается в шум, а те же биты чисто переворачиваются в следующем блоке открытого текста. Одно шифрование не способно сообщить, что это произошло. Защита живёт в элементе dataIntegrity из [MS-OFFCRYPTO] §2.3.4.14 — HMAC по сохранённому шифротексту, который ридер проверяет прежде, чем расшифровать хоть один сегмент
Шифрование Agile — схема, которую Excel пишет по умолчанию для книг, защищённых паролем, — даёт конфиденциальность через AES в режиме CBC с ключом, выведенным из итерированного SHA-512-хэша пароля. CBC — не аутентифицированный режим, поэтому шифр ничего не думает о том, тот ли шифротекст перед ним, что был записан. Изменённый пакет обычно взрывается позже ошибкой ZIP или deflate, потому что повреждённый сжатый поток редко переживает распаковку. «Обычно» в этом предложении несёт большой вес, а ошибка парсера тремя слоями ниже — скверное место, чтобы узнавать, что кто-то правил файл в пути
Почему подделанная зашифрованная книга всё равно расшифровывается?
Подделанная книга расшифровывается потому, что CBC лишь сцепляет блоки — он их никогда не аутентифицирует. Каждый блок шифротекста расшифровывается ключом, а затем складывается по XOR с предыдущим блоком шифротекста, поэтому изменение в блоке n перемешивает блок n открытого текста и переворачивает ровно те же биты в блоке n+1. Тот, кто знает раскладку открытого текста, может направлять этот второй эффект. Тот, кто не знает, всё равно способен испортить данные так, что нижележащий парсер может это заметить, а может и нет
[MS-OFFCRYPTO] отвечает на это MAC, вычисленным по зашифрованным байтам. Писатель генерирует случайный HMAC-ключ, чья длина совпадает с размером хэша keyData (64 байта для SHA-512), вычисляет HMAC по полному потоку EncryptedPackage и сохраняет оба значения в элементе dataIntegrity как encryptedHmacKey и encryptedHmacValue. Оба шифруются ключом пакета с IV, выведенными из соли keyData и двух фиксированных блочных ключей, определённых спецификацией. HMAC покрывает поток в том виде, в каком он сохранён, включая 8-байтовый префикс StreamSize перед сегментами, поэтому даже объявленная длина открытого текста не может быть изменена незамеченной
Порядок, в котором HotXLS проверяет всё при открытии
HotXLS выполняет проверку целостности после доказательства пароля и до расшифровки хоть одного сегмента пакета. TXLSXWorkbook.OpenEncrypted сначала пробует ридер Standard Encryption, а когда поток EncryptionInfo несёт сигнатуру Agile (версия 4.4), конвейер Agile перехватывает управление. Этот конвейер выполняет следующие шаги по порядку:
- Выполнить итерированный хэш пароля с солью и счётчиком вращений из дескриптора;
spinCountвыше спецификационного потолка в 10 000 000 считается испорченным дескриптором и отклоняется до начала всякого хэширования - Расшифровать верификатор пароля, хэшировать его и сравнить результат с сохранённым хэшем верификатора; несовпадение здесь означает неверный пароль
- Развернуть промежуточный ключ пакета, затем расшифровать HMAC-ключ и HMAC-значение из атрибутов
dataIntegrity - Вычислить HMAC по байтам EncryptedPackage ровно в том виде, в каком они лежат в файле, и сравнить с сохранённым значением
- Только после совпадения расшифровать 4096-байтовые сегменты и передать внутренний ZIP обычному загрузчику XLSX
MAC по шифротексту — стандартная дисциплина encrypt-then-MAC. Подделанный пакет отклоняется до того, как хоть один контролируемый злоумышленником байт доберётся до расшифровки AES, инфляции или XML-парсера. Оба сравнения на этом пути — хэш верификатора и значение HMAC — складывают по OR XOR каждой пары байтов по всему дайджесту, вместо того чтобы возвращать управление при первом различии, поэтому тайминг ответа не раскрывает, сколько ведущих байтов совпало. Хэш-алгоритм следует за дескриптором: Excel объявляет SHA-512, некоторые сторонние писатели объявляют SHA-256, и HMAC, IV и вывод ключей переключаются на то, что скажут узлы keyData и шифровальщика ключа пароля
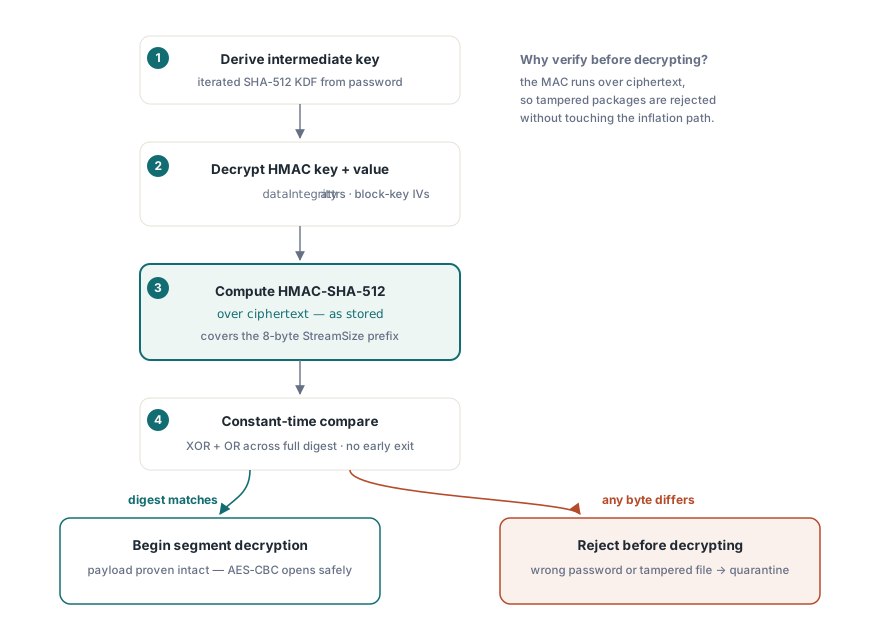
Со стороны вызывающего сбой проверки целостности и неверный пароль — одно и то же событие. Оба заставляют OpenEncrypted выбросить EXlsxEncryptionNotImplemented с сообщением «The supplied password is incorrect for this encrypted workbook.» Контейнер, который не является ни Standard, ни Agile, или файл CFB, который невозможно прочитать, поднимает тот же класс исключения с другим сообщением. И только успешная расшифровка с последующей неудачной загрузкой внутренней книги возвращается как значение, отличное от 1
uses
  SysUtils, lxHandleX;

// Открывает книгу, которая обязана прийти зашифрованной
function OpenIntake(const FileName, Password: WideString): TXLSXWorkbook;
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    // OpenEncrypted откатывается к обычному Open для незашифрованного ZIP,
    // поэтому конвейер, настаивающий на шифровании, должен проверить сначала
    if not Book.CanReadEncrypted(FileName) then
      raise Exception.Create('Not an encrypted package: ' + FileName);
    // Неверный пароль и несовпадение HMAC оба поднимают EXlsxEncryptionNotImplemented
    if Book.OpenEncrypted(FileName, Password) <> 1 then
      raise Exception.Create('Decrypted, but the inner workbook did not load');
    Result := Book;
  except
    Book.Free;
    raise;
  end;
end;

// Вызывающий; Quarantine и ProcessWorkbook — ваши собственные подпрограммы
try
  Book := OpenIntake('incoming.xlsx', PasswordFromVault);
  try
    ProcessWorkbook(Book);
  finally
    Book.Free;
  end;
except
  on E: EXlsxEncryptionNotImplemented do
    Quarantine('incoming.xlsx', E.Message);
end;
Предохранитель CanReadEncrypted важнее, чем кажется. Он проверяет сигнатуру OLE-составного файла, и без него кто-нибудь мог бы подменить зашифрованную книгу обычным .xlsx, а OpenEncrypted загрузил бы её как ни в чём не бывало. Переименованный наследуемый .xls тоже несёт эту сигнатуру — вот почему он проходит предохранитель, а затем падает внутри OpenEncrypted с сообщением о неподдерживаемой схеме шифрования
Запись пакетов, несущих этот блок
SaveAsEncryptedAgile — вызов, производящий блок dataIntegrity. Он сериализует книгу в XLSX в памяти, шифрует её AES-256-CBC с выводом ключа SHA-512 и счётчиком вращений 100 000, вычисляет HMAC-SHA-512 по готовому потоку EncryptedPackage и записывает оба зашифрованных HMAC-блоба в дескриптор. SaveAsEncrypted вместо этого пишет ECMA-376 Standard Encryption (AES-128 с выводом ключа SHA-1), а структура Standard EncryptionInfo, определённая в [MS-OFFCRYPTO], вообще не имеет слота для MAC целостности. Для всего, что ходит по сети или лежит на общем диске, используйте писателя Agile: он не стоит лишней строчки кода, и только его вывод ридер может проверить на подделку
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    BuildPayrollSheets(Book);        // ваш собственный код, заполняющий книгу
    // Вновь откройте записанный контейнер через конвейер расшифровки
    // и сообщите о сбое вместо того, чтобы оставить сломанный файл
    Book.VerifyEncryptedSave := True;
    if Book.SaveAsEncryptedAgile('payroll-2026-10.xlsx', PasswordFromVault) <> 1 then
      raise Exception.Create('Encrypted save failed or did not verify');
  finally
    Book.Free;
  end;
end;
При выставленном VerifyEncryptedSave сохранение заново открывает новый файл тем же паролем, поэтому проверенное сохранение уже однажды прошло проверку HMAC. Случайный материал — обе 16-байтовые соли, вход верификатора, 32-байтовый ключ пакета и 64-байтовый HMAC-ключ — берётся из CSPRNG операционной системы (CryptGenRandom на Windows). Если этот источник не может поставить материал, писатель Agile поднимает исключение, а не откатывается к генератору с засечкой по времени. Эти байты становятся солями и ключами AES; предсказуемый откат выдал бы файлы, которые выглядят зашифрованными, проходят любой функциональный тест и не защищают ничего. Несостоявшееся сохранение здесь — лучший исход
Что происходит, когда у файла нет блока dataIntegrity?
Файл открывается как обычно. Немало Agile-зашифрованных книг в обращении приходят от писателей, оставляющих dataIntegrity за бортом, и отказ им сломал бы куда больше легитимной работы, чем остановил. HotXLS считает блок присутствующим, только когда и encryptedHmacKey, и encryptedHmacValue декодируются в непустые, выровненные по 16 байтам значения; иначе проверка пропускается, и расшифровка идёт после проверки пароля
У этого компромисса совместимости есть следствие для безопасности, которое стоит вписать в вашу модель угроз. Элемент dataIntegrity сидит в потоке EncryptionInfo, за пределами байтов, которые покрывает его собственный MAC, поэтому отсутствующий блок выглядит в точности как блок, удалённый злоумышленником. Если вы контролируете оба конца конвейера и каждый производитель использует SaveAsEncryptedAgile, считайте отсутствующий блок сбоем политики на уровне приложения. Вызов открытия не сообщает, выполнялась ли проверка, так что соблюдение этого правила означает самостоятельное чтение XML EncryptionInfo ридером составных файлов перед передачей файла дальше. Для файлов из внешнего мира читайте проверку такой, какая она есть: сильный сигнал, когда блок есть, и никакой сигнал, когда его нет
Цикл повторов OnPassword и подделанные файлы
Обычная перегрузка Open(FileName, Password) тоже расшифровывает пакеты Standard и Agile и добавляет контракт повторов, которого у OpenEncrypted нет. Когда результат — «неверный пароль» и назначен OnPassword, книга вызывает обработчик, который может дать другой пароль и выставить Retry в True; цикл останавливается после трёх вызовов обработчика. Поскольку несовпадение HMAC даёт тот же результат «неверный пароль», обработчик, который просто переспрашивает, вызывается до трёх раз для подделанного пакета, каждая попытка проваливается, и цикл заканчивается сообщением о неверном пароле. Правильный пароль падает на HMAC, а все прочие — на верификаторе
procedure TIntakeForm.BookPassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
begin
  // Сюда также попадают пакеты, чей HMAC не совпал.
  // Переспрашивание этот случай не починит, поэтому предложите один запасной ключ
  // и дайте следующему сбою всплыть как ошибке
  Inc(FPasswordCalls);
  Retry := (FPasswordCalls = 1) and FetchFallbackKey(PassWord); // ваша собственная функция
end;

// Подключение
FPasswordCalls := 0;
Book.OnPassword := BookPassword;
Book.Open('incoming.xlsx', PasswordFromVault);
Для автоматического приёма оставьте OnPassword неназначенным и вызывайте OpenEncrypted. Тогда первый сбой поднимается немедленно, а журнал карантина пишет одно событие на файл вместо очереди повторов
Пароль на изменение — координация, а не защита
Классические книги XLS поддерживают отдельный механизм, который часто путают с шифрованием: резервирование записи, стоящее за запросом Excel «пароль на изменение». HotXLS открывает его на IXLSWorkbook через SetModifyPassword, принимающий пароль, флаг рекомендации «только для чтения» и имя резервирующего пользователя, а состояние сообщает через свойство IsWriteReserved. Пустой пароль снимает резервирование и оставляет отдельное имя пользователя WRITEACCESS нетронутым
Раскладка записей короткая. FILESHARING несёт флаг рекомендации «только для чтения», наследуемый 16-битный хэш пароля и имя пользователя в виде несжатой строки Unicode BIFF8; при сохранении HotXLS ставит пустой маркер WRITEPROT перед WRITEACCESS и FILESHARING всякий раз, когда резервирование существует, — это порядок File Protection Block, которого ждёт Excel. Резервирования, написанные самим Excel, переживают круговой путь через HotXLS по тому же тракту. Эти записи пишутся только для формата BIFF8 xlExcel97
var
  Book: IXLSWorkbook;   // с подсчётом ссылок через интерфейс: не вызывать Free
begin
  Book := TXLSWorkbook.Create;
  if Book.Open('shared-model.xls') = 1 then
  begin
    // Рекомендовать только для чтения, зарезервировано службой отчётов
    Book.SetModifyPassword('edit-me', True, 'Reporting Service');
    if Book.IsWriteReserved then
      Book.SaveAs('shared-model.xls', xlExcel97);
  end;
end;
16-битный хэш — это контрольная сумма, а данные листа под резервированием записи вообще не зашифрованы: любой другой инструмент прочитает каждую ячейку. Функция сообщает следующему человеку в Excel, что кто-то считает этот файл своим для правки, — из той же категории, что и элементы управления уровня листа из статьи о защите листов XLSX и опциях allow. Конфиденциальность дают зашифрованные пути сохранения, описанные в статье о защищённом AES выводе XLSX, а проверки уровня контейнера стоят ещё раньше в цепочке, поскольку ZIP-структура простого пакета разбирается до всякой логики книги; режимы отказа охватывает статья о валидации EOCD ZIP для недоверенных XLSX
HotXLS читает и пишет XLS, XLSX и ODS из Delphi и C++Builder без установки Excel, а его код шифрования Standard и Agile написан на Pascal по [MS-OFFCRYPTO]. Полный справочник методов OpenEncrypted, SaveAsEncryptedAgile и SetModifyPassword находится на странице компонента электронных таблиц HotXLS для Delphi