Uma string PDF criptografada com AES-256 com um bit invertido em seus primeiros 16 bytes, a parte que guarda o vetor de inicialização CBC, ainda descriptografa com a senha certa. O plaintext que volta difere do original em exatamente um bit, na mesma posição que foi invertida. É assim que o CBC funciona. O IV é aplicado via XOR no primeiro bloco de plaintext, então quem conseguir editar o arquivo pode guiar os primeiros 16 bytes de cada string criptografada sem conhecer a chave. A ISO/TS 32003 responde a isso com AES-256 em modo GCM (método de crypt filter AESV4, revisão 7 do security handler). Cada valor criptografado carrega uma tag de autenticação de 16 bytes, e um byte alterado faz a descriptografia falhar de forma definitiva
O que o GCM muda em comparação com AESV3-CBC
O GCM acrescenta autenticação à confidencialidade. O AESV3, o esquema AES-256-CBC da ISO 32000-2, mantém o conteúdo ilegível sem a senha, mas não tem como notar modificação. Um bit invertido no IV muda o bit correspondente do primeiro bloco de plaintext. Um bit invertido em qualquer outro lugar embaralha um bloco de 16 bytes e inverte o mesmo bit no bloco seguinte. Nenhum dos casos produz erro, e o decodificador devolve o que quer que tenha saído
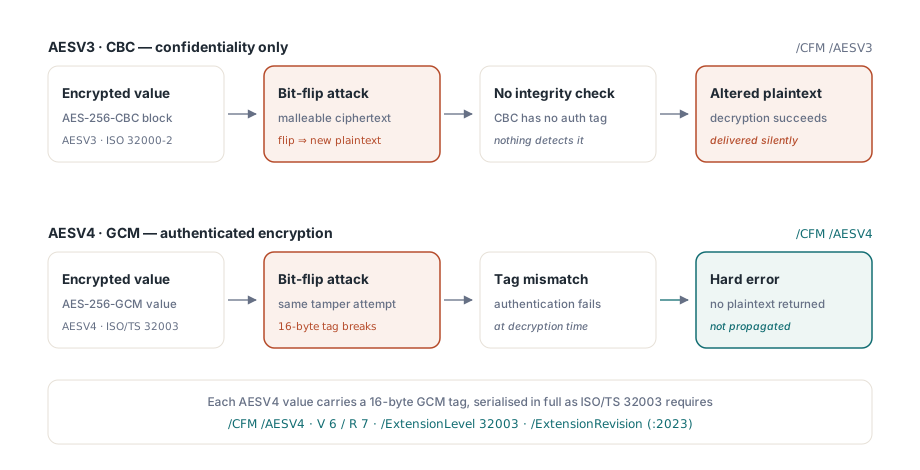
O PDFium Component grava os dois formatos pela mesma varredura de objetos, e os bytes em disco mostram a diferença. Uma string ou stream AESV3 é guardada como um IV aleatório de 16 bytes seguido de ciphertext com padding PKCS#7. Um valor AESV4 é guardado como 12-byte IV || ciphertext || 16-byte tag, sem padding e com additional authenticated data vazio, então o ciphertext tem exatamente o comprimento do plaintext e cada valor cresce 28 bytes. A tag é serializada por completo. Do lado da leitura, DecryptAesGcmDocumentBytes recalcula a tag de cada string e stream e para na primeira divergência com um erro como AESV4 stream authentication failed; ele não devolve saída parcialmente descriptografada
Os IVs não são aleatórios por objeto. O escritor sorteia um prefixo aleatório de 64 bits uma vez por documento e acrescenta um contador big-endian de 32 bits que toda literal string, hex string, string de dicionário de stream e corpo de stream compartilha. O GCM quebra feio se o mesmo IV for usado duas vezes sob uma mesma chave, e um contador torna a unicidade fácil de provar, onde sorteios aleatórios independentes só a tornam provável. Se um documento um dia precisasse de mais que uns 4,29 bilhões de valores criptografados, o escritor levanta AESV4 IV counter exhausted em vez de dar a volta no contador
Gravando um arquivo R7 com PDF MAC em Delphi
TPdf.SaveAsEncrypted recebe um record TPdfEncryptOptions da unit FPdfEncrypt. Definir Revision como erR7 seleciona AESV4-GCM, e definir EnableIntegrityProtection acrescenta o PDF MAC autônomo. Defina a revisão explicitamente toda vez: TPdfEncryptOptions.Default devolve erR5, com todas as permissões liberadas, metadados criptografados e proteção de integridade desligada, então código que esquece a linha recebe o mais antigo dos três esquemas
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // Revision = erR5 aqui
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 Tabela 22: limpa o bit 3 (impressão) e o bit 12 (impressão de alta qualidade)
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // MAC autônomo da ISO/TS 32004

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
A saída é um arquivo reconstruído com uma tabela de referência cruzada clássica completa e um header %PDF-2.0. O dicionário Encrypt traz /V 6 /R 7 com /CFM /AESV4 no crypt filter padrão, e o catalog ganha uma entrada /Extensions cujo array /ISO_ declara /ExtensionLevel 32003 /ExtensionRevision (:2023). Com a proteção de integridade ligada, o mesmo array também declara /ExtensionLevel 32004 /ExtensionRevision (:2024), o dicionário Encrypt carrega um /KDFSalt de 32 bytes, e o trailer termina com um dicionário /AuthCode. Uma mudança a mais fica visível se você ler as permissões de volta: o escritor limpa o bit 13 ($1000) tanto no /P quanto na cópia criptografada de /Perms sempre que o MAC está ligado, então o valor que você passou não faz round-trip inalterado nesse bit
Por que um MAC do arquivo inteiro além das tags por valor?
A ISO/TS 32004 acrescenta um MAC sobre o arquivo todo, porque uma tag em cada valor ainda não diz nada sobre como os valores estão arranjados. As tags GCM protegem os valores, e a estrutura do arquivo não é feita de valores criptografados. A tabela de referência cruzada, os números de objeto, o trailer e as chaves de dicionário ficam todos em claro. Alguém sem a senha não consegue forjar uma única string ou stream, mas nada na cifra os impede de apontar a page tree para outro conjunto de objetos, derrubar um objeto ou emendar um objeto criptografado copiado de uma revisão anterior do mesmo arquivo, que foi criptografado sob a mesma chave
O token da ISO/TS 32004 cobre essa camada. O escritor põe o token em /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>, em que o intervalo de bytes cobre cada byte do arquivo exceto a hex string que guarda o próprio token, e o segundo intervalo precisa terminar exatamente no fim físico do arquivo. O digest sobre esses bytes é SHA-256. O manuseio de chaves segue o camadas da especificação: HKDF-SHA256 deriva uma key-encryption key da chave de criptografia do arquivo e do /KDFSalt, uma chave de MAC aleatória de 256 bits é encapsulada com AES Key Wrap, e o token em si é uma estrutura CMS AuthenticatedData usando HMAC-SHA256. Um leitor, portanto, precisa da senha de usuário ou de owner para conferi-lo, e quem não tem nenhuma das duas não consegue produzir um token que verifique
O MAC não está preso ao R7. EnableIntegrityProtection funciona com erR5 e erR6 também, e esses arquivos também ganham o header %PDF-2.0 e a entrada de extensão 32004. Para saída R7 nova, deixe ligado: custa um dicionário de trailer, uma entrada de extensão a mais no catalog e um salt de 32 bytes, e o caminho de descriptografia o verifica automaticamente sempre que estiver presente
Lendo um arquivo AESV4 de volta e conferindo o token
Um arquivo R7 não passa pela rota normal de senha e carga, e o motivo é o motor por baixo. O security handler padrão embutido no PDFium reconhece AESV2 e AESV3 e mapeia ambos para CBC; ele não tem caminho GCM. O PDFium Component então descriptografa AESV4 em Pascal com DecryptAesGcmDocumentBytes, que confere a senha e o /Perms, verifica o MAC autônomo se houver um, autentica cada string e stream, e devolve um PDF puro que o TPdf.LoadDocument consegue abrir
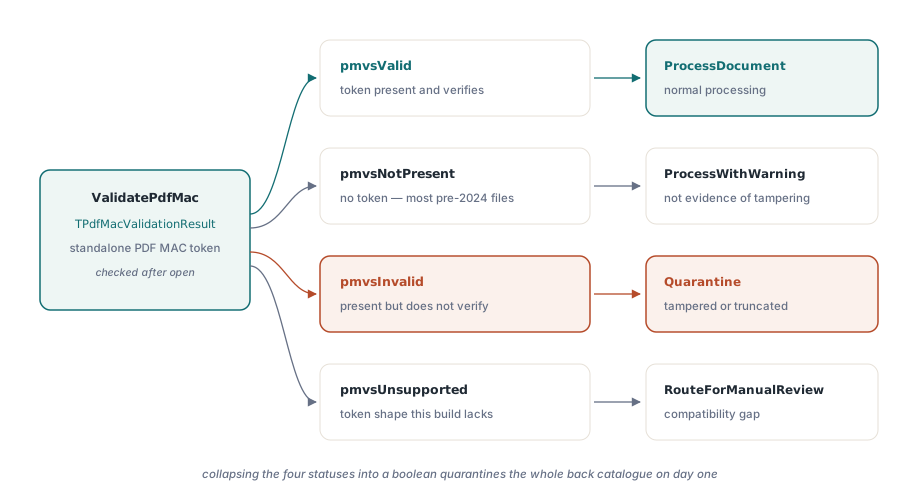
Essa cópia pura tem as entradas /Encrypt e /AuthCode removidas e todos os offsets reescritos. Conferir o MAC, portanto, cabe nos bytes originais, antes da descriptografia. Chamar Pdf.ValidatePdfMac depois de carregar a cópia descriptografada devolve pmvsNotPresent, porque a cópia de fato não tem token. ValidateEncryptedDocumentMac, em FPdfEncrypt, recebe os bytes crus do arquivo e uma senha e devolve o mesmo TPdfMacValidationResult
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // Confira o token nos bytes como eles estão em disco
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // rotina de log sua
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // Pdf.ValidatePdfMac reportaria pmvsNotPresent aqui: a
    // cópia descriptografada não carrega /AuthCode
    ProcessDocument(Pdf);                       // processamento seu
  finally
    Pdf.Free;
  end;
end;
Para arquivos R5 e R6 o motor descriptografa nativamente, então a chamada no nível do componente funciona. Carregue com Password e FileName como sempre, e então chame TPdf.ValidatePdfMac. Ele lê os bytes originais de que o documento foi carregado, seja de um arquivo, um buffer ou um stream personalizado. Quando a origem é um download progressivo que ainda não terminou de chegar, ele devolve pmvsUnsupported com uma mensagem dizendo que a origem completa é necessária
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // gravado com erR6 + MAC
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
Quatro status, quatro respostas
Colapsar TPdfMacValidationStatus em um booleano joga fora a parte que decide o que fazer em seguida. pmvsNotPresent significa que o trailer não tem /AuthCode nenhum. A ISO/TS 32004 é de 2024 e o MAC é opcional, então a maior parte dos PDFs criptografados de um acervo existente provavelmente vai cair aqui, e colocá-los em quarentena esvaziaria o acervo no primeiro dia. Registre em log e siga
pmvsInvalid cobre mais que adulteração. O status volta para um token que não verifica, um intervalo de bytes que para antes do fim do arquivo, um header que não declara PDF 2.0, uma entrada de extensão 32004 ausente ou malformada, e uma senha errada, já que a chave que confere o token vem da senha. Leia o MessageText antes de chamar de ataque. Um arquivo truncado durante o upload e um arquivo que alguém editou acabam aqui, e ambos devem parar o processamento
pmvsUnsupported é mais estreito. O componente confere tokens autônomos, a forma /MACLocation /Standalone; um token anexado a uma assinatura, que a ISO/TS 32004 também define, reporta esse status e é um caso para uma pessoa olhar, não um alarme
Escolhendo R5, R6 ou R7 para um público
TPdfEncryptionRevision oferece erR5, erR6 e erR7, e a escolha é mais sobre quem abre o arquivo do que sobre criptografia. R5 é o esquema AES-256 original, publicado como extensão do PDF 1.7, com uma única passada de SHA-256 sobre a senha; a ISO 32000-2 o desaconselha. R6 é a derivação endurecida padronizada na ISO 32000-2, algoritmo 2.B no §7.6.4.3, que itera sobre SHA-256, SHA-384 e SHA-512. R7 mantém exatamente a derivação de senha do R6 para /U, /O, /UE, /OE e /Perms e muda só como strings e streams são criptografados
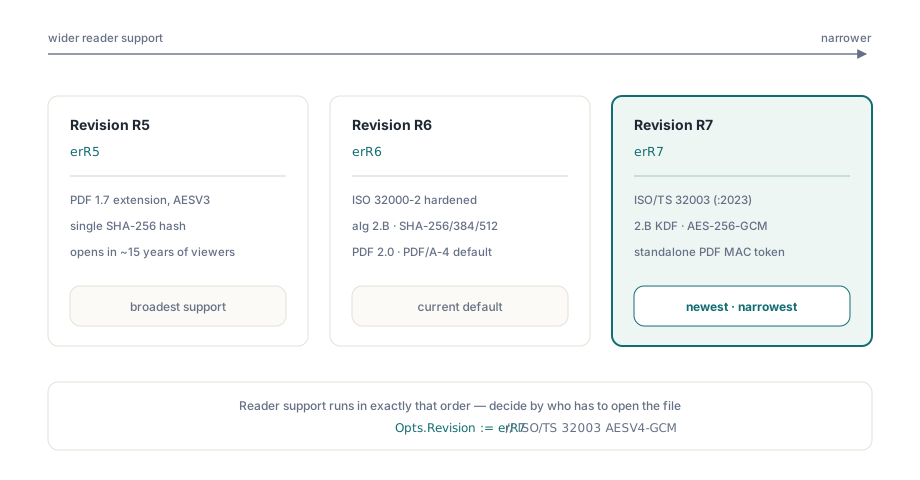
Um visualizador precisa implementar a ISO/TS 32003 para abrir R7, e um motor que só conhece AESV2 e AESV3 rejeita o arquivo. Quando todo leitor é software que você controla, como em um pipeline interno ou um sistema de registros que também usa este componente, R7 com o MAC é a combinação mais forte disponível. Quando o arquivo vai para destinatários com visualizadores desconhecidos, R6 é a escolha conservadora: faz parte da própria ISO 32000-2, e você ainda pode acrescentar o MAC. R5 cabe só onde um consumidor legado conhecido precisa dele, e essa decisão vale ser anotada ao lado da política de retenção
Os flags de permissão não mudam com a revisão. Os bits /P da Tabela 22 da ISO 32000-1 que proíbem impressão ou cópia são pedidos que visualizadores conformes honram, e quem tem a senha de usuário já tem o conteúdo descriptografado. A criptografia decide quem lê; as permissões descrevem o que o autor pediu depois disso
Acrescentando a um arquivo protegido e conferindo o resultado
Um MAC autônomo é uma declaração sobre cada byte até o fim do arquivo, então qualquer atualização incremental acrescentada depois cai fora do intervalo assinado, e uma ferramenta que acrescenta sem recalcular o token transforma um arquivo válido em um pmvsInvalid. O salvamento incremental criptografado do componente verifica o token existente antes de acrescentar, depois recalcula o intervalo de bytes e o token para o novo fim de arquivo. As regras para acrescentar revisões a documentos criptografados, incluindo como objetos novos reutilizam a chave existente do arquivo, estão em atualizações incrementais em PDFs criptografados
Depois de qualquer salvamento, reabra a saída e confira-a como um destinatário faria: rode ValidateEncryptedDocumentMac nos bytes, descriptografe ou carregue-os, e confirme que o header declara a versão que você espera com as checagens descritas em conformidade exata de versão de PDF. Um checklist de entrada mais amplo para documentos que você não escreveu está em auditoria de riscos de segurança em PDF
O código de AES-256, GCM, HKDF, key wrap e CMS por trás dessas chamadas é escrito em Pascal e compilado dentro do componente, então nenhuma DLL de criptografia externa viaja ao lado do seu executável, e as mesmas units compilam em Delphi e Lazarus. Records de opções, valores de status e o resto da API de criptografia estão listados na página do produto PDFium Component para Delphi