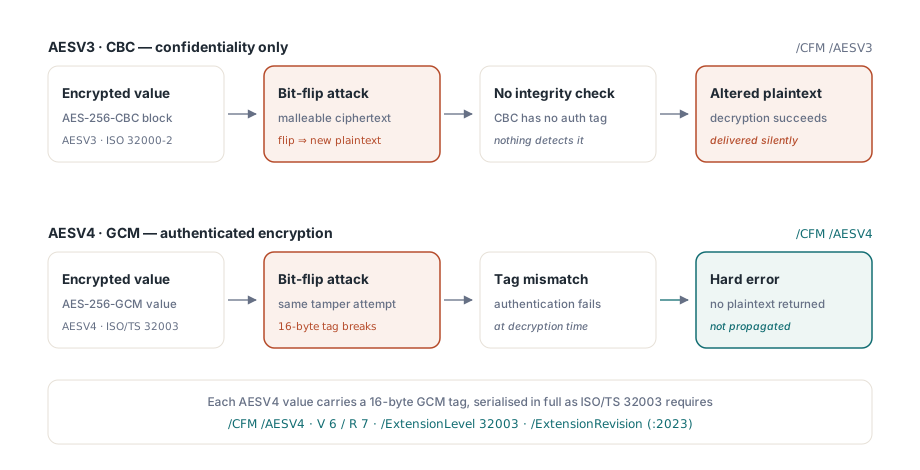
Zaszyfrowany AES-256 łańcuch PDF z jednym odwróconym bitem w pierwszych 16 bajtach — tam, gdzie siedzi wektor inicjujący CBC — wciąż odszyfruje się z właściwym hasłem. Tekst jawny, który wróci, różni się od oryginału dokładnie jednym bitem, w tym samym miejscu, które odwrócono. Tak działa CBC. IV jest wplatany XOR-em w pierwszy blok tekstu jawnego, więc kto potrafi edytować plik, kieruje pierwszymi 16 bajtami każdego zaszyfrowanego łańcucha bez znajomości klucza. ISO/TS 32003 odpowiada na to AES-256 w trybie GCM (metoda filtru kryptograficznego AESV4, rewizja 7 handlera bezpieczeństwa). Każda zaszyfrowana wartość niesie 16-bajtowy znacznik uwierzytelniający, a zmieniony bajt kończy odszyfrowanie twardym błędem
Co zmienia GCM względem AESV3-CBC
GCM dodaje uwierzytelnienie do poufności. AESV3, schemat AES-256-CBC z ISO 32000-2, trzyma treść nieczytelną bez hasła, ale nie ma sposobu, by zauważyć modyfikację. Odwrócony bit w IV zmienia pasujący bit pierwszego bloku tekstu jawnego. Odwrócony bit gdziekolwiek indziej miesza jeden 16-bajtowy blok i odwraca ten sam bit w bloku za nim. Żaden z tych przypadków nie daje błędu, a deszyfrator oddaje to, co wyszło
PDFium Component zapisuje oba formaty tym samym przemiataniem obiektów i bajty na dysku pokazują różnicę. Łańcuch albo strumień AESV3 jest zapisany jako losowy 16-bajtowy IV, za którym idzie szyfrogram dopełniony PKCS#7. Wartość AESV4 jest zapisana jako 12-bajtowy IV || szyfrogram || 16-bajtowy znacznik, bez dopełnienia i z pustymi dodatkowymi danymi uwierzytelnianymi, więc szyfrogram ma dokładnie długość tekstu jawnego, a każda wartość rośnie o 28 bajtów. Znacznik jest serializowany w całości. Po stronie odczytu DecryptAesGcmDocumentBytes przelicza znacznik dla każdego łańcucha i strumienia i zatrzymuje się na pierwszej niezgodności z błędem typu AESV4 stream authentication failed; nie zwraca żadnego częściowo odszyfrowanego wyjścia
IV-e nie są losowe per obiekt. Zapisujący losuje raz na dokument losowy 64-bitowy prefiks i dokleja 32-bitowy licznik big-endian, który dzielą wszystkie literały łańcuchowe, łańcuchy szesnastkowe, łańcuchy w słownikach strumieni i ciała strumieni. GCM łamie się fatalnie, gdy ten sam IV padnie dwa razy pod jednym kluczem, a licznik czyni unikalność łatwą do udowodnienia, tam gdzie niezależne losowania dają ją tylko prawdopodobnie. Gdyby dokument potrzebował kiedyś więcej niż około 4,29 miliarda zaszyfrowanych wartości, zapisujący rzuca AESV4 IV counter exhausted zamiast zawinąć licznik
Zapis pliku R7 z PDF MAC z Delphi
TPdf.SaveAsEncrypted bierze rekord TPdfEncryptOptions z modułu FPdfEncrypt. Ustawienie Revision na erR7 wybiera AESV4-GCM, a ustawienie EnableIntegrityProtection dodaje samodzielny PDF MAC. Ustawiaj rewizję jawnie za każdym razem: TPdfEncryptOptions.Default zwraca erR5, wszystkie uprawnienia zezwolone, metadane szyfrowane i ochronę integralności wyłączoną, więc kod, który zapomni tej linii, dostaje najstarszy z trzech schematów
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // tutaj Revision = erR5
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 tabela 22: wyzeruj bit 3 (druk) i bit 12 (druk wysokiej jakości)
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // samodzielny MAC ISO/TS 32004

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
Wyjściem jest przebudowany plik z pełną klasyczną tablicą odsyłaczy krzyżowych i nagłówkiem %PDF-2.0. Słownik Encrypt czyta /V 6 /R 7 z /CFM /AESV4 w standardowym filtrze kryptograficznym, a katalog dostaje wpis /Extensions, którego tablica /ISO_ deklaruje /ExtensionLevel 32003 /ExtensionRevision (:2023). Przy włączonej ochronie integralności ta sama tablica deklaruje też /ExtensionLevel 32004 /ExtensionRevision (:2024), słownik Encrypt niesie 32-bajtowy /KDFSalt, a trailer kończy się słownikiem /AuthCode. Jeszcze jedna zmiana jest widoczna, gdy odczytasz uprawnienia z powrotem: zapisujący zeruje bit 13 ($1000) zarówno w /P, jak i w zaszyfrowanej kopii /Perms, ilekroć MAC jest włączony, więc wartość, którą przekazałeś, nie przejdzie na tym bicie bez zmian
Po co MAC całego pliku na wierzchu znaczników per wartość?
ISO/TS 32004 dodaje MAC nad całym plikiem, bo znacznik na każdej wartości wciąż nie mówi nic o tym, jak wartości są ułożone. Znaczniki GCM chronią wartości, a struktura pliku nie jest zbudowana z zaszyfrowanych wartości. Tablica odsyłaczy krzyżowych, numery obiektów, trailer i klucze słowników pozostają w czystości. Ktoś bez hasła nie sfabrykuje ani łańcucha, ani strumienia, ale nic w szyfrze nie powstrzymuje go przed skierowaniem drzewa stron na inny zestaw obiektów, wyrzuceniem obiektu albo wklejeniem zaszyfrowanego obiektu skopiowanego z wcześniejszej rewizji tego samego pliku, zaszyfrowanego tym samym kluczem
Token ISO/TS 32004 pokrywa właśnie tę warstwę. Zapisujący wkłada token w /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>, gdzie zakres bajtów obejmuje każdy bajt pliku oprócz ciągu szesnastkowego trzymającego sam token, a drugi zakres musi kończyć się dokładnie na fizycznym końcu pliku. Skrót nad tymi bajtami to SHA-256. Obsługa klucza idzie za warstwowaniem specyfikacji: HKDF-SHA256 wyprowadza klucz szyfrujący klucz z klucza szyfrowania pliku i /KDFSalt, losowy 256-bitowy klucz MAC jest owijany AES Key Wrap, a sam token to struktura CMS AuthenticatedData używająca HMAC-SHA256. Czytnik potrzebuje więc hasła użytkownika albo właściciela, żeby go sprawdzić, a kto nie ma żadnego, nie wyprodukuje tokenu, który się zweryfikuje
MAC nie jest związany z R7. EnableIntegrityProtection działa też z erR5 i erR6, a te pliki dostają również nagłówek %PDF-2.0 i wpis rozszerzenia 32004. Dla nowego wyjścia R7 włączaj go: kosztuje słownik w trailerze, jeden dodatkowy wpis rozszerzenia w katalogu i 32-bajtową sól, a ścieżka odszyfrowywania weryfikuje go automatycznie, ilekroć jest obecny
Odczyt pliku AESV4 i sprawdzenie tokenu
Plik R7 nie przechodzi przez normalną trasę hasło-i-wczytaj, a powodem jest silnik pod spodem. Wbudowany w PDFium standardowy handler bezpieczeństwa rozpoznaje AESV2 i AESV3 i mapuje oba na CBC; ścieżki GCM nie ma. PDFium Component odszyfrowuje więc AESV4 w Pascalu przez DecryptAesGcmDocumentBytes, które sprawdza hasło i /Perms, weryfikuje samodzielny MAC, jeśli jest obecny, uwierzytelnia każdy łańcuch i strumień i zwraca czysty PDF, który TPdf.LoadDocument potrafi otworzyć
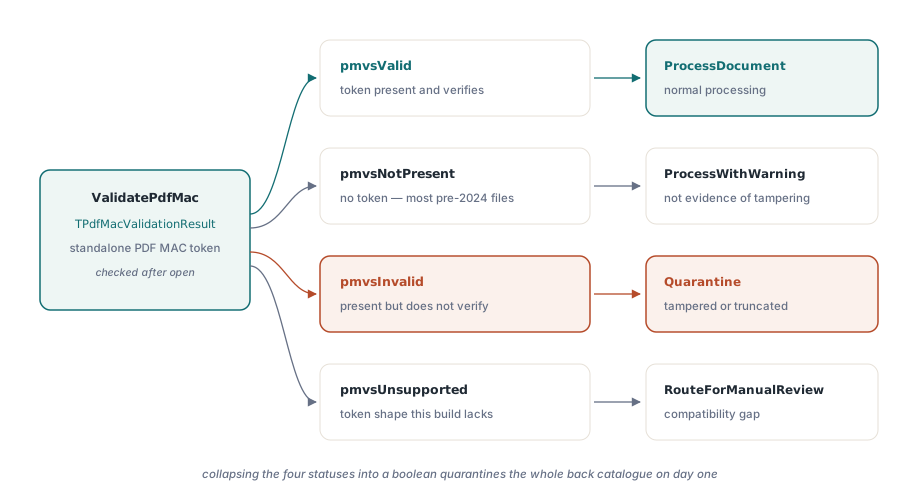
Ta czysta kopia ma usunięte wpisy /Encrypt i /AuthCode i przeliczone wszystkie przesunięcia. Sprawdzenie MAC należy więc do oryginalnych bajtów, przed odszyfrowaniem. Wywołanie Pdf.ValidatePdfMac po wczytaniu odszyfrowanej kopii zwraca pmvsNotPresent, bo kopia faktycznie nie ma tokenu. ValidateEncryptedDocumentMac w FPdfEncrypt bierze surowe bajty pliku i hasło i zwraca ten sam TPdfMacValidationResult
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // Sprawdź token na bajtach takich, jakie leżą na dysku
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // Twoja własna procedura logowania
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // Pdf.ValidatePdfMac zgłosiłoby tu pmvsNotPresent:
    // odszyfrowana kopia nie niesie /AuthCode
    ProcessDocument(Pdf);                       // Twoje własne przetwarzanie
  finally
    Pdf.Free;
  end;
end;
Dla plików R5 i R6 silnik odszyfrowuje natywnie, więc wywołanie na poziomie komponentu działa. Wczytaj z Password i FileName jak zwykle, potem wywołaj TPdf.ValidatePdfMac. Czyta oryginalne bajty, z których dokument został wczytany — czy to plik, bufor, czy własny strumień. Gdy źródłem jest pobieranie progresywne, które jeszcze się nie skończyło, zwraca pmvsUnsupported z komunikatem, że wymagane jest kompletne źródło
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // zapisany jako erR6 + MAC
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
Cztery statusy, cztery reakcje
Zgniecenie TPdfMacValidationStatus do wartości logicznej wyrzuca tę część, która decyduje, co robić dalej. pmvsNotPresent znaczy, że trailer nie ma w ogóle /AuthCode. ISO/TS 32004 pochodzi z 2024 roku, a MAC jest opcjonalny, więc większość zaszyfrowanych PDF w istniejącym archiwum wyląduje tutaj, a kwarantanna opróżniłaby archiwum pierwszego dnia. Zaloguj i jedź dalej
pmvsInvalid obejmuje więcej niż manipulację. Status wraca dla tokenu, który się nie weryfikuje, zakresu bajtów, który kończy się przed końcem pliku, nagłówka, który nie deklaruje PDF 2.0, brakującego albo zniekształconego wpisu rozszerzenia 32004 i złego hasła, bo klucz sprawdzający token pochodzi z hasła. Przeczytaj MessageText, zanim nazwiesz to atakiem. Plik obcięty w trakcie uploadu i plik edytowany przez człowieka lądują oba tutaj i oba powinny zatrzymać przetwarzanie
pmvsUnsupported jest węższe. Komponent sprawdza tokeny samodzielne, formę /MACLocation /Standalone; token przypięty do podpisu, który ISO/TS 32004 też definiuje, raportuje ten status i jest przypadkiem dla człowieka, nie dla alarmu
Wybór R5, R6 albo R7 dla danej publiczności
TPdfEncryptionRevision oferuje erR5, erR6 i erR7, a wybór dotyczy tego, kto otwiera plik, bardziej niż kryptografii. R5 to oryginalny schemat AES-256, opublikowany jako rozszerzenie PDF 1.7, z pojedynczym przebiegiem SHA-256 po haśle; ISO 32000-2 uznaje go za przestarzały. R6 to utwardzone wyprowadzanie znormalizowane w ISO 32000-2, algorytm 2.B z §7.6.4.3, iterujący po SHA-256, SHA-384 i SHA-512. R7 zachowuje dokładnie wyprowadzanie hasła z R6 dla /U, /O, /UE, /OE i /Perms i zmienia wyłącznie sposób szyfrowania łańcuchów i strumieni
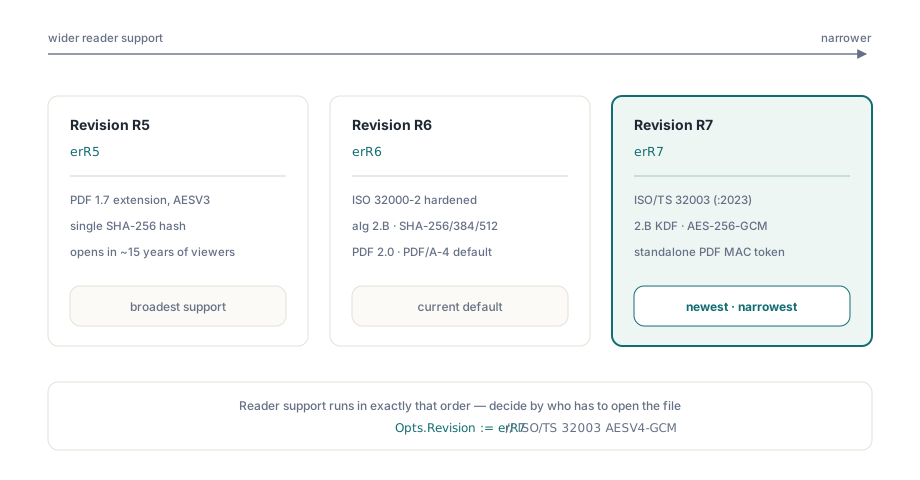
Przeglądarka musi implementować ISO/TS 32003, żeby w ogóle otworzyć R7, a silnik znający tylko AESV2 i AESV3 odrzuci plik. Gdy każdym czytnikiem jest oprogramowanie pod Twoją kontrolą — wewnętrzny potok albo system ewidencji, który i tak używa tego komponentu — R7 z MAC to najmocniejsza dostępna kombinacja. Gdy plik jedzie do odbiorców z nieznanymi przeglądarkami, konserwatywnym wyborem jest R6: należy do samego ISO 32000-2, a MAC i tak możesz dodać. R5 zostaw tylko tam, gdzie potrzebuje go znany starszy odbiorca, i tę decyzję warto zapisać obok polityki retencji
Flagi uprawnień nie zmieniają się z rewizją. Bity /P z tabeli 22 ISO 32000-1, które zabraniają drukowania albo kopiowania, to prośby, które zgodne przeglądarki honorują, a kto trzyma hasło użytkownika, ten już trzyma odszyfrowaną treść. Szyfrowanie rozstrzyga, kto może czytać; uprawnienia opisują, o co autor poprosił potem
Dopisywanie do chronionego pliku i sprawdzenie wyniku
Samodzielny MAC to stwierdzenie o każdym bajcie do końca pliku, więc każda aktualizacja przyrostowa dopisana później wypada poza podpisanym zakresem, a narzędzie dopisujące bez przeliczenia tokenu zamienia ważny plik w pmvsInvalid. Szyfrowany zapis przyrostowy komponentu weryfikuje istniejący token przed dopisaniem, po czym przelicza zakres bajtów i token dla nowego końca pliku. O regułach dodawania rewizji do zaszyfrowanych dokumentów, w tym o tym, jak nowe obiekty korzystają z istniejącego klucza pliku, pisze artykuł o aktualizacjach przyrostowych zaszyfrowanych PDF
Po każdym zapisie otwórz wyjście ponownie i sprawdź je tak, jak zrobiłby to odbiorca: puść ValidateEncryptedDocumentMac na bajtach, odszyfruj albo wczytaj je i potwierdź, że nagłówek deklaruje oczekiwaną wersję, kontrolami opisanymi w artykule o dokładnej zgodności wersji PDF. Szerszą listę kontrolną pobierania dla dokumentów, których sam nie pisałeś, znajdziesz w audycie ryzyk bezpieczeństwa PDF
Kod AES-256, GCM, HKDF, key wrap i CMS za tymi wywołaniami jest napisany w Pascalu i skompilowany w komponencie, więc obok Twojego pliku wykonywalnego nie jeździ żadna zewnętrzna biblioteka DLL kryptograficzna, a te same moduły budują się pod Delphi i Lazarusem. Rekordy opcji, wartości statusów i reszta API szyfrowania są wypisane na stronie produktu PDFium Component for Delphi