Klient wgrywa skoroszyt, który na jego biurku otwiera się bez problemu, a usługa importu odrzuca go błędem ZIP. Zrzut heksadecymalny pierwszych ośmiu bajtów pokazuje D0 CF 11 E0 A1 B1 1A E1, sygnaturę OLE Compound File, jaką niesie .xls z 1997 roku. Plik ma rozszerzenie .xlsx, wyszedł z aktualnego Excela i wcale nie jest pakietem ZIP. Ktoś ustawił hasło w oknie Zapisz jako
Na tym kończy się cała tajemnica. Gdy Excel zapisuje skoroszyt z hasłem, szyfruje prawdziwy ZIP .xlsx i opakowuje wynik w kontener Compound File Binary (CFB), używając schematu Agile z [MS-OFFCRYPTO] §2.3.4.10 do §2.3.4.15. Każdy loader, który klasyfikuje pliki po rozszerzeniu albo oddaje każdy .xlsx prosto do czytnika ZIP, odbije upload użytkownikowi, który po swojej stronie ekranu nie zrobił nic niezwykłego
Co siedzi wewnątrz skoroszytu szyfrowanego Agile
Skoroszyt szyfrowany Agile to kontener CFB z dwoma strumieniami, które mają znaczenie: EncryptionInfo, opisującym, jak wykonano szyfrowanie, i EncryptedPackage, trzymającym oryginalny ZIP jako jeden nieprzejrzysty, zaszyfrowany blob. HotXLS czyta oba strumienie bezpośrednio z kontenera, bez Excela, COM ani zewnętrznej biblioteki DLL kryptografii na maszynie
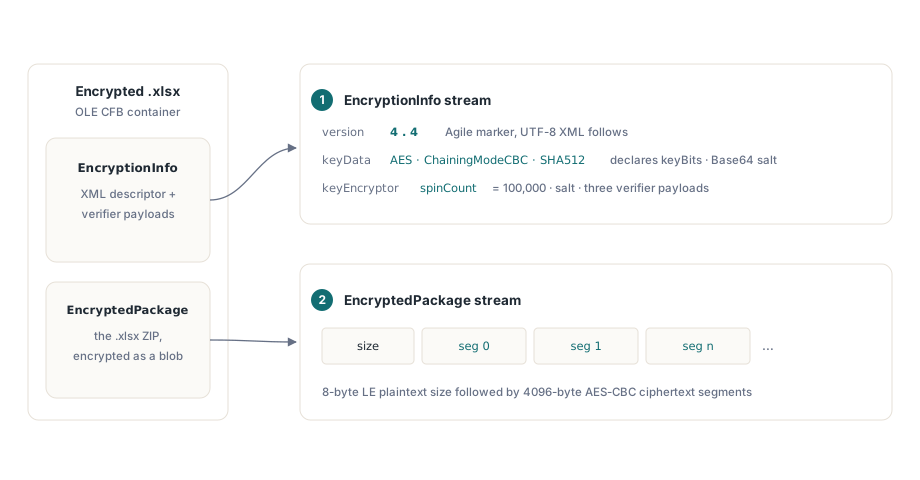
Tym, co odróżnia Agile od starszego Standard Encryption, jest to, że EncryptionInfo opisuje samo siebie. Po 8-bajtowym prefiksie, którego wersja główna i poboczna wynoszą 4, strumień jest deskryptorem XML w UTF-8. Element keyData nazywa szyfr (AES), tryb wiązania (ChainingModeCBC), algorytm skrótu, długość klucza w bitach, rozmiar bloku i sól w Base64. Hasłowy keyEncryptor niesie własną sól, spinCount i trzy ładunki Base64: encryptedVerifierHashInput, encryptedVerifierHashValue i encryptedKeyValue. Element dataIntegrity dokłada zaszyfrowany klucz HMAC i wartość HMAC do wykrywania manipulacji
Sam Excel zapisuje AES-256, SHA-512 i spin count 100 000. Deskryptor może jednak mówić co innego i zapisujący firm trzecich tak robią. HotXLS bierze keyBits z deskryptora, zamiast zakładać 256, więc pliki AES-128 i AES-192 odszyfrowują się tak samo, i przyjmuje hashAlgorithm="SHA256" tak samo jak SHA-512. Własny atrybut skrótu każdego elementu rządzi należącymi do niego krokami: skrót keyEncryptor steruje wyprowadzaniem i weryfikacją hasła, a skrót keyData steruje IV segmentów i HMAC integralności. Plik, który miesza te dwa, nadal się otwiera
Otwieranie pliku: OpenEncrypted albo Open z hasłem
TXLSXWorkbook.OpenEncrypted przyjmuje nazwę pliku i hasło i zwraca 1 przy sukcesie, ten sam kontrakt co Open. Wącha pierwsze osiem bajtów przez CanReadEncrypted. Plik bez sygnatury CFB idzie zwykłą ścieżką Open, a hasło jest ignorowane, więc importer, który zawsze woła OpenEncrypted, nie potrzebuje rozgałęzienia w miejscu wywołania. Plik CFB jest najpierw próbowany jako Standard Encryption, a gdy prefiks EncryptionInfo niesie wersję Agile 4.4, przejmuje czytnik Agile. Odszyfrowane bajty ZIP idą potem do zwykłego loadera XLSX w pamięci
Oba punkty wejścia przyjmują nazwę pliku. Open(Stream) odmawia strumienia zaczynającego się sygnaturą CFB i rzuca wyjątek, którego komunikat wskazuje na OpenEncrypted, więc upload trzymany w TMemoryStream musi najpierw wylądować w pliku tymczasowym
uses
  System.SysUtils, System.Classes, System.IOUtils, System.Variants, lxHandleX;

function ReadFirstCell(Upload: TMemoryStream;
  const Password: WideString): WideString;
var
  TempName: string;
  Wb: TXLSXWorkbook;
begin
  Result := '';
  // Zaszyfrowane pakiety otwiera się z pliku, więc zrzuć upload na dysk
  TempName := TPath.GetTempFileName;
  Wb := TXLSXWorkbook.Create;
  try
    Upload.SaveToFile(TempName);
    // Zwykły .xlsx, pliki szyfrowane Standard i Agile działają tu tak samo
    if Wb.OpenEncrypted(TempName, Password) = 1 then
      Result := VarToWideStr(Wb.Sheets[1].Cells[1, 1].Value);
  finally
    Wb.Free;
    TFile.Delete(TempName);
  end;
end;
Dwuargumentowe przeciążenie Open(FileName, Password) dociera do tego samego kodu odszyfrowywania, ale dokłada jedną rzecz, której OpenEncrypted nie ma: zdarzenie OnPassword. Gdy podane hasło zawodzi, Open wyzwala OnPassword, pozwala handlerowi przypisać nowe hasło i ustawić Retry na True, i pyta ponownie, do trzech razy. Aplikacja desktopowa może umieścić w tym handlerze monit o hasło. Serwer może użyć go do czegoś innego, do czego dochodzi ostatnia sekcja
W jaki sposób hasło staje się kluczem AES?
Hasło nigdy niczego nie odszyfrowuje bezpośrednio. Pierwszy skrót to SHA-512 z soli keyEncryptor, po której następują bajty hasła w UTF-16LE; ten skrót jest potem hashowany ponownie spinCount razy, a każda runda dokleja przed poprzednim skrótem 32-bitowy licznik rundy w little-endian. Przy 100 000 rund Excela każda pojedyncza próba hasła kosztuje sto tysięcy szeregowych wywołań SHA-512. O to właśnie chodzi w spin count. Legalne otwarcie płaci to raz, a atak słownikowy płaci to za każdy strzał
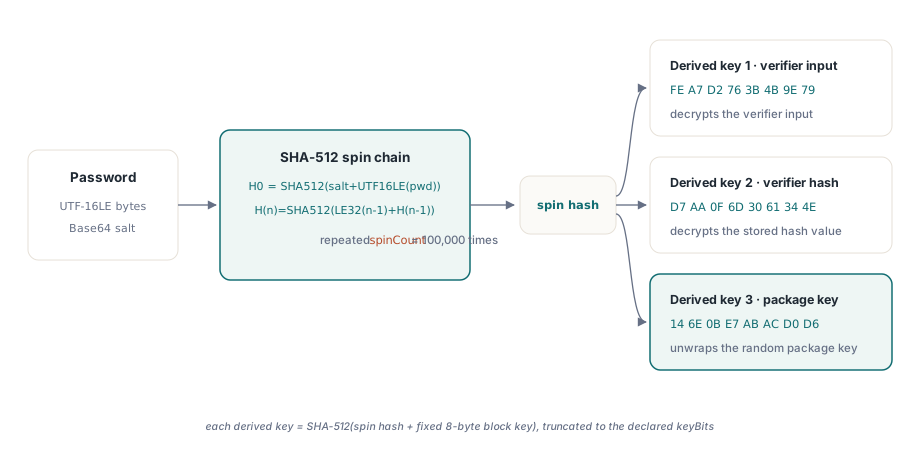
Łańcuch jest na tyle krótki, że można go odtworzyć, i to najszybszy sposób, by zobaczyć, ile kosztuje jeden strzał na twoim własnym sprzęcie. Szkic poniżej podąża za §2.3.4.11 dla deskryptora SHA-512 i używa publicznej funkcji XlsSHA512 z modułu lxXlsxAgileDecrypt
uses
  System.SysUtils, lxXlsxAgileDecrypt;

// H0 = SHA-512(salt + UTF-16LE(password))
// Hn = SHA-512(LE32(n - 1) + H(n-1)), powtarzane SpinCount razy
function SpinHash(const Password: WideString; const Salt: TBytes;
  SpinCount: Integer): TBytes;
var
  Buf: TBytes;
  PwdLen, I: Integer;
begin
  PwdLen := Length(Password) * SizeOf(WideChar);
  SetLength(Buf, Length(Salt) + PwdLen);
  if Length(Salt) > 0 then
    Move(Salt[0], Buf[0], Length(Salt));
  if PwdLen > 0 then
    Move(Password[1], Buf[Length(Salt)], PwdLen);
  Result := XlsSHA512(Buf);
  SetLength(Buf, 4 + 64);
  for I := 0 to SpinCount - 1 do
  begin
    Buf[0] := Byte(I and $FF);           // licznik rundy, little-endian
    Buf[1] := Byte((I shr 8) and $FF);
    Buf[2] := Byte((I shr 16) and $FF);
    Buf[3] := Byte((I shr 24) and $FF);
    Move(Result[0], Buf[4], 64);         // poprzedni skrót
    Result := XlsSHA512(Buf);
  end;
end;
Wynik spinowania wciąż nie jest kluczem. Wychodzą z niego trzy klucze, każdy przez jednokrotne zhashowanie wartości po spinie z doklejonym stałym 8-bajtowym kluczem bloku: FE A7 D2 76 3B 4B 9E 79 dla wejścia weryfikatora, D7 AA 0F 6D 30 61 34 4E dla skrótu weryfikatora i 14 6E 0B E7 AB AC D0 D6 do odpakowania klucza pakietu. Każdy wynik jest obcinany do zadeklarowanej długości klucza, 32 bajty dla AES-256. Specyfikacja definiuje też, co się dzieje, gdy skrót wychodzi krótszy niż klucz: dopełnij bajtami 0x36. Żaden rozmiar klucza AES faktycznie tego nie wyzwala przy SHA-256 ani SHA-512, ale ta sama reguła 0x36 obowiązuje, gdy sól hasła jest rozciągana do rozmiaru bloku, by służyć jako IV dla CBC
Spin count jest czytany z pliku, więc jest też powierzchnią ataku: upload deklarujący miliard rund przypiąłby rdzeń CPU, zanim by zawiódł. §2.3.4.11 ogranicza spinCount do 10 000 000, a HotXLS zgłasza większą wartość jako nieobsługiwany deskryptor, zanim cokolwiek zhashuje. Dla publicznego endpointu uploadu ten limit to właściwy domyślny wybór. Własne 100 000 Excela leży daleko poniżej niego
Weryfikacja hasła i pułapka obcinania długości saltSize
HotXLS sprawdza hasło, zanim dotknie pakietu. Odszyfrowuje encryptedVerifierHashInput pierwszym wyprowadzonym kluczem, hashuje wynik, odszyfrowuje encryptedVerifierHashValue drugim kluczem i porównuje oba skróty na pełnej długości skrótu, nie zatrzymując się na pierwszym różniącym się bajcie. Niezgodność kończy otwarcie wynikiem złego hasła, a ciało pakietu nigdy nie jest odszyfrowywane pod złym kluczem. Złe hasło nie może więc wyprodukować skoroszytu pełnego wiarygodnie wyglądających śmieci
Jedno zdanie specyfikacji łatwo tu źle odczytać. §2.3.4.13 definiuje weryfikator jako saltSize bajtów losowych danych, gdzie saltSize to długość soli key encryptora. Odszyfrowany weryfikator wraca dopełniony do wielokrotności 16-bajtowego bloku AES, więc przed hashowaniem trzeba go obciąć z powrotem do saltSize. Excel zawsze zapisuje saltSize i blockSize jako 16, co oznacza, że kod obcinający do rozmiaru bloku przechodzi każdy test na wyjściu Excela. Potem odrzuca poprawne hasło na pierwszym pliku od producenta, który wybrał 32-bajtową sól. HotXLS obcina do długości soli, bo tak mówi tekst, a zgodność tych dwóch liczb w plikach Excela to zbieg okoliczności
W jaki sposób odszyfrowywany jest EncryptedPackage?
Klucz pakietu jest losowy, nie wyprowadzony z hasła. Zapisujący go wygenerował, zaszyfrował do encryptedKeyValue, a HotXLS odpakowuje go trzecim wyprowadzonym kluczem, zachowując tyle bajtów, ile keyData deklaruje w keyBits. Zanim odszyfruje choć jeden segment, HotXLS sprawdza dataIntegrity, gdy plik go niesie: klucz i wartość HMAC są odszyfrowywane kluczem pakietu, a HMAC z całego strumienia EncryptedPackage, włącznie z prefiksem rozmiaru, musi zgadzać się z zapisaną wartością. Pliki zapisane bez użytecznego elementu dataIntegrity pomijają ten krok i nadal się otwierają
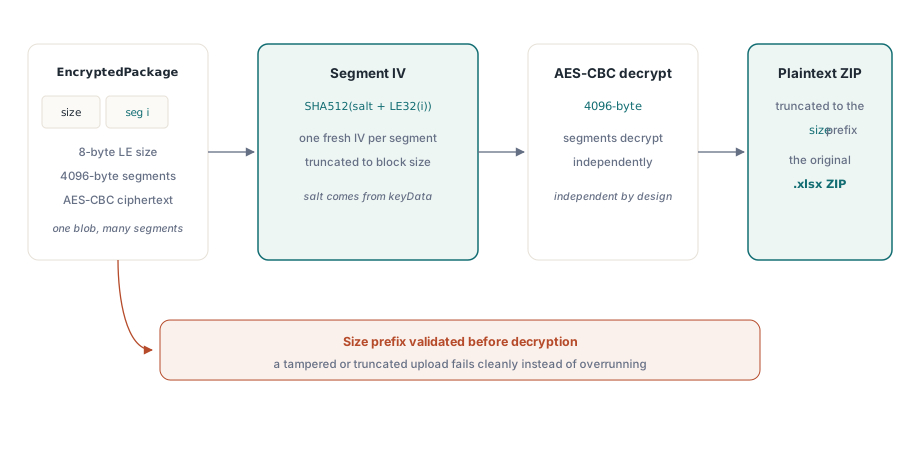
Sam strumień zaczyna się od 8-bajtowego rozmiaru tekstu jawnego w little-endian, po którym następuje szyfrogram w segmentach po 4096 bajtów. Każdy segment dostaje własny IV: skrót soli keyData, po której następuje 32-bitowy indeks segmentu w little-endian, obcięty do rozmiaru bloku. Każdy segment można więc odszyfrować osobno, co w zasadzie pozwalałoby na dostęp swobodny; HotXLS odszyfrowuje cały pakiet do pamięci, bo loader ZIP i tak chce kompletnego archiwum. Zadeklarowany rozmiar jest sprawdzany względem faktycznej długości strumienia, zanim ruszy odszyfrowywanie, więc obcięty upload albo zawyżone pole rozmiaru zawodzi czysto. Po ostatnim segmencie bufor jest obcinany do zadeklarowanego rozmiaru, co odrzuca do 15 bajtów dopełnienia AES, a to, co zostaje, to bajt po bajcie ZIP, który Excel zaszyfrował
Odróżnianie złego hasła od nieobsługiwanego pliku
Każde niepowodzenie szyfrowania w OpenEncrypted i Open rzuca EXlsxEncryptionNotImplemented, a komunikat mówi, który to przypadek: podane hasło jest niepoprawne albo plik używa schematu, którego HotXLS nie czyta. HotXLS czyta hasłowy key encryptor z AES w trybie CBC i hashowaniem SHA-512 lub SHA-256, co pokrywa to, co zapisują aktualne wersje Excela; kontener chroniony wyłącznie certyfikatowym key encryptorem, deskryptor nazywający inny szyfr albo CFB, który nie jest ani Standard, ani Agile, na przykład przemianowany BIFF .xls, dostaje komunikat o braku obsługi
Dopasowywanie po tekście komunikatu jest kruche, zwłaszcza jeśli resource stringi zostaną kiedyś zlokalizowane. Zdarzenie OnPassword daje czystszy sygnał: Open wyzwala je tylko wtedy, gdy weryfikator lub kontrola integralności odrzuci hasło, nigdy dla nieobsługiwanego schematu. W usłudze importu wołaj Open(FileName, Password) z handlerem rejestrującym odrzucenie, a nie OpenEncrypted, które rzuca bez pytania żadnego zdarzenia
type
  TUploadOutcome = (uoLoaded, uoPasswordRejected, uoUnreadable);

  TUploadLoader = class
  private
    FPasswordRejected: Boolean;
    procedure HandlePassword(Sender: TObject; var PassWord: WideString;
      var Retry: Boolean);
  public
    function Load(Wb: TXLSXWorkbook;
      const FileName, Password: WideString): TUploadOutcome;
  end;

procedure TUploadLoader.HandlePassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
begin
  // Wyzwalane tylko wtedy, gdy hasło (lub HMAC integralności) zostało odrzucone
  FPasswordRejected := True;
  Retry := False;   // na serwerze nie ma kogo pytać; Open zaraz rzuci wyjątek
end;

function TUploadLoader.Load(Wb: TXLSXWorkbook;
  const FileName, Password: WideString): TUploadOutcome;
begin
  FPasswordRejected := False;
  Wb.OnPassword := HandlePassword;
  try
    if Wb.Open(FileName, Password) = 1 then
      Result := uoLoaded
    else
      Result := uoUnreadable;
  except
    on E: EXlsxEncryptionNotImplemented do
      if FPasswordRejected then
        Result := uoPasswordRejected   // można bezpiecznie zapytać użytkownika ponownie
      else
        Result := uoUnreadable;        // ponowna próba nie pomoże; zaloguj E.Message
  end;
end;
Jedna pułapka zostaje nawet przy tym podziale. Niezgodność integralności jest zgłaszana tak samo jak złe hasło, więc skoroszyt, którego szyfrogram uszkodzono w transporcie, przez proxy przepisujące ciało albo upload ucięty w środku segmentu, wraca jako uoPasswordRejected, nawet gdy użytkownik wpisał poprawne hasło. Jeśli ten sam użytkownik dwa razy zawodzi z hasłem, przy którym się upiera, poproś najpierw ponownie o plik, zanim ponownie poprosisz o hasło
Strona zapisu używa tej samej maszynerii w odwrotną stronę. SaveAsEncryptedAgile produkuje kontener Agile z wyprowadzaniem klucza SHA-512, 100 000 rund spinu i szyfrowaniem pakietu AES-256, SaveAsEncrypted produkuje Standard Encryption, a ustawienie VerifyEncryptedSave na True sprawia, że każde z tych wywołań ponownie otwiera właśnie zapisany plik ścieżką odszyfrowywania i zwraca -1, jeśli to się nie uda. Ścieżkę Standard omawia artykuł o zapisie XLSX chronionego AES, a schematy RC4 i XOR spotykane w starszych plikach BIFF opisuje artykuł o interoperacyjności ECB i RC4
Dla potoku importu, który nigdy nie wie z góry, czy następny upload niesie hasło, opisany wyżej czytnik, razem z natywnym odczytem i zapisem XLS i XLSX dla Delphi i C++Builder, jest częścią komponentu HotXLS Delphi Excel