Pojedynczy przewrócony bajt wewnątrz strumienia EncryptedPackage zaszyfrowanego hasłem pliku .xlsx nie powstrzyma AES-CBC przed odszyfrowaniem całości właściwym hasłem: 16-bajtowy blok z przewróconym bajtem zamienia się w szum, a te same bity czysto przewracają się w bloku tekstu jawnego zaraz po nim. Samo szyfrowanie nie potrafi ci o tym powiedzieć. Obrona mieszka w elemencie dataIntegrity z [MS-OFFCRYPTO] §2.3.4.14 — HMAC nad zapisanym szyfrogramem, który czytnik sprawdza, zanim odszyfruje choćby jeden segment
Szyfrowanie Agile, schemat, który Excel zapisuje domyślnie dla skoroszytów chronionych hasłem, daje poufność przez AES w trybie CBC z kluczem wyprowadzonym z iterowanego haszu SHA-512 hasła. CBC nie jest trybem uwierzytelnionym, więc szyfr nie ma zdania na temat tego, czy szyfrogram przed nim to szyfrogram, który został zapisany. Zmodyfikowany pakiet zwykle wysypuje się później jako błąd ZIP albo deflate, bo uszkodzony skompresowany strumień rzadko przeżywa dekompresję. „Zwykle" niesie w tym zdaniu niemały ciężar, a błąd parsera trzy warstwy głębiej to mizerne miejsce na odkrywanie, że ktoś edytował plik w drodze
Dlaczego naruszony zaszyfrowany skoroszyt nadal się odszyfruje?
Naruszony skoroszyt nadal się odszyfruje, bo CBC tylko łańcuchuje bloki; nigdy ich nie uwierzytelnia. Każdy blok szyfrogramu jest odszyfrowywany kluczem, po czym XOR-owany z poprzednim blokiem szyfrogramu, więc zmiana w bloku n miesza blok tekstu jawnego n i przewraca dokładnie te same bity w bloku n+1. Kto zna układ tekstu jawnego, może tym drugim efektem sterować. Kto nie zna, nadal może psuć dane w sposób, który parser po drodze zauważy albo nie
[MS-OFFCRYPTO] odpowiada na to MAC-em liczonym nad zaszyfrowanymi bajtami. Zapisujący generuje losowy klucz HMAC o długości zgodnej z rozmiarem haszu keyData (64 bajty dla SHA-512), liczy HMAC nad kompletnym strumieniem EncryptedPackage i zapisuje obie wartości w elemencie dataIntegrity jako encryptedHmacKey i encryptedHmacValue. Oba są szyfrowane kluczem pakietu, z IV wyprowadzonymi z soli keyData i dwoma stałymi kluczami blokowymi zdefiniowanymi przez specyfikację. HMAC obejmuje strumień taki, jaki jest zapisany, łącznie z 8-bajtowym prefiksem StreamSize przed segmentami, więc nawet zadeklarowanej długości tekstu jawnego nie da się zmienić bez wykrycia
Kolejność, w jakiej HotXLS sprawdza rzeczy przy otwarciu
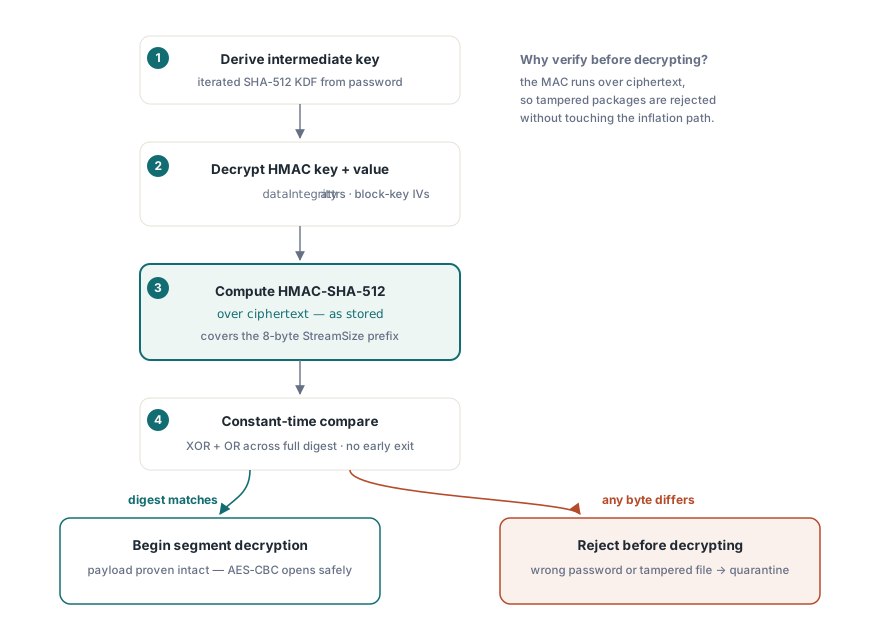
HotXLS uruchamia kontrolę integralności po udowodnieniu hasła, a przed odszyfrowaniem jakiegokolwiek segmentu pakietu. TXLSXWorkbook.OpenEncrypted najpierw próbuje czytnika Standard Encryption, a gdy strumień EncryptionInfo niesie sygnaturę Agile (wersja 4.4), przejmuje sterowanie ścieżka Agile. Ta ścieżka wykonuje kolejno te kroki:
- Uruchom iterowany hasz hasła z solą i spin countem z deskryptora;
spinCountpowyżej limitu specyfikacji, 10 000 000, jest traktowany jako zniekształcony deskryptor i odrzucany, zanim ruszy jakiekolwiek haszowanie - Odszyfruj weryfikator hasła, zhaszuj go i porównaj wynik z zapisanym haszem weryfikatora; niezgodność w tym miejscu oznacza złe hasło
- Rozwiń pośredni klucz pakietu, po czym odszyfruj klucz HMAC i wartość HMAC z atrybutów
dataIntegrity - Policz HMAC nad bajtami EncryptedPackage dokładnie tak, jak leżą w pliku, i porównaj z zapisaną wartością
- Dopiero po zgodności odszyfruj segmenty 4096-bajtowe i oddaj wewnętrzny ZIP zwykłemu loaderowi XLSX
Liczenie MAC nad szyfrogramem to standardowa dyscyplina encrypt-then-MAC. Naruszony pakiet jest odrzucany, zanim jakikolwiek bajt kontrolowany przez atakującego dotrze do odszyfrowania AES, dekompresji albo parsera XML. Oba porównania w tej ścieżce — hasz weryfikatora i wartość HMAC — łączą OR-em XOR każdej pary bajtów przez cały digest zamiast kończyć przy pierwszej różnicy, więc timing odpowiedzi nie zdradza, ile wiodących bajtów się zgodziło. Algorytm hasza idzie za deskryptorem: Excel deklaruje SHA-512, niektórzy zewnętrzni zapisujący deklarują SHA-256, a HMAC, IV-y i wyprowadzanie klucza przełączają się na to, co mówią węzły keyData i szyfrujący klucz hasła
Ze strony wywołującego nieudana kontrola integralności i złe hasło to to samo zdarzenie. Oba sprawiają, że OpenEncrypted podnosi EXlsxEncryptionNotImplemented z komunikatem „The supplied password is incorrect for this encrypted workbook." Kontener, który nie jest ani Standard, ani Agile, albo plik CFB nie dający się wczytać, podnosi tę samą klasę wyjątku z innym komunikatem. Tylko udane odszyfrowanie zakończone nieudanym wczytaniem wewnętrznego skoroszytu wraca jako wartość inna niż 1
uses
  SysUtils, lxHandleX;

// Otwiera skoroszyt, który ma obowiązek przyjść zaszyfrowany
function OpenIntake(const FileName, Password: WideString): TXLSXWorkbook;
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    // OpenEncrypted cofa się do zwykłego Open dla niezaszyfrowanego ZIP-a,
    // więc potok wymuszający szyfrowanie musi sprawdzić najpierw
    if not Book.CanReadEncrypted(FileName) then
      raise Exception.Create('Not an encrypted package: ' + FileName);
    // Złe hasło i niezgodność HMAC oba podnoszą EXlsxEncryptionNotImplemented
    if Book.OpenEncrypted(FileName, Password) <> 1 then
      raise Exception.Create('Decrypted, but the inner workbook did not load');
    Result := Book;
  except
    Book.Free;
    raise;
  end;
end;

// Wywołujący; Quarantine i ProcessWorkbook to twoje własne procedury
try
  Book := OpenIntake('incoming.xlsx', PasswordFromVault);
  try
    ProcessWorkbook(Book);
  finally
    Book.Free;
  end;
except
  on E: EXlsxEncryptionNotImplemented do
    Quarantine('incoming.xlsx', E.Message);
end;
Strażnik CanReadEncrypted znaczy więcej, niż wygląda. Sprawdza sygnaturę pliku złożonego OLE, a bez niego ktoś mógłby podmienić zaszyfrowany skoroszyt zwykłym .xlsx, i OpenEncrypted wczytałby go, jakby nic się nie stało. Starszy .xls z inną nazwą też nosi tę sygnaturę — dlatego przechodzi przez strażnika, po czym wywala się wewnątrz OpenEncrypted z komunikatem o niewspieranym schemacie szyfrowania
Zapisywanie pakietów niosących blok
SaveAsEncryptedAgile to wywołanie, które produkuje blok dataIntegrity. Serializuje skoroszyt do XLSX w pamięci, szyfruje go AES-256-CBC pod wyprowadzaniem klucza SHA-512 ze spin countem 100 000, liczy HMAC-SHA-512 nad gotowym strumieniem EncryptedPackage i zapisuje oba zaszyfrowane bloby HMAC w deskryptorze. SaveAsEncrypted pisze zamiast tego ECMA-376 Standard Encryption (AES-128 z wyprowadzaniem klucza SHA-1), a struktura Standard EncryptionInfo zdefiniowana w [MS-OFFCRYPTO] nie ma w ogóle miejsca na MAC integralności. Dla wszystkiego, co przekracza sieć albo leży na dysku współdzielonym, używaj zapisującego Agile: nie kosztuje ani linijki kodu więcej, a jest jedynym z tej pary, którego wyjścia czytnik może sprawdzać pod kątem manipulacji
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    BuildPayrollSheets(Book);        // twój własny kod wypełniający skoroszyt
    // Otwórz zapisany kontener ponownie ścieżką odszyfrowywania
    // i zgłoś porażkę zamiast zostawiać za sobą uszkodzony plik
    Book.VerifyEncryptedSave := True;
    if Book.SaveAsEncryptedAgile('payroll-2026-10.xlsx', PasswordFromVault) <> 1 then
      raise Exception.Create('Encrypted save failed or did not verify');
  finally
    Book.Free;
  end;
end;
Przy ustawionym VerifyEncryptedSave zapis otwiera nowy plik jeszcze raz tym samym hasłem, więc zweryfikowany zapis przeszedł kontrolę HMAC już raz. Materiał losowy — obie sole 16-bajtowe, wejście weryfikatora, 32-bajtowy klucz pakietu i 64-bajtowy klucz HMAC — pochodzi z CSPRNG systemu operacyjnego (CryptGenRandom na Windows). Jeśli to źródło nie może dostarczyć, zapisujący Agile podnosi wyjątek, zamiast cofać się do generatora zasilanego zegarem. Te bajty stają się solami i kluczami AES; przewidywalny fallback wyprodukowałby pliki, które wyglądają na zaszyfrowane, przechodzą każdy test funkcjonalny i nie chronią niczego. Nieudany zapis to w tym miejscu lepszy wynik
Co się dzieje, gdy plik nie ma bloku dataIntegrity?
Plik otwiera się normalnie. Dużo krążących skoroszytów Agile pochodzi od zapisujących, którzy pomijają dataIntegrity, a odmawianie im otwarcia zepsułoby więcej legalnej pracy, niż zatrzymałoby. HotXLS traktuje blok jako obecny tylko wtedy, gdy zarówno encryptedHmacKey, jak i encryptedHmacValue dekodują do niepustych wartości wyrównanych do 16 bajtów; w przeciwnym razie weryfikacja jest pomijana, a odszyfrowanie idzie po kontroli hasła
Ten wybór dla kompatybilności ma konsekwencję dla bezpieczeństwa, którą warto wpisać do swojego modelu zagrożeń. Element dataIntegrity siedzi w strumieniu EncryptionInfo, na zewnątrz bajtów, które jego własny MAC obejmuje, więc brakujący blok wygląda dokładnie tak samo jak blok usunięty przez atakującego. Jeśli kontrolujesz oba końce potoku i każdy producent używa SaveAsEncryptedAgile, traktuj brakujący blok jako naruszenie polityki na poziomie aplikacji. Wywołanie otwierające nie raportuje, czy weryfikacja w ogóle biegła, więc egzekwowanie tej reguły oznacza samodzielne czytanie XML EncryptionInfo czytnikiem plików złożonych, zanim oddasz plik dalej. Dla plików z zewnątrz czytaj tę kontrolę taką, jaka jest: mocny sygnał, gdy blok jest, i żaden sygnał, gdy go brak
Pętla ponawiania OnPassword a naruszone pliki
Zwykłe przeciążenie Open(FileName, Password) też odszyfrowuje pakiety Standard i Agile, i dodaje kontrakt ponawiania, którego OpenEncrypted nie ma. Gdy wynik to „złe hasło" i przypisane jest OnPassword, skoroszyt woła handler, który może podać inne hasło i ustawić Retry na True; pętla kończy się po trzech wywołaniach handlera. Ponieważ niezgodność HMAC daje ten sam wynik „złe hasło", handler, który po prostu pyta ponownie, zostanie zawołany do trzech razy dla naruszonego pakietu, każda próba polegnie, a pętla skończy się komunikatem o nieprawidłowym hasle. Poprawne hasło polegnie na HMAC-u, a każde inne — na weryfikatorze
procedure TIntakeForm.BookPassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
begin
  // Dociera tu też pakiet, którego HMAC się nie zgodził.
  // Ponowne pytanie nie naprawi tego przypadku, więc zaoferuj jeden klucz awaryjny
  // i pozwól, by następna porażka wyszła jako błąd
  Inc(FPasswordCalls);
  Retry := (FPasswordCalls = 1) and FetchFallbackKey(PassWord); // twoja własna funkcja
end;

// Podłączenie
FPasswordCalls := 0;
Book.OnPassword := BookPassword;
Book.Open('incoming.xlsx', PasswordFromVault);
Do nienadzorowanego przyjmowania plików zostaw OnPassword nieprzypisane i wołaj OpenEncrypted. Pierwsza porażka podnosi wtedy wyjątek od razu, a dziennik kwarantanny zapisuje jedno zdarzenie na plik zamiast salwy ponowień
Hasło do modyfikacji to koordynacja, nie ochrona
Klasyczne skoroszyty XLS wspierają osobny mechanizm, który ludzie często mylą z szyfrowaniem: rezerwację zapisu stojącą za okienkiem „hasła do modyfikacji" Excela. HotXLS wystawia go na IXLSWorkbook przez SetModifyPassword, które bierze hasło, flagę rekomendacji tylko-do-odczytu i nazwę użytkownika rezerwującego, a stan raportuje przez właściwość IsWriteReserved. Puste hasło czyści rezerwację i zostawia osobną nazwę użytkownika WRITEACCESS nietkniętą
Układ rekordów jest krótki. FILESHARING niesie flagę rekomendacji tylko-do-odczytu, przestarzały 16-bitowy hasz hasła i nazwę użytkownika jako nieskompresowany łańcuch Unicode BIFF8; przy zapisie HotXLS układa pusty znacznik WRITEPROT przed WRITEACCESS i FILESHARING zawsze, gdy rezerwacja istnieje — w kolejności, której Excel oczekuje od File Protection Block. Rezerwacje zapisane przez samego Excela przeżywają podróż tam i z powrotem przez HotXLS tą samą ścieżką. Te rekordy są zapisywane tylko dla formatu BIFF8 xlExcel97
var
  Book: IXLSWorkbook;   // licznik odwołań interfejsu: nie wywołuj Free
begin
  Book := TXLSWorkbook.Create;
  if Book.Open('shared-model.xls') = 1 then
  begin
    // Zalecany tryb tylko do odczytu, zarezerwowane przez usługę raportowania
    Book.SetModifyPassword('edit-me', True, 'Reporting Service');
    if Book.IsWriteReserved then
      Book.SaveAs('shared-model.xls', xlExcel97);
  end;
end;
Hasz 16-bitowy to suma kontrolna, a dane arkusza pod rezerwacją zapisu nie są szyfrowane wcale; każde inne narzędzie przeczyta każdą komórkę. Ta funkcja mówi następnej osobie w Excelu, że ktoś uważa ten plik za swój do edycji — w tej samej kategorii co arkuszowe mechanizmy kontroli opisane w artykule ochrona arkusza XLSX i opcje zezwoleń. Poufność dają zaszyfrowane ścieżki zapisu opisane w artykule wyjście XLSX chronione AES, a kontenerskie kontrole należą jeszcze wcześniej w łańcuchu, bo struktura ZIP zwykłego pakietu jest parsowana, zanim ruszy jakakolwiek logika skoroszytu; te tryby awarii pokrywa artykuł walidacja ZIP end-of-central-directory dla niezaufanych XLSX
HotXLS czyta i pisze XLS, XLSX i ODS z Delphi i C++Builder bez instalacji Excela, a jego kod szyfrowania Standard i Agile jest napisany w Pascalu według [MS-OFFCRYPTO]. Pełna referencja metod OpenEncrypted, SaveAsEncryptedAgile i SetModifyPassword jest na stronie komponentu arkuszowego HotXLS Delphi