P-256 키는 SHA-512 다이제스트에 서명할 수 있고 수학은 반론하지 않습니다. ECDSA는 해시를 가장 왼쪽 256비트로 잘라 서명하고, 서명은 검증되며, CMS 검증기는 서명 값이 온전하다고 보고합니다. 타원곡선과 EdDSA 서명을 PDF에 들여온 PDF 2.0 확장인 ISO/TS 32002는 그 짝을 허용하지 않습니다. 각 곡선을 자신이 실을 수 있는 다이제스트 폭에 묶기 때문입니다. 따라서 같은 서명된 송장이 어떤 머신에서는 암호학적 검사를 통과하고, PDF 2.0 알고리즘 프로파일을 적용하는 검증기에서는 실패할 수 있으며, 두 판정은 각자 물은 질문에 대해서는 모두 옳습니다
ISO/TS 32002가 받는 곡선·다이제스트 짝
ISO/TS 32002는 여섯 개의 ECDSA 곡선과 두 EdDSA 방식을 받습니다. PDFium Component는 모든 PDF 서명을 그 프로파일과 대조하고 판정을 TPadesSignatureValidation.AlgorithmPolicyStatus에, 서명자 인증서의 곡선 OID를 키로 해 보고합니다. NIST 곡선은 엄격합니다. 다이제스트는 SHA-2나 SHA-3 계열에서 곡선과 같은 비트 폭이어야 합니다. Brainpool r1 곡선은 더 느슨해 자기 폭이나 그보다 넓은 것을 받습니다:
- P-256 (
1.2.840.10045.3.1.7): SHA-256 또는 SHA3-256만 - P-384 (
1.3.132.0.34): SHA-384 또는 SHA3-384만 - P-521 (
1.3.132.0.35): SHA-512 또는 SHA3-512만 - brainpoolP256r1 (
1.3.36.3.3.2.8.1.1.7): 256부터 512비트까지의 임의 SHA-2 또는 SHA-3 다이제스트 - brainpoolP384r1 (
1.3.36.3.3.2.8.1.1.11): 384 또는 512비트 SHA-2 / SHA-3 - brainpoolP512r1 (
1.3.36.3.3.2.8.1.1.13): SHA-512 또는 SHA3-512만
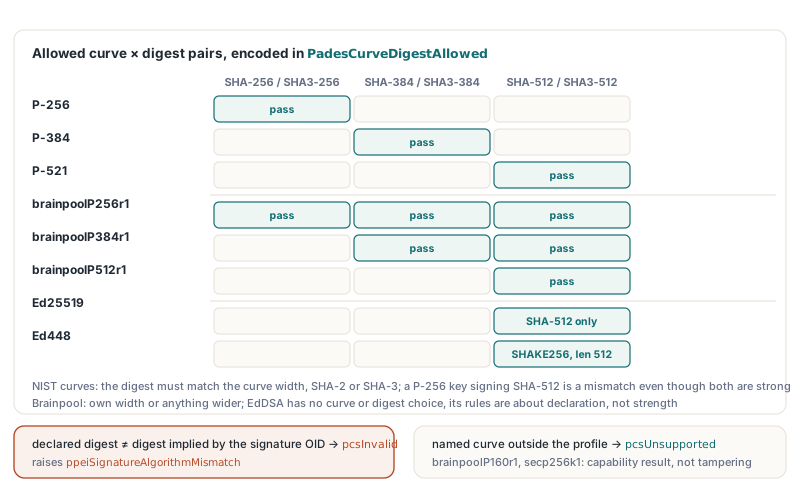
이 비대칭이 하나의 다이제스트를 골라 모든 키에 재사용하는 서명 도구를 걸려 넘어뜨립니다. 어디에나 SHA-512는 신중한 선택처럼 보이고, brainpoolP256r1에서는 실제로 받아들여집니다. P-256에서는 같은 설정이 pcsInvalid를 냅니다. 곡선은 프로파일 안에 있고 다이제스트는 강력한데 짝이 여전히 표 밖이기 때문입니다. 프로파일이 이름을 붙이지 않은 곡선 위의 키, 이를 테면 brainpoolP160r1(1.3.36.3.3.2.8.1.1.1)이나 secp256k1(1.3.132.0.10)은 다른 양동이에 떨어집니다. 선언된 다이제스트와 서명 알고리즘이 서로 맞는 한 pcsUnsupported를 받습니다
EdDSA는 선택지를 남기지 않습니다, 인코딩 규칙만 남습니다
Ed25519와 Ed448에는 곡선 파라미터도 다이제스트 옵션도 없으므로, PDFium Component가 이들에게 적용하는 모든 규칙은 CMS가 알고리즘을 선언하는 방식에 관한 것입니다. RFC 8419가 다이제스트를 고정합니다. Ed25519 SignerInfo는 파라미터 필드 없이 SHA-512(2.16.840.1.101.3.4.2.3)를 digestAlgorithm으로 선언합니다. PAdES 서명이 모두 그러하듯 서명된 속성을 실은 Ed448 SignerInfo는 정확히 512의 INTEGER 파라미터와 함께 id-shake256-len(2.16.840.1.101.3.4.2.18)을 선언합니다. RFC 8410은 서명 AlgorithmIdentifier(Ed25519는 1.3.101.112, Ed448은 1.3.101.113)와 인증서 공개 키 AlgorithmIdentifier가 파라미터를 전혀 실지 않는다는 것을 더합니다
수많은 ASN.1 인코더가 모든 알고리즘 OID에 명시적 NULL을 붙입니다. RSA 식별자는 언제나 그랬고, 누군가 기존 서명 경로에 Ed25519를 얹을 때 그 습관이 살아남습니다. 키는 옳고, 서명 값도 옳습니다. 인코딩이 틀렸고, PDFium Component는 어느 식별자에든 파라미터 필드가 있거나, Ed25519 다이제스트가 파라미터 없는 SHA-512 외의 것일 때, 또는 Ed448 다이제스트가 512을 댄 id-shake256-len이 아닐 때 pcsInvalid를 돌려줍니다. 키 OID가 다른 EdDSA 방식이나 다른 알고리즘에 속한 인증서도 pcsInvalid를 냅니다
CMS에서 알고리즘 트리플렛 읽어 내기
PDFium 엔진은 서명 사전을 읽지만, 공개 API는 CMS를 검증하지도 않고 서명자 인증서의 곡선을 노출하지도 않습니다. 그래서 PDFium 위에 세워진 PAdES 검사 계층은 CMS SignedData(RFC 5652)를 자체적으로 파싱합니다. InspectPadesSignatureAlgorithm은 첫 SignerInfo의 digestAlgorithm과 signatureAlgorithm을 읽고, certificates 집합에서 서명자 인증서를 찾아 SubjectPublicKeyInfo에서 키 알고리즘과 곡선을 읽습니다. 다이제스트, 서명 알고리즘, 키와 곡선. 정책이 판정하는 것은 이 세 값입니다
CMS 인증서 집합은 순서가 없고 보통 서명자 인증서와 발급 CA를 나란히 담으며, 둘은 다른 곡선의 EC 키일 수 있습니다. 첫 EC 인증서를 가져가면 CA가 서명자가 썼다는 곡선을 결정해 버립니다. PDFium Component는 issuerAndSerialNumber의 발급자와 시리얼 번호를 바이트 단위로 맞춰 보고, 최대 64개 인증서를 살피며, 집합에 파싱 가능한 인증서가 정확히 하나 있을 때만 "거기 있는 유일한 인증서"로 폴백합니다. 그 외의 결과는 레코드의 키 필드를 비워 둡니다
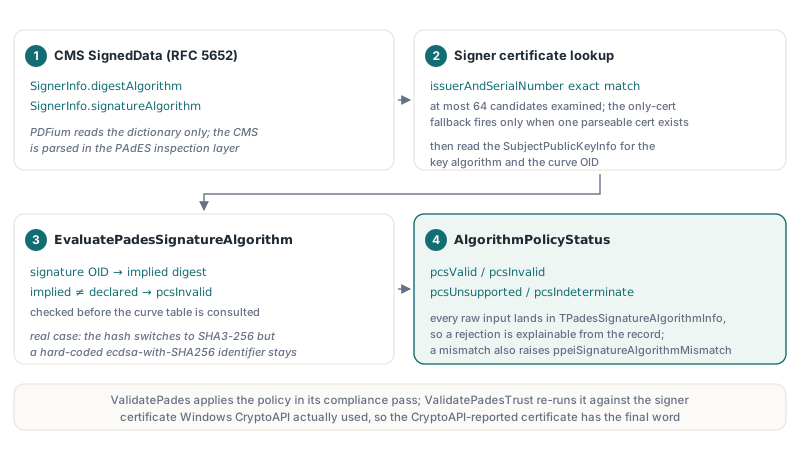
TPdf.ValidatePades는 컨포먼스 패스 동안 정책을 돌리는데, 먼저 CMS 안에서 찾은 인증서를 대상으로 합니다. 그다음 플랫폼용 CMS 검증기로 서명을 검증합니다. 윈도우에서는 기본적으로 Windows CryptoAPI, 또는 ConfigureSslCmsVerifier나 ConfigureKeychainCmsVerifier로 등록된 OpenSSL이나 macOS 키체인 검증기입니다. 검증기가 실제로 쓴 인증서를 알려 주면 정책이 그 인증서로 다시 돌고 그 결과가 첫 결과를 대체합니다. Enterprise 판의 TPdf.ValidatePadesTrust는 같은 순서를 따르면서 체인을 세우고, 요청하면 폐기 검사까지 합니다. 날 입력은 TPadesSignatureAlgorithmInfo에 담기는데, 이 목록은 파일의 모든 서명에 대해 그것을 프린트합니다:
uses
  PDFium, FPdfPades;

const
  StatusNames: array[TPadesCryptoStatus] of string =
    ('not checked', 'valid', 'invalid', 'unsupported', 'indeterminate');

var
  Pdf: TPdf;
  R: TPadesValidationResult;
  A: TPadesSignatureAlgorithmInfo;
  I: Integer;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'invoice-ecdsa-signed.pdf';
    Pdf.Active := True;
    R := Pdf.ValidatePades;
    for I := 0 to Length(R.Signatures) - 1 do
    begin
      A := R.Signatures[I].AlgorithmInfo;
      Writeln('Signature ', I);
      Writeln('  digestAlgorithm    : ', string(A.DigestAlgorithmOid),
        '  params=', A.DigestParametersPresent, ' bits=', A.DigestParameterBits);
      Writeln('  signatureAlgorithm : ', string(A.SignatureAlgorithmOid),
        '  params=', A.SignatureParametersPresent);
      Writeln('  public key / curve : ', string(A.PublicKeyAlgorithmOid),
        ' / ', string(A.CurveOid),
        '  namedCurve=', A.PublicKeyParametersAreNamedCurve);
      Writeln('  policy             : ',
        StatusNames[R.Signatures[I].AlgorithmPolicyStatus]);
    end;
    if ppeiSignatureAlgorithmMismatch in R.Issues then
      Writeln('At least one signature violates the ISO/TS 32002 profile');
  finally
    Pdf.Free;
  end;
end;
이 플래그들이 ASN.1 덤프를 열기 전에 거부 이유를 대개 설명해 줍니다. DigestParameterBits는 Ed448 길이를 보여 주고, SignatureParametersPresent는 어디서 왔는지 모를 NULL을 드러내고, PublicKeyParametersAreNamedCurve는 다음 절에서 다루는 곡선 인코딩을 커버합니다. 빈 PublicKeyAlgorithmOid는 서명자 인증서가 끝내 특정되지 않았다는 뜻입니다
SHA3-256을 쓴 P-256 서명이 정책에 떨어지는 이유는?
SHA3-256을 쓴 P-256 서명은 CMS digestAlgorithm이 SHA3-256을 말하는데 signatureAlgorithm이 ecdsa-with-SHA256을 말할 때마다 실패합니다. 각 절반은 따로 보면 P-256에 괜찮지만, 함께면 어떤 해시에 서명했는지 서로 동의하지 않습니다. EvaluatePadesSignatureAlgorithm은 ecdsa-with-SHA256부터 ecdsa-with-SHA3-512까지의 각 ECDSA 서명 OID를 그것이 함축하는 다이제스트로 사상하고, 선언된 digestAlgorithm과 비교해, 곡선 테이블을 보기 전에 어떤 차이든 pcsInvalid를 돌려줍니다. 해시를 SHA3-256으로 옮기면서 하드코딩된 서명 식별자를 유지하는 서명 도구가 정확히 이 파일을 만들고, 규격에 맞는 검증기는 그것을 읽을 일관된 방법이 없습니다
EvaluatePadesSignatureAlgorithm은 공개되어 평범한 레코드를 받으므로, PDF를 만들지 않고도 유닛 테스트에서 매트릭스를 고정할 수 있습니다. 아래의 Assert 호출은 여러분의 테스트 검사입니다:
var
  Info: TPadesSignatureAlgorithmInfo;
begin
  Info := Default(TPadesSignatureAlgorithmInfo);
  Info.Family := psafEcdsa;
  Info.PublicKeyAlgorithmOid := '1.2.840.10045.2.1';       // id-ecPublicKey
  Info.PublicKeyParametersPresent := True;
  Info.PublicKeyParametersAreNamedCurve := True;
  Info.CurveOid := '1.2.840.10045.3.1.7';                  // P-256
  Info.DigestAlgorithmOid := '2.16.840.1.101.3.4.2.8';     // SHA3-256
  Info.SignatureAlgorithmOid := '2.16.840.1.101.3.4.3.10'; // ecdsa-with-SHA3-256
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsValid);

  Info.SignatureAlgorithmOid := '1.2.840.10045.4.3.2';     // ecdsa-with-SHA256
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);  // 다이제스트 불일치

  Info.DigestAlgorithmOid := '2.16.840.1.101.3.4.2.3';     // SHA-512
  Info.SignatureAlgorithmOid := '1.2.840.10045.4.3.4';     // ecdsa-with-SHA512
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);  // 일치하지만 P-256에는 아님

  Info.CurveOid := '1.3.36.3.3.2.8.1.1.1';                 // brainpoolP160r1
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsUnsupported); // 프로파일 밖의 곡선

  Info.CurveOid := '1.2.840.10045.3.1.7';
  Info.PublicKeyParametersAreNamedCurve := False;          // 명시적 곡선 파라미터
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);

  Info.PublicKeyAlgorithmOid := '';                        // 서명자 인증서를 찾지 못했습니다
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsIndeterminate);
end;
다섯 번째 사례는 인증서가 곡선을 인코딩하는 방식에 관한 것입니다. RFC 5480 §2.1.1은 ECParameters가 named curve OID, implicit curve(NULL), 또는 완전한 명시적 파라미터 집합이게 허용하고, 같은 절이 PKIX 인증서는 named 형태로 제한합니다. PDFium Component는 파라미터가 없거나 implicit이거나 explicit인 id-ecPublicKey 인증서에 pcsInvalid를 돌려줍니다. 명시적 파라미터는 소수, 계수, 밑점을 낱낱이 적어 놓아, 공격자가 표준 곡선과 다만 닮은 곡선을 묘사할 수 있게 하고, 그것들을 받아들이는 검사기는 다른 무엇을 믿기 전에 그 숫자들이 named curve와 맞다는 것을 증명해야 합니다
Invalid, unsupported, indeterminate는 세 가지 다른 답입니다
AlgorithmPolicyStatus의 세 non-valid 값은 서로 다른 뜻을 실고, 하나의 "실패" 양동이로 뭉치면 감사자에게 필요한 정보가 버려집니다. pcsInvalid는 인식된 알고리즘 조합이 기형이거나 어긋났다는 뜻입니다. TPadesValidationResult.Issues에 ppeiSignatureAlgorithmMismatch를 더하고 집계 IntegrityStatus를 pcsInvalid로 밀어, CMS 서명 값이 통과하더라도 IsCryptographicallyValid가 False를 돌려주게 만듭니다
pcsUnsupported는 곡선이나 다이제스트가 프로파일이 이름 붙인 것 밖이라는 뜻입니다. 능력에 관한 결과이고 IntegrityStatus는 그대로 둡니다. pcsIndeterminate는 PDFium Component가 추측을 거부했다는 뜻입니다. 서명자 인증서를 특정할 수 없거나, 보통 여러 후보와 정확한 issuerAndSerialNumber 짝이 없는 인증서 집합이거나, SignerInfo를 알고리즘을 읽을 만큼 파싱할 수 없었거나입니다. RSA 쪽에서는 같은 값이 현재 스위트가 새 검증에 더 이상 받지 않는 다이제스트를 표시하는데, 마지막 절이 다룹니다
EdDSA가 정책 상태와 암호학적 상태가 별도 필드로 사는 이유를 보여 줍니다. CMS 검증기가 Ed25519나 Ed448을 검사할 수 없는 시스템에서 CmsSignatureStatus는 pcsUnsupported로 돌아오지만, CMS에서 찾은 인증서로 계산된 AlgorithmPolicyStatus는 여전히 pcsValid일 수 있습니다. 인코딩은 올바랐고 없던 것은 검증기뿐입니다. 둘을 합치면 형태가 옳은 서명을 깨졌다고 부르거나 검사하지 않은 서명을 옳다고 부르는 선택을 강요당합니다
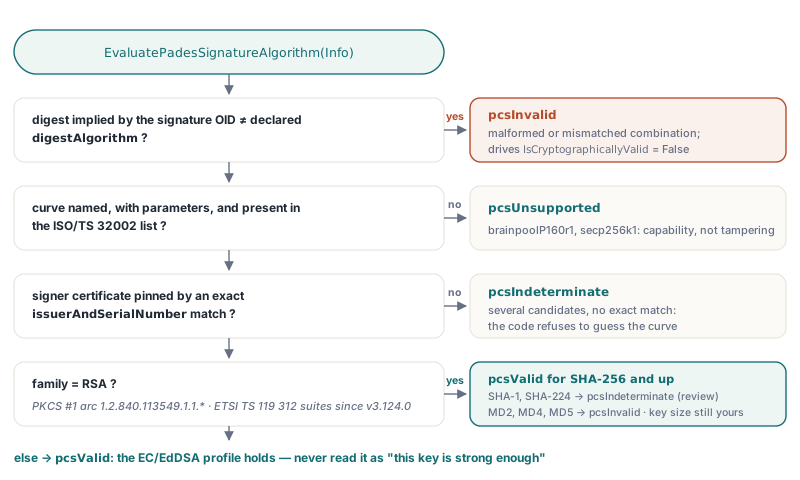
인테이크 파이프라인이라면 pcsInvalid에만, 그것도 그것 외에는 아무것에도 자동 거부하세요. pcsUnsupported를 거부로 다루면 정책이 한 번도 나열하지 않은 곡선이 변조 혐의로 바뀌고, 보낸 사람은 한 번도 깨지지 않은 것을 고칠 방법이 없습니다. unsupported와 indeterminate 결과는 AlgorithmInfo의 OID를 붙여 사람에게 돌리세요:
var
  Pdf: TPdf;
  Options: TPadesTrustValidationOptions;
  R: TPadesValidationResult;
  S: TPadesSignatureValidation;
  I: Integer;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'invoice-ecdsa-signed.pdf';
    Pdf.Active := True;
    Options := TPadesTrustValidationOptions.Default; // offline, no revocation
    R := Pdf.ValidatePadesTrust(Options);
    for I := 0 to Length(R.Signatures) - 1 do
    begin
      S := R.Signatures[I];
      if S.IsDocumentTimeStamp then
        Continue;
      case S.AlgorithmPolicyStatus of
        pcsInvalid:       Writeln(I, ': reject, algorithm combination is invalid');
        pcsUnsupported:   Writeln(I, ': manual review, algorithm outside the profile: ',
                            string(S.AlgorithmInfo.SignatureAlgorithmOid), ' / ',
                            string(S.AlgorithmInfo.CurveOid));
        pcsIndeterminate: Writeln(I, ': manual review, signer not identified or digest no longer accepted');
        pcsValid:
          if S.AlgorithmInfo.Family = psafRsa then
            Writeln(I, ': RSA digest suite accepted, check key size yourself')
          else
            Writeln(I, ': EC/EdDSA profile satisfied');
      end;
      if (S.CmsSignatureStatus = pcsUnsupported) and
         (S.AlgorithmPolicyStatus = pcsValid) then
        Writeln(I, ': encoding conforms, but no verifier here can check this algorithm');
    end;
    Writeln('Cryptographically valid: ', R.IsCryptographicallyValid);
  finally
    Pdf.Free;
  end;
end;
거부가 이 검사가 아니라 Adobe Acrobat이나 DSS 기반 검증기에서 온 것이라면, 검증기가 PAdES 서명을 거부하는 이유 가이드가 ByteRange 갭부터 기형 /M 서명 시각까지 다른 흔한 원인들을 짚어 줍니다
pcsValid는 여러분에게 무엇을 남길까요?
AlgorithmPolicyStatus = pcsValid는 알고리즘 프로파일을 인증할 뿐 그 이상은 아닙니다. ECDSA와 EdDSA에 대해서는 짝이 맞고 올바르게 인코딩된 다이제스트를 댄 승인된 곡선, RSA에 대해서는 현재 스위트의 다이제스트입니다. RSA 서명에는 EvaluatePadesSignatureAlgorithm이 ETSI TS 119 312 스위트를 적용합니다. MD2, MD4, MD5는 pcsInvalid입니다. SHA-1과 112비트 다이제스트(SHA-224, SHA-512/224, SHA3-224)는 pcsIndeterminate인데, 이것은 알고리즘이 더 이상 신뢰된다고 여겨지지 않고 이전 존재 증명도 평가되지 않았을 때 EN 319 102-1이 쓰는 결과라, SHA-1 서명은 무결성 결과를 유지한 채 검토로 갑니다. 서명 OID가 고정한 다이제스트와 다른 digestAlgorithm, 이를 테면 SHA-1 다이제스트 위의 sha256WithRSAEncryption은 pcsInvalid이고, 비-RSA 서명자 키 위의 RSA 서명 알고리즘도 그렇습니다. 서명자 인증서가 없으면 pcsIndeterminate이고, 알 수 없는 다이제스트나 PKCS #1 아크의 비서명 OID는 pcsUnsupported를 냅니다
RSASSA-PSS 서명은 그 위에 파라미터 검사를 얹습니다. PSS 파라미터가 존재하고 잘 생겨야 하고, 그 해시가 선언된 digestAlgorithm과 같아야 하고, trailer 필드가 1이어야 하며, PSS 제한 인증서 키는 그것들과 동의해야 합니다. RFC 4055 RSASSA-PSS-params 글이 서명 쪽에서 그 파라미터들이 인코딩되는 방식을 다룹니다. 계수 길이는 정책 밖이므로 3072비트 바닥을 원하는 애플리케이션은 스스로 강제합니다. digestAlgorithm 안의 SHA-1이나 MD5는 별도의 ppeiBadDigestAlgorithm 이슈도 올립니다. 서명된 속성이 RFC 6211 cms-algorithm-protection 속성을 실을 때는 그 두 식별자를 SignerInfo 값과 바이트 단위로 비교해, 차이가 있으면 ppeiCmsAlgorithmProtectionMismatch를 올리고 무결성을 실패시킵니다. VerifyCmsAlgorithmProtection은 날 CMS 블롭에서 그 비교를 돌립니다
서명 수학, 인증서 체인, 폐기는 CMS 검증기가 내주는 CmsSignatureStatus, CertificateTrustStatus, RevocationStatus에 머뭅니다. pcsValid는 "알고리즘 프로파일이 성립한다"로 읽지, "이 키는 충분히 강하다"로 절대 읽지 마세요. 서명된 송장, 계약서, 아카이브 패키지를 받는 Delphi 애플리케이션이라면 전체 설정이 몇 줄에 들어갑니다. ValidatePadesTrust를 돌리고, ppeiSignatureAlgorithmMismatch에서는 거부하고, pcsUnsupported와 pcsIndeterminate는 검토자에게 돌리고, 자기만의 RSA 키 크기 바닥을 적용하면 됩니다
이 검사들을 돌리는 같은 라이브러리가 PAdES 서명도 만들어 내므로, 팀은 P-384나 Ed25519로 서명하고 자기 출력이 고객에게 닿기 전에 ISO/TS 32002 프로파일을 만족하는지 확인할 수 있습니다. 판(에디션), 플랫폼 지원, 서명 파이프라인은 Delphi와 Lazarus용 PDFium Component 제품 페이지에 있습니다