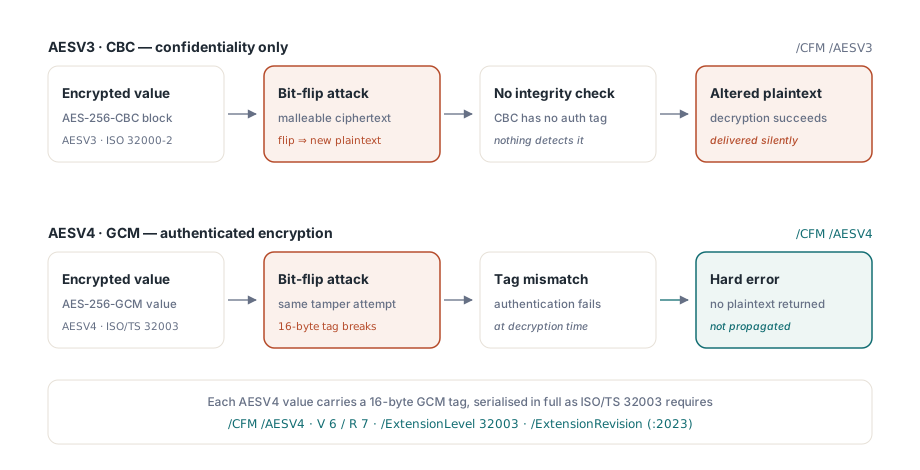
처음 16바이트, 그러니까 CBC 초기화 벡터가 들어 있는 부분의 비트 하나를 뒤집은 AES-256 암호화 PDF 문자열은 올바른 비밀번호로 여전히 복호화됩니다. 돌아온 평문은 원본과 정확히 한 비트만 다르고, 그 위치는 뒤집힌 자리와 같습니다. CBC가 그렇게 동작합니다. IV는 첫 평문 블록에 XOR되므로, 파일을 편집할 수 있는 사람은 키를 모른 채로도 모든 암호화 문자열의 처음 16바이트를 조종할 수 있습니다. ISO/TS 32003은 이 문제를 GCM 모드의 AES-256(crypt filter method AESV4, security handler revision 7)으로 답합니다. 암호화된 모든 값은 16바이트 인증 태그를 달고, 바이트 하나만 바뀌어도 복호화는 그 자리에서 실패합니다
GCM이 AESV3-CBC와 비교해 바꾸는 것
GCM은 기밀성에 인증을 얹습니다. ISO 32000-2의 AES-256-CBC 방식인 AESV3는 비밀번호 없이는 내용을 읽을 수 없게 하지만 수정 자체를 알아차릴 방법이 없습니다. IV의 비트 하나가 뒤집히면 첫 평문 블록의 대응 비트가 바뀌고, 다른 곳의 비트가 뒤집히면 16바이트 블록 하나가 엉망이 되며 그다음 블록의 같은 비트가 함께 뒤집힙니다. 어느 경우에도 오류는 나오지 않고, 복호기는 나온 것을 그대로 돌려줍니다
PDFium Component는 두 형식을 같은 객체 훑기로 기록하며, 디스크 위의 바이트가 차이를 보여 줍니다. AESV3 문자열이나 스트림은 무작위 16바이트 IV 뒤에 PKCS#7 패딩된 암호문으로 저장됩니다. AESV4 값은 12바이트 IV || 암호문 || 16바이트 태그로 저장되는데, 패딩이 없고 additional authenticated data는 비어 있으므로 암호문 길이는 평문과 정확히 같고 모든 값은 28바이트 늘어납니다. 태그는 통째로 직렬화됩니다. 읽는 쪽에서 DecryptAesGcmDocumentBytes는 문자열과 스트림마다 태그를 다시 계산하고, 첫 불일치에서 AESV4 stream authentication failed 같은 오류와 함께 멈춥니다. 부분적으로 복호화된 출력을 돌려주는 일은 없습니다
IV는 객체마다 무작위로 뽑히지 않습니다. 작성기는 문서당 한 번 64비트 접두사를 무작위로 뽑고, 모든 literal 문자열과 hex 문자열, 스트림 딕셔너리 문자열, 스트림 본문이 공유하는 32비트 빅엔디안 카운터를 뒤에 붙입니다. GCM은 같은 IV가 하나의 키 아래에서 두 번 쓰이는 순간 심각하게 깨지는데, 카운터는 유일성을 증명하기 쉽게 만드는 반면 독립적인 무작위 추출은 그럴듯해질 뿐입니다. 문서가 약 42억 9천만 개를 넘는 암호화 값을 필요로 하는 일이 생기면 작성기는 되감지 않고 AESV4 IV counter exhausted를 일으킵니다
Delphi에서 PDF MAC을 얹은 R7 파일 쓰기
TPdf.SaveAsEncrypted는 FPdfEncrypt 유닛의 TPdfEncryptOptions 레코드를 받습니다. Revision을 erR7로 하면 AESV4-GCM이 선택되고, EnableIntegrityProtection을 켜면 독립형 PDF MAC이 추가됩니다. 리비전은 매번 명시적으로 설정하세요. TPdfEncryptOptions.Default는 erR5, 모든 권한 허용, 메타데이터 암호화, 무결성 보호 끔을 돌려주므로, 그 줄을 잊은 코드는 세 가지 방식 중 가장 오래된 것을 쓰게 됩니다
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // 여기서 Revision은 erR5
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 Table 22: 비트 3(인쇄)과 비트 12(고품질 인쇄)를 해제
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // ISO/TS 32004 독립형 MAC

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
출력은 온전한 클래식 상호 참조 테이블과 %PDF-2.0 헤더를 갖춘 재구성된 파일입니다. Encrypt 딕셔너리는 표준 crypt filter에 /CFM /AESV4를 붙인 /V 6 /R 7로 읽히고, 카탈로그에는 /ISO_ 배열이 /ExtensionLevel 32003 /ExtensionRevision (:2023)을 선언하는 /Extensions 항목이 생깁니다. 무결성 보호가 켜져 있으면 같은 배열이 /ExtensionLevel 32004 /ExtensionRevision (:2024)도 선언하고, Encrypt 딕셔너리는 32바이트 /KDFSalt를 달며, 트레일러는 /AuthCode 딕셔너리로 끝납니다. 권한을 다시 읽어 보면 드러나는 변화가 하나 더 있습니다. MAC이 켜지면 작성기가 /P와 암호화된 /Perms 사본에서 비트 13($1000)을 지우므로, 넣어 준 값은 그 비트에서 그대로 왕복하지 않습니다
값마다 붙는 태그 위에 파일 전체 MAC이 필요한 이유
ISO/TS 32004는 파일 전체에 대한 MAC을 추가합니다. 값마다 붙은 태그만으로는 값들이 어떻게 배열되는지에 대해 아무 말도 못 하기 때문입니다. GCM 태그는 값을 보호하지만, 파일 구조는 암호화된 값으로 만들어져 있지 않습니다. 상호 참조 테이블, 객체 번호, 트레일러, 딕셔너리 키는 모두 평문으로 남습니다. 비밀번호 없는 사람은 문자열이나 스트림 하나를 위조할 수 없지만, 암호는 페이지 트리가 다른 객체 집합을 가리키게 하는 일, 객체를 빼는 일, 같은 파일의 이전 리비전에서 복사해 온 암호화 객체, 즉 같은 키로 암호화된 객체를 이어 붙이는 일을 막지 못합니다
ISO/TS 32004 토큰이 바로 그 층을 커버합니다. 작성기는 토큰을 /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>에 넣는데, 바이트 범위는 토큰 자신을 담은 hex 문자열을 뺀 파일의 모든 바이트를 덮고, 두 번째 범위는 파일의 물리적 끝과 정확히 맞닿아야 합니다. 그 바이트들의 다이제스트는 SHA-256입니다. 키 처리는 명세의 계층 구조를 따릅니다. HKDF-SHA256이 파일 암호화 키와 /KDFSalt에서 키 암호화 키를 유도하고, 무작위 256비트 MAC 키는 AES Key Wrap으로 감싸지며, 토큰 자체는 HMAC-SHA256을 쓰는 CMS AuthenticatedData 구조입니다. 따라서 읽는 쪽에는 토큰 검사를 위해 사용자 또는 소유자 비밀번호가 필요하고, 둘 다 없는 사람은 검증에 통과하는 토큰을 만들 수 없습니다
MAC은 R7에 묶여 있지 않습니다. EnableIntegrityProtection은 erR5와 erR6에서도 동작하며, 그 파일들에도 %PDF-2.0 헤더와 32004 확장 항목이 붙습니다. 새로 찍는 R7 출력이라면 켜세요. 비용은 트레일러 딕셔너리 하나, 카탈로그 확장 항목 하나, 32바이트 솔트 하나이고, 복호화 경로는 토큰이 있는 한 자동으로 검증합니다
AESV4 파일을 다시 읽고 토큰 검사하기
R7 파일은 평범한 비밀번호 확인 후 로드 경로를 거치지 않는데, 그 이유는 밑에 깔린 엔진에 있습니다. PDFium의 내장 표준 보안 핸들러는 AESV2와 AESV3를 알아보고 둘 다 CBC로 처리하며, GCM 경로는 없습니다. 그래서 PDFium Component는 AESV4를 Pascal의 DecryptAesGcmDocumentBytes로 복호화합니다. 이 함수는 비밀번호와 /Perms를 확인하고, 독립형 MAC이 있으면 검증하며, 모든 문자열과 스트림을 인증하고, TPdf.LoadDocument가 열 수 있는 평문 PDF를 돌려줍니다
그 평문 사본에는 /Encrypt와 /AuthCode 항목이 빠지고 모든 오프셋이 다시 쓰여 있습니다. 그러니 MAC 검사는 복호화 전, 원본 바이트 위에서 이루어져야 합니다. 복호화된 사본을 로드한 뒤 Pdf.ValidatePdfMac을 부르면 pmvsNotPresent가 돌아옵니다. 사본에 정말로 토큰이 없기 때문입니다. FPdfEncrypt의 ValidateEncryptedDocumentMac은 원본 파일 바이트와 비밀번호를 받아 같은 TPdfMacValidationResult를 돌려줍니다
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // 디스크에 놓인 바이트 그대로 토큰을 검사합니다
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // 여러분의 로깅 루틴
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // 여기서 Pdf.ValidatePdfMac은 pmvsNotPresent를 보고합니다.
    // 복호화된 사본에는 /AuthCode가 없습니다
    ProcessDocument(Pdf);                       // 여러분의 처리 코드
  finally
    Pdf.Free;
  end;
end;
R5와 R6 파일은 엔진이 직접 복호화하므로 컴포넌트 수준의 호출이 동작합니다. 평소처럼 Password와 FileName으로 로드한 뒤 TPdf.ValidatePdfMac을 부르세요. 이 호출은 문서가 로드된 원본 바이트를 읽는데, 그 원본이 파일이었든 버퍼였든 사용자 정의 스트림이었든 마찬가지입니다. 아직 도착이 끝나지 않은 프로그레시브 다운로드라면 전체 원본이 필요하다는 메시지와 함께 pmvsUnsupported를 돌려줍니다
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // erR6 + MAC으로 기록됨
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
네 가지 상태, 네 가지 대응
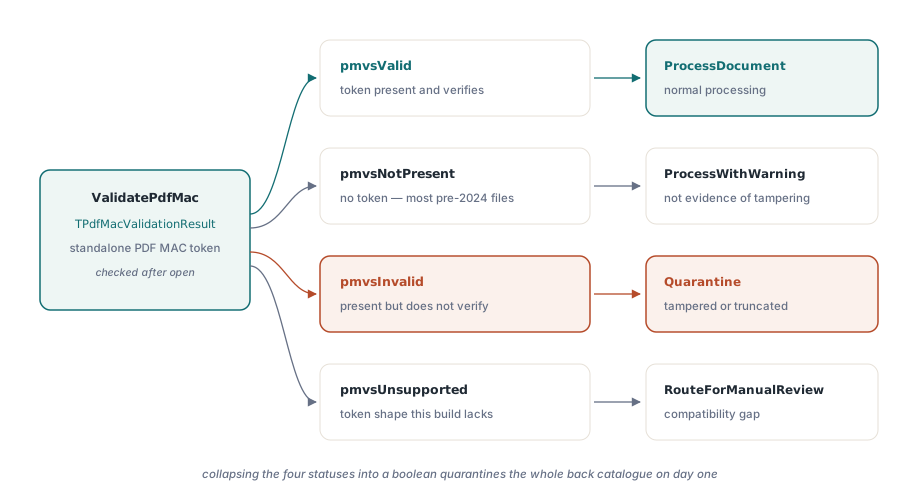
TPdfMacValidationStatus를 불리언으로 뭉개면 다음 행동을 결정하는 부분이 사라집니다. pmvsNotPresent는 트레일러에 /AuthCode가 아예 없다는 뜻입니다. ISO/TS 32004는 2024년에 나왔고 MAC은 선택 사항이므로, 기존 아카이브의 암호화 PDF 대부분은 여기에 걸릴 것이고, 그런 파일들을 격리하면 첫날부터 아카이브가 텅 비어 보입니다. 기록해 두고 계속 진행하세요
pmvsInvalid은 변조보다 넓은 범위를 커버합니다. 이 상태는 검증에 실패한 토큰, 파일 끝에 닿지 못한 바이트 범위, PDF 2.0을 선언하지 않은 헤더, 빠졌거나 형태가 틀린 32004 확장 항목, 그리고 틀린 비밀번호에도 돌아옵니다. 토큰을 검사하는 키가 비밀번호에서 나오기 때문입니다. 공격이라 부르기 전에 MessageText를 읽으세요. 업로드 중 잘린 파일과 누군가 편집한 파일은 모두 여기에 걸리고, 둘 다 처리를 멈추는 것이 맞습니다
pmvsUnsupported는 더 좁습니다. 컴포넌트가 검사하는 것은 독립형 토큰, 그러니까 /MACLocation /Standalone 형태입니다. ISO/TS 32004가 또 정의하는, 서명에 붙는 토큰은 이 상태로 보고되며 경보가 아니라 사람이 들여다볼 케이스입니다
독자에 따라 R5, R6, R7 고르기
TPdfEncryptionRevision는 erR5, erR6, erR7을 제공하며, 선택은 암호학보다 누가 파일을 여는가에 관한 문제입니다. R5는 PDF 1.7 확장으로 공개된 최초의 AES-256 방식으로, 비밀번호 위에 SHA-256을 한 번 돌립니다. ISO 32000-2는 이를 폐기 예정으로 분류합니다. R6은 ISO 32000-2가 표준화한 강화된 유도 방식, §7.6.4.3의 알고리즘 2.B로, SHA-256과 SHA-384, SHA-512를 교대로 돌립니다. R7은 /U, /O, /UE, /OE, /Perms의 비밀번호 유도는 R6과 정확히 같은 채로 두고, 문자열과 스트림을 암호화하는 방식만 바꿉니다
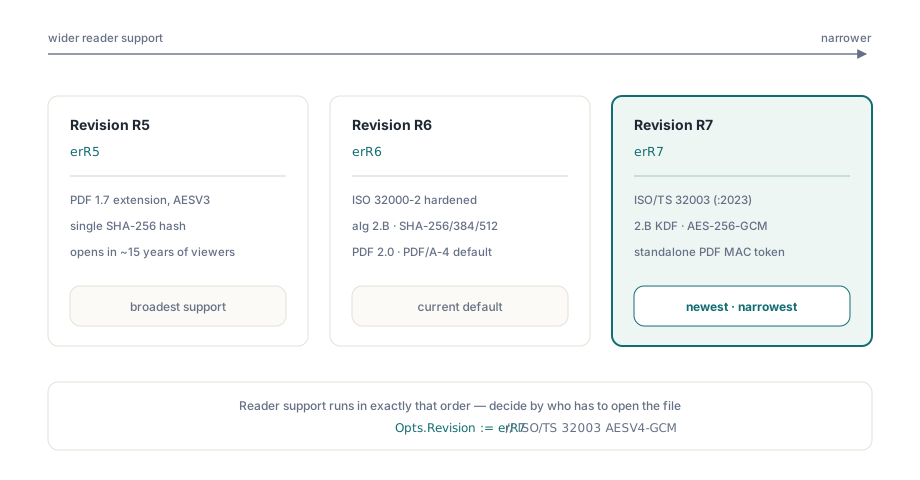
뷰어가 R7을 열려면 ISO/TS 32003을 구현해야 하고, AESV2와 AESV3만 아는 엔진은 파일을 거부합니다. 모든 독자가 내부 파이프라인이나 이 컴포넌트를 쓰는 기록 시스템처럼 여러분이 통제하는 소프트웨어라면, MAC을 얹은 R7이 제공되는 조합 중 가장 강합니다. 파일을 알 수 없는 뷰어의 수신자에게 보낸다면 R6이 무난한 선택입니다. ISO 32000-2 자체의 일부이며, 여전히 MAC을 붙일 수도 있습니다. R5는 알려진 레거시 소비자가 필요로 하는 곳에만 쓰이고, 그 결정은 보존 정책 옆에 기록으로 남겨 둘 가치가 있습니다
권한 플래그는 리비전에 따라 바뀌지 않습니다. ISO 32000-1 Table 22의 인쇄나 복사를 금지하는 /P 비트들은 규격을 따르는 뷰어가 존중해 주기를 바라는 요청일 뿐이고, 사용자 비밀번호를 쥔 사람은 이미 복호화된 내용을 쥐고 있습니다. 암호화가 누가 읽을 수 있는지를 정하고, 권한은 그 이후 작성자가 무엇을 부탁했는지를 묘사합니다
보호된 파일에 덧붙이고 결과 확인하기
독립형 MAC은 파일 끝까지의 모든 바이트에 대한 진술이므로, 그 후에 덧붙은 증분 업데이트는 전부 서명 범위 밖이고, 토큰을 다시 계산하지 않고 덧붙이는 도구는 유효한 파일을 pmvsInvalid 파일로 만들어 버립니다. 컴포넌트의 암호화 증분 저장은 덧붙이기 전에 기존 토큰을 검증한 뒤, 새 파일 끝을 기준으로 바이트 범위와 토큰을 다시 계산합니다. 새 객체가 기존 파일 키를 재사용하는 방법을 포함해 암호화된 문서에 리비전을 추가하는 규칙은 암호화 PDF의 증분 업데이트에 있습니다
저장 후에는 출력을 다시 열어 수신자가 할 방식으로 확인하세요. 바이트에 ValidateEncryptedDocumentMac을 돌리고, 복호화하거나 로드한 뒤, 정확한 PDF 버전 준수에서 설명한 검사로 헤더가 기대한 버전을 선언하는지 확인합니다. 직접 쓰지 않은 문서를 위한 더 넓은 유입 점검 목록은 PDF 보안 위험 감사하기에 있습니다
이 호출들 뒤의 AES-256, GCM, HKDF, 키 랩, CMS 코드는 Pascal로 작성되어 컴포넌트에 컴파일되어 들어갑니다. 실행 파일 곁에 외부 암호화 DLL이 따라 붙지 않고, 같은 유닛들이 Delphi와 Lazarus에서 모두 빌드됩니다. 옵션 레코드와 상태 값, 암호화 API의 나머지는 PDFium Component for Delphi 제품 페이지에 정리되어 있습니다