비밀번호 secret으로 보호된 BIFF5 워크북은 비밀번호 검증자가 완벽히 들어맞는데도 Excel 16이 비밀번호가 틀렸다고 답하게 만들 수 있습니다. Excel은 FILEPASS 키가 CreateXorKey_Method1(password)과 같을 때만 파일을 받아들이고, 16바이트 XOR 배열은 XorRor로 만들어지며, 모든 바이트는 XorArrayIndex = (스트림 오프셋 + 레코드 길이) mod 16을 씁니다
Excel 16에는 그런 파일을 거부하는 방식이 두 가지 있고, [MS-OFFCRYPTO] §2.3.7의 층에 깔끔히 대응합니다. 올바른 비밀번호를 계속 거부하는 비밀번호 프롬프트는 FILEPASS의 키 워드를 가리킵니다. 비밀번호를 받아들인 뒤에 나오는 "파일에 문제가 있어 열 수 없다"는 보고는 XOR 배열이나 배열 바이트를 고르는 인덱스를 가리킵니다. 아래 절들은 바이트 수준까지 그 순서를 따릅니다
BIFF5 파일에서 FILEPASS 레코드가 저장하는 것
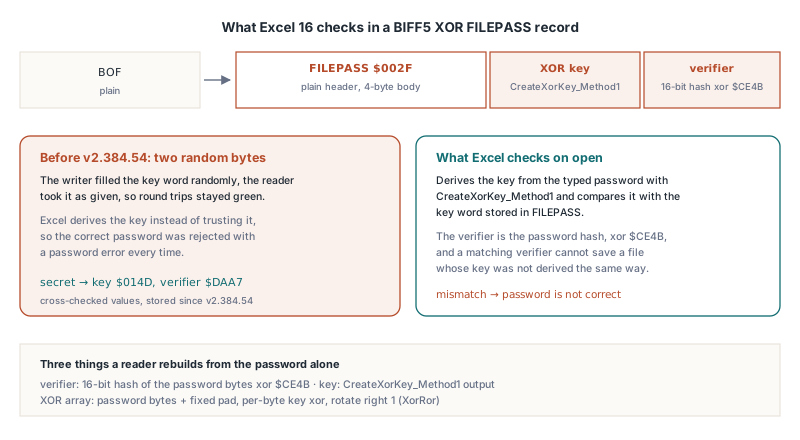
BIFF XOR 난독화는 정확히 16비트 워드 두 개를 저장하고 나머지는 전부 비밀번호에서 다시 계산합니다. FILEPASS 레코드($002F)는 워크북 globals BOF 바로 뒤에 놓이고, BIFF5 파일에서 그 body는 4바이트입니다. XOR 키, 그다음 비밀번호 검증자 순입니다. salt는 없습니다. 알고리즘 식별자도 없고, RC4와 AES 계열이 갖고 있는 것 같은 암호화된 검증자 blob도 없습니다
이 두 워드에서 리더는 세 값을 재구성합니다
- 검증자. 비밀번호 바이트의 16비트 해시에 비밀번호 길이와
$CE4B를 XOR한 값입니다. 저장된 워드와 비교하는 것이 문서화된 비밀번호 검사입니다 - XOR 키. [MS-OFFCRYPTO] §2.3.7.2의
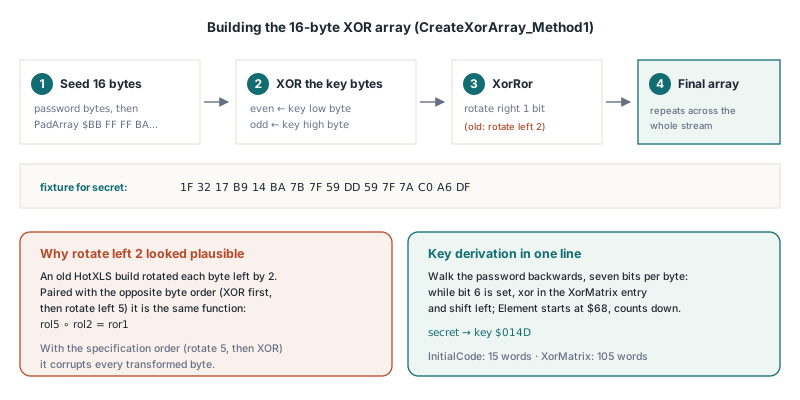
CreateXorKey_Method1이 상수 테이블 두 개,InitialCode(15워드)와XorMatrix(105워드)에서 만들어 내는 16비트 값입니다 - XOR 배열. 비밀번호 바이트에 고정된 16바이트 pad를 채워 넣고, 짝수 위치에서는 낮은 키 바이트로, 홀수 위치에서는 높은 키 바이트로 각각 XOR한 뒤 1비트 오른쪽 회전한 16바이트입니다
레코드 헤더는 평문으로 남습니다. 이 계열이 면제하는 몇 개의 레코드 전체 — BOF, FILEPASS, USREXCL, FILELOCK, INTERFACEHDR, RRDHEAD, RRDINFO — 와 모든 BOUNDSHEET의 처음 4바이트도 그렇습니다. 그 외 모든 레코드 body는 바이트마다 변형됩니다. 왼쪽으로 5비트 회전한 뒤 16바이트 배열의 항목 하나로 XOR합니다. §2.3.7.3이 DecryptData_Method1으로 적어 둔 복호화는 거울상입니다. XOR 먼저, 그다음 5비트 오른쪽 회전
HotXLS는 이 모든 것을 워크북 속성 두 개 뒤에 둡니다. TXLSWorkbook.EncryptionPassword가 비밀번호를 담고, EncryptionType이 계열을 고르며, xlExcel5와 함께 호출한 SaveAs는 BOF 바로 뒤에 FILEPASS를 내놓고 스트림의 나머지를 변형합니다
uses
  SysUtils, lxHandle;

procedure SaveLegacyProtectedBook(const FileName: string);
var
  Wb: IXLSWorkbook;
begin
  Wb := TXLSWorkbook.Create;
  Wb.Sheets.Add.Name := 'Ledger';
  Wb.Sheets[1].Range['A1', 'A1'].Value := 'Account';
  Wb.Sheets[1].Range['B1', 'B1'].Value := 1250.75;

  // BIFF5에는 XOR 난독화만 있습니다. xletAuto가 xlExcel5에서
  // 같은 계열을 고르므로 명시적 설정은 의도를 기록할 뿐입니다
  Wb.EncryptionType := xletXor;
  // ASCII, 최대 15문자(아래 비밀번호 노트 참조)
  Wb.EncryptionPassword := 'secret';

  if Wb.SaveAs(FileName, xlExcel5) <> 1 then
    raise Exception.Create('BIFF5 save failed');
end;
verifier가 일치하는데 Excel은 왜 암호가 틀렸다고 할까?
Excel은 입력된 비밀번호에서 CreateXorKey_Method1으로 키를 유도해 FILEPASS의 키 워드와 비교하므로, 검증자가 올바르더라도 키가 다른 파일은 비밀번호 검사에서 실패합니다. 사양은 키를 비밀번호의 함수로 다루고, Excel 16은 그 독해를 엄격히 강제합니다
끌리는 지름길은 키 워드를 무작위 바이트 두 개로 채우는 것입니다. 종이 위에서는 무해해 보입니다. 검증자가 문서화된 비밀번호 검사이고, 배열은 파일이 선언한 키 무엇으로든 만들어지니까요. FILEPASS 키를 주어진 것으로 받아들이는 리더는 그런 파일을 아무 불평 없이 열고, 자기 자신하고만 테스트된 코드에서 그 지름길이 살아남는 이유가 바로 그것입니다. Excel 16은 같은 파일과 올바른 비밀번호를 받고 프롬프트에서 거부합니다. HotXLS는 저장할 때마다 키를 유도하므로, 비밀번호 secret의 FILEPASS는 언제나 키 $014D와 검증자 $DAA7을 담습니다
두 테이블만 갖추면 유도는 짧습니다. 비밀번호를 마지막 바이트부터 거꾸로 걷고, 각 바이트의 비트 6을 왼쪽 시프트하며 일곱 번 검사하고, 비트가 켜져 있을 때마다 XorMatrix 항목 하나를 XOR합니다. 테이블 인덱스는 마지막 항목 $68에서 시작해 비트가 켜졌는지와 무관하게 매 비트마다 하나씩 떨어집니다. 아래 스케치는 사양 알고리즘을 단계별로 재현하며 라이브러리와 같은 결과를 냅니다. 자체 리더를 위한 삽화이며, 이 루틴들 중 어느 것도 HotXLS API의 일부가 아닙니다
// [MS-OFFCRYPTO] 2.3.7.2 CreateXorKey_Method1과
// CreateXorArray_Method1 스케치(삽화일 뿐, HotXLS API가 아닙니다)
type
  TXorArray = array [0..15] of Byte;

function DemoCreateXorKey(const Password: AnsiString): Word;
const
  InitialCode: array [0..14] of Word = ($E1F0, $1D0F, $CC9C, $84C0, $110C,
    $0E10, $F1CE, $313E, $1872, $E139, $D40F, $84F9, $280C, $A96A, $4EC3);
  XorMatrix: array [0..104] of Word = (
    $AEFC, $4DD9, $9BB2, $2745, $4E8A, $9D14, $2A09,
    $7B61, $F6C2, $FDA5, $EB6B, $C6F7, $9DCF, $2BBF,
    $4563, $8AC6, $05AD, $0B5A, $16B4, $2D68, $5AD0,
    $0375, $06EA, $0DD4, $1BA8, $3750, $6EA0, $DD40,
    $D849, $A0B3, $5147, $A28E, $553D, $AA7A, $44D5,
    $6F45, $DE8A, $AD35, $4A4B, $9496, $390D, $721A,
    $EB23, $C667, $9CEF, $29FF, $53FE, $A7FC, $5FD9,
    $47D3, $8FA6, $0F6D, $1EDA, $3DB4, $7B68, $F6D0,
    $B861, $60E3, $C1C6, $93AD, $377B, $6EF6, $DDEC,
    $45A0, $8B40, $06A1, $0D42, $1A84, $3508, $6A10,
    $AA51, $4483, $8906, $022D, $045A, $08B4, $1168,
    $76B4, $ED68, $CAF1, $85C3, $1BA7, $374E, $6E9C,
    $3730, $6E60, $DCC0, $A9A1, $4363, $86C6, $1DAD,
    $3331, $6662, $CCC4, $89A9, $0373, $06E6, $0DCC,
    $1021, $2042, $4084, $8108, $1231, $2462, $48C4);
var
  Len, I, Bit, Element: Integer;
  Ch: Byte;
begin
  Result := 0;
  Len := Length(Password);
  if Len > 15 then
    Len := 15;                       // 키는 15바이트만 봅니다
  if Len = 0 then
    Exit;
  Result := InitialCode[Len - 1];
  Element := $68;                    // 마지막 XorMatrix 항목
  for I := Len downto 1 do
  begin
    Ch := Ord(Password[I]);
    for Bit := 1 to 7 do
    begin
      if (Ch and $40) <> 0 then
        Result := Result xor XorMatrix[Element];
      Ch := Byte(Ch shl 1);
      Dec(Element);
    end;
  end;
end;

function XorRor(B, KeyByte: Byte): Byte;
begin
  B := B xor KeyByte;
  Result := Byte((B shr 1) or (B shl 7));   // 1비트 오른쪽 회전
end;

procedure DemoCreateXorArray(const Password: AnsiString; out Arr: TXorArray);
const
  PadArray: TXorArray = ($BB, $FF, $FF, $BA, $FF, $FF, $B9, $80,
    $00, $BE, $0F, $00, $BF, $0F, $00, $00);
var
  Key: Word;
  Len, I: Integer;
begin
  Key := DemoCreateXorKey(Password);
  Len := Length(Password);
  if Len > 16 then
    Len := 16;
  for I := 0 to Len - 1 do
    Arr[I] := Ord(Password[I + 1]);
  for I := Len to 15 do
    Arr[I] := PadArray[I - Len];
  for I := 0 to 15 do
    if Odd(I) then
      Arr[I] := XorRor(Arr[I], Byte(Key shr 8))
    else
      Arr[I] := XorRor(Arr[I], Byte(Key and $FF));
end;secret의 경우 이것은 배열 1F 32 17 B9 14 BA 7B 7F 59 DD 59 7F 7A C0 A6 DF를 만듭니다. 키 $014D와 검증자 $DAA7과 더불어, Excel을 아예 끌어들이기 전에 단정문으로 걸어 볼 수 있는 known-good 값 셋이 됩니다
한 비트 오른쪽 회전, 그리고 왼쪽 두 비트 회전이 그럴듯해 보이는 이유
올바른 키를 받은 Excel 16은 비밀번호 프롬프트를 지나 두 번째 오류, 즉 파일에 문제가 있다는 보고로 곧장 들어갑니다. 흔한 원인은 배열이 잘못된 방향으로 회전한 것입니다. §2.3.7.2는 배열 단계를 XorRor, 즉 1비트 오른쪽 회전으로 정의하지만, 각 배열 바이트를 왼쪽으로 2비트 회전하는 변형이 여러 BIFF 구현에 퍼져 있고, 같은 변형 위에 세워진 리더는 아무 이상도 느끼지 못합니다
Excel 16은 Excel 5.0/95 파일을 저장하지 않고, BIFF8 저장 때 XOR을 제공하지도 않으므로, diff해 볼 네이티브 샘플이 없습니다. 자기 코드가 어느 조합을 구현하는지 못박아 두어야 할 때 신뢰할 만한 방법은 거꾸로 돌아갑니다. 평문 BIFF5 스트림 하나를 쓰고, 서로 독립인 세 선택의 조합마다 다시 인코딩한 뒤, Excel 16으로 각 결과를 열어 보는 것입니다
| 선택지 | 옵션 A | 옵션 B |
|---|---|---|
| 배열 회전 | XorRor (오른쪽 1 회전) | 왼쪽 2 회전 |
| 배열 인덱스 | (offset + record length) mod 16 | offset mod 16 |
| 바이트 변환 순서 | 왼쪽 5 회전, 그다음 XOR | XOR, 그다음 왼쪽 5 회전 |
여덟 파일 가운데 Excel 16은 사양 조합 — XorRor, 회전 후 XOR, 레코드 길이 인덱스 — 과 겉보기에만 다른 정확히 하나를 더 받아들입니다. 왼쪽-2 회전에 XOR 후 회전과 같은 인덱스를 짝지운 것은 변장한 같은 함수입니다. 회전은 XOR 위에 분배되므로 rol5(p xor rol2(b))는 rol5(p) xor rol7(b)와 같고, 8비트 값에서 왼쪽 7 회전은 오른쪽 1 회전입니다. 압축해서 말하면 rol5 ∘ rol2 = ror1입니다
이 항등식이 왼쪽-2 회전 배열이 따로 놓고 보면 옳아 보이는 이유입니다. 반대 변형 순서와 함께일 때만 올바르고, 사양 순서와 짝지어지면 변형된 모든 바이트를 망가뜨립니다. 인덱스에서 레코드 길이를 빼는 변형도 어느 회전을 쓰든 전부 실패합니다. 사양 조합만 쓰세요. 대수학적 쌍둥이는 열리지만, 다음 유지 보수자에게는 사양 텍스트에는 없는 두 개의 어긋남을 역공학하게 만듭니다
바이트마다 XorArrayIndex는 어떻게 계산될까?
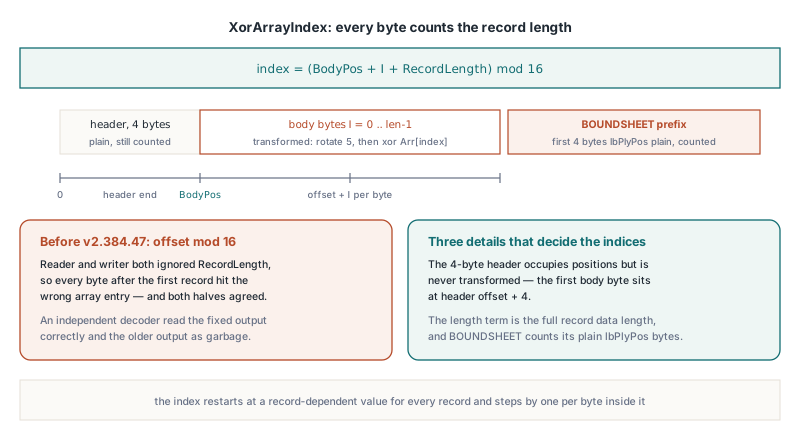
바이트의 XorArrayIndex는 워크북 스트림에서의 오프셋에 그것이 속한 레코드 데이터 전체의 길이를 더한 값 mod 16입니다. 따라서 인덱스는 레코드마다 레코드 의존적인 값에서 다시 시작하고 레코드 안에서는 바이트마다 하나씩 늘어납니다. 사양 의사코드는 입력을 FileOffset과 Data.Length로 부르는데, 첫 번째를 레코드 시작 오프셋으로 잘못 읽기 쉽습니다
인덱스가 Excel과 맞물리는지를 결정하는 세부 세 가지:
- 4바이트 레코드 헤더는 변형되지 않지만 그래도 스트림 위치를 차지하므로, 레코드의 첫 body 바이트는 헤더 오프셋 + 4에 놓입니다
- 길이 항은 transform이 건너뛰는 평문 접두사를 포함한 전체 레코드 데이터 길이입니다
- BOUNDSHEET은 부분적으로 평문입니다. 처음 4바이트, 즉 시트 BOF의 스트림 오프셋인
lbPlyPos는 비밀번호 없이 파서가 시트를 찾을 수 있도록 읽힌 채로 있습니다. 그 4바이트는 transform이 건너뛰지만 오프셋과 레코드 길이 양쪽에 모두 반영됩니다
조각을 모으면 레코드별 변형은 몇 줄입니다. 앞서와 마찬가지로 이것은 자체 코드를 위한 규칙 스케치이고, HotXLS는 SaveAs 중에 내부적으로 적용합니다
function Rol8(B: Byte; N: Integer): Byte;
begin
  Result := Byte((B shl N) or (B shr (8 - N)));
end;

// 레코드 본문 하나를 제자리에서 난독화. BodyPos는 Body[0]의 스트림
// 오프셋, 즉 레코드 헤더 오프셋 + 4. PlainPrefix는 BOUNDSHEET가 4,
// BOF / FILEPASS는 전체 길이, 대부분의 레코드는 0
procedure DemoObfuscateRecord(var Body: array of Byte; RecordLength: Word;
  PlainPrefix: Integer; BodyPos: LongWord; const Arr: TXorArray);
var
  I: Integer;
begin
  for I := PlainPrefix to RecordLength - 1 do
    Body[I] := Rol8(Body[I], 5) xor
      Arr[(BodyPos + LongWord(I) + RecordLength) mod 16];
end;

// 읽기는 거울상: B := Body[I] xor Arr[...];
// 그다음 5비트 오른쪽 회전, 즉 Rol8(B, 3)
양쪽 다 스트림 위치만으로 인덱스를 매기는 리더와 작성기는 양쪽에서 레코드 길이를 빼먹으므로 서로와는 들어맞고 다른 누구와도 들어맞지 않습니다. 읽는 쪽에서 HotXLS는 현재 스트림 위치에 평문 접두사 길이와 변형된 바이트 수를 더해 인덱스를 계산합니다. 작성기가 쓴 것과 같은 레코드 길이입니다
왼쪽-2 회전 배열을 쓰는 파일 읽기
HotXLS는 왼쪽-2 회전 배열과 무작위 키로 만들어진 XOR 파일도 열고, FILEPASS 키로 구별합니다. 저장된 키가 비밀번호에서 유도한 키와 같으면 리더는 사양의 XorRor 배열을 만들고, 다르면 왼쪽-2 회전 배열로 갈아탑니다. Excel이 쓴 파일은 언제나 유도된 키를 실으므로 언제나 사양 경로를 탑니다
이 검사는 정확한 실패율을 가진 휴리스틱입니다. 키가 무작위로 채워진 파일이 우연히 유도된 키와 같아져 잘못된 배열로 읽힐 확률은 65,536분의 1입니다. 이 전환은 배열 회전만 다룹니다. 인덱스 규칙은 고정이므로, 이미 레코드 길이 인덱스를 쓰는 파일에 적용됩니다. 그런 파일을 HotXLS로 열고 다시 저장하면 Excel이 받아들이는 파일이 나오는데, 작성기는 언제나 유도된 키와 XorRor를 쓰기 때문입니다
어느 배열을 쓰든 모든 파일에 적용되는 비밀번호 디테일이 둘 있습니다
- 길이.
CreateXorKey_Method1은 비밀번호의 처음 15바이트만 읽습니다. 그것이 사양 한계입니다. HotXLS는 키에 그 상한을 적용하되 검증자는 전체 비밀번호에, 배열은 16바이트 규칙에 그대로 두며 읽는 쪽과 쓰는 쪽이 똑같습니다. 키는 15바이트만 보므로 15문자가 실질적인 최대입니다 - 문자 집합. HotXLS는 비밀번호를 시스템 ANSI 코드 페이지로 바이트로 바꿉니다. 키, 검증자, 배열 모두에 대해입니다. 사양은 각 UTF-16 문자의 낮은 바이트를 취하는 것으로 기술하며, ASCII에 대해서는 둘이 일치합니다. 비 ASCII 비밀번호로 보호된 Excel 샘플이 없는 이상 다른 경우의 참값은 없으므로, XOR 비밀번호는 평범한 ASCII로 유지하세요
Open이 FILEPASS 레코드를 만났는데 비밀번호가 없거나 틀리면 TXLSWorkbook.OnPassword가 발화합니다. 핸들러는 var PassWord: WideString과 var Retry: Boolean을 가진 TXLSPasswordEvent이며, 새 비밀번호를 대입하고 Retry를 True로 놓으면 최대 세 번까지 다시 시도합니다. Retry를 False로 두면 Open은 비밀번호 오류 코드를 반환합니다
procedure TImportForm.WorkbookPassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
var
  S: string;
begin
  S := '';
  Retry := InputQuery('Protected workbook', 'Password:', S);
  PassWord := S;
end;

procedure TImportForm.ImportLegacyFile(const FileName: string);
var
  Wb: IXLSWorkbook;
  Rc: Integer;
begin
  Wb := TXLSWorkbook.Create;
  Wb.OnPassword := WorkbookPassword;
  Rc := Wb.Open(FileName);
  // -1003: 암호가 필요하지만 제공되지 않음, -1005: 잘못된 암호
  if Rc <> 1 then
    raise Exception.CreateFmt('Cannot open %s (code %d)', [FileName, Rc]);
  ShowMessage(VarToStr(Wb.Sheets[1].Range['A1', 'A1'].Value));
end;
비밀번호를 이미 알고 있다면 오버로드 Open(FileName, APassWord)가 앞서 넘기고 이벤트는 그 비밀번호가 틀렸을 때만 발화합니다
XOR 난독화를 쓸 가치가 있긴 한가요?
BIFF XOR 난독화는 캐주얼한 사용자를 파일 밖으로 돌려보내고, 의욕적인 사용자에게는 아무 효과가 없습니다. 비밀번호 검사는 16비트 검증자이고 키는 16비트이며 16바이트 배열은 스트림 전체에서 반복되므로, 예측 가능한 BIFF 레코드 내용은 비밀번호 없이도 배열 바이트를 드러냅니다. 오늘날 이것을 쓸 유일한 이유는 Excel 5.0/95 파일만 읽는 레거시 소비자입니다. BIFF5에는 다른 계열이 없으니까요
클래식 엔진은 TXLSWorkbook.EncryptionType으로 계열을 고르고 저장 형식과의 조합을 엄격히 검사합니다
xletAuto(기본값)는xlExcel97에는 RC4 CryptoAPI를,xlExcel5에는 XOR을 씁니다. Excel 자신이 각 형식에 쓰던 것과 맞습니다xletXor는 BIFF5에서만 유효합니다.xlExcel97에서는 다른 계열로 폴백하는 대신 저장이 예외를 던집니다xletRC4와xletRC4CryptoAPI는 BIFF8 전용이며, BIFF5 저장에 요청하면 이것도 예외를 던집니다
어느 형식으로든 저장할지 모르는 코드에서는 EncryptionType을 xletAuto로 두세요. 대상 형식이 지원하는 가장 강한 계열에 항상 착지하고, 누군가 저장을 xlExcel97로 바꾸는 날 명시적인 xletXor가 던질 불일치 예외를 낼 수 없습니다
RC4도 낡았고 그것을 상호운용 가능하게 만드는 일에는 자체 함정이 있는데, Excel이 올바른 비밀번호로 암호화된 워크북을 거부하는 이유에서 다룹니다. 수신자가 XLSX를 읽을 수 있다면 레거시 형식을 건너뛰고 XLSX 엔진을 쓰세요. TXLSXWorkbook.SaveAsEncryptedAgile은 Agile Encryption(100,000회 spin count의 SHA-512 비밀번호 해싱과 AES-256-CBC), 즉 Excel 2010 이상이 기본으로 쓰는 컨테이너를 쓰고, SaveAsEncrypted는 더 오래된 AES-128 Standard Encryption을 씁니다. 둘 사이의 절충은 Delphi에서 AES로 XLSX 파일 암호화하기에, 읽는 쪽은 HotXLS로 Agile 암호화 Excel 파일 읽기에 정리되어 있습니다
Excel 16이 보기 전에 BIFF5 XOR 출력 검사하기
- 같은 워크북을 같은 비밀번호로 두 번 저장하고 헥스 덤프에서 FILEPASS body를 비교하세요. 두 사본은 동일한 워드를 담아야 합니다. 저장 사이에 바뀌는 키는 무작위로 채워진 것이고 Excel 16은 그 비밀번호를 거부합니다
- 비밀번호
secret의 4바이트 FILEPASS body는 디스크에서4D 01 A7 DA로 읽힙니다. 키 먼저, 두 워드 모두 little-endian입니다 - 모든 BOUNDSHEET의 처음 4바이트는 시트 BOF에 떨어지는 평문 스트림 오프셋이어야 합니다. 아무 곳도 가리키지 않으면 transform이 접두사를 건드린 것이고, 어떤 파서도 비밀번호 없이는 시트를 찾을 수 없습니다
- 테스트 비밀번호는 평범한 ASCII, 15문자 이하로 유지하세요. 키, 검증자, 배열이 모든 머신에서 같은 바이트를 보게 됩니다
같은 Delphi, C++Builder 라이브러리가 BIFF5 XOR, BIFF8 RC4, RC4 CryptoAPI, XLSX Standard와 Agile Encryption, 읽는 쪽 비밀번호 콜백을 아우르며, 위의 모든 바이트 수준 규칙을 저장 시에 적용합니다. 에디션, 지원 플랫폼, 평가판 다운로드는 HotXLS Delphi 스프레드시트 컴포넌트 페이지에 있습니다