암호로 보호되는 .xlsx의 EncryptedPackage 스트림에서 바이트 하나가 뒤집혀도, 올바른 비밀번호가 있으면 AES-CBC는 전체를 그래도 복호화합니다. 뒤집힌 바이트가 있던 16바이트 블록은 노이즈로 변하고, 그다음 평문 블록에서는 같은 비트가 깔끔하게 뒤집힐 뿐입니다. 암호화만으로는 그 일이 일어났다는 사실을 알 수 없습니다. 방어책은 [MS-OFFCRYPTO] §2.3.4.14의 dataIntegrity 요소, 즉 저장된 암호문에 대한 HMAC에 있으며, 리더는 세그먼트 하나라도 복호화하기 전에 이를 검사합니다
Agile 암호화는 Excel이 암호로 보호되는 통합 문서에 기본으로 기록하는 방식으로, 반복된 SHA-512 비밀번호 해시에서 유도한 키로 CBC 모드 AES를 통해 기밀성을 제공합니다. CBC는 인증 모드가 아니므로 암호 앞에 놓인 암호문이 기록되었던 바로 그 암호문인지에 대해서는 암호 자체가 아무 말도 하지 않습니다. 수정된 패키지는 대개 이후에 ZIP이나 deflate 오류로 터지는데, 손상된 압축 스트림은 인플레이션을 살아남기 어렵기 때문입니다. 앞 문장에서 "대개"가 짊어진 무게는 상당하며, 세 층 아래의 파서 오류는 파일을 전송 중에 누가 손댔다는 사실을 알게 되는 최악의 장소입니다
변조된 암호화 통합 문서는 왜 그래도 복호화될까?
변조된 통합 문서가 그래도 복호화되는 이유는 CBC가 블록을 서로 사슬로 묶을 뿐 인증하지는 않기 때문입니다. 각 암호문 블록은 키로 복호화된 다음 이전 암호문 블록과 XOR되므로, 블록 n의 변화는 평문 블록 n을 뒤죽박죽으로 만들고 블록 n+1에서는 정확히 같은 비트를 뒤집습니다. 평문 배치를 아는 사람은 두 번째 효과를 원하는 방향으로 조종할 수 있습니다. 모르는 사람이라도 다운스트림 파서가 알아차릴 수도, 못 알아차릴 수도 있는 방식으로 데이터를 망가뜨릴 수 있습니다
[MS-OFFCRYPTO]는 암호화된 바이트 위에서 계산한 MAC으로 이 문제에 답합니다. 작성자는 keyData 해시 크기(SHA-512 기준 64바이트)에 맞는 길이의 무작위 HMAC 키를 생성하고, 완전한 EncryptedPackage 스트림에 대해 HMAC을 계산한 다음, 두 값을 dataIntegrity 요소에 encryptedHmacKey와 encryptedHmacValue로 저장합니다. 둘 다 패키지 키로 암호화되며, IV는 keyData 솔트와 규격이 정의한 두 고정 블록 키에서 유도됩니다. HMAC은 세그먼트 앞의 8바이트 StreamSize 접두부를 포함해 저장된 그대로의 스트림을 커버하므로, 선언된 평문 길이조차 들키지 않고는 바꿀 수 없습니다
HotXLS가 열 때 검사하는 순서
HotXLS는 비밀번호가 입증된 후, 패키지 세그먼트가 하나라도 복호화되기 전에 무결성 검사를 실행합니다. TXLSXWorkbook.OpenEncrypted는 먼저 Standard Encryption 리더를 시도하고, EncryptionInfo 스트림이 Agile 시그니처(버전 4.4)를 담고 있으면 Agile 파이프라인이 이어받습니다. 이 파이프라인은 다음 단계를 순서대로 실행합니다:
- 디스크립터의 솔트와 스핀 카운트로 반복 비밀번호 해시를 실행합니다. 규격 상한 10,000,000을 넘는
spinCount는 형식이 잘못된 디스크립터로 취급되어 해시가 시작되기 전에 거부됩니다 - 비밀번호 검증기를 복호화하고 해시한 다음 그 결과를 저장된 검증기 해시와 비교합니다. 여기서 불일치는 잘못된 비밀번호를 뜻합니다
- 중간 패키지 키를 언랩한 다음,
dataIntegrity속성에서 HMAC 키와 HMAC 값을 복호화합니다 - EncryptedPackage 바이트를 파일에 들어 있는 그대로 대상으로 HMAC을 계산하고 저장된 값과 비교합니다
- 일치가 확인된 뒤에야 4096바이트 세그먼트를 복호화하고 내부 ZIP을 평범한 XLSX 로더로 넘깁니다
암호문 위에서 MAC을 돌리는 것은 표준적인 encrypt-then-MAC 규율입니다. 변조된 패키지는 공격자가 통제하는 바이트가 AES 복호화, 인플레이션, XML 파서에 닿기 전에 거부됩니다. 이 경로의 두 비교, 즉 검증기 해시와 HMAC 값은 첫 차이에서 반환하는 대신 다이제스트 전체에 걸쳐 모든 바이트 쌍의 XOR를 OR로 누적하므로, 응답 타이밍이 일치한 선행 바이트 수를 노출하지 않습니다. 해시 알고리즘은 디스크립터를 따릅니다. Excel은 SHA-512를 선언하고 일부 서드파티 작성기는 SHA-256을 선언하며, HMAC과 IV, 키 유도는 keyData와 비밀번호 키 암호화 노드가 말하는 것으로 전환됩니다
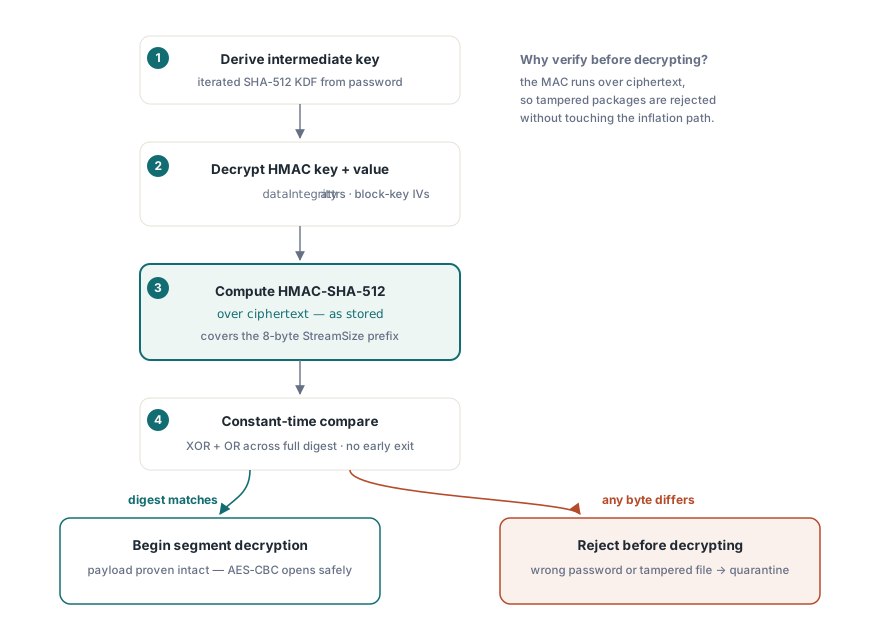
호출자 입장에서는 무결성 검사 실패와 잘못된 비밀번호가 같은 사건입니다. 둘 다 OpenEncrypted가 "The supplied password is incorrect for this encrypted workbook."이라는 메시지와 함께 EXlsxEncryptionNotImplemented를 일으키게 만듭니다. Standard도 Agile도 아닌 컨테이너나 읽을 수 없는 CFB 파일은 다른 메시지로 같은 예외 클래스를 일으킵니다. 복호화에 성공한 뒤 내부 통합 문서 로드가 실패하는 경우만 1이 아닌 반환 값으로 돌아옵니다
uses
  SysUtils, lxHandleX;

// 암호화되어 도착해야 하는 통합 문서를 엽니다
function OpenIntake(const FileName, Password: WideString): TXLSXWorkbook;
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    // OpenEncrypted는 암호화되지 않은 ZIP에 대해 평범한 Open으로 폴백하므로,
    // 암호화를 강요하는 파이프라인은 먼저 검사해야 합니다
    if not Book.CanReadEncrypted(FileName) then
      raise Exception.Create('Not an encrypted package: ' + FileName);
    // 잘못된 비밀번호와 HMAC 불일치는 모두 EXlsxEncryptionNotImplemented를 일으킵니다
    if Book.OpenEncrypted(FileName, Password) <> 1 then
      raise Exception.Create('Decrypted, but the inner workbook did not load');
    Result := Book;
  except
    Book.Free;
    raise;
  end;
end;

// 호출부. Quarantine과 ProcessWorkbook은 여러분 자신의 루틴입니다
try
  Book := OpenIntake('incoming.xlsx', PasswordFromVault);
  try
    ProcessWorkbook(Book);
  finally
    Book.Free;
  end;
except
  on E: EXlsxEncryptionNotImplemented do
    Quarantine('incoming.xlsx', E.Message);
end;
CanReadEncrypted 가드는 보기보다 중요합니다. 이 검사는 OLE 복합 파일 시그니처를 확인하며, 이것이 없으면 누군가 암호화된 통합 문서를 평범한 .xlsx로 바꿔치기해도 OpenEncrypted는 아무 문제 없다는 듯 로드해 버립니다. 이름을 바꾼 레거시 .xls도 그 시그니처를 가지고 있으므로 가드는 통과하고, 그 뒤 OpenEncrypted 안에서 지원되지 않는 암호화 방식이라는 메시지로 실패합니다
블록을 실어 보내는 패키지 작성하기
dataIntegrity 블록을 만들어 내는 호출은 SaveAsEncryptedAgile입니다. 이 호출은 통합 문서를 메모리 상의 XLSX로 직렬화하고, 스핀 카운트 100,000의 SHA-512 키 유도 아래 AES-256-CBC로 암호화한 다음, 완성된 EncryptedPackage 스트림에 대해 HMAC-SHA-512를 계산해 두 암호화된 HMAC 블롭을 디스크립터에 기록합니다. SaveAsEncrypted는 대신 ECMA-376 Standard Encryption(AES-128과 SHA-1 키 유도)을 기록하며, [MS-OFFCRYPTO]가 정의한 Standard EncryptionInfo 구조에는 무결성 MAC 자리가 아예 없습니다. 네트워크를 넘거나 공유 드라이브에 놓이는 것이라면 Agile 작성기를 쓰십시오. 코드 추가 비용은 없고, 둘 중에서 리더가 변조 여부를 검사할 수 있는 출력을 내는 쪽은 이쪽뿐입니다
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    BuildPayrollSheets(Book);        // 통합 문서를 채우는 여러분 자신의 코드
    // 기록된 컨테이너를 복호화 파이프라인으로 다시 열어
    // 망가진 파일을 남겨두는 대신 실패를 보고합니다
    Book.VerifyEncryptedSave := True;
    if Book.SaveAsEncryptedAgile('payroll-2026-10.xlsx', PasswordFromVault) <> 1 then
      raise Exception.Create('Encrypted save failed or did not verify');
  finally
    Book.Free;
  end;
end;VerifyEncryptedSave가 설정되면 저장은 새 파일을 같은 비밀번호로 다시 엽니다. 검증된 저장은 이미 HMAC 검사를 한 번 통과한 상태입니다. 두 16바이트 솔트, 검증기 입력, 32바이트 패키지 키, 64바이트 HMAC 키, 이 무작위 재료는 운영체제 CSPRNG(Windows에서는 CryptGenRandom)에서 나옵니다. 그 소스가 제공하지 못하면 Agile 작성기는 시간 기반 시드 생성기로 폴백하는 대신 예외를 일으킵니다. 이 바이트들은 솔트와 AES 키가 됩니다. 예측 가능한 폴백은 암호화된 것처럼 보이고 모든 기능 테스트를 통과하지만 아무것도 보호하지 않는 파일을 만들어 냅니다. 이런 상황에서는 저장 실패가 더 나은 결과입니다
파일에 dataIntegrity 블록이 없으면 어떻게 되나?
파일은 정상적으로 열립니다. 유통되는 Agile 암호화 통합 문서 상당수는 dataIntegrity를 생략하는 작성기에서 나오며, 이런 파일을 거부하면 막는 것보다 훨씬 많은 정당한 작업을 깨뜨립니다. HotXLS는 encryptedHmacKey와 encryptedHmacValue가 모두 비어 있지 않고 16바이트 정렬된 값으로 디코딩될 때만 블록이 존재한다고 취급합니다. 그 외에는 검증을 건너뛰고 비밀번호 검사 후 복호화를 진행합니다
이 호환성 결정에는 위협 모델에 적어 넣을 만한 보안 결과가 따라옵니다. dataIntegrity 요소는 EncryptionInfo 스트림 안에 있으며, 자신이 담는 MAC이 커버하는 바이트의 바깥에 있습니다. 그래서 누락된 블록은 공격자가 삭제한 블록과 정확히 똑같이 보입니다. 파이프라인의 양 끝을 모두 통제하고 모든 생산자가 SaveAsEncryptedAgile을 쓴다면, 누락된 블록을 애플리케이션 수준의 정책 실패로 취급하십시오. 열기 호출은 검증이 실행되었는지 보고하지 않으므로, 이 규칙을 강제하려면 파일을 넘기기 전에 복합 파일 리더로 EncryptionInfo XML을 직접 읽어야 합니다. 바깥세상에서 오는 파일이라면 이 검사를 있는 그대로 읽으십시오. 블록이 있을 때는 강한 신호이고, 없을 때는 아무 신호도 아닙니다
OnPassword 재시도 루프와 변조된 파일
평범한 Open(FileName, Password) 오버로드도 Standard와 Agile 패키지를 복호화하며, OpenEncrypted에는 없는 재시도 계약을 얹습니다. 결과가 "wrong password"이고 OnPassword가 할당되어 있으면 통합 문서는 핸들러를 호출하고, 핸들러는 다른 비밀번호를 공급하고 Retry를 True로 설정할 수 있습니다. 루프는 핸들러 호출 세 번 뒤에 멈춥니다. HMAC 불일치가 같은 "wrong password" 결과를 만들어 내므로, 단순히 재프롬프트하는 핸들러는 변조된 패키지에 대해 최대 세 번 호출되고 모든 시도가 실패한 뒤 루프는 incorrect-password 메시지로 끝납니다. 올바른 비밀번호는 HMAC에서 막히고, 그 외의 모든 비밀번호는 검증기에서 막힙니다
procedure TIntakeForm.BookPassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
begin
  // HMAC이 일치하지 않은 패키지에도 여기로 도달합니다.
  // 재프롬프트로는 그 사례를 고칠 수 없으므로 폴백 키를 한 번 제안하고
  // 다음 실패는 오류로 드러나게 둡니다
  Inc(FPasswordCalls);
  Retry := (FPasswordCalls = 1) and FetchFallbackKey(PassWord); // 여러분 자신의 함수
end;

// 연결
FPasswordCalls := 0;
Book.OnPassword := BookPassword;
Book.Open('incoming.xlsx', PasswordFromVault);
무인 수집 경로라면 OnPassword를 할당하지 않은 채 OpenEncrypted를 호출하십시오. 그러면 첫 실패가 곧바로 예외로 이어지고, 격리 로그에는 재시도 폭주 대신 파일당 사건 하나가 기록됩니다
수정 암호는 조율이지 보호가 아니다
고전적인 XLS 통합 문서는 암호화와 흔히 혼동되는 별개의 메커니즘을 지원합니다. Excel의 "password to modify" 프롬프트 뒤에 있는 쓰기 예약입니다. HotXLS는 이를 IXLSWorkbook에서 SetModifyPassword로 노출하는데, 이 메서드는 비밀번호와 읽기 전용 권장 플래그, 예약한 사용자 이름을 받고 상태는 IsWriteReserved 프로퍼티로 보고합니다. 빈 비밀번호를 넘기면 예약이 해제되고 별개의 WRITEACCESS 사용자 이름은 그대로 유지됩니다
레코드 배치는 짧습니다. FILESHARING은 읽기 전용 권장 플래그, 레거시 16비트 비밀번호 해시, 비압축 BIFF8 유니코드 문자열인 사용자 이름을 담습니다. 저장 시 HotXLS는 예약이 존재하는 한 비어 있는 WRITEPROT 마커를 WRITEACCESS와 FILESHARING 앞에 배치하는데, 이것이 Excel이 기대하는 File Protection Block 순서입니다. Excel이 직접 기록한 예약도 같은 경로를 통한 HotXLS 왕복에서 살아남습니다. 이 레코드들은 BIFF8 xlExcel97 형식에만 기록됩니다
var
  Book: IXLSWorkbook;   // 인터페이스 참조 카운트: Free 불필요
begin
  Book := TXLSWorkbook.Create;
  if Book.Open('shared-model.xls') = 1 then
  begin
    // 읽기 전용 권장, 리포팅 서비스가 예약
    Book.SetModifyPassword('edit-me', True, 'Reporting Service');
    if Book.IsWriteReserved then
      Book.SaveAs('shared-model.xls', xlExcel97);
  end;
end;
16비트 해시는 체크섬이며, 쓰기 예약 아래의 시트 데이터는 전혀 암호화되어 있지 않습니다. 다른 어떤 도구로도 모든 셀을 읽을 수 있습니다. 이 기능이 하는 일은 Excel에서 다음 사람에게 누군가 이 파일을 자기 것으로 여기며 편집하겠다고 알려 주는 것이고, XLSX 시트 보호와 허용 옵션에서 다루는 시트 수준 통제와 같은 부류입니다. 기밀성은 AES로 보호되는 XLSX 출력에서 설명하는 암호화 저장 경로에서 나오며, 컨테이너 수준 검사는 그보다 체인 앞쪽에 자리합니다. 평범한 패키지의 ZIP 구조는 어떤 통합 문서 로직보다 먼저 파싱되기 때문입니다. 신뢰할 수 없는 XLSX에 대한 ZIP EOCD 검증에서 그 실패 양상들을 다룹니다
HotXLS는 Excel 설치 없이 Delphi와 C++Builder에서 XLS, XLSX, ODS를 읽고 쓰며, Standard와 Agile 암호화 코드는 [MS-OFFCRYPTO]에 따라 Pascal로 작성되었습니다. OpenEncrypted, SaveAsEncryptedAgile, SetModifyPassword의 전체 메서드 레퍼런스는 HotXLS Delphi 스프레드시트 컴포넌트 페이지에 있습니다