P-256 鍵は SHA-512 ダイジェストに署名でき、数学は異を唱えません。ECDSA はハッシュを最左 256 ビットへ切り詰め、署名は検証を通り、CMS ベリファイアは署名値を完全なものと報告します。楕円曲線と EdDSA 署名を PDF に持ち込んだ PDF 2.0 拡張の ISO/TS 32002 は、その組み合わせを許しません。各曲線を、それが運べるダイジェスト幅に結び付けているからです。同じ署名付き請求書が、あるマシンの暗号検査は通し、PDF 2.0 のアルゴリズムプロファイルを適用するバリデータでは失敗する、ということが起こり得ます。そして両方の判定は、それぞれが問うた問いについては正しいのです
ISO/TS 32002 が受け入れる曲線とダイジェストの組み合わせ
ISO/TS 32002 は 6 つの ECDSA 曲線と 2 つの EdDSA 方式を受け入れます。PDFium Component はすべての PDF 署名をこのプロファイルと照らし、判定を TPadesSignatureValidation.AlgorithmPolicyStatus で報告します。鍵は署名者証明書の中の曲線 OID です。NIST 曲線は厳格で、ダイジェストは SHA-2 か SHA-3 ファミリーのいずれかから、曲線と同じビット幅でなければなりません。Brainpool r1 曲線は緩く、自分の幅かそれより広いものを受け入れます:
- P-256(
1.2.840.10045.3.1.7): SHA-256 か SHA3-256 のみ - P-384(
1.3.132.0.34): SHA-384 か SHA3-384 のみ - P-521(
1.3.132.0.35): SHA-512 か SHA3-512 のみ - brainpoolP256r1(
1.3.36.3.3.2.8.1.1.7): 256 から 512 ビットの任意の SHA-2 か SHA-3 ダイジェスト - brainpoolP384r1(
1.3.36.3.3.2.8.1.1.11): 384 か 512 ビットの SHA-2 / SHA-3 - brainpoolP512r1(
1.3.36.3.3.2.8.1.1.13): SHA-512 か SHA3-512 のみ
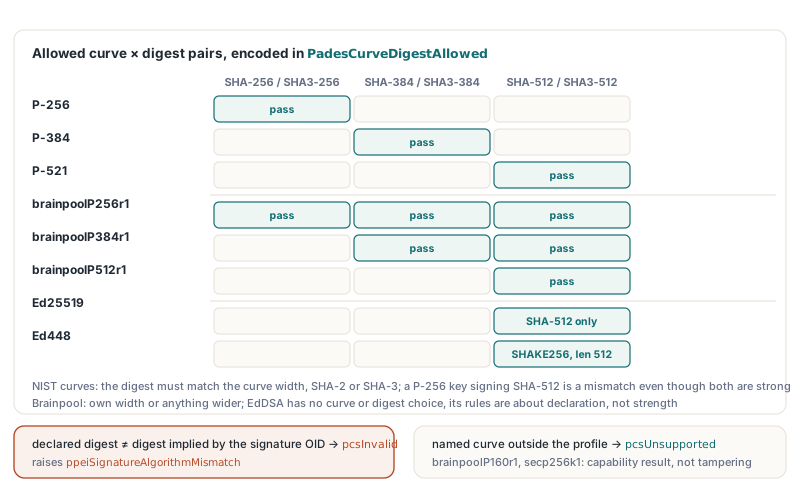
この非対称性は、1 つのダイジェストを選んでどの鍵にも使い回す署名ツールを捕まえます。どこでも SHA-512 は慎重な選択に見え、brainpoolP256r1 の上では実際に受け入れられます。P-256 の上では、同じ設定が pcsInvalid を生みます。曲線はプロファイルにあり、ダイジェストは強く、それでも組み合わせが表の外にいるのです。プロファイルが決して名指さない曲線上の鍵、たとえば brainpoolP160r1(1.3.36.3.3.2.8.1.1.1)や secp256k1(1.3.132.0.10)は、別の括りに入ります。宣言されたダイジェストと署名アルゴリズムが一致している限り、pcsUnsupported を得ます
EdDSA に選択肢はなく、符号化規則だけがある
Ed25519 と Ed448 には曲線パラメータもダイジェスト選択肢もないので、PDFium Component がそれらに適用する規則はすべて、CMS がアルゴリズムをどう宣言するかに関するものです。RFC 8419 がダイジェストを固定します。Ed25519 の SignerInfo は、パラメータフィールドを欠いた SHA-512(2.16.840.1.101.3.4.2.3)を自分の digestAlgorithm として宣言します。signed 属性を運ぶ Ed448 の SignerInfo(すべての PAdES 署名がそうですが)は、ちょうど 512 の INTEGER パラメータ付きの id-shake256-len(2.16.840.1.101.3.4.2.18)を宣言します。RFC 8410 はさらに、署名の AlgorithmIdentifier(Ed25519 は 1.3.101.112、Ed448 は 1.3.101.113)と証明書の公開鍵 AlgorithmIdentifier が、パラメータをまったく運ばないことを加えます
多くの ASN.1 エンコーダーは、RSA 識別子には昔から NULL が付いていたことで、すべてのアルゴリズム OID に明示的な NULL を付け足します。そして誰かが既存の署名経路に Ed25519 を後付けするとき、その癖は生き残ります。鍵は正しい。署名値も正しい。符号化が違うのです。PDFium Component は、どちらかの識別子にパラメータフィールドがあるとき、Ed25519 のダイジェストがパラメータなしの SHA-512 以外のとき、Ed448 のダイジェストが 512 の id-shake256-len でないときに pcsInvalid を返します。鍵 OID がもう片方の EdDSA 方式や、まったく別のアルゴリズムに属する証明書も pcsInvalid を生みます
CMS からアルゴリズムトリプルを読み出す
PDFium エンジンは署名辞書を読みますが、その公開 API は CMS を検証せず、署名者証明書の曲線も公開しません。だから PDFium の上に築かれた PAdES 検査レイヤーが、CMS の SignedData(RFC 5652)を自分でパースします。InspectPadesSignatureAlgorithm は最初の SignerInfo の digestAlgorithm と signatureAlgorithm を読み、certificates セットの中で署名者証明書を突き止め、その SubjectPublicKeyInfo から鍵アルゴリズムと曲線を読みます。ダイジェスト、署名アルゴリズム、鍵と曲線。この 3 つの値こそ、ポリシーが判定するものです
CMS の証明書セットは順序を持たず、通常は署名者証明書の隣に発行 CA を保持します。両方が違う曲線の EC 鍵であり得るので、最初の EC 証明書を採るやり方は、CA が署名者の使った曲線を勝手に決めてしまうことになります。PDFium Component は issuerAndSerialNumber からの発行者とシリアル番号をバイト単位で照合し、最大 64 個の証明書を調べ、セットがちょうど 1 個のパース可能な証明書しか持たないときに限り「そこにある唯一の証明書」へフォールバックします。それ以外の結果は、レコードの鍵フィールドを空のまま残します
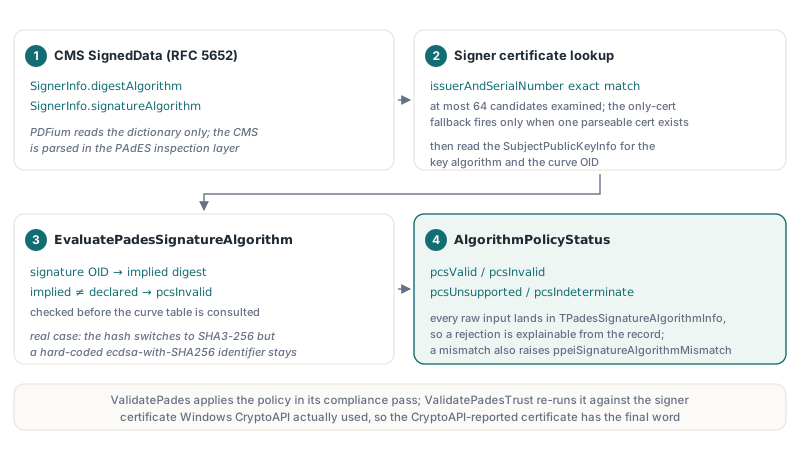
TPdf.ValidatePades は準拠パスの中でポリシーを実行します。まず CMS の中で見つかった証明書に対してです。それから、プラットフォーム用の CMS ベリファイアで署名を検証します。Windows では既定で Windows CryptoAPI、あるいは ConfigureSslCmsVerifier や ConfigureKeychainCmsVerifier で登録された OpenSSL や macOS Keychain のベリファイアです。ベリファイアが実際に使った証明書を報告してくるとき、ポリシーはその証明書の上でもう一度走り、その結果が最初のものを置き換えます。Enterprise 版の TPdf.ValidatePadesTrust は同じ順序に従いながら、チェーンの構築と、要求された場合の失効確認も行います。生の入力は TPadesSignatureAlgorithmInfo に落ち着きます。この一覧はファイルの中のすべての署名についてそれを表示します:
uses
  PDFium, FPdfPades;

const
  StatusNames: array[TPadesCryptoStatus] of string =
    ('not checked', 'valid', 'invalid', 'unsupported', 'indeterminate');

var
  Pdf: TPdf;
  R: TPadesValidationResult;
  A: TPadesSignatureAlgorithmInfo;
  I: Integer;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'invoice-ecdsa-signed.pdf';
    Pdf.Active := True;
    R := Pdf.ValidatePades;
    for I := 0 to Length(R.Signatures) - 1 do
    begin
      A := R.Signatures[I].AlgorithmInfo;
      Writeln('Signature ', I);
      Writeln('  digestAlgorithm    : ', string(A.DigestAlgorithmOid),
        '  params=', A.DigestParametersPresent, ' bits=', A.DigestParameterBits);
      Writeln('  signatureAlgorithm : ', string(A.SignatureAlgorithmOid),
        '  params=', A.SignatureParametersPresent);
      Writeln('  public key / curve : ', string(A.PublicKeyAlgorithmOid),
        ' / ', string(A.CurveOid),
        '  namedCurve=', A.PublicKeyParametersAreNamedCurve);
      Writeln('  policy             : ',
        StatusNames[R.Signatures[I].AlgorithmPolicyStatus]);
    end;
    if ppeiSignatureAlgorithmMismatch in R.Issues then
      Writeln('At least one signature violates the ISO/TS 32002 profile');
  finally
    Pdf.Free;
  end;
end;
これらのフラグは、誰かが ASN.1 ダンプを開く前に、たいてい拒否の説明になります。DigestParameterBits は Ed448 の長さを示し、SignatureParametersPresent は迷い込んだ NULL を露わにし、PublicKeyParametersAreNamedCurve は次の節で論じる曲線符号化をカバーします。空の PublicKeyAlgorithmOid は、署名者証明書が最後まで突き止められなかったことを意味します
SHA3-256 の P-256 署名がポリシーに失敗するのはなぜか
CMS の digestAlgorithm が SHA3-256 を告げているのに signatureAlgorithm が ecdsa-with-SHA256 を告げているとき、SHA3-256 の P-256 署名は常に失敗します。半分ずつならどちらも P-256 に対して受け入れ可能です。一緒になると、どのハッシュに署名したかについて食い違うのです。EvaluatePadesSignatureAlgorithm は、ecdsa-with-SHA256 から ecdsa-with-SHA3-512 までの各 ECDSA 署名 OID を、それが含意するダイジェストへ写像し、宣言された digestAlgorithm と比較して、曲線表を見る前にどんな差異でも pcsInvalid を返します。ハッシュを SHA3-256 へ動かしながらハードコードされた署名識別子を残す署名ツールは、正確にこのファイルを生み出します。そして準拠したバリデータには、それを読む一貫した方法がありません
EvaluatePadesSignatureAlgorithm は公開され、素のレコードを受け取るので、PDF を組み立てずともユニットテストでマトリクスを固定できます。下の Assert 呼び出しはあなた自身のテスト検査です:
var
  Info: TPadesSignatureAlgorithmInfo;
begin
  Info := Default(TPadesSignatureAlgorithmInfo);
  Info.Family := psafEcdsa;
  Info.PublicKeyAlgorithmOid := '1.2.840.10045.2.1';       // id-ecPublicKey
  Info.PublicKeyParametersPresent := True;
  Info.PublicKeyParametersAreNamedCurve := True;
  Info.CurveOid := '1.2.840.10045.3.1.7';                  // P-256
  Info.DigestAlgorithmOid := '2.16.840.1.101.3.4.2.8';     // SHA3-256
  Info.SignatureAlgorithmOid := '2.16.840.1.101.3.4.3.10'; // ecdsa-with-SHA3-256
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsValid);

  Info.SignatureAlgorithmOid := '1.2.840.10045.4.3.2';     // ecdsa-with-SHA256
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);  // ダイジェストの不一致

  Info.DigestAlgorithmOid := '2.16.840.1.101.3.4.2.3';     // SHA-512
  Info.SignatureAlgorithmOid := '1.2.840.10045.4.3.4';     // ecdsa-with-SHA512
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);  // 整合するが、P-256 には不可

  Info.CurveOid := '1.3.36.3.3.2.8.1.1.1';                 // brainpoolP160r1
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsUnsupported); // プロファイル外の曲線

  Info.CurveOid := '1.2.840.10045.3.1.7';
  Info.PublicKeyParametersAreNamedCurve := False;          // 明示的な曲線パラメータ
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsInvalid);

  Info.PublicKeyAlgorithmOid := '';                        // 署名者証明書が見つからない
  Assert(EvaluatePadesSignatureAlgorithm(Info) = pcsIndeterminate);
end;
5 つ目のケースは、証明書が曲線をどう符号化するかに関するものです。RFC 5480 §2.1.1 は ECParameters を、名前付き曲線 OID、暗黙曲線(NULL)、完全な明示的パラメータセットのどれにもできます。そして同じ節が PKIX 証明書を名前付きの形に制限します。PDFium Component は、パラメータを欠くか、暗黙か、明示かの id-ecPublicKey 証明書に対して pcsInvalid を返します。明示的パラメータは素数、係数、基底点を書き並べ、攻撃者が標準の曲線に似せただけの曲線を記述することを許します。それを受け入れる検査器は、ほかの何かを信頼する前に、数字が名前付き曲線に一致すると証明しなければならなくなるでしょう
無効、未対応、不定は 3 つの異なる答え
AlgorithmPolicyStatus の 3 つの非 valid 値は異なる意味を運び、それらを 1 つの「失敗」括りに潰すと、監査人が必要とする情報が捨てられます。pcsInvalid は、認識されたアルゴリズムの組み合わせが不正形式か不一致であることを意味します。TPadesValidationResult.Issues に ppeiSignatureAlgorithmMismatch を加え、集約の IntegrityStatus を pcsInvalid へ追い込みます。だから CMS の署名値が検査を通っていても、IsCryptographicallyValid は False を返します
pcsUnsupported は、曲線かダイジェストがプロファイルの名指すものの外にいることを意味します。それは能力の結果であり、IntegrityStatus には手を触れません。pcsIndeterminate は、PDFium Component が推測を拒んだことを意味します。署名者証明書を突き止められなかった(典型的には、複数の候補と issuerAndSerialNumber の正確な一致がない証明書セット)、あるいは SignerInfo をアルゴリズムを読めるところまでパースできなかったのです。RSA 側では、同じ値が、現在のスイートが新しい検証ではもう受け入れないダイジェストを印付けします。最終節で扱います
EdDSA は、ポリシーステータスと暗号ステータスが別々のフィールドに住む理由を示します。CMS ベリファイアが Ed25519 や Ed448 を検査できないシステムでは、CmsSignatureStatus は pcsUnsupported で返ってくる一方、AlgorithmPolicyStatus は CMS の中で見つかった証明書から計算されて、それでも pcsValid でいられます。符号化は正しかった。欠けていたのはベリファイアだけです。2 つを統合すると、整形式の署名を壊れていると呼ぶか、未検査の署名を良しと呼ぶかの選択を迫られます
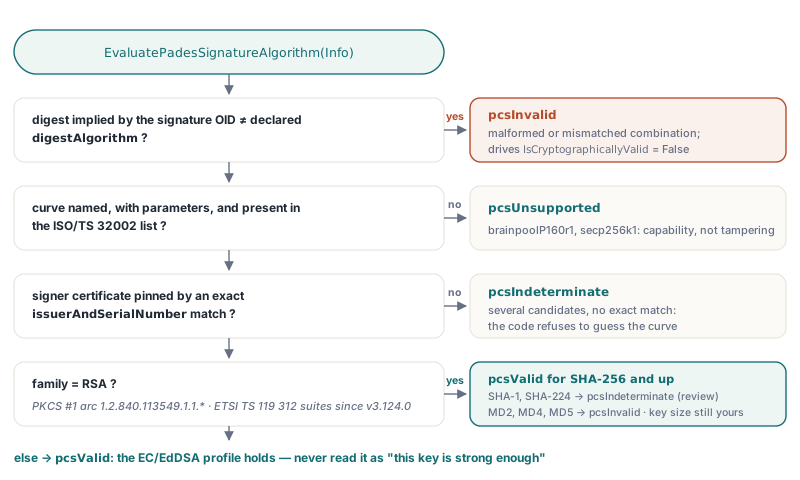
取り込みパイプラインでは、pcsInvalid でのみ自動拒否し、それ以外では拒否しません。pcsUnsupported を拒否として扱うと、ポリシーが決して列挙しなかった曲線が改ざんの容疑に変わり、送信者には決して壊れていなかったものを直す方法がありません。未対応と不定の結果は、AlgorithmInfo の OID を添えて人間へ回してください:
var
  Pdf: TPdf;
  Options: TPadesTrustValidationOptions;
  R: TPadesValidationResult;
  S: TPadesSignatureValidation;
  I: Integer;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'invoice-ecdsa-signed.pdf';
    Pdf.Active := True;
    Options := TPadesTrustValidationOptions.Default; // オフライン、失効確認なし
    R := Pdf.ValidatePadesTrust(Options);
    for I := 0 to Length(R.Signatures) - 1 do
    begin
      S := R.Signatures[I];
      if S.IsDocumentTimeStamp then
        Continue;
      case S.AlgorithmPolicyStatus of
        pcsInvalid:       Writeln(I, ': reject, algorithm combination is invalid');
        pcsUnsupported:   Writeln(I, ': manual review, algorithm outside the profile: ',
                            string(S.AlgorithmInfo.SignatureAlgorithmOid), ' / ',
                            string(S.AlgorithmInfo.CurveOid));
        pcsIndeterminate: Writeln(I, ': manual review, signer not identified or digest no longer accepted');
        pcsValid:
          if S.AlgorithmInfo.Family = psafRsa then
            Writeln(I, ': RSA digest suite accepted, check key size yourself')
          else
            Writeln(I, ': EC/EdDSA profile satisfied');
      end;
      if (S.CmsSignatureStatus = pcsUnsupported) and
         (S.AlgorithmPolicyStatus = pcsValid) then
        Writeln(I, ': encoding conforms, but no verifier here can check this algorithm');
    end;
    Writeln('Cryptographically valid: ', R.IsCryptographicallyValid);
  finally
    Pdf.Free;
  end;
end;
拒否がこの検査ではなく Adobe Acrobat や DSS ベースのバリデータから来るなら、バリデータが PAdES 署名を拒否する理由のガイドが、ByteRange の隙間から不正な /M 署名時刻まで、他のよくある原因を順に歩みます
pcsValid は何をあなたに残すのか
AlgorithmPolicyStatus = pcsValid が保証するのはアルゴリズムプロファイルだけです。ECDSA と EdDSA には、承認された曲線に整合し正しく符号化されたダイジェスト、RSA には現在のスイートからのダイジェスト。それ以上ではありません。RSA 署名に対して EvaluatePadesSignatureAlgorithm は ETSI TS 119 312 のスイートを適用します。MD2、MD4、MD5 は pcsInvalid です。SHA-1 と 112 ビットのダイジェスト(SHA-224、SHA-512/224、SHA3-224)は pcsIndeterminate です。EN 319 102-1 が、アルゴリズムはもう信頼できないと見なされ、より早い存在の証明も評価されなかったときに使う帰結で、SHA-1 署名は完全性の結果を保ち、レビューへ回ります。署名 OID が固定するダイジェストと digestAlgorithm が違う場合(SHA-1 ダイジェストの上の sha256WithRSAEncryption など)は pcsInvalid で、非 RSA の署名者鍵の上の RSA 署名アルゴリズムも同じです。署名者証明書の欠落は pcsIndeterminate を与え、未知のダイジェストや PKCS #1 アークの非署名 OID は pcsUnsupported を与えます
RSASSA-PSS 署名にはその上にパラメータ検査が付きます。PSS パラメータは存在し整形式でなければならず、そのハッシュは宣言された digestAlgorithm と等しくなければならず、trailer フィールドは 1 でなければならず、PSS 制限付きの証明書鍵はそれらに一致しなければなりません。RFC 4055 RSASSA-PSS-params の記事が、署名側でそれらのパラメータがどう符号化されるかを扱います。係数長はポリシーの外なので、3072 ビットの下限を望むアプリケーションは自分で強制します。digestAlgorithm の中の SHA-1 や MD5 は、別個の ppeiBadDigestAlgorithm 問題も上げます。signed 属性が RFC 6211 の cms-algorithm-protection 属性を運ぶとき、その 2 つの識別子は SignerInfo の値とバイト単位で比較され、差異は ppeiCmsAlgorithmProtectionMismatch を上げて完全性に失敗します。VerifyCmsAlgorithmProtection は生の CMS blob の上でその比較を実行します
署名の数学、証明書チェーン、失効は、CMS ベリファイアから来る CmsSignatureStatus、CertificateTrustStatus、RevocationStatus の領分です。pcsValid は「アルゴリズムプロファイルは成立している」と読み、決して「この鍵は十分に強い」と読まないでください。署名付き請求書、契約、アーカイブパッケージを受け付ける Delphi アプリケーションでは、設定全体は数行に収まります。ValidatePadesTrust を実行し、ppeiSignatureAlgorithmMismatch で拒否し、pcsUnsupported と pcsIndeterminate をレビュアーへ回し、自分の RSA 鍵長の下限を適用します
これらの検査を実行する同じライブラリは PAdES 署名も生成するので、チームは P-384 や Ed25519 で署名し、その出力が顧客に届く前に ISO/TS 32002 プロファイルを満たすことを確認できます。エディション、プラットフォーム対応、署名パイプラインは、PDFium Component for Delphi and Lazarus の製品ページに記述されています