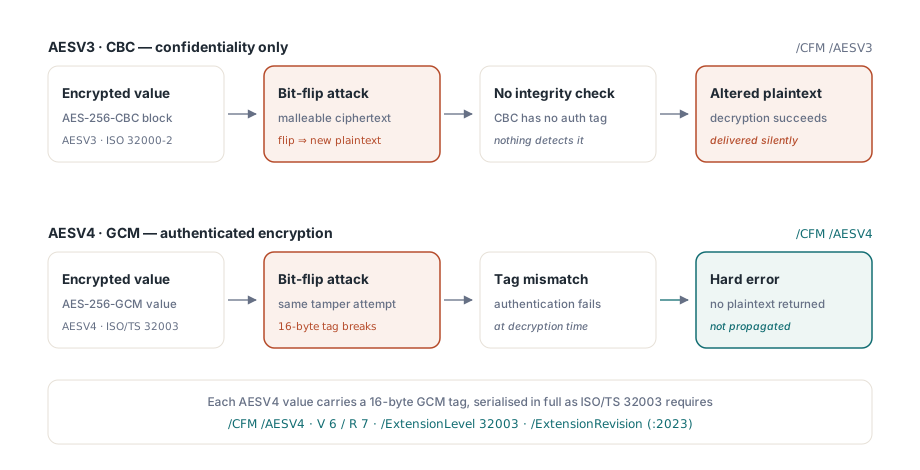
先頭16バイト、つまりCBC初期化ベクトルのある部分の1ビットを反転しても、AES-256で暗号化されたPDF文字列は正しいパスワードで復号できてしまいます。返ってくる平文は元のものとちょうど1ビットだけ、反転したのと同じ位置で異なります。CBCの仕組みです。IVは最初の平文ブロックへXORされるため、鍵を知らなくてもファイルを編集できる者は、暗号化されたすべての文字列の先頭16バイトを思いどおりに操れます。ISO/TS 32003はこれにGCMモードのAES-256(暗号フィルタ方式AESV4、セキュリティハンドラリビジョン7)で答えます。暗号化されたすべての値が16バイトの認証タグを運び、1バイトでも変われば復号はその場で失敗します
AESV3-CBCと比べてGCMが変えるもの
GCMは機密性に認証を加えます。ISO 32000-2のAES-256-CBC方式であるAESV3は、パスワードなしではコンテンツを読めなくしますが、改変に気付く手段を持ちません。IVの1ビット反転は最初の平文ブロックの対応するビットを変えます。それ以外の場所の1ビット反転は、1つの16バイトブロックを乱し、その次のブロックの同じビットを反転させます。どちらもエラーを生まず、復号器は出てきたものを何でも返します
PDFium Componentは同じオブジェクト走査を通じて両方の形式を書き出しますが、ディスク上のバイトには違いが現れます。AESV3の文字列やストリームは、ランダムな16バイトIVの後にPKCS#7パディング付き暗号文を並べた形で保存されます。AESV4の値は12-byte IV || ciphertext || 16-byte tagという形で、パディングも追加認証データも空なので、暗号文は平文とちょうど同じ長さになり、すべての値が28バイトずつ増えます。タグは完全な形で直列化されます。読み込み側では、DecryptAesGcmDocumentBytesが文字列とストリームごとにタグを再計算し、最初の不一致でAESV4 stream authentication failedのようなエラーとともに停止します。部分的に復号された出力を返すことはありません
IVはオブジェクトごとのランダムではありません。ライターはドキュメントごとに1度ランダムな64ビット接頭辞を引き、すべてのリテラル文字列、16進文字列、ストリーム辞書文字列、ストリーム本体が共有する32ビットのビッグエンディアンカウンタを後に付けます。GCMは同じIVが1つの鍵の下で2度使われると破綻するため、一意性を証明しやすいカウンタが、確率でしか担保できない独立したランダム引きに勝ります。もし1つのドキュメントが約42.9億個を超える暗号化済み値を必要とするようなことがあれば、ライターは周回する代わりにAESV4 IV counter exhaustedを上げます
DelphiからPDF MAC付きのR7ファイルを書き込む
TPdf.SaveAsEncryptedはFPdfEncryptユニットのTPdfEncryptOptionsレコードを受け取ります。RevisionをerR7にするとAESV4-GCMが選ばれ、EnableIntegrityProtectionを設定すると独立したPDF MACが加わります。リビジョンは毎回明示的に設定してください。TPdfEncryptOptions.DefaultはerR5、全権限許可、メタデータ暗号化あり、整合性保護なしを返すため、その行を忘れたコードは3方式のうち最も古いものを掴みます
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // ここでは Revision = erR5
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 Table 22。bit 3(印刷)と bit 12(高品質印刷)をクリア
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 の AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // ISO/TS 32004 のスタンドアロン MAC

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;出力は完全なクラシック相互参照テーブルと%PDF-2.0ヘッダーを持つ再構築済みファイルです。Encrypt辞書は標準暗号フィルタに/CFM /AESV4を伴う/V 6 /R 7を読み、カタログには/ISO_配列が/ExtensionLevel 32003 /ExtensionRevision (:2023)と宣言する/Extensionsエントリが加わります。整合性保護を有効にすると、同じ配列が/ExtensionLevel 32004 /ExtensionRevision (:2024)も宣言し、Encrypt辞書は32バイトの/KDFSaltを運び、トレーラーは/AuthCode辞書で終わります。権限を読み戻せばもう1つの変化も見えます。MACを有効にすると、ライターは/Pと暗号化された/Permsコピーの両方でbit 13($1000)をクリアするため、そのビットについては渡した値がそのままでは戻ってきません
値ごとのタグに加えてファイル全体のMACが必要な理由
ISO/TS 32004がファイル全体に渡るMACを追加するのは、値ごとのタグだけでは値の並べ方について何も語れないからです。GCMタグは値を保護しますが、ファイル構造は暗号化された値でできているわけではありません。相互参照テーブル、オブジェクト番号、トレーラー、辞書キーはすべて平文のままです。パスワードを持たない者は1つの文字列やストリームを偽造できませんが、ページツリーを別のオブジェクト集合へ向けたり、オブジェクトを削ったり、同じ鍵で暗号化された同じファイルの以前のリビジョンから暗号化オブジェクトを継ぎ接ぎしたりするのを、暗号は何も止められません
ISO/TS 32004のトークンがこの層を覆います。ライターはトークンを/AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>へ置きます。バイト範囲はトークン自体を収めた16進文字列を除くファイルの全バイトをまたぎ、第2範囲はファイルの物理的な末尾で正確に終わらなければなりません。それらのバイトのダイジェストはSHA-256です。鍵の扱いは仕様の階層に従います。HKDF-SHA256がファイル暗号化鍵と/KDFSaltから鍵暗号化鍵を導出し、ランダムな256ビットのMAC鍵がAES Key Wrapでラップされ、トークン自体はHMAC-SHA256を使うCMS AuthenticatedData構造です。したがって読み手はトークンを検査するのにユーザーまたはオーナーのパスワードを要し、どちらも持たない者は検証に通るトークンを生成できません
MACはR7に縛られません。EnableIntegrityProtectionはerR5やerR6でも機能し、それらのファイルも%PDF-2.0ヘッダーと32004拡張エントリを得ます。新しいR7出力ではオンにしましょう。代償はトレーラー辞書1つ、カタログ拡張エントリ1つ、32バイトのソルトだけで、復号経路はトークンが存在すれば自動的に検証します
AESV4ファイルの読み戻しとトークンの検査
R7ファイルは通常のパスワードとロードの経路を通りません。理由は下のエンジンにあります。PDFiumの組み込み標準セキュリティハンドラはAESV2とAESV3を認識しそれらをCBCへマップしますが、GCM経路を持ちません。そこでPDFium ComponentはAESV4をPascalで復号します。DecryptAesGcmDocumentBytesがパスワードと/Permsを検査し、スタンドアロンMACがあれば検証し、すべての文字列とストリームを認証し、TPdf.LoadDocumentが開けるプレーンなPDFを返します
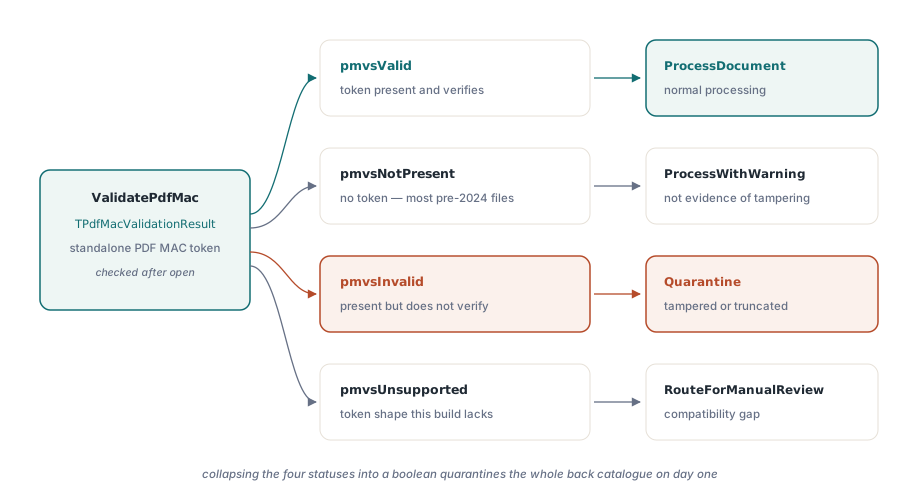
そのプレーンなコピーは/Encryptと/AuthCodeのエントリが取り除かれ、全オフセットが書き直されています。したがってMACの検査は、復号前の元のバイトに対して行うものです。復号済みコピーのロード後にPdf.ValidatePdfMacを呼ぶとpmvsNotPresentが返ります。コピーには本当にトークンがないからです。FPdfEncryptのValidateEncryptedDocumentMacは生のファイルバイトとパスワードを受け取り、同じTPdfMacValidationResultを返します
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // ディスク上に置かれたバイトのままトークンを検査する
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // 自分のロギングルーチン
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // Pdf.ValidatePdfMac はここでは pmvsNotPresent を報告する
    // 復号済みコピーは /AuthCode を運ばない
    ProcessDocument(Pdf);                       // 自分の処理
  finally
    Pdf.Free;
  end;
end;R5とR6のファイルはエンジンがネイティブに復号するため、コンポーネントレベルの呼び出しが機能します。いつもどおりPasswordとFileNameでロードし、それからTPdf.ValidatePdfMacを呼びます。ドキュメントのロード元がファイルでもバッファでもカスタムストリームでも、ロード元の元のバイトを読みます。ソースがまだ到着し終えていないプログレッシブダウンロードなら、完全なソースが必要だと告げるメッセージ付きのpmvsUnsupportedを返します
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // erR6 + MAC で書き出したもの
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
4つのステータス、4つの応答
TPdfMacValidationStatusをブール値へ潰すと、次に何をすべきかを決める部分が失われます。pmvsNotPresentは、トレーラーに/AuthCodeがまったくないことを意味します。ISO/TS 32004は2024年の文書でMACは任意のため、既存アーカイブの暗号化PDFの大半はここに落ちるはずで、隔離してしまうと初日にアーカイブが空になります。ログに取って続行しましょう
pmvsInvalidが指すのは改ざんだけではありません。このステータスは、検証に通らないトークン、ファイル末尾手前で止まるバイト範囲、PDF 2.0を宣言しないヘッダー、欠落または不正な32004拡張エントリ、そして誤ったパスワードで返ります。トークンを検査する鍵がパスワードから来るためです。攻撃と決めつける前にMessageTextを読んでください。アップロード中に切断されたファイルと、誰かが編集したファイルはどちらもここに落ちますが、どちらも処理を止めるべきものです
pmvsUnsupportedはもっと狭いです。コンポーネントが検査するのはスタンドアロントークン、つまり/MACLocation /Standalone形式です。ISO/TS 32004が同じく定義している署名に付くトークンはこのステータスを報告し、警報ではなく人が見るべきケースになります
読み手に応じたR5、R6、R7の選び方
TPdfEncryptionRevisionはerR5、erR6、erR7を用意し、選択は暗号技術よりも「誰がファイルを開くか」で決まります。R5はPDF 1.7の拡張として公開された最初のAES-256方式で、パスワードにSHA-256を1回通すだけのものです。ISO 32000-2はこれを非推奨にしています。R6はISO 32000-2で標準化された強化版の導出方式、§7.6.4.3のアルゴリズム2.Bで、SHA-256、SHA-384、SHA-512を繰り返し回します。R7は/U、/O、/UE、/OE、/Permsのためのパスワード導出をR6のままとり、文字列とストリームの暗号化方式だけを変えます
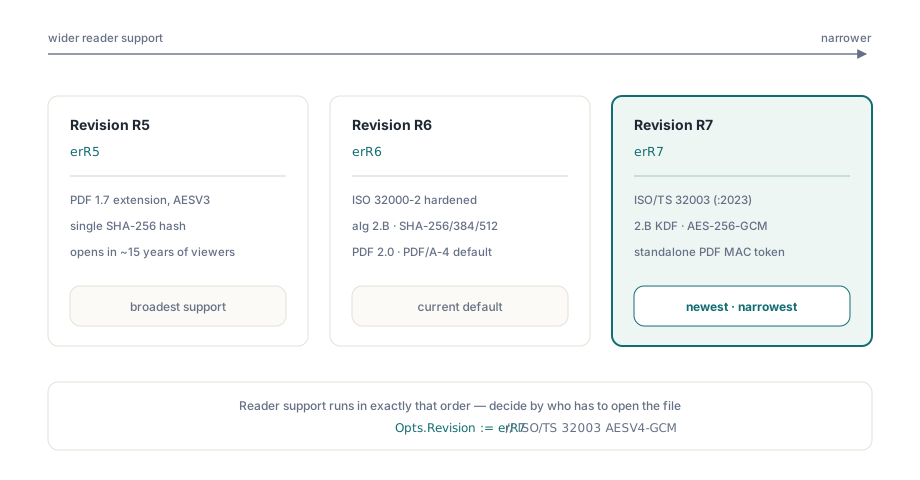
ビューアがR7を開くにはISO/TS 32003を実装していなければならず、AESV2とAESV3しか知らないエンジンはファイルを拒否します。読み手がすべて自分で管理するソフトウェアなら、内部パイプラインやこのコンポーネントを同じく使う記録管理システムなどでは、MAC付きのR7が用意されている中で最強の組み合わせです。未知のビューアを持つ受取人へ渡すファイルなら、R6が堅実な選択です。ISO 32000-2自体の一部であり、MACを足すこともできます。R5の出番は、既知のレガシー消費者が必要とする場所だけです。その判断は保存期間ポリシーの傍らに書き留めておく価値があります
権限フラグはリビジョンで変わりません。ISO 32000-1 Table 22の印刷やコピーを禁じる/Pビットは、準拠ビューアに尊重を求める要求であって、ユーザーパスワードを握る者は既に復号済みコンテンツを握っています。暗号化が誰が読めるかを決め、権限はその後で作者が何を求めたかを述べるのです
保護されたファイルへの追記と結果の確認
スタンドアロンMACはファイル末尾までの全バイトについての宣言なので、後に追記された増分更新は署名範囲の外に落ち、トークンを再計算せずに追記するツールは有効なファイルをpmvsInvalidへ変えます。コンポーネントの暗号化増分保存は、追記の前に既存トークンを検証し、それから新しいファイル末尾向けにバイト範囲とトークンを再計算します。新しいオブジェクトが既存のファイル鍵を再利用する方法を含む、暗号化ドキュメントへのリビジョン追加の規則は、暗号化PDFの増分更新にあります
保存のたびに、出力を受け取る側のやり方で開き直して確認しましょう。バイト列にValidateEncryptedDocumentMacを掛け、復号かロードをし、ヘッダーが期待するバージョンを宣言しているかを正確なPDFバージョン適合で述べた検査付きで確かめます。自分で書いていないドキュメント向けのより広い受け入れチェックリストは、PDFセキュリティリスクの監査にあります
これらの呼び出しの背後にあるAES-256、GCM、HKDF、キーラップ、CMSのコードはPascalで書かれコンポーネントにコンパイル済みです。外部の暗号化DLLは実行ファイルの隣に同梱されず、同じユニットがDelphiとLazarusの両方でビルドできます。オプションレコード、ステータス値、暗号化APIの残りは、PDFium Component for Delphi製品ページに一覧があります