パスワード保護された.xlsxのEncryptedPackageストリームで1バイト反転しても、正しいパスワードがあればAES-CBCは全体を復号してくれます。反転バイトを含む16バイトブロックはノイズに変わり、その後の平文ブロックでは同じビットがきれいに反転するだけです。暗号化だけでは、それが起きたことを知る由がありません。防御は[MS-OFFCRYPTO] §2.3.4.14のdataIntegrity要素にあります。保存された暗号文に対するHMACで、リーダーは1セグメントも復号する前に検査します
Agile暗号化は、Excelがパスワード保護ワークブックにデフォルトで書き出す方式で、反復SHA-512パスワードハッシュから導出した鍵によるCBCモードのAESで機密性を提供します。CBCは認証付きモードではないため、目の前の暗号文が書き込まれたときの暗号文と同じかどうかについて、暗号は何も語りません。改変されたパッケージは「普通は」後からZIPやdeflateのエラーとして爆発します。圧縮ストリームの破損はインフレーションを生き延びられないことがほとんどだからです。とはいえその「普通は」には相当な重みがあり、3層下のパーサーエラーは、誰かが経路上でファイルを編集したことを知る場所としては不適切です
改ざんされた暗号化ワークブックが復号できてしまう理由
改ざんされたワークブックが復号できてしまうのは、CBCがブロックを連鎖させるだけで、認証は一切しないからです。各暗号文ブロックは鍵で復号された後、前の暗号文ブロックとXORされます。つまりブロックnの変更は平文ブロックnを乱し、ブロックn+1では同じビットをそのまま反転させます。平文のレイアウトを知る者は、この2番目の効果を操れます。知らない者でも、下流のパーサーが気付くかどうか分からない形でデータを壊せます
[MS-OFFCRYPTO]は、この問題に暗号化バイト列の上で計算するMACで答えています。書き手はkeyDataのハッシュサイズ(SHA-512なら64バイト)に長さが一致するランダムなHMAC鍵を生成し、EncryptedPackageストリーム全体のHMACを計算し、両方の値をdataIntegrity要素にencryptedHmacKeyとencryptedHmacValueとして保存します。どちらもパッケージ鍵で暗号化され、IVはkeyDataソルトと仕様で定められた2つの固定ブロックキーから導出します。HMACは、セグメントの前の8バイトStreamSizeプレフィックスを含め、保存時のままのストリームをカバーするため、宣言された平文長すら、検知されずに改変することはできません
HotXLSがオープン時に検査する順序
HotXLSは、パスワードが証明された後、パッケージのセグメントを1つも復号する前に整合性検査を行います。TXLSXWorkbook.OpenEncryptedはまずStandard暗号化リーダーを試し、EncryptionInfoストリームがAgileシグネチャ(バージョン4.4)を持っていればAgileパイプラインが引き継ぎます。そのパイプラインは次のステップを順に実行します:
- ディスクリプタのソルトとスピン回数で反復パスワードハッシュを実行する。仕様の上限10,000,000を超える
spinCountは不正なディスクリプタとして扱われ、ハッシュ計算が始まる前に拒否されます - パスワード検証子を復号してハッシュし、保存された検証子ハッシュと比較する。ここでの不一致は誤ったパスワードを意味します
- 中間パッケージ鍵をアンラップし、続いて
dataIntegrity属性からHMAC鍵とHMAC値を復号します - EncryptedPackageのバイト列に対して、ファイルに置かれているままの形でHMACを計算し、保存された値と比較します
- 一致した後でのみ、4096バイトのセグメントを復号し、内側のZIPを通常のXLSXローダーに渡します
MACを暗号文の上で計算するのは、encrypt-then-MACという標準的な流儀です。改ざんされたパッケージは、攻撃者が制御するバイトがAES復号、インフレーション、XMLパーサーのどこにも届く前に拒否されます。この経路の2つの比較、検証子ハッシュとHMAC値は、最初の差異でリターンするのではなく、ダイジェスト全体の全バイトペアのXORをORで蓄積するため、応答時間から先頭の何バイトが一致したかは分かりません。ハッシュアルゴリズムはディスクリプタに従います。ExcelはSHA-512を宣言し、一部のサードパーティ書き手はSHA-256を宣言します。HMAC、IV、鍵導出は、keyDataとパスワード鍵暗号化ノードの言うとおりに切り替わります
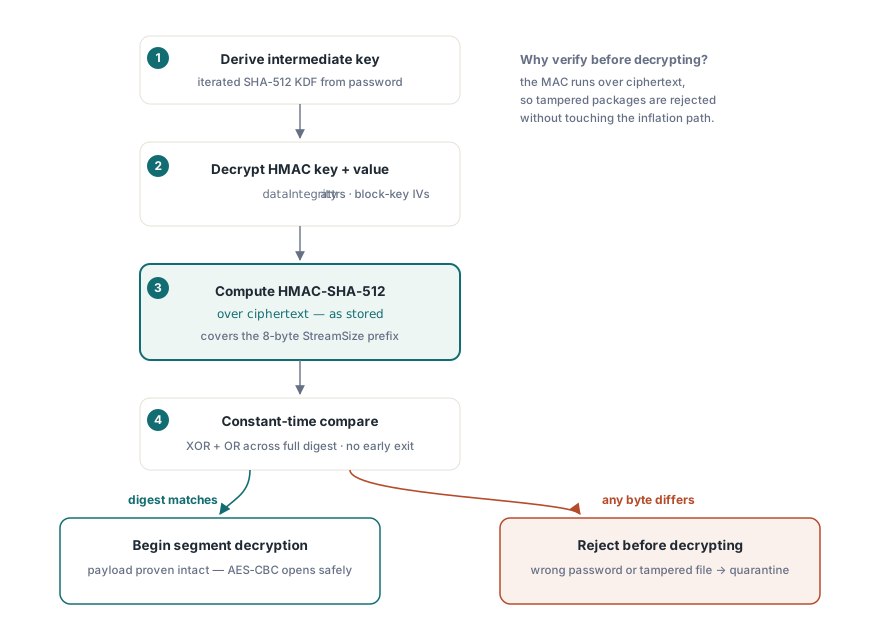
呼び出し側から見ると、整合性検査の失敗と誤ったパスワードは同じ出来事です。どちらもOpenEncryptedに「The supplied password is incorrect for this encrypted workbook.」というメッセージのEXlsxEncryptionNotImplementedを発生させます。StandardでもAgileでもないコンテナや、読めないCFBファイルは、別のメッセージで同じ例外クラスを発生させます。復号に成功したのに内側のワークブックの読み込みに失敗した場合だけが、1以外の戻り値で返ってきます
uses
  SysUtils, lxHandleX;

// 暗号化で届くことが求められるワークブックを開く
function OpenIntake(const FileName, Password: WideString): TXLSXWorkbook;
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    // OpenEncryptedは非暗号化ZIPに対して素のOpenへフォールバックする。
    // そのため暗号化を強制したいパイプラインは先に検査する必要がある
    if not Book.CanReadEncrypted(FileName) then
      raise Exception.Create('Not an encrypted package: ' + FileName);
    // 誤パスワードとHMAC不一致はどちらもEXlsxEncryptionNotImplementedを発生させる
    if Book.OpenEncrypted(FileName, Password) <> 1 then
      raise Exception.Create('Decrypted, but the inner workbook did not load');
    Result := Book;
  except
    Book.Free;
    raise;
  end;
end;

// 呼び出し側。QuarantineとProcessWorkbookは独自ルーチン
try
  Book := OpenIntake('incoming.xlsx', PasswordFromVault);
  try
    ProcessWorkbook(Book);
  finally
    Book.Free;
  end;
except
  on E: EXlsxEncryptionNotImplemented do
    Quarantine('incoming.xlsx', E.Message);
end;CanReadEncryptedによるガードは、見た目より重要です。OLE複合ファイルのシグネチャを検査していて、これがなければ、誰かが暗号化ワークブックを普通の.xlsxに差し替えても、OpenEncryptedは何事もなかったかのように読み込んでしまいます。リネームされたレガシー.xlsも同じシグネチャを持つため、ガードは通過し、OpenEncryptedの内側で非対応暗号化方式のメッセージとともに失敗します
ブロックを運ぶパッケージを書き出す
dataIntegrityブロックを生成する呼び出しはSaveAsEncryptedAgileです。ワークブックをメモリ上のXLSXへシリアライズし、スピン回数100,000のSHA-512鍵導出の下でAES-256-CBCにより暗号化し、完成したEncryptedPackageストリームのHMAC-SHA-512を計算し、暗号化済みHMACの2つのblobをディスクリプタに書き込みます。SaveAsEncryptedのほうはECMA-376 Standard Encryption(SHA-1鍵導出のAES-128)を書き出しますが、[MS-OFFCRYPTO]で定義されるStandardのEncryptionInfo構造には、整合性MACのためのスロットがそもそもありません。ネットワークを渡ったり共有ドライブに置かれたりするものには、Agileの書き手を使ってください。コード上の追加コストはゼロで、読み手が改ざんを検査できるのは2つのうちこちらだけです
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    BuildPayrollSheets(Book);        // ワークブックを埋める独自コード
    // 書き出したコンテナを復号パイプラインで開き直し、
    // 壊れたファイルを残す代わりに失敗を報告する
    Book.VerifyEncryptedSave := True;
    if Book.SaveAsEncryptedAgile('payroll-2026-10.xlsx', PasswordFromVault) <> 1 then
      raise Exception.Create('Encrypted save failed or did not verify');
  finally
    Book.Free;
  end;
end;VerifyEncryptedSaveを設定すると、保存は新しいファイルを同じパスワードでもう一度開くため、検証付きの保存はHMAC検査を1回通過済みです。ランダム素材、つまり2つの16バイトソルト、検証子の入力、32バイトのパッケージ鍵、64バイトのHMAC鍵は、OSのCSPRNG(WindowsではCryptGenRandom)から得ます。その供給源が届けられない場合、Agileの書き手は時刻シードの生成器へフォールバックせず、例外を発生させます。これらのバイトはソルトとAES鍵になります。予測可能なフォールバックは、暗号化されているように見え、あらゆる機能テストを通過し、何も保護しないファイルを生み出します。この場面では、保存の失敗のほうがましな結末です
dataIntegrityブロックを持たないファイルでは何が起こるのか
ファイルは普通に開きます。流通しているAgile暗号化ワークブックの多くは、dataIntegrityを省略する書き手から来ており、それらを拒否すれば、防げる攻撃より多くの正当な業務を壊します。HotXLSがブロックを存在と見なすのは、encryptedHmacKeyとencryptedHmacValueの両方が、空でなく16バイト境界に整列した値へデコードされるときだけです。それ以外の場合、検証はスキップされ、復号はパスワード検査の後に進みます
この互換性の選択には、脅威モデルに書き込んでおく価値のあるセキュリティ上の帰結があります。dataIntegrity要素はEncryptionInfoストリームの中にあり、そのMAC自身がカバーするバイト列の外側です。そのため、欠落したブロックは、攻撃者が削除したブロックとまったく同じに見えます。パイプラインの両端を自分で制御し、すべての生成側がSaveAsEncryptedAgileを使うなら、欠落ブロックはアプリケーションレベルのポリシー違反として扱います。オープン呼び出しは検証が走ったかどうかを報告しないため、この規則を強制するには、ファイルを引き渡す前に複合ファイルリーダーでEncryptionInfoのXMLを自分で読むしかありません。外部から来るファイルに対しては、この検査をあるがままに読みます。ブロックがあれば強いシグナルであり、なければまったくシグナルではない、ということです
OnPasswordのリトライループと改ざんファイル
素のOpen(FileName, Password)オーバーロードもStandardとAgileのパッケージを復号しますが、こちらにはOpenEncryptedにないリトライ契約が加わります。結果が「誤ったパスワード」でOnPasswordが割り当てられていると、ワークブックはハンドラを呼び出します。ハンドラは別のパスワードを供給してRetryをTrueに設定でき、ループは3回のハンドラ呼び出しで停止します。HMAC不一致も同じ「誤ったパスワード」の結果を生むため、単純に再プロンプトするだけのハンドラは、改ざんされたパッケージに対して3回まで呼ばれ、すべての試みが失敗し、ループは誤パスワードのメッセージで終わります。正しいパスワードはHMACで落ち、その他のパスワードは検証子で落ちます
procedure TIntakeForm.BookPassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
begin
  // HMACが一致しなかったパッケージでもここに届く。
  // 再プロンプトではそのケースを直せない。フォールバック鍵を1つだけ
  // 提示し、次の失敗はエラーとして表面化させる
  Inc(FPasswordCalls);
  Retry := (FPasswordCalls = 1) and FetchFallbackKey(PassWord); // 独自の関数
end;

// 接続
FPasswordCalls := 0;
Book.OnPassword := BookPassword;
Book.Open('incoming.xlsx', PasswordFromVault);無人の取り込みでは、OnPasswordを割り当てないままにしてOpenEncryptedを呼びます。最初の失敗が即座に例外となり、隔離ログにはリトライの連発ではなく、ファイルごとに1つのイベントが記録されます
変更パスワードは保護ではなく調整である
クラシックなXLSワークブックには、暗号化と混同されがちな別の仕組みがあります。Excelの「変更パスワード」プロンプトの背後にある書き込み予約です。HotXLSはこれをIXLSWorkbook上でSetModifyPasswordとして公開しています。パスワード、読み取り専用推奨フラグ、予約ユーザー名を受け取り、状態はIsWriteReservedプロパティで報告します。空のパスワードを渡すと予約は解除され、別個のWRITEACCESSユーザー名には手を付けません
レコードのレイアウトは短いものです。FILESHARINGが、読み取り専用推奨フラグ、レガシーな16ビットパスワードハッシュ、非圧縮BIFF8 Unicode文字列としてのユーザー名を運びます。保存時、HotXLSは予約が存在する場合に限り、空のWRITEPROTマーカーをWRITEACCESSとFILESHARINGの前に置きます。これはExcelが期待するFile Protection Blockの順序です。Excel自身が書き込んだ予約も、同じ経路でHotXLSのラウンドトリップを生き延びます。これらのレコードはBIFF8のxlExcel97形式に対してのみ書き込まれます
var
  Book: IXLSWorkbook;   // インターフェース参照カウント管理:Freeしないこと
begin
  Book := TXLSWorkbook.Create;
  if Book.Open('shared-model.xls') = 1 then
  begin
    // 読み取り専用を推奨、レポーティングサービスによる予約
    Book.SetModifyPassword('edit-me', True, 'Reporting Service');
    if Book.IsWriteReserved then
      Book.SaveAs('shared-model.xls', xlExcel97);
  end;
end;16ビットのハッシュはチェックサムであり、書き込み予約の下のシートデータはまったく暗号化されていません。他のどんなツールでも全セルを読めます。この機能がExcelの次の人に伝えるのは、誰かがこのファイルを自分が編集するものと考えている、ということです。XLSXシート保護と許可オプションで扱うシートレベルの制御と同じ範疇です。機密性はAES保護されたXLSX出力で説明する暗号化保存経路から得られます。コンテナレベルの検査はさらにチェーンの早い段階に属します。素のパッケージのZIP構造は、ワークブックのロジックが動く前にパースされるからです。信頼できないXLSXに対するZIP EOCD検証がそれらの失敗モードを扱います
HotXLSは、ExcelのインストールなしにDelphiと C++Builder からXLS、XLSX、ODSを読み書きでき、そのStandardおよびAgile暗号化コードは[MS-OFFCRYPTO]に基づきPascalで書かれています。OpenEncrypted、SaveAsEncryptedAgile、SetModifyPasswordの完全なメソッドリファレンスは、HotXLS Delphiスプレッドシートコンポーネントページにあります