Una stringa PDF cifrata AES-256 con un bit capovolto nei suoi primi 16 byte, la parte che contiene il vettore di inizializzazione CBC, si decifra comunque con la password giusta. Il plaintext che torna differisce dall'originale in esattamente un bit, nella stessa posizione di quello capovolto. È così che CBC funziona. L'IV è in XOR nel primo blocco di plaintext, quindi chi può modificare il file può dirigere i primi 16 byte di ogni stringa cifrata senza conoscere la chiave. ISO/TS 32003 risponde con AES-256 in modalità GCM (metodo crypt filter AESV4, revisione 7 del security handler). Ogni valore cifrato porta un tag di autenticazione di 16 byte, e un byte cambiato manda in fallimento la decifratura senza appello
Cosa cambia GCM rispetto ad AESV3-CBC
GCM aggiunge autenticazione alla confidenzialità. AESV3, lo schema AES-256-CBC di ISO 32000-2, tiene il contenuto illeggibile senza la password ma non ha modo di accorgersi di una modifica. Un bit capovolto nell'IV cambia il bit corrispondente del primo blocco di plaintext. Un bit capovolto altrove offusca un blocco da 16 byte e capovolge lo stesso bit nel blocco che segue. Nessuno dei due casi produce un errore, e il decodificatore restituisce ciò che è uscito
PDFium Component scrive entrambi i formati attraverso la stessa passata sugli oggetti, e i byte su disco mostrano la differenza. Una stringa o uno stream AESV3 è archiviato come un IV casuale di 16 byte seguito da ciphertext con padding PKCS#7. Un valore AESV4 è archiviato come 12-byte IV || ciphertext || 16-byte tag, senza padding e con additional authenticated data vuoto, quindi il ciphertext è lungo esattamente come il plaintext e ogni valore cresce di 28 byte. Il tag è serializzato per intero. Sul lato lettura, DecryptAesGcmDocumentBytes ricalcola il tag per ogni stringa e stream e si ferma alla prima discrepanza con un errore come AESV4 stream authentication failed; non restituisce alcun output parzialmente decifrato
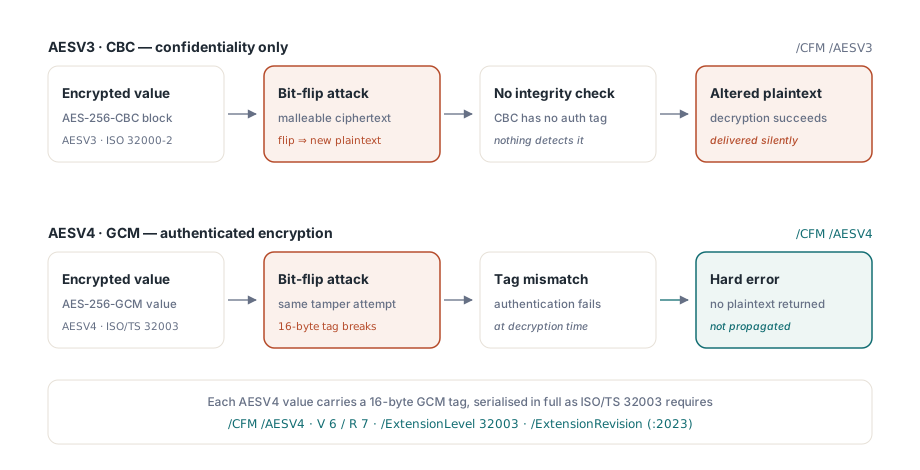
Gli IV non sono casuali per oggetto. Lo scrittore estrae un prefisso casuale a 64 bit una volta per documento e accoda un contatore big-endian a 32 bit che ogni literal string, hex string, stringa di dizionario di stream e corpo di stream condivide. GCM si rompe malissimo se lo stesso IV viene usato due volte sotto una stessa chiave, e un contatore rende l'unicità facile da dimostrare dove estrazioni casuali indipendenti la rendono solo probabile. Se un documento avesse mai bisogno di più di circa 4,29 miliardi di valori cifrati, lo scrittore solleva AESV4 IV counter exhausted invece di ripartire da capo
Scrivere un file R7 con un PDF MAC da Delphi
TPdf.SaveAsEncrypted prende un record TPdfEncryptOptions dall'unità FPdfEncrypt. Impostare Revision a erR7 seleziona AESV4-GCM, e impostare EnableIntegrityProtection aggiunge il PDF MAC standalone. Impostate la revisione esplicitamente ogni volta: TPdfEncryptOptions.Default restituisce erR5, tutti i permessi concessi, metadati cifrati e integrity protection spenta, quindi il codice che dimentica la riga prende il più vecchio dei tre schemi
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // qui Revision = erR5
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 Table 22: azzera il bit 3 (stampa) e il bit 12 (stampa di alta qualità)
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // MAC standalone ISO/TS 32004

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
Il risultato è un file ricostruito con una tabella di riferimenti incrociati classica completa e un'intestazione %PDF-2.0. Il dizionario Encrypt legge /V 6 /R 7 con /CFM /AESV4 nel crypt filter standard, e il catalogo guadagna una voce /Extensions il cui array /ISO_ dichiara /ExtensionLevel 32003 /ExtensionRevision (:2023). Con integrity protection attiva, lo stesso array dichiara anche /ExtensionLevel 32004 /ExtensionRevision (:2024), il dizionario Encrypt porta un /KDFSalt di 32 byte, e il trailer finisce con un dizionario /AuthCode. Un'altra modifica è visibile se rileggete i permessi: lo scrittore azzera il bit 13 ($1000) sia in /P sia nella copia cifrata /Perms ogni volta che il MAC è attivo, quindi il valore che avete passato non farà il round-trip immutato su quel bit
Perché un MAC su tutto il file sopra i tag per valore?
ISO/TS 32004 aggiunge un MAC sull'intero file, perché un tag su ogni valore ancora non dice nulla su come i valori sono disposti. I tag GCM proteggono i valori, e la struttura del file non è fatta di valori cifrati. La tabella di riferimenti incrociati, i numeri degli oggetti, il trailer e le chiavi dei dizionari restano tutti in chiaro. Qualcuno senza la password non può falsificare una singola stringa o stream, eppure nulla nel cifrario gli impedisce di puntare l'albero delle pagine verso un diverso insieme di oggetti, buttare via un oggetto, o innestare un oggetto cifrato copiato da una revisione precedente dello stesso file, che era cifrato sotto la stessa chiave
Il token ISO/TS 32004 copre quel livello. Lo scrittore mette il token in /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>, dove l'intervallo di byte copre ogni byte del file eccetto la stringa esadecimale che contiene il token stesso, e il secondo intervallo deve finire esattamente alla fine fisica del file. Il digest su quei byte è SHA-256. La gestione delle chiavi segue la stratificazione della specifica: HKDF-SHA256 deriva una key-encryption key dalla chiave di cifratura del file e da /KDFSalt, una chiave MAC casuale a 256 bit viene incartata con AES Key Wrap, e il token stesso è una struttura CMS AuthenticatedData che usa HMAC-SHA256. Un lettore quindi ha bisogno della password utente o owner per controllarlo, e chi non ha nessuna delle due non può produrre un token che verifichi
Il MAC non è legato a R7. EnableIntegrityProtection funziona anche con erR5 e erR6, e quei file prendono comunque l'intestazione %PDF-2.0 e la voce di estensione 32004. Per l'output R7 nuovo, attivatela: costa un dizionario trailer, una voce di estensione in più nel catalogo e un sale di 32 byte, e il percorso di decifratura la verifica automaticamente ogni volta che è presente
Rileggere un file AESV4 e controllare il token
Un file R7 non passa per la normale rotta password-e-caricamento, e la ragione sta nel motore sottostante. Il security handler standard incorporato di PDFium riconosce AESV2 e AESV3 e mappa entrambi su CBC; non ha un percorso GCM. PDFium Component quindi decifra AESV4 in Pascal con DecryptAesGcmDocumentBytes, che controlla la password e /Perms, verifica il MAC standalone se presente, autentica ogni stringa e stream, e restituisce un PDF in chiaro che TPdf.LoadDocument può aprire
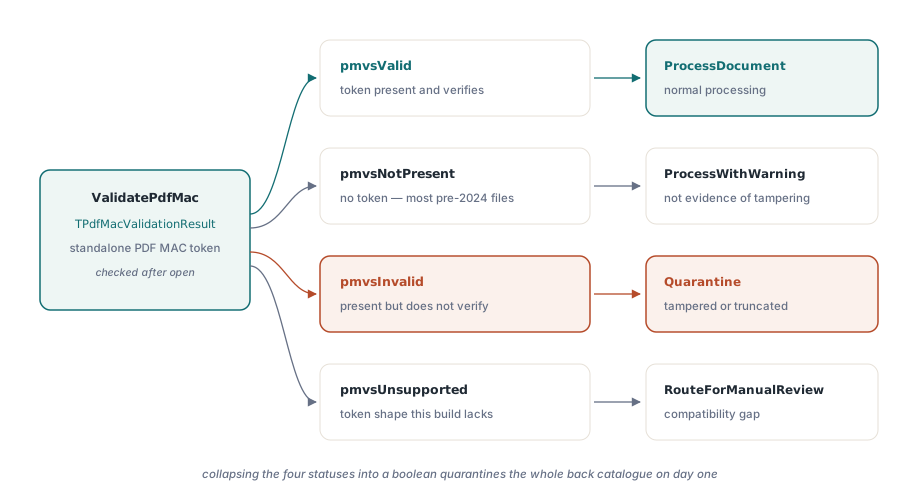
Quella copia in chiaro ha le voci /Encrypt e /AuthCode rimosse e ogni offset riscritto. Quindi controllare il MAC appartiene ai byte originali, prima della decifratura. Chiamare Pdf.ValidatePdfMac dopo aver caricato la copia decifrata restituisce pmvsNotPresent, perché la copia davvero non ha token. ValidateEncryptedDocumentMac in FPdfEncrypt prende i byte grezzi del file e una password e restituisce lo stesso TPdfMacValidationResult
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // Controllate il token sui byte così come stanno su disco
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // vostra routine di logging
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // Pdf.ValidatePdfMac riporterebbe pmvsNotPresent qui: la
    // copia decifrata non porta alcun /AuthCode
    ProcessDocument(Pdf);                       // elaborazione vostra
  finally
    Pdf.Free;
  end;
end;
Per i file R5 e R6 il motore decifra nativamente, quindi la chiamata a livello componente funziona. Caricate con Password e FileName come al solito, poi chiamate TPdf.ValidatePdfMac. Legge i byte originali da cui il documento è stato caricato, che fosse un file, un buffer o uno stream personalizzato. Quando la sorgente è un download progressivo che non è finito di arrivare, restituisce pmvsUnsupported con un messaggio che dice che serve la sorgente completa
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // scritto con erR6 + MAC
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
Quattro stati, quattro risposte
Comprimere TPdfMacValidationStatus in un booleano butta via la parte che decide cosa fare dopo. pmvsNotPresent significa che il trailer non ha alcun /AuthCode. ISO/TS 32004 è del 2024 e il MAC è opzionale, quindi la maggior parte dei PDF cifrati in un archivio esistente probabilmente atterra qui, e metterli in quarantena svuoterebbe l'archivio dal primo giorno. Registratelo e continuate
pmvsInvalid copre più della manomissione. Lo stato torna per un token che non verifica, un intervallo di byte che si ferma prima della fine del file, un'intestazione che non dichiara PDF 2.0, una voce di estensione 32004 mancante o malformata, e una password sbagliata, dato che la chiave che controlla il token viene dalla password. Leggete MessageText prima di gridare all'attacco. Un file troncato durante l'upload e un file che qualcuno ha modificato finiscono entrambi qui, ed entrambi devono fermare l'elaborazione
pmvsUnsupported è più stretto. Il componente controlla i token standalone, la forma /MACLocation /Standalone; un token attaccato a una firma, che ISO/TS 32004 definisce anch'essa, riporta questo stato ed è un caso per una persona che dia un'occhiata anziché un allarme
Scegliere R5, R6 o R7 per un dato pubblico
TPdfEncryptionRevision offre erR5, erR6 e erR7, e la scelta riguarda più chi apre il file che la crittografia. R5 è lo schema AES-256 originale, pubblicato come estensione di PDF 1.7, con un singolo passaggio SHA-256 sulla password; ISO 32000-2 lo depreca. R6 è la derivazione rinforzata standardizzata in ISO 32000-2, algoritmo 2.B in §7.6.4.3, che itera su SHA-256, SHA-384 e SHA-512. R7 conserva esattamente la derivazione della password di R6 per /U, /O, /UE, /OE e /Perms e cambia solo come stringhe e stream vengono cifrati
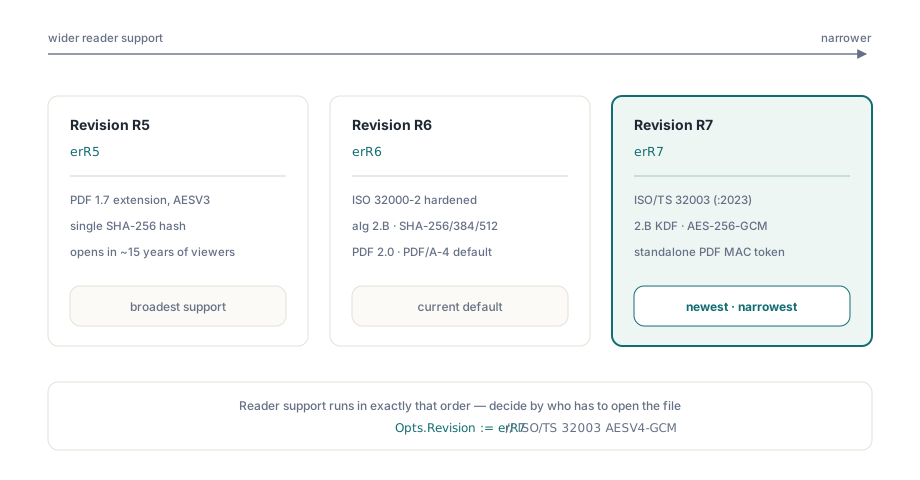
Un visualizzatore deve implementare ISO/TS 32003 per aprire R7 a tutti gli effetti, e un motore che conosce solo AESV2 e AESV3 rifiuta il file. Quando ogni lettore è software che controllate voi, come in una pipeline interna o un sistema di records che usa anch'esso questo componente, R7 con il MAC è la combinazione più forte disponibile. Quando il file va a destinatari con visualizzatori sconosciuti, R6 è la scelta prudente: fa parte di ISO 32000-2 stessa, e potete comunque aggiungere il MAC. R5 appartiene solo dove un consumer legacy noto la richiede, e quella decisione vale la pena scriverla accanto alla retention policy
I flag di permesso non cambiano con la revisione. I bit /P di ISO 32000-1 Table 22 che vietano stampa o copia sono richieste che i visualizzatori conformi onorano, e chiunque tenga la password utente tiene già il contenuto decifrato. La cifratura decide chi può leggere; i permessi descrivono cosa l'autore ha chiesto dopo
Accodare a un file protetto e controllare il risultato
Un MAC standalone è una dichiarazione su ogni byte fino alla fine del file, quindi qualsiasi incremental update accodato dopo cade fuori dall'intervallo firmato, e uno strumento che accoda senza ricalcolare il token trasforma un file valido in uno pmvsInvalid. Il salvataggio incrementale cifrato del componente verifica il token esistente prima di accodare, poi ricalcola l'intervallo di byte e il token per la nuova fine del file. Le regole per aggiungere revisioni a documenti cifrati, incluso come i nuovi oggetti riutilizzano la chiave del file esistente, sono in incremental update su PDF cifrati
Dopo qualsiasi salvataggio, riaprite l'output e controllatelo come farebbe un destinatario: eseguite ValidateEncryptedDocumentMac sui byte, decifrateli o caricateli, e confermate che l'intestazione dichiara la versione che vi aspettate con i controlli descritti in conformità esatta della versione PDF. Una checklist di intake più ampia per documenti che non avete scritto voi è in audit dei rischi di sicurezza PDF
Il codice AES-256, GCM, HKDF, key wrap e CMS dietro a queste chiamate è scritto in Pascal e compilato nel componente, quindi nessuna DLL crittografica esterna viaggia accanto al vostro eseguibile, e le stesse unità compilano sotto Delphi e Lazarus. Record di opzioni, valori di stato e il resto dell'API di cifratura sono elencati sulla pagina prodotto PDFium Component for Delphi