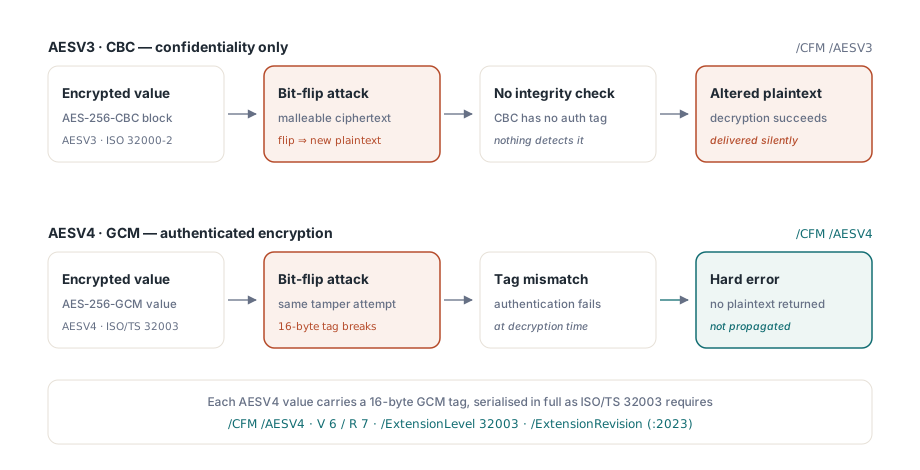
Une chaîne PDF chiffrée en AES-256 avec un bit inversé dans ses 16 premiers octets, la partie qui porte le vecteur d'initialisation CBC, se déchiffre encore avec le bon mot de passe. Le texte clair qui revient diffère de l'original d'exactement un bit, à la position même qui a été inversée. C'est ainsi que fonctionne CBC. Le IV est XORé dans le premier bloc de texte clair, si bien que quiconque peut éditer le fichier peut piloter les 16 premiers octets de chaque chaîne chiffrée sans connaître la clé. ISO/TS 32003 répond à cela avec AES-256 en mode GCM (méthode de filtre de chiffrement AESV4, révision 7 du gestionnaire de sécurité). Chaque valeur chiffrée porte une balise d'authentification de 16 octets, et un octet modifié fait échouer le déchiffrement sans appel
Ce que GCM change par rapport à AESV3-CBC
GCM ajoute l'authentification à la confidentialité. AESV3, le schéma AES-256-CBC d'ISO 32000-2, garde le contenu illisible sans le mot de passe mais n'a aucun moyen de remarquer une modification. Un bit inversé dans le IV change le bit correspondant du premier bloc de texte clair. Un bit inversé ailleurs brouille un bloc de 16 octets et inverse le même bit dans le bloc qui suit. Aucun des deux cas ne produit d'erreur, et le déchiffreur rend ce qui est sorti
PDFium Component écrit les deux formats par la même passe sur les objets, et les octets sur disque montrent la différence. Une chaîne ou un flux AESV3 est stocké comme un IV aléatoire de 16 octets suivi d'un texte chiffré complété à la PKCS#7. Une valeur AESV4 est stockée sous la forme 12-byte IV || ciphertext || 16-byte tag, sans complément et avec des données authentifiées additionnelles vides, si bien que le texte chiffré a exactement la longueur du texte clair et que chaque valeur grossit de 28 octets. La balise est sérialisée en entier. Côté lecture, DecryptAesGcmDocumentBytes recalcule la balise de chaque chaîne et flux et s'arrête au premier écart avec une erreur telle que AESV4 stream authentication failed ; il ne renvoie aucune sortie partiellement déchiffrée
Les IV ne sont pas aléatoires par objet. L'écrivain tire un préfixe aléatoire de 64 bits une fois par document et y ajoute un compteur big-endian de 32 bits que partagent chaque chaîne littérale, chaîne hexadécimale, chaîne de dictionnaire de flux et corps de flux. GCM casse brutalement si le même IV sert deux fois sous une même clé, et un compteur rend l'unicité facile à prouver là où des tirages aléatoires indépendants ne la rendent que probable. Si un document avait besoin un jour de plus de 4,29 milliards de valeurs chiffrées, l'écrivain lève AESV4 IV counter exhausted au lieu de repartir à zéro
Écrire un fichier R7 avec un PDF MAC depuis Delphi
TPdf.SaveAsEncrypted prend un enregistrement TPdfEncryptOptions de l'unité FPdfEncrypt. Mettre Revision à erR7 sélectionne AESV4-GCM, et mettre EnableIntegrityProtection ajoute le PDF MAC autonome. Définissez la révision explicitement à chaque fois : TPdfEncryptOptions.Default renvoie erR5, toutes les permissions accordées, les métadonnées chiffrées et la protection d'intégrité désactivée, si bien qu'un code qui oublie la ligne récupère le plus vieux des trois schémas
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // Revision = erR5 ici
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 Table 22 : efface bit 3 (impression) et bit 12 (impression haute qualité)
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // ISO/TS 32004 MAC autonome

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
La sortie est un fichier reconstruit avec une table de références croisées classique complète et un en-tête %PDF-2.0. Le dictionnaire Encrypt se lit /V 6 /R 7 avec /CFM /AESV4 dans le filtre de chiffrement standard, et le catalog gagne une entrée /Extensions dont le tableau /ISO_ déclare /ExtensionLevel 32003 /ExtensionRevision (:2023). Avec la protection d'intégrité activée, le même tableau déclare aussi /ExtensionLevel 32004 /ExtensionRevision (:2024), le dictionnaire Encrypt porte un /KDFSalt de 32 octets, et le trailer se termine par un dictionnaire /AuthCode. Un changement de plus se voit si vous relisez les permissions : l'écrivain efface le bit 13 ($1000) à la fois dans /P et dans la copie chiffrée /Perms chaque fois que le MAC est activé, si bien que la valeur que vous avez passée ne fera pas l'aller-retour inchangée sur ce bit
Pourquoi un MAC de fichier entier par-dessus des balises par valeur ?
ISO/TS 32004 ajoute un MAC sur tout le fichier, car une balise sur chaque valeur ne dit toujours rien de la façon dont les valeurs sont agencées. Les balises GCM protègent les valeurs, et la structure du fichier n'est pas faite de valeurs chiffrées. La table de références croisées, les numéros d'objets, le trailer et les clés de dictionnaire restent tous en clair. Quelqu'un sans le mot de passe ne peut pas forger une seule chaîne ou un seul flux, pourtant rien dans le chiffrement ne l'empêche de faire pointer l'arbre de pages vers un autre jeu d'objets, de laisser tomber un objet, ou d'insérer un objet chiffré copié d'une révision antérieure du même fichier, qui était chiffré sous la même clé
Le jeton ISO/TS 32004 couvre cette couche. L'écrivain place le jeton dans /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>, où la plage d'octets couvre chaque octet du fichier sauf la chaîne hexadécimale portant le jeton lui-même, et la seconde plage doit se terminer exactement à la fin physique du fichier. Le condensé sur ces octets est du SHA-256. La gestion des clés suit la stratification de la spécification : HKDF-SHA256 dérive une clé de chiffrement de clés depuis la clé de chiffrement du fichier et /KDFSalt, une clé MAC aléatoire de 256 bits est enveloppée avec AES Key Wrap, et le jeton lui-même est une structure CMS AuthenticatedData utilisant HMAC-SHA256. Un lecteur a donc besoin du mot de passe utilisateur ou propriétaire pour le vérifier, et quiconque n'a ni l'un ni l'autre ne peut produire un jeton qui se vérifie
Le MAC n'est pas lié à R7. EnableIntegrityProtection fonctionne aussi avec erR5 et erR6, et ces fichiers reçoivent aussi l'en-tête %PDF-2.0 et l'entrée d'extension 32004. Pour du nouveau R7, activez-le : il coûte un dictionnaire de trailer, une entrée d'extension de catalog de plus et un sel de 32 octets, et le chemin de déchiffrement le vérifie automatiquement dès qu'il est présent
Relire un fichier AESV4 et vérifier le jeton
Un fichier R7 ne passe pas par la route habituelle mot de passe puis chargement, et la raison est le moteur en dessous. Le gestionnaire de sécurité standard intégré de PDFium reconnaît AESV2 et AESV3 et mappe les deux sur CBC ; il n'a pas de chemin GCM. PDFium Component déchiffre donc l'AESV4 en Pascal avec DecryptAesGcmDocumentBytes, qui vérifie le mot de passe et /Perms, valide le MAC autonome s'il est présent, authentifie chaque chaîne et flux, et renvoie un PDF en clair que TPdf.LoadDocument peut ouvrir
Cette copie en clair a les entrées /Encrypt et /AuthCode retirées et chaque offset réécrit. Vérifier le MAC se fait donc sur les octets d'origine, avant le déchiffrement. Appeler Pdf.ValidatePdfMac après avoir chargé la copie déchiffrée renvoie pmvsNotPresent, car la copie n'a réellement pas de jeton. ValidateEncryptedDocumentMac dans FPdfEncrypt prend les octets bruts du fichier et un mot de passe et renvoie le même TPdfMacValidationResult
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // Vérifiez le jeton sur les octets tels qu'ils sont sur disque
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // votre propre routine de journalisation
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // Pdf.ValidatePdfMac signalerait pmvsNotPresent ici : la
    // copie déchiffrée ne porte pas de /AuthCode
    ProcessDocument(Pdf);                       // votre propre traitement
  finally
    Pdf.Free;
  end;
end;
Pour les fichiers R5 et R6, le moteur déchiffre nativement, si bien que l'appel au niveau composant fonctionne. Chargez avec Password et FileName comme d'habitude, puis appelez TPdf.ValidatePdfMac. Il lit les octets d'origine depuis lesquels le document a été chargé, que ce soit un fichier, un tampon ou un flux personnalisé. Quand la source est un téléchargement progressif qui n'a pas fini d'arriver, il renvoie pmvsUnsupported avec un message disant que la source complète est requise
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // écrit avec erR6 + MAC
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
Quatre statuts, quatre réponses
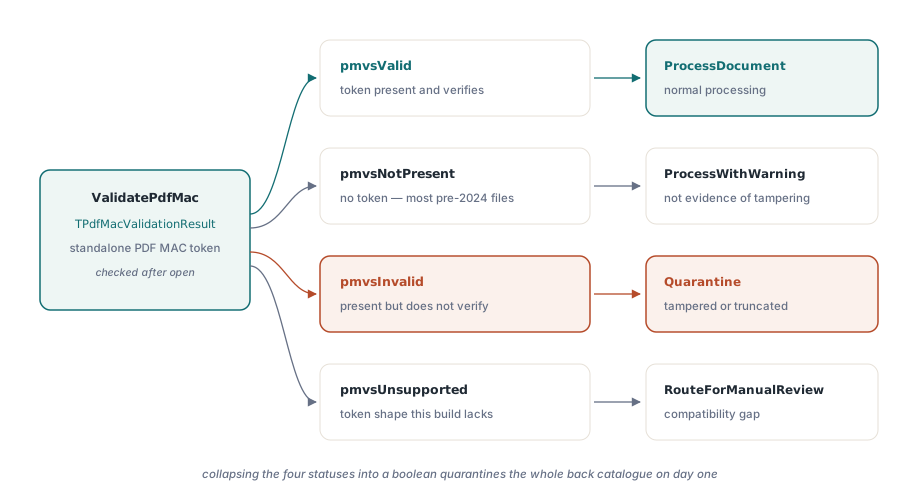
Réduire TPdfMacValidationStatus à un booléen jette la partie qui décide de la suite. pmvsNotPresent signifie que le trailer n'a pas du tout de /AuthCode. ISO/TS 32004 date de 2024 et le MAC est optionnel, si bien que la plupart des PDF chiffrés d'une archive existante ont de bonnes chances d'atterrir ici, et les mettre en quarantaine viderait l'archive dès le premier jour. Journalisez et continuez
pmvsInvalid couvre plus que la falsification. Le statut revient pour un jeton qui ne se vérifie pas, une plage d'octets qui s'arrête avant la fin du fichier, un en-tête qui ne déclare pas PDF 2.0, une entrée d'extension 32004 absente ou mal formée, et un mauvais mot de passe, puisque la clé qui vérifie le jeton vient du mot de passe. Lisez MessageText avant de crier à l'attaque. Un fichier tronqué pendant l'envoi et un fichier que quelqu'un a édité aboutissent tous deux ici, et tous deux doivent arrêter le traitement
pmvsUnsupported est plus étroit. Le composant vérifie les jetons autonomes, la forme /MACLocation /Standalone ; un jeton attaché à une signature, que ISO/TS 32004 définit aussi, signale ce statut et est un cas pour qu'une personne regarde plutôt qu'une alarme
Choisir R5, R6 ou R7 selon le public visé
TPdfEncryptionRevision propose erR5, erR6 et erR7, et le choix tient plus à qui ouvre le fichier qu'à la cryptographie. R5 est le schéma AES-256 d'origine, publié comme extension de PDF 1.7, avec une seule passe de SHA-256 sur le mot de passe ; ISO 32000-2 le déconseille. R6 est la dérivation durcie standardisée dans ISO 32000-2, algorithme 2.B en §7.6.4.3, qui itère sur SHA-256, SHA-384 et SHA-512. R7 garde exactement la dérivation de mot de passe R6 pour /U, /O, /UE, /OE et /Perms et ne change que la façon dont chaînes et flux sont chiffrés
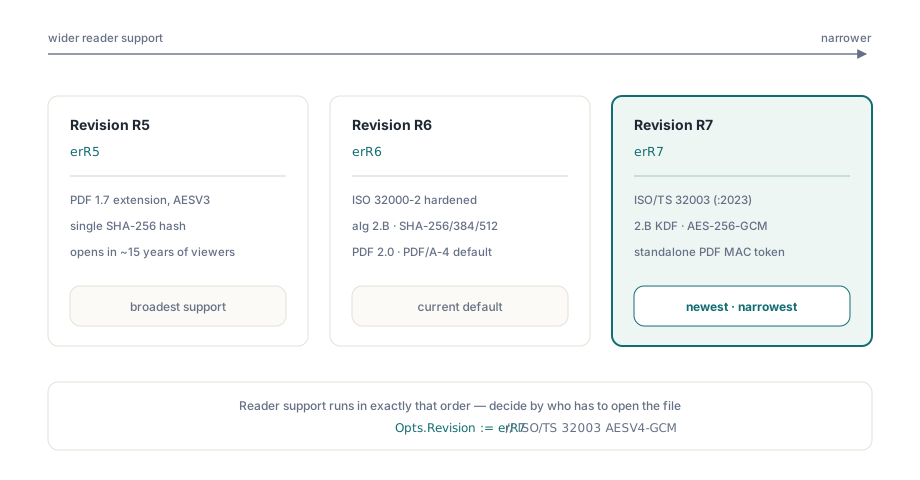
Un visualiseur doit implémenter ISO/TS 32003 pour ouvrir R7 tout court, et un moteur qui ne connaît qu'AESV2 et AESV3 rejette le fichier. Quand chaque lecteur est un logiciel que vous contrôlez, comme dans un pipeline interne ou un système d'archivage qui utilise aussi ce composant, R7 avec le MAC est la combinaison la plus solide proposée. Quand le fichier part vers des destinataires aux visualiseurs inconnus, R6 est le choix prudent : il fait partie d'ISO 32000-2 lui-même, et vous pouvez quand même ajouter le MAC. R5 ne se justifie que là où un consommateur hérité connu en a besoin, et cette décision vaut la peine d'être consignée à côté de la politique de conservation
Les indicateurs de permission ne changent pas avec la révision. Les bits /P de la Table 22 d'ISO 32000-1 qui interdisent l'impression ou la copie sont des requêtes que les visualiseurs conformes honorent, et quiconque détient le mot de passe utilisateur détient déjà le contenu déchiffré. Le chiffrement décide qui peut lire ; les permissions décrivent ce que l'auteur a demandé ensuite
Ajouter à un fichier protégé et contrôler le résultat
Un MAC autonome est une déclaration sur chaque octet jusqu'à la fin du fichier, si bien que toute mise à jour incrémentielle ajoutée ensuite tombe hors de la plage signée, et un outil qui ajoute sans recalculer le jeton transforme un fichier valide en fichier pmvsInvalid. L'enregistrement incrémentiel chiffré du composant vérifie le jeton existant avant d'ajouter, puis recalcule la plage d'octets et le jeton pour la nouvelle fin de fichier. Les règles d'ajout de révisions aux documents chiffrés, y compris la façon dont les nouveaux objets réutilisent la clé de fichier existante, sont dans les mises à jour incrémentielles sur PDF chiffrés
Après chaque enregistrement, rouvrez la sortie et contrôlez-la comme le ferait un destinataire : lancez ValidateEncryptedDocumentMac sur les octets, déchiffrez-les ou chargez-les, et confirmez que l'en-tête déclare la version attendue avec les vérifications décrites dans la conformité exacte de version PDF. Une liste d'accueil plus large pour les documents que vous n'avez pas écrits vous-même se trouve dans l'audit des risques de sécurité PDF
Le code AES-256, GCM, HKDF, key wrap et CMS derrière ces appels est écrit en Pascal et compilé dans le composant, si bien qu'aucune DLL cryptographique externe ne se glisse à côté de votre exécutable, et les mêmes unités se compilent sous Delphi et Lazarus. Les enregistrements d'options, les valeurs de statut et le reste de l'API de chiffrement sont listés sur la page produit PDFium Component for Delphi