Un PDF signé peut porter une page falsifiée, passer un contrôle de condensé CMS et rapporter que sa signature couvre tout le document, tout en même temps. Chaque octet signé reste exactement tel que le signataire l'a laissé, la /ByteRange commence toujours à 0 et finit à la taille du fichier, et les objets en plus siègent dans le seul tronçon du fichier qu'une signature PDF laisse délibérément hors du condensé : l'espace réservé à la chaîne hexadécimale /Contents
Ce tronçon est plus grand que ce que la plupart des gens imaginent. Réserver 8 192 octets pour le conteneur CMS met 16 384 chiffres hexadécimaux sur disque, et tout ce que la vraie signature n'en utilise pas est bourré avec le chiffre 0. Un vérificateur qui demande seulement si le trou entre les deux plages est non vide ne regarde jamais ce que le trou contient. La même question de disposition arrive de la direction opposée quand un contrat a besoin d'une contre-signature : la signature de l'approuvateur doit être ajoutée sans toucher un seul octet signé par le fournisseur, et son placeholder doit finir exactement dans la forme qu'un vérificateur strict accepte
Ce que le trou de la ByteRange doit contenir
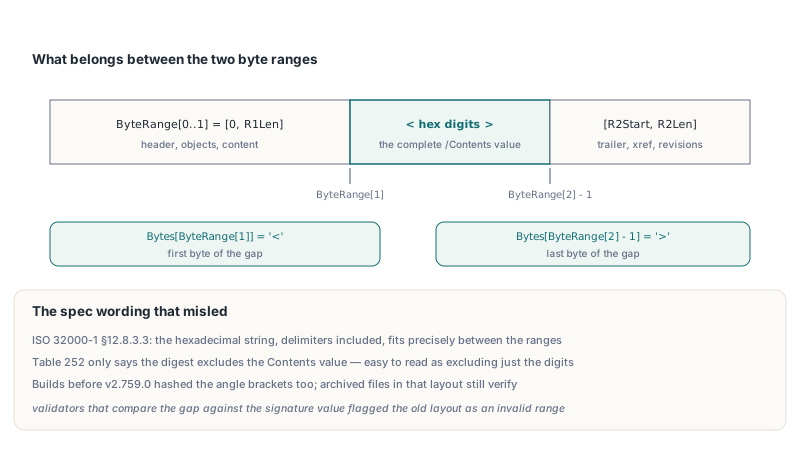
Le trou doit tenir la valeur /Contents complète et rien d'autre. ISO 32000-1 §12.8.3.3 dit que la chaîne hexadécimale, avec ses délimiteurs < et >, tient précisément dans l'espace entre les deux plages d'octets, et ISO 32000-2 §12.8.1 transporte la même règle. La Table 252 et les documents PAdES le formulent plus lâchement, en disant seulement que le condensé exclut la valeur Contents. Lu vite, cela sonne comme « exclure les chiffres hexadécimaux », et un signataire qui suit la lecture lâche condense les deux chevrons avec tout le reste. Les validateurs qui comparent le trou à la valeur de signature marquent alors la plage d'octets comme invalide
HotPDF suit la formulation du §12.8.3.3 sur ses deux routes de signature. THotPDF.PreparePDFForSigning termine la première plage immédiatement avant < et démarre la seconde immédiatement après >, et la préparation en flux dans le pipeline de signature CMS calcule les mêmes décalages. Le placeholder /ByteRange dans le dictionnaire de signature est une chaîne littérale à largeur fixe, donc recoudre les vrais nombres ne décale jamais un octet et la table de références croisées reste valide. Chacune des quatre valeurs est alignée à droite dans un champ de dix caractères, c'est pourquoi un fichier signé ainsi montre /ByteRange [ suivi de runs d'espaces. Nous avons payé ce bourrage une fois en pilotant un vérificateur autonome à nous : la première coupe scindait les quatre nombres sur espaces simples et ne trouvait rien, et l'hexadécimal /Contents ne produisait les vrais octets CMS qu'après retrait de son bourrage de zéros final
Deux octets suffisent pour contrôler vous-même tout fichier signé, quel qu'en soit le producteur. L'octet au décalage ByteRange[1] doit être <, et l'octet au décalage ByteRange[2] - 1 doit être >. L'aide ci-dessous ne fait pas partie de la bibliothèque ; ce sont une douzaine de lignes à déposer dans un outil d'audit, nourries du tableau ByteRange venant de GetLoadedSignatureInfo
// Aide suggérée pour votre propre code d'audit, pas une API HotPDF
function GapIsSpecLayout(const FileName: string;
  const BR: array of Int64): Boolean;
var
  FS: TFileStream;
  B: AnsiChar;
begin
  Result := False;
  if Length(BR) <> 4 then Exit;
  FS := TFileStream.Create(FileName, fmOpenRead or fmShareDenyWrite);
  try
    FS.Position := BR[1];               // premier octet du trou
    if (FS.Read(B, 1) <> 1) or (B <> '<') then Exit;
    FS.Position := BR[2] - 1;           // dernier octet du trou
    if (FS.Read(B, 1) <> 1) or (B <> '>') then Exit;
    Result := True;
  finally
    FS.Free;
  end;
end;

// Usage, après Pdf.LoadFromFile('Signed.pdf') :
//   if not GapIsSpecLayout('Signed.pdf',
//     Pdf.GetLoadedSignatureInfo(0).ByteRange) then
//     Writeln('Brackets sit inside the signed ranges');
Pour la moitié cryptographique, OpenSSL vérifie le CMS indépendamment : concaténez les deux plages en un fichier et passez-le comme contenu externe, par exemple openssl cms -verify -binary -inform DER -in contents.der -content signed-ranges.bin -noverify. Cette commande contrôle le condensé et la signature sur exactement les octets que vous lui remettez. Elle ne voit jamais le trou, donc le contrôle à deux octets ci-dessus reste votre travail
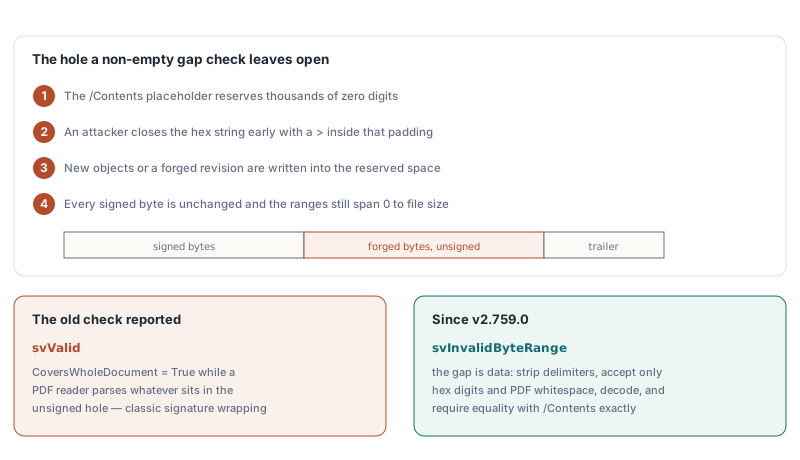
Pourquoi un contrôle de trou non vide rate-t-il le signature wrapping ?
Un trou non vide prouve que quelque chose a été laissé hors du condensé et ne dit rien de ce que c'est. C'est toute la surface d'attaque. Le placeholder /Contents est réservé avec des milliers de chiffres zéro, et un vrai conteneur CMS le remplit rarement. Un attaquant ferme la chaîne hexadécimale en avance dans ce bourrage avec un >, écrit de nouveaux objets ou une révision falsifiée entière dans le reste de l'espace réservé, et laisse les plages d'octets intactes. Le CMS se vérifie toujours, parce que chaque octet signé est inchangé. Les plages courent toujours de 0 à la taille du fichier. Un vérificateur qui s'arrête à « le trou est non vide » rapporte svValid avec CoversWholeDocument à True, pendant que tout parseur PDF qui ouvre le fichier suit les objets qui siègent dans le trou non signé
THotPDF.VerifyLoadedSignatureEx traite le trou comme des données à valider. Une fois le contrôle CMS passé, le vérificateur lit le trou, retire les délimiteurs et n'accepte que les chiffres hexadécimaux plus les cinq octets blancs PDF (tabulation, saut de ligne, saut de page, retour chariot, espace). Les chiffres décodés doivent alors égaler octet pour octet le /Contents propre du dictionnaire de signature. Un > égaré, un octet binaire, ou une valeur décodée un octet trop longue ou trop courte tourne le résultat en svInvalidByteRange, et un trou de plus de 64 MiB aussi. Le même contrôle tourne dans ValidateLoadedSignatureBatch ; VerifyAllLoadedSignatures et VerifyLoadedSignatureWithTrust passent par le chemin de signature unique, donc ils l'héritent aussi
Une disposition est délibérément laissée passer : les fichiers dont le signataire a gardé les chevrons dans les plages signées, si bien que le trou ne tient que les chiffres. Pour eux, le vérificateur confirme que l'octet juste avant le trou est < et celui juste après est >, puis applique le même test de chiffres et de blancs. Rejeter cette disposition n'achèterait aucune sécurité, puisque le trou ne contient toujours rien d'autre que la valeur de signature, et elle ferait échouer des contrats archivés parfaitement intacts. L'accepter est le bon défaut
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  Status: THPDFSignatureVerifyStatus;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('SignedTwice.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Status := Pdf.VerifyLoadedSignatureEx(I, Info);
      case Status of
        svValid:
          if Info.CoversWholeDocument then
            Writeln(Info.FieldName, ': valid, covers the whole file')
          else
            Writeln(Info.FieldName, ': valid, ',
              Info.UnsignedTrailingBytes, ' bytes appended later');
        svInvalidByteRange:
          Writeln(Info.FieldName, ': ByteRange gap rejected (wrapping?)');
        svSourceUnavailable:
          Writeln('Loaded from a stream: use the TStream overload');
      else
        Writeln(Info.FieldName, ': failed, status ', Ord(Status));
      end;
    end;
  finally
    Pdf.Free;
  end;
end;
GetLoadedSignatureFieldCount comme l'index passé à VerifyLoadedSignatureEx comptent les champs de signature dans l'ordre des champs de formulaire, à partir de 0. Dans un fichier contre-signé, la signature du fournisseur atterrit dans la première branche avec CoversWholeDocument = False et un UnsignedTrailingBytes positif : tout ce qui a été ajouté après elle, révision de l'approuvateur incluse. Si les bases de cette API sont neuves pour vous, le guide de vérification des signatures numériques PDF avec HotPDF couvre les valeurs de statut et l'enregistrement d'info plus en profondeur
Contre-signer avec AddLoadedSignedSignatureField
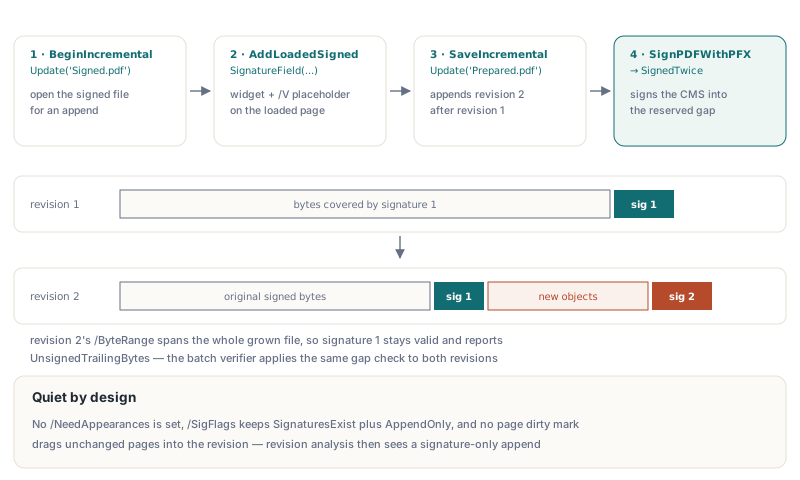
Une contre-signature prend quatre appels : ouvrir le fichier signé avec BeginIncrementalUpdate, ajouter le champ avec AddLoadedSignedSignatureField, écrire la nouvelle révision avec SaveIncrementalUpdate, puis signer le fichier préparé avec la méthode de classe THotPDF.SignPDFWithPFX. La THPDFPage.AddSignedSignatureField au niveau page ne s'applique pas ici, parce que CurrentPage vaut nil pendant une mise à jour incrémentale ; le document est chargé, pas en cours de mise en page. La méthode du document chargé crée le widget sur une page existante et suspend sous /V le même dictionnaire de signature placeholder que le chemin nouveau-document bâtit, donc les deux routes de signature voient des octets identiques. Pour la première signature elle-même, l'article sur la création de signatures numériques PAdES en Delphi parcourt le pipeline PFX
var
  Pdf: THotPDF;
  FieldIndex: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.BeginIncrementalUpdate('Signed.pdf');
    // Page 0, rectangle du widget en points, 8192 octets réservés au CMS
    FieldIndex := Pdf.AddLoadedSignedSignatureField(0, 320, 60, 520, 120,
      'ApproverSignature', 8192, 'adbe.pkcs7.detached',
      'Approved for payment', 'Head office');
    if FieldIndex < 0 then
      raise Exception.Create('Page index out of range');
    Pdf.SaveIncrementalUpdate('Prepared.pdf');
  finally
    Pdf.Free;
  end;

  // Signe le premier placeholder non rempli ; lève sur erreurs PFX ou crypto
  if not THotPDF.SignPDFWithPFX('Prepared.pdf', 'SignedTwice.pdf',
    'approver.pfx', 'pfx-password') then
    raise Exception.Create('Second signature failed');
end;
La liste des paramètres est courte mais chaque valeur a un effet visible. ContentsBytes vaut 8192 par défaut et dimensionne le conteneur CMS décodé ; le placeholder sur disque tient deux fois ce nombre de chiffres hexadécimaux, avec un plancher de 64 octets. SubFilter vaut adbe.pkcs7.detached par défaut, et Reason, Location et ContactName finissent dans le dictionnaire de signature comme /Reason, /Location et /ContactInfo, à côté d'un horodatage /M pris à la création du champ. La valeur de retour est le nouvel index de champ, ou -1 quand l'index de page est hors plage. Un nom de champ vide ou un rectangle de largeur ou hauteur zéro lève une exception avant que quoi que ce soit ne soit écrit
Ce que porte la révision ajoutée, et ce qu'elle laisse tranquille
AddLoadedSignedSignatureField est délibérément plus discrète que ses sœurs. Les autres créateurs de champs AddLoaded* positionnent /NeedAppearances true sur l'AcroForm, ce qui demande à une visionneuse de régénérer les apparences des champs à l'ouverture du fichier. Sur un document signé, cette régénération peut réécrire du contenu que le premier signataire couvrait. La nouvelle méthode retire donc le drapeau à nouveau chaque fois que le fichier source ne le portait pas déjà, et un fichier arrivé avec /NeedAppearances le garde exactement tel quel. /SigFlags garde ses bits existants et gagne 3, qui est SignaturesExist (1) plus AppendOnly (2) d'ISO 32000-1 §12.7.2, Table 219
Laissez MarkDirty tranquille pour la page. En mode incrémental, les objets nouvellement créés sont écrits automatiquement, et les objets chargés ne sont écrits que quand quelque chose les marque. Ajouter le widget aux /Annots de la page et aux /Fields de l'AcroForm met déjà dans la nouvelle révision les objets indirects qui possèdent ces tableaux. Un marquage explicite de la page tire le dictionnaire de page avec lui même quand son tableau /Annots vit dans un objet séparé, et l'analyse de révisions rapporte alors une modification de page dans une révision qui ne devrait contenir rien d'autre qu'un champ de signature
Le dictionnaire placeholder écrit /ByteRange avant /Contents. Cet ordre compte si vous post-traitez le fichier préparé avec vos propres outils : PreparePDFForSigning trouve d'abord le sentinel /ByteRange puis cherche en avant le prochain /Contents <. Un dictionnaire aux clés inversées enverrait cette recherche en avant au-delà de sa propre chaîne hexadécimale, vers ce qui suit dans le fichier
Quand le premier signataire a appliqué une restriction DocMDP ou FieldMDP, SaveIncrementalUpdateAuthenticated est la voie stricte pour écrire la révision 2. Elle sauvegarde vers un fichier candidat dans le même répertoire, authentifie chaque signature portant une politique de transformation, évalue toutes les révisions après chacune et ne publie le candidat que quand chaque politique permet le changement. Sur un contrat sans restriction, le simple SaveIncrementalUpdate fait le travail avec moins de cérémonie
Remettre le condensé à un signataire externe ou à un HSM
Rien ne change dans le flux quand le CMS vient d'une carte à puce, d'un HSM ou d'un service de signature distant ; seul le dernier pas change. THotPDF.PreparePDFForSigning recoud la /ByteRange dans les octets préparés et renvoie deux plages à base 0 dont le trou est toute la chaîne /Contents, plus ContentsHexStart, l'index à base 1 du premier chiffre hexadécimal dans l'AnsiString, et ContentsHexLen. Mélanger des décalages de fichier à base 0 avec des index de chaîne à base 1 est le hors-by-un classique de ce pas. L'exemple affirme les deux positions de délimiteurs avant de condenser quoi que ce soit
var
  Bytes, ToSign, CmsHex: AnsiString;
  R1Start, R1Len, R2Start, R2Len, HexStart, HexLen: Integer;
begin
  Bytes := LoadFileAsAnsiString('Prepared.pdf');   // votre aide
  if not THotPDF.PreparePDFForSigning(Bytes, R1Start, R1Len,
    R2Start, R2Len, HexStart, HexLen) then
    raise Exception.Create('No signature placeholder found');

  // Contrôles de santé suggérés (les vôtres, pas des appels de bibliothèque) :
  // '<' termine la plage 1, '>' siègent juste avant la plage 2
  Assert(Bytes[R1Start + R1Len + 1] = '<');
  Assert(Bytes[R2Start] = '>');

  ToSign := Copy(Bytes, R1Start + 1, R1Len) + Copy(Bytes, R2Start + 1, R2Len);
  CmsHex := SignDetachedWithHsm(ToSign);           // votre signeur CMS, DER hexadécimal
  if not THotPDF.InsertSignatureHexAt(Bytes, HexStart, HexLen, CmsHex) then
    raise Exception.Create('CMS does not fit the reserved space');
  SaveAnsiStringToFile(Bytes, 'SignedTwice.pdf');  // votre aide
end;
Préparez exactement un placeholder par révision. PreparePDFForSigning recoud le premier sentinel /ByteRange non recousu qu'il trouve, et un second placeholder laissé dans la même révision siège dans les octets que la première signature couvre, donc le remplir plus tard casse cette signature. Pour réécrire le CMS, InsertSignatureHexAt avec les décalages renvoyés est l'appel à utiliser. InsertSignatureHex cherche la première chaîne /Contents dont les chiffres sont tous zéro, ce qui marche sur un fichier à placeholder unique vide ; avec les décalages en main, il n'y a rien à chercher et rien à mélanger. Un CMS plus court est bourré de 0 à la fin, avant le > fermant. Un plus long fait renvoyer False à InsertSignatureHexAt sans toucher les octets du fichier
Que prouve le contrôle du trou, et que non ?
Le contrôle du trou ferme un trou précis. svValid signifie toujours intégrité des octets plus une signature qui correspond au certificat embarqué dans le CMS ; savoir si ce certificat chaîne vers un ancrage de confiance que vous acceptez se répond par VerifyLoadedSignatureWithTrust, avec vos ancrages de confiance et vos preuves de révocation. Sans octets sources, rien n'atteint du tout svValid. VerifyLoadedSignatureEx les lit depuis le fichier depuis lequel le document a été chargé et renvoie svSourceUnavailable pour un document chargé depuis un flux, où la surcharge TStream de VerifyLoadedSignature les prend de vous
Pour la première signature d'un fichier contre-signé, CoversWholeDocument est correctement False. Savoir si la révision ajoutée n'a fait qu'ajouter une signature ou a aussi changé des pages est une question pour AnalyzeLoadedSignatureRevisions, expliquée dans DocMDP, FieldMDP et l'analyse de révisions dans HotPDF
La disposition des chevrons fuit aussi dans le MAC PDF attaché défini par ISO TS 32004 (/MACLocation /AttachedToSig), dont le contrôle compare les décalages aux positions exactes de < et > dans le fichier. HotPDF accepte les deux dispositions là aussi. Un outil maison qui code en dur des décalages chevrons-compris est d'ordinaire la première chose à casser quand il rencontre un fichier signé selon la disposition du §12.8.3.3, et faire tourner l'aide à deux octets de la première section sur la sortie de votre propre outil prend une minute
La plupart des ennuis de signature dans ce domaine commencent quand l'outil qui signe, l'outil qui contre-signe et l'outil qui audite ne sont pas d'accord sur l'endroit où vont les chevrons. HotPDF, le composant PDF natif pour Delphi et C++Builder écrit la disposition du §12.8.3.3 sur chaque route de signature, contrôle le trou octet par octet sur chaque chemin de vérification, et ajoute les contre-signatures en révisions incrémentales propres depuis une seule API