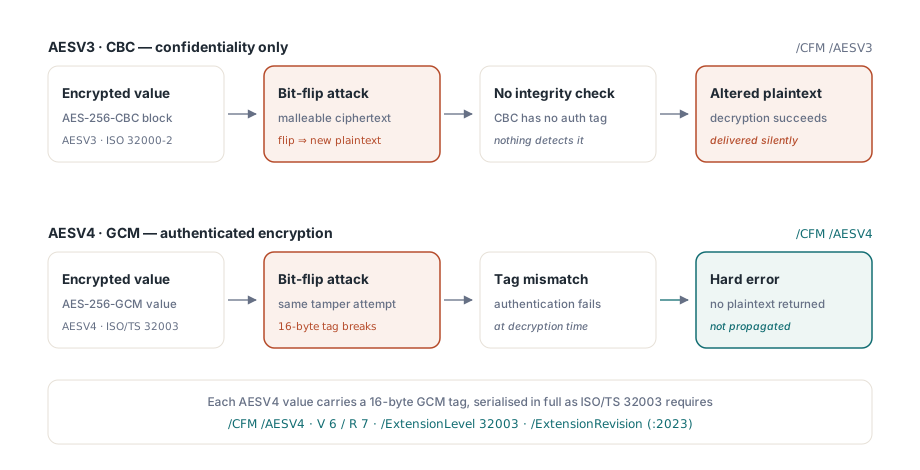
Una cadena PDF cifrada con AES-256 con un bit cambiado en sus primeros 16 bytes, la parte que carga el vector de inicialización CBC, todavía descifra con la contraseña correcta. El texto plano que regresa difiere del original en exactamente un bit, en la misma posición que se cambió. Así funciona CBC. El IV se XORea dentro del primer bloque de texto plano, así que quien pueda editar el archivo puede dirigir los primeros 16 bytes de cada cadena cifrada sin conocer la clave. ISO/TS 32003 responde a esto con AES-256 en modo GCM (método de crypt filter AESV4, revisión 7 del manejador de seguridad). Cada valor cifrado carga una etiqueta de autenticación de 16 bytes, y un byte cambiado hace que el descifrado falle de plano
Lo que GCM cambia frente a AESV3-CBC
GCM agrega autenticación a la confidencialidad. AESV3, el esquema AES-256-CBC de ISO 32000-2, mantiene el contenido ilegible sin la contraseña pero no tiene forma de notar una modificación. Un bit cambiado en el IV cambia el bit correspondiente del primer bloque de texto plano. Un bit cambiado en cualquier otro lugar confunde un bloque de 16 bytes y cambia el mismo bit en el bloque siguiente. Ninguno de los dos casos produce un error, y el descifrador devuelve lo que salga
PDFium Component escribe ambos formatos por el mismo barrido de objetos, y los bytes en disco muestran la diferencia. Una cadena o flujo AESV3 se guarda como un IV aleatorio de 16 bytes seguido de texto cifrado con relleno PKCS#7. Un valor AESV4 se guarda como 12-byte IV || ciphertext || 16-byte tag, sin relleno y con datos autenticados adicionales vacíos, así que el texto cifrado mide exactamente lo mismo que el texto plano y cada valor crece 28 bytes. La etiqueta se serializa completa. Del lado de la lectura, DecryptAesGcmDocumentBytes recalcula la etiqueta de cada cadena y flujo y se detiene en el primer desajuste con un error como AESV4 stream authentication failed; no devuelve ninguna salida parcialmente descifrada
Los IV no son aleatorios por objeto. El escritor sortea un prefijo aleatorio de 64 bits una vez por documento y le agrega un contador big-endian de 32 bits que comparten cada cadena literal, cadena hex, cadena de diccionario de flujo y cuerpo de flujo. GCM se rompe feo si el mismo IV se usa dos veces bajo una clave, y un contador hace que la unicidad sea fácil de probar donde sorteos aleatorios independientes solo la hacen probable. Si un documento llegara a necesitar más de unos 4.29 mil millones de valores cifrados, el escritor lanza AESV4 IV counter exhausted en lugar de dar la vuelta
Escribir un archivo R7 con PDF MAC desde Delphi
TPdf.SaveAsEncrypted toma un registro TPdfEncryptOptions de la unidad FPdfEncrypt. Asignar Revision a erR7 selecciona AESV4-GCM, y asignar EnableIntegrityProtection agrega el PDF MAC independiente. Asigne la revisión explícitamente cada vez: TPdfEncryptOptions.Default devuelve erR5, todos los permisos permitidos, metadatos cifrados y protección de integridad apagada, así que el código que olvida la línea recibe el más viejo de los tres esquemas
uses
  System.SysUtils, PDFium, FPdfEncrypt;

procedure WriteProtectedReport;
var
  Pdf: TPdf;
  Opts: TPdfEncryptOptions;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.FileName := 'quarterly-report.pdf';
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Could not open quarterly-report.pdf');

    Opts := TPdfEncryptOptions.Default;       // Revision = erR5 aquí
    Opts.UserPassword := 'open-secret';
    Opts.OwnerPassword := 'admin-secret';
    Opts.EncryptMetadata := True;
    // ISO 32000-1 Tabla 22: limpiar el bit 3 (imprimir) y el bit 12 (impresión de alta calidad)
    Opts.Permissions := Opts.Permissions and not Cardinal($0004 or $0800);
    Opts.Revision := erR7;                    // ISO/TS 32003 AESV4-GCM
    Opts.EnableIntegrityProtection := True;   // MAC independiente de ISO/TS 32004

    if not Pdf.SaveAsEncrypted('quarterly-report.enc.pdf', Opts) then
      raise Exception.Create('Encrypted save failed');
  finally
    Pdf.Free;
  end;
end;
La salida es un archivo reconstruido con una tabla de referencias cruzadas clásica completa y un encabezado %PDF-2.0. El diccionario Encrypt dice /V 6 /R 7 con /CFM /AESV4 en el crypt filter estándar, y el catálogo gana una entrada /Extensions cuyo arreglo /ISO_ declara /ExtensionLevel 32003 /ExtensionRevision (:2023). Con la protección de integridad encendida, el mismo arreglo también declara /ExtensionLevel 32004 /ExtensionRevision (:2024), el diccionario Encrypt carga un /KDFSalt de 32 bytes, y el trailer termina con un diccionario /AuthCode. Un cambio más se ve si lee los permisos de vuelta: el escritor limpia el bit 13 ($1000) tanto en /P como en la copia cifrada /Perms siempre que el MAC esté habilitado, así que el valor que usted pasó no viajará de ida y vuelta sin cambios en ese bit
¿Para qué un MAC de todo el archivo encima de etiquetas por valor?
ISO/TS 32004 agrega un MAC sobre todo el archivo, porque una etiqueta en cada valor todavía no dice nada sobre cómo están arreglados los valores. Las etiquetas GCM protegen los valores, y la estructura del archivo no está hecha de valores cifrados. La tabla de referencias cruzadas, los números de objeto, el trailer y las claves de diccionario quedan todos en claro. Alguien sin la contraseña no puede falsificar una sola cadena o flujo, pero nada en el cifrado lo detiene de apuntar el árbol de páginas a otro conjunto de objetos, soltar un objeto, o empalmar un objeto cifrado copiado de una revisión anterior del mismo archivo, que estuvo cifrado bajo la misma clave
El token de ISO/TS 32004 cubre esa capa. El escritor pone el token en /AuthCode << /MACLocation /Standalone /ByteRange [0 L1 S L2] /MAC <...> >>, donde el rango de bytes abarca cada byte del archivo salvo la cadena hex que carga el token mismo, y el segundo rango tiene que terminar exactamente al final físico del archivo. El digest sobre esos bytes es SHA-256. El manejo de claves sigue la estratificación de la especificación: HKDF-SHA256 deriva una clave de cifrado de claves a partir de la clave de cifrado del archivo y el /KDFSalt, una clave MAC aleatoria de 256 bits se envuelve con AES Key Wrap, y el token mismo es una estructura CMS AuthenticatedData que usa HMAC-SHA256. Un lector entonces necesita la contraseña de usuario o de propietario para verificarlo, y quien no tenga ninguna no puede producir un token que verifique
El MAC no está atado a R7. EnableIntegrityProtection funciona también con erR5 y erR6, y esos archivos también reciben el encabezado %PDF-2.0 y la entrada de extensión 32004. Para salida R7 nueva, enciéndalo: cuesta un diccionario de trailer, una entrada de extensión de catálogo más y un salt de 32 bytes, y la ruta de descifrado lo verifica automáticamente siempre que esté presente
Leer un archivo AESV4 de vuelta y verificar el token
Un archivo R7 no pasa por la ruta normal de contraseña y carga, y la razón es el motor de abajo. El manejador de seguridad estándar integrado de PDFium reconoce AESV2 y AESV3 y mapea ambos a CBC; no tiene ruta GCM. PDFium Component entonces descifra AESV4 en Pascal con DecryptAesGcmDocumentBytes, que revisa la contraseña y el /Perms, verifica el MAC independiente si hay uno, autentica cada cadena y flujo, y devuelve un PDF en claro que TPdf.LoadDocument puede abrir
Esa copia en claro tiene las entradas /Encrypt y /AuthCode eliminadas y cada offset reescrito. Así que verificar el MAC pertenece a los bytes originales, antes del descifrado. Llamar a Pdf.ValidatePdfMac después de cargar la copia descifrada devuelve pmvsNotPresent, porque la copia realmente no tiene token. ValidateEncryptedDocumentMac en FPdfEncrypt toma los bytes crudos del archivo y una contraseña y devuelve el mismo TPdfMacValidationResult
uses
  System.SysUtils, System.IOUtils, PDFium, FPdfEncrypt;

procedure OpenAesV4Report(const FileName: string; const Password: AnsiString);
var
  Raw, Plain: TBytes;
  Mac: TPdfMacValidationResult;
  ErrorText: string;
  Pdf: TPdf;
begin
  Raw := TFile.ReadAllBytes(FileName);

  // Revise el token sobre los bytes tal como están en disco
  Mac := ValidateEncryptedDocumentMac(Raw, Password);
  case Mac.Status of
    pmvsValid: ;
    pmvsNotPresent:
      LogWarning(FileName, Mac.MessageText);   // su propia rutina de logging
    pmvsInvalid:
      raise Exception.Create('Rejected: ' + Mac.MessageText);
    pmvsUnsupported:
      raise Exception.Create('Needs manual review: ' + Mac.MessageText);
  end;

  if not DecryptAesGcmDocumentBytes(Raw, Password, Plain, ErrorText) then
    raise Exception.Create('AESV4 decryption failed: ' + ErrorText);

  Pdf := TPdf.Create(nil);
  try
    Pdf.LoadDocument(Plain);
    // Pdf.ValidatePdfMac reportaría pmvsNotPresent aquí: la
    // copia descifrada no lleva ningún /AuthCode
    ProcessDocument(Pdf);                       // su propio procesamiento
  finally
    Pdf.Free;
  end;
end;
Para archivos R5 y R6 el motor descifra de forma nativa, así que la llamada a nivel de componente funciona. Cargue con Password y FileName como siempre, y luego llame a TPdf.ValidatePdfMac. Lee los bytes originales de donde se cargó el documento, fuera un archivo, un buffer o un stream personalizado. Cuando la fuente es una descarga progresiva que no ha terminado de llegar, devuelve pmvsUnsupported con un mensaje que dice que se requiere la fuente completa
var
  Pdf: TPdf;
  Mac: TPdfMacValidationResult;
begin
  Pdf := TPdf.Create(nil);
  try
    Pdf.Password := 'open-secret';
    Pdf.FileName := 'contract.r6.pdf';         // escrito con erR6 + MAC
    Pdf.Active := True;
    if not Pdf.Active then
      raise Exception.Create('Wrong password or unreadable file');

    Mac := Pdf.ValidatePdfMac('open-secret');
    if not Mac.IsValid then
      Writeln('MAC check: ', Mac.MessageText);
  finally
    Pdf.Free;
  end;
end;
Cuatro estatus, cuatro respuestas
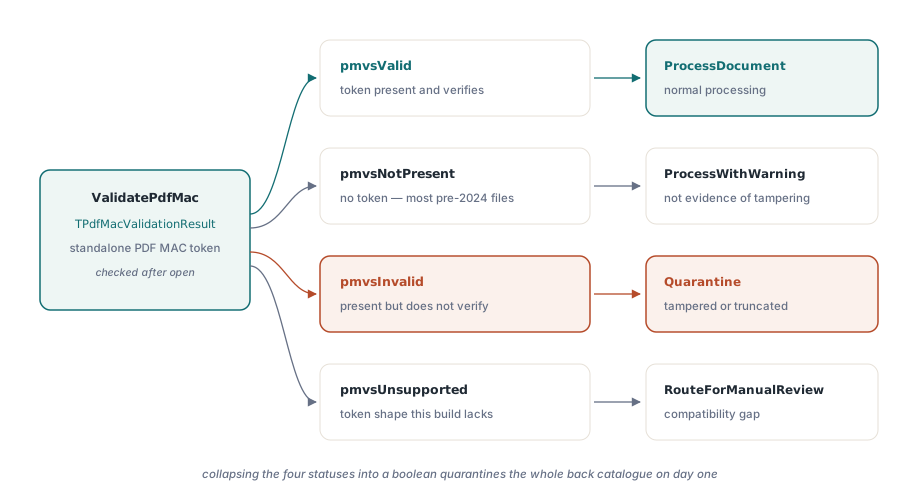
Colapsar TPdfMacValidationStatus a un booleano tira la parte que decide qué hacer después. pmvsNotPresent significa que el trailer no tiene ningún /AuthCode. ISO/TS 32004 es de 2024 y el MAC es opcional, así que la mayoría de los PDF cifrados de un archivo existente probablemente caigan aquí, y ponerlos en cuarentena vaciaría el archivo el primer día. Regístrelo y continúe
pmvsInvalid cubre más que manipulación. El estatus regresa para un token que no verifica, un rango de bytes que se queda corto del final del archivo, un encabezado que no declara PDF 2.0, una entrada de extensión 32004 ausente o malformada, y una contraseña equivocada, ya que la clave que revisa el token viene de la contraseña. Lea MessageText antes de llamarlo ataque. Un archivo truncado durante la subida y un archivo que alguien editó ambos terminan aquí, y ambos deben detener el procesamiento
pmvsUnsupported es más estrecho. El componente revisa tokens independientes, la forma /MACLocation /Standalone; un token adjunto a una firma, que ISO/TS 32004 también define, reporta este estatus y es un caso para que una persona lo mire en vez de una alarma
Elegir R5, R6 o R7 para una audiencia dada
TPdfEncryptionRevision ofrece erR5, erR6 y erR7, y la elección va de quién abre el archivo más que de criptografía. R5 es el esquema AES-256 original, publicado como extensión de PDF 1.7, con una sola pasada de SHA-256 sobre la contraseña; ISO 32000-2 lo marca obsoleto. R6 es la derivación endurecida estandarizada en ISO 32000-2, algoritmo 2.B en §7.6.4.3, que itera sobre SHA-256, SHA-384 y SHA-512. R7 conserva exactamente la derivación de contraseña de R6 para /U, /O, /UE, /OE y /Perms y cambia solo cómo se cifran cadenas y flujos
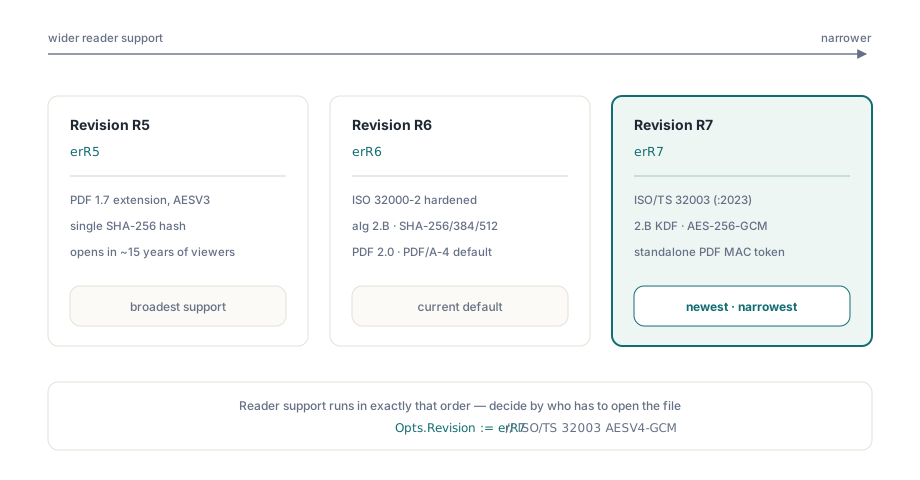
Un visor tiene que implementar ISO/TS 32003 para abrir R7 siquiera, y un motor que solo conoce AESV2 y AESV3 rechaza el archivo. Cuando cada lector es software que usted controla, como en un pipeline interno o un sistema de archivos históricos que también usa este componente, R7 con el MAC es la combinación más fuerte disponible. Cuando el archivo va a destinatarios con visores desconocidos, R6 es la elección conservadora: es parte de ISO 32000-2 misma, y aun así puede agregar el MAC. R5 pertenece solo donde un consumidor heredado conocido lo necesita, y esa decisión vale escribirla junto a la política de retención
Las banderas de permisos no cambian con la revisión. Los bits /P de la Tabla 22 de ISO 32000-1 que desaprueban imprimir o copiar son peticiones que los visores conformes honran, y quien tenga la contraseña de usuario ya tiene el contenido descifrado. El cifrado decide quién puede leer; los permisos describen qué pidió el autor después de eso
Adjuntar a un archivo protegido y verificar el resultado
Un MAC independiente es una declaración sobre cada byte hasta el final del archivo, así que cualquier actualización incremental adjuntada después cae fuera del rango firmado, y una herramienta que adjunta sin recalcular el token convierte un archivo válido en uno pmvsInvalid. El guardado incremental cifrado del componente verifica el token existente antes de adjuntar, y luego recalcula el rango de bytes y el token para el nuevo fin de archivo. Las reglas para agregar revisiones a documentos cifrados, incluido cómo los objetos nuevos reutilizan la clave del archivo existente, están en actualizaciones incrementales sobre PDFs cifrados
Después de cualquier guardado, reabra la salida y verifíquela como lo haría un destinatario: corra ValidateEncryptedDocumentMac sobre los bytes, descífrelos o cárguelos, y confirme que el encabezado declara la versión que usted espera con las revisiones descritas en conformidad exacta de versión PDF. Una lista de admisión más amplia para documentos que usted no escribió está en auditar riesgos de seguridad PDF
El código AES-256, GCM, HKDF, key wrap y CMS detrás de estas llamadas está escrito en Pascal y compilado dentro del componente, así que ningún DLL criptográfico externo viaja junto a su ejecutable, y las mismas unidades compilan bajo Delphi y Lazarus. Los registros de opciones, los valores de estatus y el resto de la API de cifrado están listados en la página del producto PDFium Component para Delphi