Un solo byte alterado dentro del stream EncryptedPackage de un .xlsx protegido con contraseña no impide que AES-CBC descifre todo con la contraseña correcta: el bloque de 16 bytes que contiene el byte alterado se convierte en ruido, y el mismo bit se cambia limpiamente en el bloque de texto plano que le sigue. El cifrado por sí solo no puede avisarle de que eso pasó. La defensa vive en el elemento dataIntegrity de [MS-OFFCRYPTO] §2.3.4.14, un HMAC sobre el ciphertext almacenado que un lector verifica antes de descifrar un solo segmento
El cifrado Agile, el esquema que Excel escribe por defecto para libros protegidos con contraseña, le da confidencialidad mediante AES en modo CBC con una clave derivada de un hash de contraseña SHA-512 iterado. CBC no es un modo autenticado, así que el cifrado no tiene opinión sobre si el ciphertext que tiene delante es el ciphertext que se escribió. Un paquete modificado normalmente explota después como un error de ZIP o deflate, porque un stream comprimido corrupto rara vez sobrevive a la inflación. «Normalmente» pesa mucho en esa frase, y un error de parser tres capas más abajo es un pésimo lugar para enterarse de que alguien editó el archivo en tránsito
¿Por qué un libro cifrado manipulado todavía descifra?
Un libro manipulado todavía descifra porque CBC solo encadena bloques; jamás los autentica. Cada bloque de ciphertext se descifra con la clave y luego se le aplica XOR con el bloque de ciphertext anterior, así que un cambio en el bloque n revuelve el bloque de texto plano n y altera exactamente los mismos bits en el bloque n+1. Alguien que conoce la distribución del texto plano puede dirigir ese segundo efecto. Alguien que no la conoce igual puede corromper datos de formas que un parser posterior puede o no notar
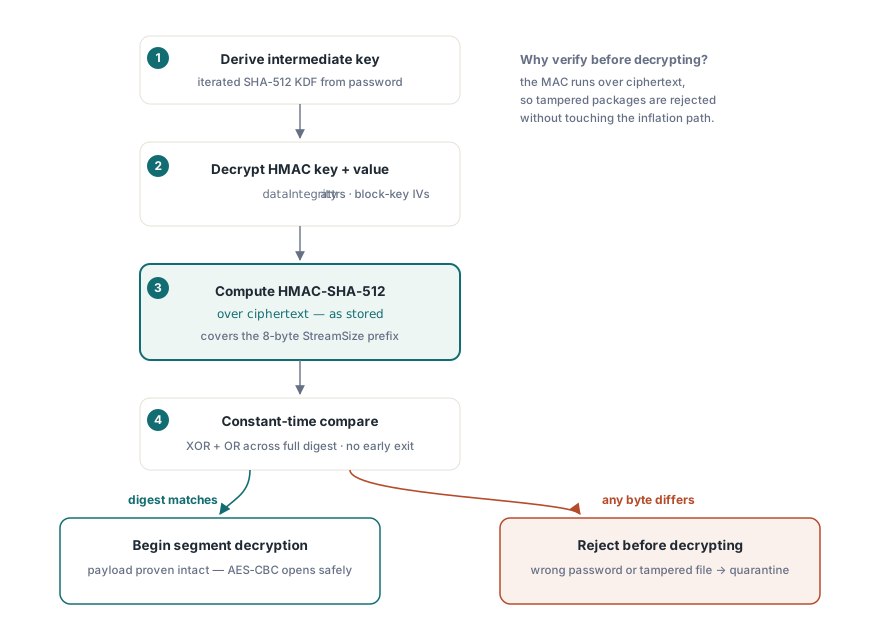
[MS-OFFCRYPTO] responde a esto con un MAC computado sobre los bytes cifrados. El escritor genera una clave HMAC aleatoria cuya longitud coincide con el tamaño de hash de keyData (64 bytes para SHA-512), computa un HMAC sobre el stream EncryptedPackage completo y guarda ambos valores en el elemento dataIntegrity como encryptedHmacKey y encryptedHmacValue. Ambos se cifran con la clave del paquete, usando IVs derivados del salt de keyData y dos block keys fijos definidos por la especificación. El HMAC cubre el stream tal como está almacenado, incluido el prefijo StreamSize de 8 bytes delante de los segmentos, así que ni la longitud declarada de texto plano puede alterarse sin que se detecte
El orden en que HotXLS verifica las cosas al abrir
HotXLS corre la verificación de integridad después de probar la contraseña y antes de descifrar cualquier segmento del paquete. TXLSXWorkbook.OpenEncrypted primero prueba el lector de Standard Encryption, y cuando el stream EncryptionInfo lleva la firma Agile (versión 4.4) el pipeline Agile toma el control. Ese pipeline ejecuta estos pasos en orden:
- Ejecutar el hash iterado de la contraseña con el salt y el spin count del descriptor; un
spinCountpor encima del techo de la especificación de 10,000,000 se trata como descriptor mal formado y se rechaza antes de que empiece cualquier hashing - Descifrar el verificador de contraseña, hashearlo y comparar el resultado con el hash del verificador almacenado; un desajuste aquí significa una contraseña incorrecta
- Desenvolver la clave intermedia del paquete, luego descifrar la clave HMAC y el valor HMAC de los atributos
dataIntegrity - Computar el HMAC sobre los bytes del EncryptedPackage exactamente como están en el archivo y compararlo con el valor almacenado
- Solo tras una coincidencia, descifrar los segmentos de 4096 bytes y entregar el ZIP interno al cargador XLSX normal
Computar el MAC sobre el ciphertext es la disciplina estándar encrypt-then-MAC. Un paquete manipulado se rechaza antes de que cualquier byte controlado por el atacante llegue al descifrado AES, a la inflación o al parser XML. Ambas comparaciones de esta ruta, el hash del verificador y el valor HMAC, acumulan con OR la XOR de cada par de bytes a lo largo de todo el digest en lugar de retornar en la primera diferencia, así que el tiempo de respuesta no revela cuántos bytes iniciales coincidieron. El algoritmo de hash sigue al descriptor: Excel declara SHA-512, algunos escritores de terceros declaran SHA-256, y el HMAC, los IVs y la derivación de clave cambian a lo que digan los nodos keyData y el cifrador de clave de contraseña
Desde el lado del llamador, un fallo de verificación de integridad y una contraseña incorrecta son el mismo evento. Ambos hacen que OpenEncrypted lance EXlsxEncryptionNotImplemented con el mensaje «The supplied password is incorrect for this encrypted workbook.» Un contenedor que no es ni Standard ni Agile, o un archivo CFB ilegible, lanza la misma clase de excepción con un mensaje distinto. Solo un descifrado exitoso seguido de una carga fallida del libro interno regresa como un valor de retorno distinto de 1
uses
  SysUtils, lxHandleX;

// Abre un libro que debe llegar cifrado
function OpenIntake(const FileName, Password: WideString): TXLSXWorkbook;
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    // OpenEncrypted recurre a un Open sencillo para un ZIP sin cifrar,
    // así que un pipeline que exige cifrado tiene que verificar primero
    if not Book.CanReadEncrypted(FileName) then
      raise Exception.Create('Not an encrypted package: ' + FileName);
    // Contraseña incorrecta y HMAC que no coincide elevan ambos EXlsxEncryptionNotImplemented
    if Book.OpenEncrypted(FileName, Password) <> 1 then
      raise Exception.Create('Decrypted, but the inner workbook did not load');
    Result := Book;
  except
    Book.Free;
    raise;
  end;
end;

// Llamador; Quarantine y ProcessWorkbook son rutinas suyas
try
  Book := OpenIntake('incoming.xlsx', PasswordFromVault);
  try
    ProcessWorkbook(Book);
  finally
    Book.Free;
  end;
except
  on E: EXlsxEncryptionNotImplemented do
    Quarantine('incoming.xlsx', E.Message);
end;
La guarda CanReadEncrypted importa más de lo que parece. Prueba la firma del archivo compuesto OLE, y sin ella alguien podría reemplazar un libro cifrado por un .xlsx ordinario y OpenEncrypted lo cargaría como si nada pasara. Un .xls legacy renombrado también lleva esa firma, y por eso pasa la guarda para luego fallar dentro de OpenEncrypted con el mensaje de esquema de cifrado no soportado
Escribir paquetes que llevan el bloque
SaveAsEncryptedAgile es la llamada que produce un bloque dataIntegrity. Serializa el libro a un XLSX en memoria, lo cifra con AES-256-CBC bajo una derivación de clave SHA-512 con un spin count de 100,000, computa un HMAC-SHA-512 sobre el stream EncryptedPackage terminado y escribe ambos blobs HMAC cifrados en el descriptor. SaveAsEncrypted escribe en cambio ECMA-376 Standard Encryption (AES-128 con derivación de clave SHA-1), y la estructura EncryptionInfo Standard definida por [MS-OFFCRYPTO] no tiene ningún espacio para un MAC de integridad. Para cualquier cosa que cruce una red o viva en un disco compartido, use el escritor Agile: no cuesta nada extra de código y es el único de los dos cuya salida un lector puede verificar contra manipulación
var
  Book: TXLSXWorkbook;
begin
  Book := TXLSXWorkbook.Create;
  try
    BuildPayrollSheets(Book);        // su propio código que llena el libro
    // Reabra el contenedor escrito por el pipeline de descifrado
    // y reporte el fallo en lugar de dejar un archivo roto
    Book.VerifyEncryptedSave := True;
    if Book.SaveAsEncryptedAgile('payroll-2026-10.xlsx', PasswordFromVault) <> 1 then
      raise Exception.Create('Encrypted save failed or did not verify');
  finally
    Book.Free;
  end;
end;
Con VerifyEncryptedSave activado, el guardado vuelve a abrir el archivo nuevo con la misma contraseña, así que un guardado verificado ya pasó una vez la verificación HMAC. El material aleatorio, o sea ambos salts de 16 bytes, la entrada del verificador, la clave de paquete de 32 bytes y la clave HMAC de 64 bytes, proviene del CSPRNG del sistema operativo (CryptGenRandom en Windows). Si esa fuente no puede entregar, el escritor Agile lanza una excepción en lugar de recurrir a un generador sembrado con el reloj. Esos bytes se convierten en salts y claves AES; un respaldo predecible produciría archivos que se ven cifrados, pasan todas las pruebas funcionales y no protegen nada. Un guardado fallido es el mejor desenlace aquí
¿Qué pasa cuando un archivo no tiene bloque dataIntegrity?
El archivo se abre con normalidad. Muchos libros cifrados Agile en circulación provienen de escritores que dejan dataIntegrity fuera, y rechazarlos rompería mucho más trabajo legítimo del que detendría. HotXLS trata el bloque como presente solo cuando tanto encryptedHmacKey como encryptedHmacValue decodifican a valores no vacíos y alineados a 16 bytes; de lo contrario se salta la verificación y el descifrado procede tras la comprobación de contraseña
Esa decisión de compatibilidad tiene una consecuencia de seguridad que vale la pena escribir en su modelo de amenazas. El elemento dataIntegrity vive en el stream EncryptionInfo, fuera de los bytes que su propio MAC cubre, así que un bloque ausente se ve exactamente igual que un bloque que un atacante borró. Si usted controla ambos extremos de un pipeline y cada productor usa SaveAsEncryptedAgile, trate un bloque ausente como un fallo de política a nivel de aplicación. La llamada de apertura no reporta si la verificación corrió, así que hacer cumplir esa regla significa leer el XML de EncryptionInfo usted mismo con un lector de archivos compuestos antes de entregar el archivo. Para los archivos que vienen del mundo exterior, lea la verificación por lo que es: una señal fuerte cuando el bloque está, y ninguna señal cuando falta
El bucle de reintento de OnPassword y los archivos manipulados
El overload sencillo Open(FileName, Password) también descifra paquetes Standard y Agile, y agrega un contrato de reintento que OpenEncrypted no tiene. Cuando el resultado es «contraseña incorrecta» y OnPassword está asignado, el libro llama al manejador, que puede suministrar otra contraseña y poner Retry en True; el bucle se detiene tras tres llamadas al manejador. Como un desajuste de HMAC produce ese mismo resultado de «contraseña incorrecta», un manejador que simplemente vuelve a pedir la contraseña se llama hasta tres veces para un paquete manipulado, cada intento falla, y el bucle termina con el mensaje de contraseña incorrecta. La contraseña correcta falla en el HMAC, y todas las demás fallan en el verificador
procedure TIntakeForm.BookPassword(Sender: TObject;
  var PassWord: WideString; var Retry: Boolean);
begin
  // También se llega aquí para un paquete cuyo HMAC no coincidió.
  // Volver a pedir la contraseña no arregla ese caso, así que ofrezca
  // una única clave de respaldo y deje que el siguiente fallo salga como error
  Inc(FPasswordCalls);
  Retry := (FPasswordCalls = 1) and FetchFallbackKey(PassWord); // su propia función
end;

// Cableado
FPasswordCalls := 0;
Book.OnPassword := BookPassword;
Book.Open('incoming.xlsx', PasswordFromVault);
Para ingesta desatendida, deje OnPassword sin asignar y llame a OpenEncrypted. El primer fallo lanza de inmediato, y el log de cuarentena registra un evento por archivo en lugar de una ráfaga de reintentos
La contraseña de modificación es coordinación, no protección
Los libros XLS clásicos soportan un mecanismo aparte que la gente suele confundir con el cifrado: la reserva de escritura detrás del prompt de «password to modify» de Excel. HotXLS lo expone en IXLSWorkbook vía SetModifyPassword, que toma la contraseña, una bandera de recomendar solo lectura y el nombre del usuario que reserva, y reporta el estado mediante la propiedad IsWriteReserved. Pasar una contraseña vacía limpia la reserva y deja intacto el nombre de usuario WRITEACCESS aparte
La distribución del registro es corta. FILESHARING lleva la bandera de recomendar solo lectura, un hash de contraseña legacy de 16 bits y el nombre de usuario como cadena Unicode BIFF8 sin comprimir; al guardar, HotXLS coloca el marcador WRITEPROT vacío delante de WRITEACCESS y FILESHARING siempre que exista una reserva, que es el orden del File Protection Block que Excel espera. Las reservas que el propio Excel escribió sobreviven a un round trip de HotXLS por la misma ruta. Estos registros solo se escriben para el formato BIFF8 xlExcel97
var
  Book: IXLSWorkbook;   // contado por interfaz: no hacer Free
begin
  Book := TXLSWorkbook.Create;
  if Book.Open('shared-model.xls') = 1 then
  begin
    // Recomendar solo lectura, reservado por el servicio de informes
    Book.SetModifyPassword('edit-me', True, 'Reporting Service');
    if Book.IsWriteReserved then
      Book.SaveAs('shared-model.xls', xlExcel97);
  end;
end;
Un hash de 16 bits es un checksum, y los datos de hoja bajo una reserva de escritura no están cifrados en absoluto; cualquier otra herramienta lee cada celda. La característica le dice a la siguiente persona en Excel que alguien considera este archivo suyo para editar, en la misma categoría que los controles a nivel de hoja cubiertos en protección de hojas XLSX y opciones allow. La confidencialidad viene de las rutas de guardado cifradas descritas en salida XLSX protegida con AES, y las verificaciones a nivel de contenedor pertenecen aún más temprano en la cadena, ya que la estructura ZIP de un paquete sencillo se parsea antes de que corra cualquier lógica de libro; validación del ZIP end-of-central-directory para XLSX no confiables cubre esos modos de fallo
HotXLS lee y escribe XLS, XLSX y ODS desde Delphi y C++Builder sin instalación de Excel, y su código de cifrado Standard y Agile está escrito en Pascal contra [MS-OFFCRYPTO]. La referencia completa de métodos de OpenEncrypted, SaveAsEncryptedAgile y SetModifyPassword está en la página del componente de hojas de cálculo HotXLS para Delphi