Eine signierte PDF kann eine gefälschte Seite tragen, eine CMS-Digest-Prüfung passieren und gleichzeitig melden, dass ihre Signatur das ganze Dokument abdeckt. Jedes signierte Byte bleibt exakt, wie der Signierer es hinterlassen hat, die /ByteRange beginnt weiterhin bei 0 und endet bei der Dateigröße, und die zusätzlichen Objekte sitzen in dem einen Stretch der Datei, den eine PDF-Signatur bewusst außerhalb des Digests lässt: dem reservierten Platz für den /Contents-Hex-String
Dieser Stretch ist größer, als die meisten denken. 8.192 Bytes für den CMS-Container reservieren bedeutet 16.384 Hex-Ziffern auf der Platte, und was die echte Signatur davon nicht nutzt, wird mit der Ziffer 0 aufgefüllt. Ein Verifizierer, der nur fragt, ob die Lücke zwischen den beiden Bereichen nicht leer ist, sieht nie nach, was die Lücke enthält. Dieselbe Layoutfrage stellt sich aus der Gegenrichtung, wenn ein Vertrag eine Gegenzeichnung braucht: Die Signatur des Freigebers muss angehängt werden, ohne ein einziges Byte zu berühren, das der Lieferant signiert hat, und ihr Platzhalter muss in exakt der Form enden, die ein strenger Verifizierer akzeptiert
Was die ByteRange-Lücke enthalten muss
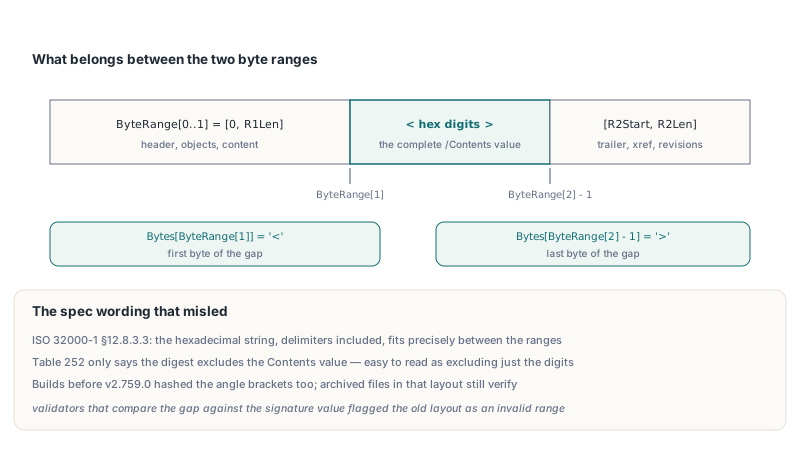
Die Lücke muss den kompletten /Contents-Wert enthalten und nichts sonst. ISO 32000-1 §12.8.3.3 sagt, der Hexadezimalstring passt samt seiner <- und >-Trennzeichen exakt in den Platz zwischen den beiden Bytebereichen, und ISO 32000-2 §12.8.1 führt dieselbe Regel fort. Tabelle 252 und die PAdES-Dokumente formulieren es lockerer und sagen nur, dass der Digest den Contents-Wert ausschließt. Schnell gelesen klingt das nach „schließe die Hex-Ziffern aus“, und ein Signierer, der der lockeren Lesart folgt, hasht die beiden spitzen Klammern mit allem anderen mit. Validierer, die die Lücke gegen den Signaturwert vergleichen, flaggen dann den Bytebereich als ungültig
HotPDF folgt dem §12.8.3.3-Wortlaut auf beiden seiner Signier-Routen. THotPDF.PreparePDFForSigning beendet den ersten Bereich unmittelbar vor < und beginnt den zweiten unmittelbar nach >, und die Streaming-Vorbereitung in der CMS-Signierpipeline berechnet dieselben Offsets. Der /ByteRange-Platzhalter im Signatur-Dictionary ist eine Literal-Zeichenkette fester Breite, also verschiebt das Einpatchen der echten Zahlen kein Byte, und die Cross-Reference-Tabelle bleibt gültig. Jeder der vier Werte ist rechtsbündig in einem Zehn-Zeichen-Feld, weshalb eine so signierte Datei /ByteRange [ gefolgt von Leerzeichenläufen zeigt. Für dieses Padding haben wir einmal bezahlt, als wir einen eigenen standalone Verifizierer fuhren: Der erste Schnitt trennte die vier Zahlen an einzelnen Leerzeichen und fand nichts, und der /Contents-Hex ergab erst die echten CMS-Bytes, nachdem seine nachlaufende Null-Auffüllung entfernt war
Zwei Bytes genügen, um jede signierte Datei selbst zu prüfen, egal wer sie erzeugt hat. Das Byte am Offset ByteRange[1] muss < sein, und das Byte am Offset ByteRange[2] - 1 muss > sein. Der Helfer unten ist nicht Teil der Bibliothek; es sind ein Dutzend Zeilen, die man in ein Audit-Tool werfen kann, gefüttert mit dem ByteRange-Array aus GetLoadedSignatureInfo
// Vorgeschlagener Helfer für Ihren eigenen Audit-Code, keine HotPDF-API
function GapIsSpecLayout(const FileName: string;
  const BR: array of Int64): Boolean;
var
  FS: TFileStream;
  B: AnsiChar;
begin
  Result := False;
  if Length(BR) <> 4 then Exit;
  FS := TFileStream.Create(FileName, fmOpenRead or fmShareDenyWrite);
  try
    FS.Position := BR[1];               // das erste Byte der Lücke
    if (FS.Read(B, 1) <> 1) or (B <> '<') then Exit;
    FS.Position := BR[2] - 1;           // das letzte Byte der Lücke
    if (FS.Read(B, 1) <> 1) or (B <> '>') then Exit;
    Result := True;
  finally
    FS.Free;
  end;
end;

// Usage, after Pdf.LoadFromFile('Signed.pdf'):
//   if not GapIsSpecLayout('Signed.pdf',
//     Pdf.GetLoadedSignatureInfo(0).ByteRange) then
//     Writeln('Klammern sitzen in den signierten Bereichen');
Für die kryptografische Hälfte verifiziert OpenSSL das CMS unabhängig: Die beiden Bereiche in eine Datei konkatenieren und als external Content übergeben, etwa openssl cms -verify -binary -inform DER -in contents.der -content signed-ranges.bin -noverify. Dieser Befehl prüft Digest und Signatur über exakt die Bytes, die man ihm reicht. Er sieht die Lücke nie, also bleibt die Zwei-Byte-Prüfung oben Ihre Aufgabe
Warum eine Nicht-leer-Prüfung der Lücke Signature-Wrapping verfehlt
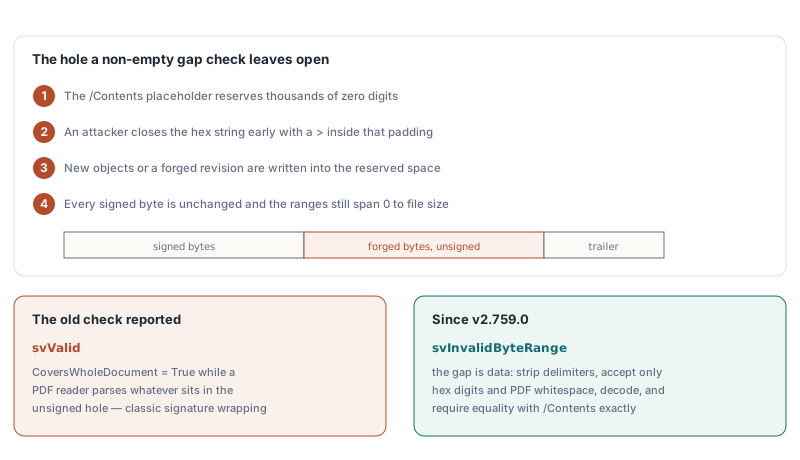
Eine nicht leere Lücke beweist, dass etwas aus dem Digest ausgeschlossen wurde, und sagt nichts darüber, was. Genau das ist die gesamte Angriffsfläche. Der /Contents-Platzhalter wird mit Tausenden Null-Ziffern reserviert, und ein echtes CMS füllt ihn selten aus. Ein Angreifer schließt den Hex-String mitten in dieser Auffüllung mit einem > vorzeitig, schreibt neue Objekte oder eine ganze gefälschte Revision in den Rest des reservierten Platzes und lässt die Bytebereiche unangetastet. Das CMS verifiziert weiterhin, denn jedes signierte Byte ist unverändert. Die Bereiche laufen weiterhin von 0 bis zur Dateigröße. Ein Verifizierer, der bei „die Lücke ist nicht leer“ stoppt, meldet svValid mit CoversWholeDocument auf True gesetzt, während jeder PDF-Parser, der die Datei öffnet, den Objekten folgt, die im unsignierten Loch sitzen
THotPDF.VerifyLoadedSignatureEx behandelt die Lücke als Daten, die zu validieren sind. Sobald die CMS-Prüfung durch ist, liest der Verifizierer die Lücke, streift die Trennzeichen ab und akzeptiert nur Hex-Ziffern plus die fünf PDF-Whitespace-Bytes (Tab, Line Feed, Form Feed, Carriage Return, Leerzeichen). Die dekodierten Ziffern müssen dann byteweise dem eigenen /Contents des Signatur-Dictionarys entsprechen. Ein verirrtes >, ein einzelnes Binärbyte oder ein dekodierter Wert, ein Byte zu lang oder zu kurz, macht aus dem Ergebnis svInvalidByteRange, und eine Lücke über 64 MiB ebenso. Denselben Check fährt ValidateLoadedSignatureBatch; VerifyAllLoadedSignatures und VerifyLoadedSignatureWithTrust laufen über den Einzel-Signatur-Pfad und erben ihn damit auch
Ein Layout wird absichtlich durchgelassen: Dateien, deren Signierer die Klammern innerhalb der signierten Bereiche behielt, sodass die Lücke nur die Ziffern enthält. Für die bestätigt der Verifizierer, dass das Byte unmittelbar vor der Lücke < und das unmittelbar danach > ist, und wendet dann denselben Ziffern-und-Whitespace-Test an. Dieses Layout zu verwerfen brächte keine Sicherheit, denn die Lücke enthält weiterhin nichts als den Signaturwert, und es würde perfekt intakte archivierte Verträge fallen lassen. Es zu akzeptieren ist der richtige Default
var
  Pdf: THotPDF;
  Info: THPDFSignatureInfo;
  Status: THPDFSignatureVerifyStatus;
  I: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.LoadFromFile('SignedTwice.pdf');
    for I := 0 to Pdf.GetLoadedSignatureFieldCount - 1 do
    begin
      Status := Pdf.VerifyLoadedSignatureEx(I, Info);
      case Status of
        svValid:
          if Info.CoversWholeDocument then
            Writeln(Info.FieldName, ': valid, covers the whole file')
          else
            Writeln(Info.FieldName, ': valid, ',
              Info.UnsignedTrailingBytes, ' bytes appended later');
        svInvalidByteRange:
          Writeln(Info.FieldName, ': ByteRange gap rejected (wrapping?)');
        svSourceUnavailable:
          Writeln('Loaded from a stream: use the TStream overload');
      else
        Writeln(Info.FieldName, ': failed, status ', Ord(Status));
      end;
    end;
  finally
    Pdf.Free;
  end;
end;
GetLoadedSignatureFieldCount wie der an VerifyLoadedSignatureEx übergebene Index zählen Signaturfelder in Formularfeld-Reihenfolge, beginnend bei 0. In einer gegenzeichneten Datei landet die Signatur des Lieferanten im ersten Zweig mit CoversWholeDocument = False und einem positiven UnsignedTrailingBytes: alles, was danach angehängt wurde, die Revision des Freigebers eingeschlossen. Wenn Ihnen die Grundlagen dieser API neu sind, behandelt die Anleitung zum Verifizieren digitaler PDF-Signaturen mit HotPDF die Statuswerte und den Info-Record ausführlicher
Gegenzeichnen mit AddLoadedSignedSignatureField
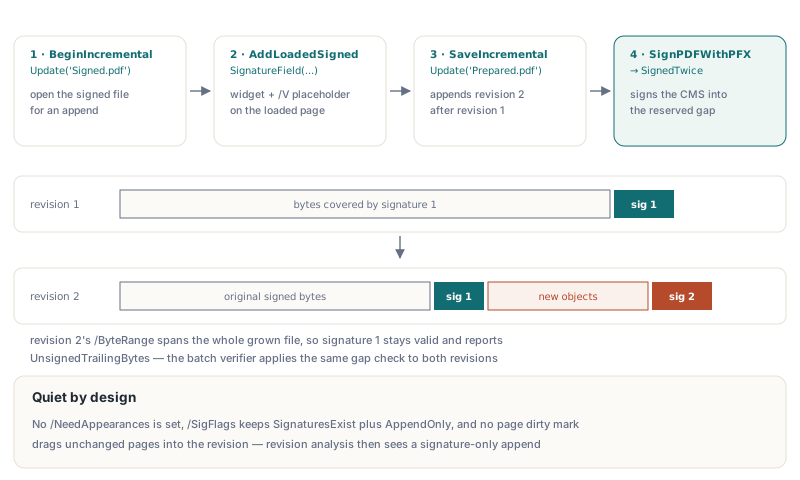
Eine Gegenzeichnung braucht vier Aufrufe: die signierte Datei mit BeginIncrementalUpdate öffnen, das Feld mit AddLoadedSignedSignatureField hinzufügen, die neue Revision mit SaveIncrementalUpdate schreiben, dann die vorbereitete Datei mit der Klassenfunktion THotPDF.SignPDFWithPFX signieren. Das seitenbasierte THPDFPage.AddSignedSignatureField greift hier nicht, denn CurrentPage ist während einer inkrementellen Aktualisierung nil; das Dokument ist geladen, nicht im Layout. Die Methode für geladene Dokumente erzeugt das Widget auf einer bestehenden Seite und hängt unter /V dasselbe Platzhalter-Signatur-Dictionary an, das der Pfad für neue Dokumente baut, also sehen beide Signier-Routen identische Bytes. Für die erste Signatur selbst geht der Artikel zum Erstellen digitaler PAdES-Signaturen in Delphi die PFX-Pipeline durch
var
  Pdf: THotPDF;
  FieldIndex: Integer;
begin
  Pdf := THotPDF.Create(nil);
  try
    Pdf.BeginIncrementalUpdate('Signed.pdf');
    // Seite 0, Widget-Rechteck in Punkt, 8192 Bytes für das CMS reserviert
    FieldIndex := Pdf.AddLoadedSignedSignatureField(0, 320, 60, 520, 120,
      'ApproverSignature', 8192, 'adbe.pkcs7.detached',
      'Approved for payment', 'Head office');
    if FieldIndex < 0 then
      raise Exception.Create('Page index out of range');
    Pdf.SaveIncrementalUpdate('Prepared.pdf');
  finally
    Pdf.Free;
  end;

  // Signiert den ersten unausgefüllten Platzhalter; wirft bei PFX- oder Krypto-Fehlern
  if not THotPDF.SignPDFWithPFX('Prepared.pdf', 'SignedTwice.pdf',
    'approver.pfx', 'pfx-password') then
    raise Exception.Create('Second signature failed');
end;
Die Parameterliste ist kurz, aber jeder Wert hat sichtbare Wirkung. ContentsBytes defaultet auf 8192 und bemisst den dekodierten CMS-Container; der Platzhalter auf der Platte hält doppelt so viele Hex-Ziffern, mit einem Boden von 64 Bytes. SubFilter defaultet auf adbe.pkcs7.detached, und Reason, Location und ContactName landen als /Reason, /Location und /ContactInfo im Signatur-Dictionary, neben einem /M-Zeitstempel aus dem Augenblick der Felderzeugung. Der Rückgabewert ist der neue Feldindex, oder -1, wenn der Seitenindex außerhalb liegt. Ein leerer Feldname oder ein Rechteck mit Nullbreite oder Nullhöhe wirft eine Exception, bevor etwas geschrieben ist
Was die angehängte Revision trägt – und was sie in Ruhe lässt
AddLoadedSignedSignatureField ist absichtlich leiser als seine Geschwister. Die anderen AddLoaded*-Felderzeuger setzen /NeedAppearances true aufs AcroForm, was einen Viewer auffordert, Feld-Appearances beim Öffnen der Datei neu zu erzeugen. Auf einem signierten Dokument kann diese Neuerzeugung Inhalt umschreiben, den der erste Signierer abgedeckt hat. Deshalb entfernt die neue Methode das Flag wieder, sofern die Quelldatei es nicht bereits trug, und eine Datei, die mit /NeedAppearances ankam, behält es exakt wie es war. /SigFlags behält seine bestehenden Bits und gewinnt 3 dazu – SignaturesExist (1) plus AppendOnly (2) aus ISO 32000-1 §12.7.2, Tabelle 219
MarkDirty für die Seite auslassen. Im inkrementellen Modus werden neu erzeugte Objekte automatisch geschrieben, und geladene Objekte nur, wenn etwas sie markiert. Das Widget an die /Annots der Seite und an die AcroForm-/Fields anzuhängen, bringt bereits jedes indirekte Objekt, dem diese Arrays gehören, in die neue Revision. Eine explizite Seitenmarkierung zöge das Seiten-Dictionary mit, selbst wenn sein /Annots-Array in einem separaten Objekt lebt, und die Revisionsanalyse meldete dann eine Seitenmodifikation in einer Revision, die nichts als ein Signaturfeld enthalten sollte
Das Platzhalter-Dictionary schreibt /ByteRange vor /Contents. Diese Reihenfolge zählt, wenn Sie die vorbereitete Datei mit eigenen Tools nachbearbeiten: PreparePDFForSigning findet den /ByteRange-Sentinel zuerst und sucht dann vorwärts nach dem nächsten /Contents <. Ein Dictionary mit vertauschten Schlüsseln würde diese Vorwärtssuche an seinem eigenen Hex-String vorbeischicken und in das, was als Nächstes in der Datei kommt
Hat der erste Signierer eine DocMDP- oder FieldMDP-Einschränkung angebracht, ist SaveIncrementalUpdateAuthenticated der strengere Weg, Revision 2 zu schreiben. Er speichert in eine Kandidatendatei im selben Verzeichnis, authentifiziert jede Signatur mit Transform-Policy, evaluiert alle Revisionen nach jeder einzelnen und veröffentlicht den Kandidaten erst, wenn jede Policy die Änderung erlaubt. Auf einem uneingeschränkten Vertrag tut ein schlichtes SaveIncrementalUpdate denselben Dienst mit weniger Zeremonie
Den Digest an einen externen Signierer oder ein HSM übergeben
Am Ablauf ändert sich nichts, wenn das CMS aus einer Smartcard, einem HSM oder einem Remote-Signaturdienst kommt; nur der letzte Schritt tut es. THotPDF.PreparePDFForSigning patcht die /ByteRange in den vorbereiteten Bytes und liefert zwei nullbasierte Bereiche, deren Lücke der ganze /Contents-String ist, plus ContentsHexStart, der einbasierte Index der ersten Hex-Ziffer im AnsiString, und ContentsHexLen. Nullbasierte Datei-Offsets mit einbasierten String-Indizes zu mischen ist der klassische Off-by-One in diesem Schritt. Das Beispiel behauptet beide Trennzeichen-Positionen, bevor es irgendwas hasht
var
  Bytes, ToSign, CmsHex: AnsiString;
  R1Start, R1Len, R2Start, R2Len, HexStart, HexLen: Integer;
begin
  Bytes := LoadFileAsAnsiString('Prepared.pdf');   // Ihr Helfer
  if not THotPDF.PreparePDFForSigning(Bytes, R1Start, R1Len,
    R2Start, R2Len, HexStart, HexLen) then
    raise Exception.Create('No signature placeholder found');

  // Vorgeschlagene Plausibilitätsprüfungen (eigene, keine Bibliotheksaufrufe):
  // '<' beendet Bereich 1, '>' sitzt direkt vor Bereich 2
  Assert(Bytes[R1Start + R1Len + 1] = '<');
  Assert(Bytes[R2Start] = '>');

  ToSign := Copy(Bytes, R1Start + 1, R1Len) + Copy(Bytes, R2Start + 1, R2Len);
  CmsHex := SignDetachedWithHsm(ToSign);           // Ihr CMS-Signer, Hex-DER
  if not THotPDF.InsertSignatureHexAt(Bytes, HexStart, HexLen, CmsHex) then
    raise Exception.Create('CMS does not fit the reserved space');
  SaveAnsiStringToFile(Bytes, 'SignedTwice.pdf');  // Ihr Helfer
end;
Bereiten Sie genau einen Platzhalter pro Revision vor. PreparePDFForSigning patcht den ersten ungepatchten /ByteRange-Sentinel, den es findet, und ein zweiter Platzhalter in derselben Revision säße in den Bytes, die die erste Signatur abdeckt, sodass das spätere Füllen sie bricht. Um das CMS zurückzuschreiben, ist InsertSignatureHexAt mit den zurückgegebenen Offsets der richtige Aufruf. InsertSignatureHex sucht den ersten /Contents-String, dessen Ziffern alle null sind, was auf einer Datei mit einem einzigen leeren Platzhalter funktioniert; mit Offsets in der Hand gibt es nichts zu suchen und nichts zu verwechseln. Ein kürzeres CMS wird am Ende mit 0 aufgefüllt, vor dem schließenden >. Ein längeres lässt InsertSignatureHexAt False zurückgeben, ohne die Datei-Bytes anzufassen
Was beweist die Lücken-Prüfung – und was nicht?
Die Lücken-Prüfung schließt ein bestimmtes Loch. svValid bedeutet weiterhin Byte-Integrität plus eine Signatur, die zum im CMS eingebetteten Zertifikat passt; ob dieses Zertifikat zu einem Vertrauensanker ketten, den Sie akzeptieren, beantwortet VerifyLoadedSignatureWithTrust mit Ihren Vertrauensankern und Sperr-Nachweisen. Ohne Quellbytes erreicht nichts überhaupt svValid. VerifyLoadedSignatureEx liest sie aus der Datei, aus der das Dokument geladen wurde, und liefert für ein streamgeladenes Dokument svSourceUnavailable, wobei der TStream-Overload von VerifyLoadedSignature sie von Ihnen nimmt
Für die erste Signatur in einer gegenzeichneten Datei ist CoversWholeDocument korrekt False. Ob die angehängte Revision nur eine Signatur hinzufügte oder auch Seiten änderte, ist eine Frage für AnalyzeLoadedSignatureRevisions, erklärt in DocMDP, FieldMDP und Revisionsanalyse in HotPDF
Das Klammer-Layout schwappt auch in den angehängten PDF-MAC über, den ISO TS 32004 definiert (/MACLocation /AttachedToSig) und dessen Prüfung Offsets gegen die exakten Positionen von < und > in der Datei vergleicht. HotPDF akzeptiert dort ebenfalls beide Layouts. Ein selbstgestricktes Tool, das klammerinklusive Offsets fest verdrahtet, ist gewöhnlich das Erste, das bricht, wenn es auf eine Datei trifft, die ins §12.8.3.3-Layout signiert wurde, und den Zwei-Byte-Helfer aus dem ersten Abschnitt über die eigene Tool-Ausgabe laufen zu lassen dauert eine Minute
Die meisten Signaturprobleme in diesem Gebiet beginnen damit, dass das Tool, das signiert, das Tool, das gegenzeichnet, und das Tool, das auditiert, sich uneinig sind, wohin die Klammern gehören. HotPDF, die native PDF-Komponente für Delphi und C++Builder schreibt das §12.8.3.3-Layout auf jeder Signier-Route, prüft die Lücke auf jedem Verifikationspfad Byte für Byte und hängt Gegenzeichnungen als saubere inkrementelle Revisionen aus einer API an